Jedno srpnové ráno náš tým zvedl telefonát z kalifornského čísla.
Volající byl upravený, mluvil bezchybným americkým přízvukem a tvrdil, že je z Googlu. Podle něj byl právě učiněn pokus o změnu adresy pro obnovení na účtu zaměstnance v Gmailu a e-mail o tom měl zrovna v tu chvíli ležet v jeho doručené poště.
Při důkladnějším prověřování se však brzy ukázalo, že věci nejsou takové, jak vypadají.
Šlo o phishingový podvod, a to v sofistikovanější podobě sociálního inženýrství. Používal pečlivě napsanou konverzaci, která měla vyvolat právě tolik důvěry, abyste uvěřili, že volající skutečně je Google, a nakonec vás přesvědčila, abyste předali jakoukoli formu přístupu.
Náš kolega zavěsil, ještě než došlo na tento okamžik, takže přesná podstata požadavku zůstala neodhalena. Struktura podvodu ale přesně napovídá, kam měl směřovat.
- Jak tento podvod s obnovením účtu Google funguje
- Prozraďující signály s vysvětlivkami
- Proč je tento podvod na Gmailu tak přesvědčivý
- Jak se chránit před pokusy o převzetí účtu
- Bezpečnější doručená pošta začíná lepším zabezpečením e-mailů
Jak tento podvod s obnovením účtu Google funguje
Příprava
Ještě než zazvoní telefon, vytvoří si podvodník čerstvou anonymní adresu v Gmailu, která se skládá z náhodných písmen a číslic. Prostřednictvím legitimního postupu Google „přidat e-mail pro obnovení“ se pak pokusí přidat adresu oběti jako e-mail pro obnovení ke svému vlastnímu jednorázovému účtu.
První skutečný e-mail
Systém Googlu potřebuje potvrzení od oběti, takže dorazí pravá zpráva s výzvou k ověření e-mailu pro obnovení. Odesílatel, značka i kód jsou skutečné. (Obrázek 1 níže)
Telefonát
Podvodník zavolá, vydává se za člena bezpečnostního týmu Googlu a popisuje podezřelý pokus o přístup k účtu, který prý byl zablokován, a dokonce tvrdí, že zachytil ověřovací kód oběti. Slovo „zablokován“ z volajícího dělá hrdinu. Ve skutečnosti útok je telefonát.
Druhý skutečný e-mail
Oběť je stále na lince a přijde jí skutečné „Bezpečnostní upozornění“ oznamující, že u propojeného účtu Google byl změněn e-mail pro obnovení. Při letmém pohledu to vypadá jako kompromitace. Při pozorném čtení však drobné písmo prozradí, že jde o kopii upozornění odeslaného na adresu podvodníka. (Obrázek 2 níže)
Zmizení bez stopy
První e-mail nabízí legitimní východisko: odebrat svou adresu z cizího účtu. Ale v momentě, kdy náš kolega zavěsil, podvodník žádost o obnovení stáhl, smazal stopy a pravděpodobně přešel k dalšímu cíli.
Prozraďující signály s vysvětlivkami
Obrázek 1 zobrazuje první e-mail od Googlu, který obsahuje bezpečnostní kód potřebný k potvrzení vaší adresy jako e-mailu pro obnovení účtu podvodníka.
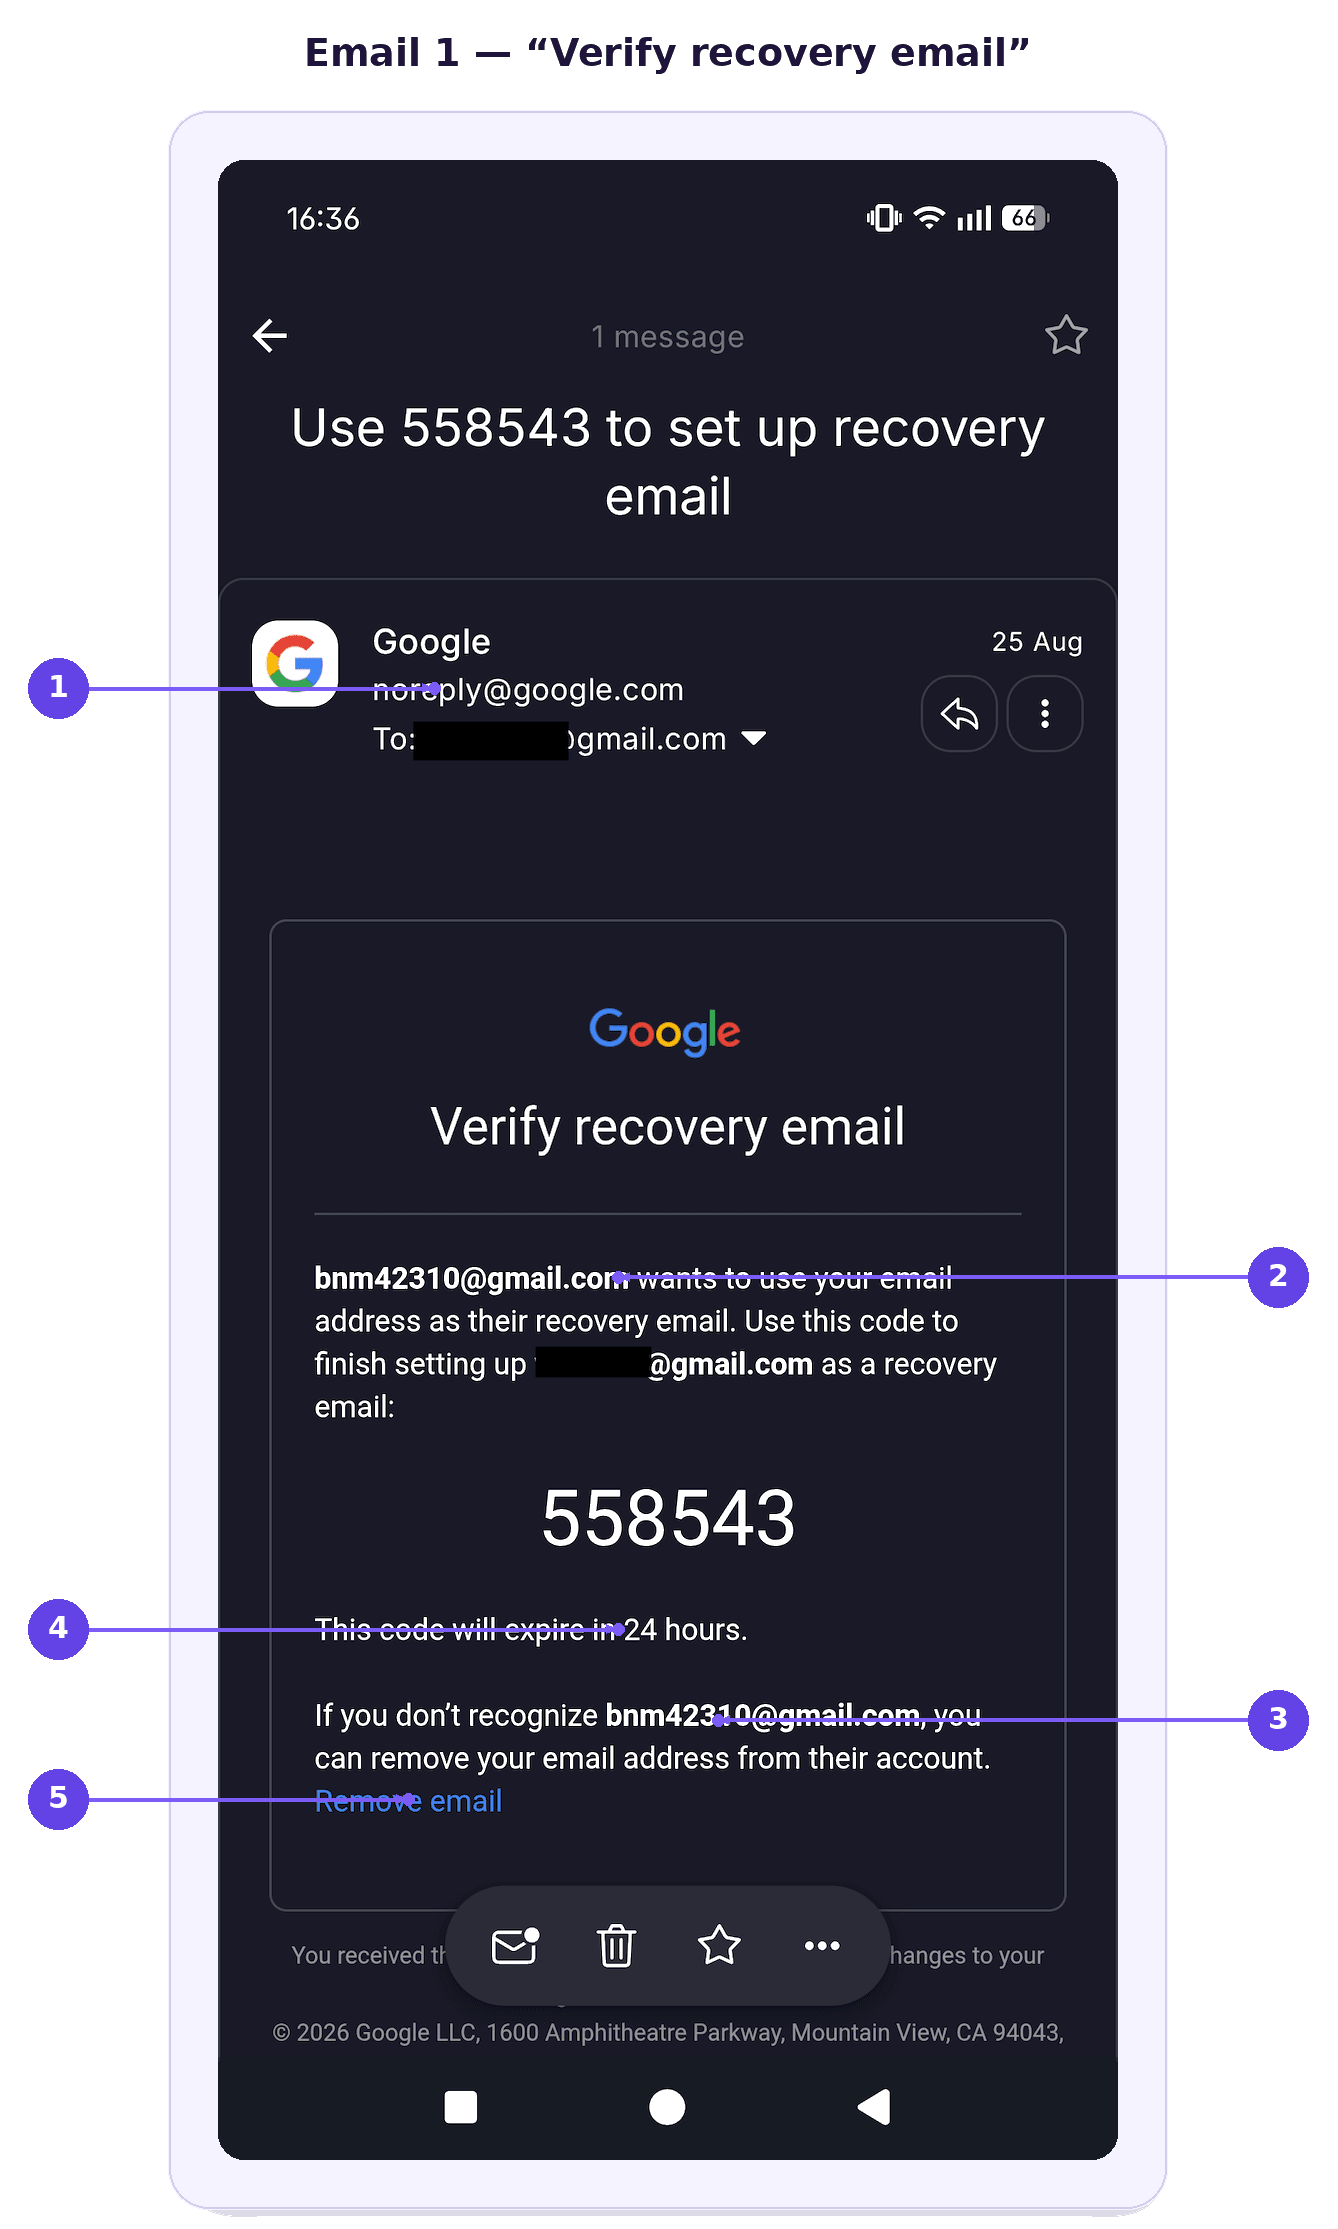
- Skutečný odesílatel od Googlu – pravý, a přesně to z něj dělá nebezpečný.
- „Chce použít vaši e-mailovou adresu jako e-mail pro obnovení“ – obrácená logika, protože jde o účet někoho jiného.
- Anonymní jednorázová adresa – nelze ověřit, kdo za ní stojí.
- Kód s blížící se expirací – uměle vyvolaný časový tlak, který vás udržuje ve stresu a poslušnosti.
- „Odebrat e-mail“ – jediný krok, který to zastaví, a přesně to, co podvodník zruší, jakmile zavěsíte.
Obrázek 2 zobrazuje, jak může skutečné bezpečnostní upozornění od Googlu zpočátku působit znepokojivě.
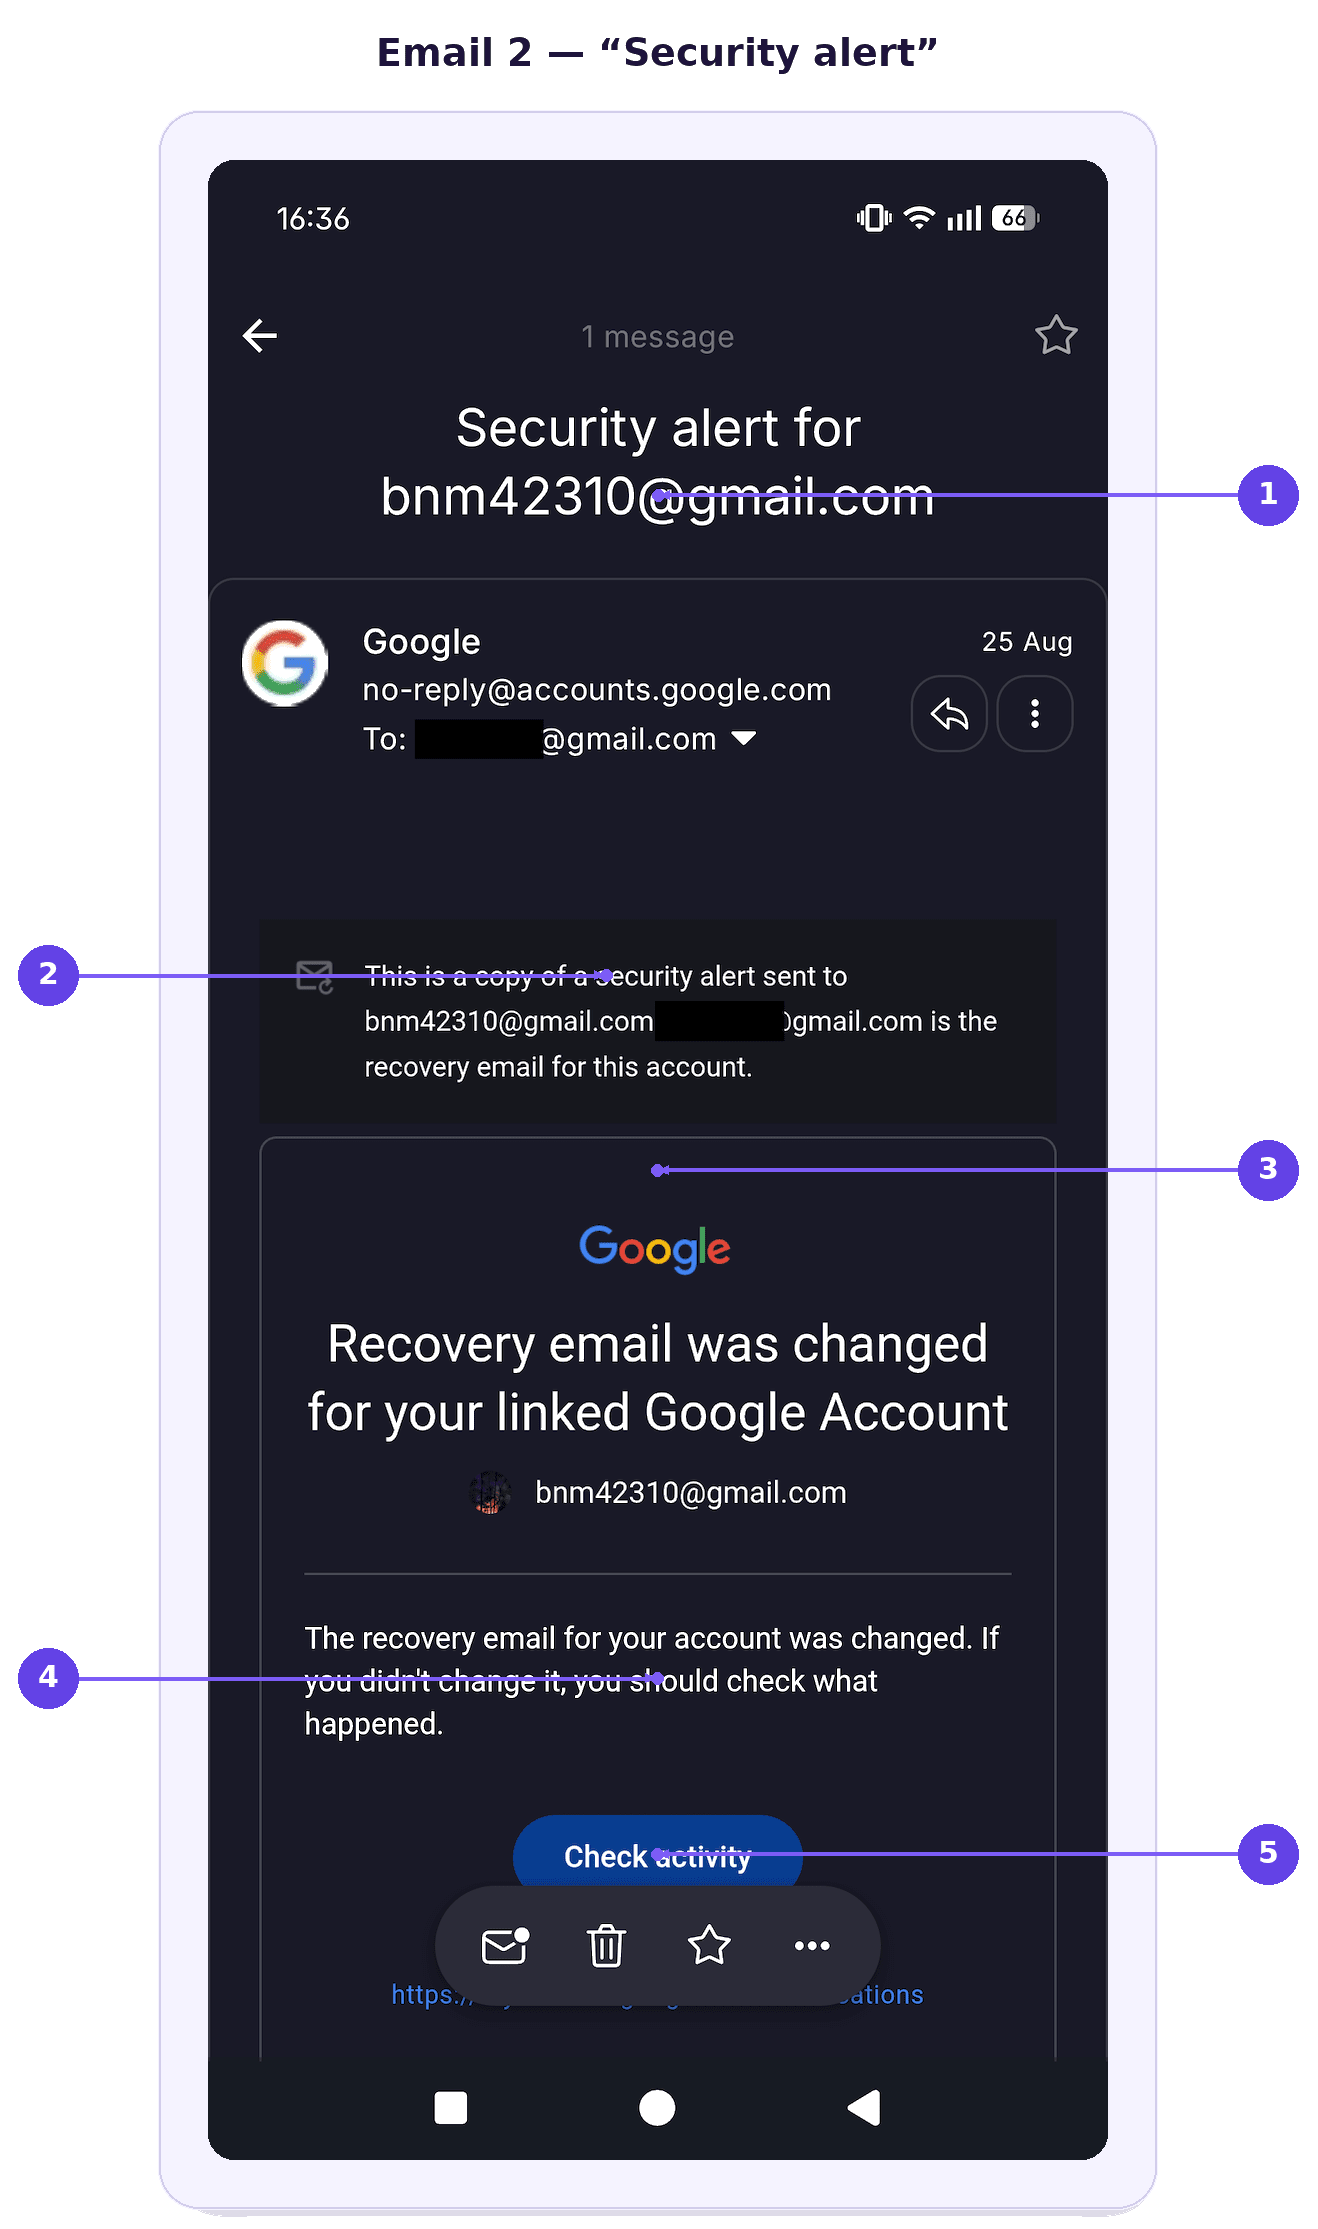
- Předmět se týká doručené pošty podvodníka, ne té vaší – první signál, že se toto upozornění vás netýká.
- „Kopie bezpečnostního upozornění odeslaného na“ jednorázovou adresu – největší signál podvodu a ten nejsnazší přehlédnout při letmém čtení.
- Znepokojivý nadpis – má vyděsit, než se dostanete ke drobnému písmu.
- „Pokud jste to nezměnili, zjistěte, co se stalo“ – vštípená pochybnost, která vás vede k důvěře vůči volajícímu.
- Tlačítko „Zkontrolovat aktivitu“ – výzva jednat rychle místo pečlivě číst.
Proč je tento podvod na Gmailu tak přesvědčivý
Oba phishingové e-maily přicházejí ze skutečných serverů Googlu, takže všechny běžné kontroly proti phishingu projdou.
Každý prvek potvrzuje ostatní: skutečná oznámení plus volající, který přesně ví, co vám právě dorazilo do doručené pošty. Zároveň konverzace může odradit od jakéhokoli pokusu kliknout na „Odebrat e-mail“ a drží vaši pozornost na pokynech volajícího.
Únik informací z Googlu může podvody jako tento učinit přesvědčivějšími, pokud zveřejněné informace poskytnou útočníkům detaily, které mohou využít k personalizaci útoků vishing nebo phishing. I když nedojde k úniku hesel, jména, kontaktní údaje nebo informace týkající se účtu mohou podvodníkům pomoci působit důvěryhodněji a vybudovat si důvěru.
Jak se chránit před pokusy o převzetí účtu
Můžete se chránit tak, že interakci zpomalíte a ověříte si, co se děje, přímo u Googlu:
Zavěste a ověřte si to nezávisle. Pokud vám někdo zavolá a tvrdí, že je z Googlu, ukončete hovor a zkontrolujte svůj účet přímo, místo abyste následovali jeho pokyny.
Pozorně čtěte bezpečnostní e-maily od Googlu. Věnujte pozornost tomu, na který účet se upozornění skutečně vztahuje, zejména jakémukoli řádku, který říká, že zpráva je kopií upozornění odeslaného na jinou adresu.
Nesdílejte ověřovací kódy. Google nikdy nebude potřebovat, abyste mu po telefonu diktovali ověřovací kód, kód pro obnovení nebo jiné přihlašovací údaje.
Použijte „Odebrat e-mail“, pokud účet neznáte. Pokud Google oznámí, že někdo chce použít vaši adresu jako svůj e-mail pro obnovení, odeberte ji z daného účtu.
Nechte si od volajícího nenařídit spěch. Podvodníci spoléhají na časový tlak, který vás udržuje v reaktivním režimu, místo abyste si ověřili, co oznámení skutečně říká.
Přímo si prohlédněte zabezpečení svého účtu Google. Sami otevřete nastavení účtu a zkontrolujte nedávnou aktivitu, přihlášená zařízení, detaily pro obnovení a bezpečnostní upozornění.
Nahlaste podezřelé hovory a zprávy. Nahlášení pokusu může Googlu i vašemu telefonnímu operátorovi pomoci odhalit opakované zneužívání.
Zkontrolujte své nastavení soukromí v Google. I když nastavení soukromí tento konkrétní podvod nezastaví, pravidelná kontrola toho, jaká data sdílíte a které aplikace a služby mají přístup k vašemu účtu Google, může snížit vaše riziko.
Bezpečnější doručená pošta začíná lepším zabezpečením e-mailů
Podvody jako tento připomínají, že i legitimní bezpečnostní e-maily mohou být zneužity jako nástroj sociálního inženýrství. Skepse vůči nečekaným telefonátům, nezávislá kontrola aktivity na účtu a pečlivé čtení upozornění vám pomohou vyhnout se tomu, abyste se stali obětí.
Hledáte lepší alternativu ke Gmailu? Proton Mail nabízí zabezpečený e-mail, službu postavenou na ochraně vašich dat a komunikace pomocí koncového šifrování a šifrování s nulovým přístupem.
Pokud se někdo vydává za Proton a zkouší podobný podvod, platí jednoduché pravidlo: Proton vás nikdy nevolá kvůli problému se zabezpečením účtu. Svůj účet ochráníte před převzetím aktivováním dvoufázového ověření. Na placených plánech kombinuje Proton Sentinel automatizovanou detekci s bezpečnostní analýzou prováděnou lidmi.
Proton Mail obsahuje také ochranu proti běžnějším phishingovým pokusům, jako jsou e-mailové podvody s cloudovým úložištěm. PhishGuard podezřelé phishingové e-maily blokuje a označuje, zatímco vás potvrzení odkazu vyzve k ověření dřív, než otevřete externí odkazy z e-mailu.
Žádná e-mailová služba nemůže poskytnout dokonalou ochranu proti převzetí účtu. Pokud se ale někomu podaří dostat se k vašemu účtu Proton pomocí obnovení e-mailem nebo SMS, díky samostatné ochraně obnovy dat automaticky nezíská přístup k vašim e-mailům a kontaktům.