Một buổi sáng tháng Tám, một thành viên trong nhóm của chúng tôi nhận được cuộc gọi từ số điện thoại ở California.
Người gọi lịch sự, phát âm giọng Mỹ hoàn hảo, tự xưng là nhân viên của Google. Theo lời người này, đã có kẻ cố thay đổi địa chỉ khôi phục tài khoản trên Gmail của nhân viên, và một email về việc đó đang nằm trong hộp thư đến của anh ấy ngay lúc đó.
Tuy nhiên, khi tìm hiểu kỹ hơn, thành viên nhóm của chúng tôi sớm nhận ra mọi thứ không như vẻ ngoài.
Đây là một vụ lừa đảo (phishing), một hình thức kỹ thuật xã hội tinh vi hơn. Cuộc hội thoại được soạn kịch bản kỹ lưỡng nhằm tạo đủ lòng tin để bạn tin rằng người gọi thực sự là Google, từ đó thuyết phục bạn giao một dạng quyền truy cập nào đó.
Đồng nghiệp của chúng tôi đã kết thúc cuộc gọi trước khi đến bước đó, nên không nghe được yêu cầu cuối cùng. Nhưng cấu trúc của vụ lừa đảo cho thấy rõ nó hướng đến điều gì.
- Chiêu lừa đảo khôi phục tài khoản Google hoạt động thế nào
- Các dấu hiệu nhận biết, kèm chú thích
- Vì sao chiêu lừa đảo qua Gmail này thuyết phục đến vậy
- Cách bảo vệ bản thân khỏi các nỗ lực chiếm đoạt tài khoản
- Hộp thư đến an toàn hơn bắt đầu từ bảo mật email tốt hơn
Chiêu lừa đảo khôi phục tài khoản Google hoạt động thế nào
Giai đoạn chuẩn bị
Trước khi điện thoại đổ chuông, kẻ lừa đảo tạo một địa chỉ Gmail hoàn toàn mới, ẩn danh, gồm các chữ cái và chữ số ngẫu nhiên. Thông qua quy trình “thêm email khôi phục” chính đáng của Google, chúng cố gắng thêm địa chỉ của nạn nhân làm email khôi phục cho chính tài khoản dùng một lần của mình.
Email thật đầu tiên
Hệ thống của Google cần nạn nhân xác nhận, vì vậy một email chính thống được gửi đến với yêu cầu xác minh email khôi phục. Người gửi, nhận diện thương hiệu và mã đều là thật. (Hình 1 bên dưới)
Cuộc gọi
Kẻ lừa đảo gọi điện, đóng vai thành viên nhóm bảo mật của Google, và mô tả một nỗ lực truy cập tài khoản đáng ngờ mà theo lời chúng đã bị chặn, thậm chí còn tuyên bố đã chặn được mã authenticator của nạn nhân. Từ “chặn” biến người gọi thành người hùng. Trên thực tế, cuộc tấn công chính là cuộc gọi điện thoại.
Email thật thứ hai
Trong khi vẫn nghe máy, nạn nhân nhận được một thông báo “Cảnh báo bảo mật” chính thống cho biết email khôi phục đã được thay đổi trên một Tài khoản Google được liên kết. Đọc lướt qua, nó trông như tài khoản đã bị xâm phạm. Đọc kỹ thì phần in nhỏ cho thấy đây chỉ là bản sao của cảnh báo được gửi đến địa chỉ của kẻ lừa đảo. (Hình 2 bên dưới)
Cú biến mất
Email đầu tiên đưa ra một lối thoát chính đáng: xóa địa chỉ của bạn khỏi tài khoản của người lạ. Nhưng ngay khi đồng nghiệp của chúng tôi gác máy, kẻ lừa đảo đã thu hồi yêu cầu khôi phục, xóa dấu vết, và có lẽ chuyển sang nhắm mục tiêu tiếp theo.
Các dấu hiệu nhận biết, kèm chú thích
Hình 1 hiển thị email đầu tiên từ Google, chứa mã bảo mật cần thiết để xác nhận địa chỉ của bạn là email khôi phục cho tài khoản của kẻ lừa đảo.
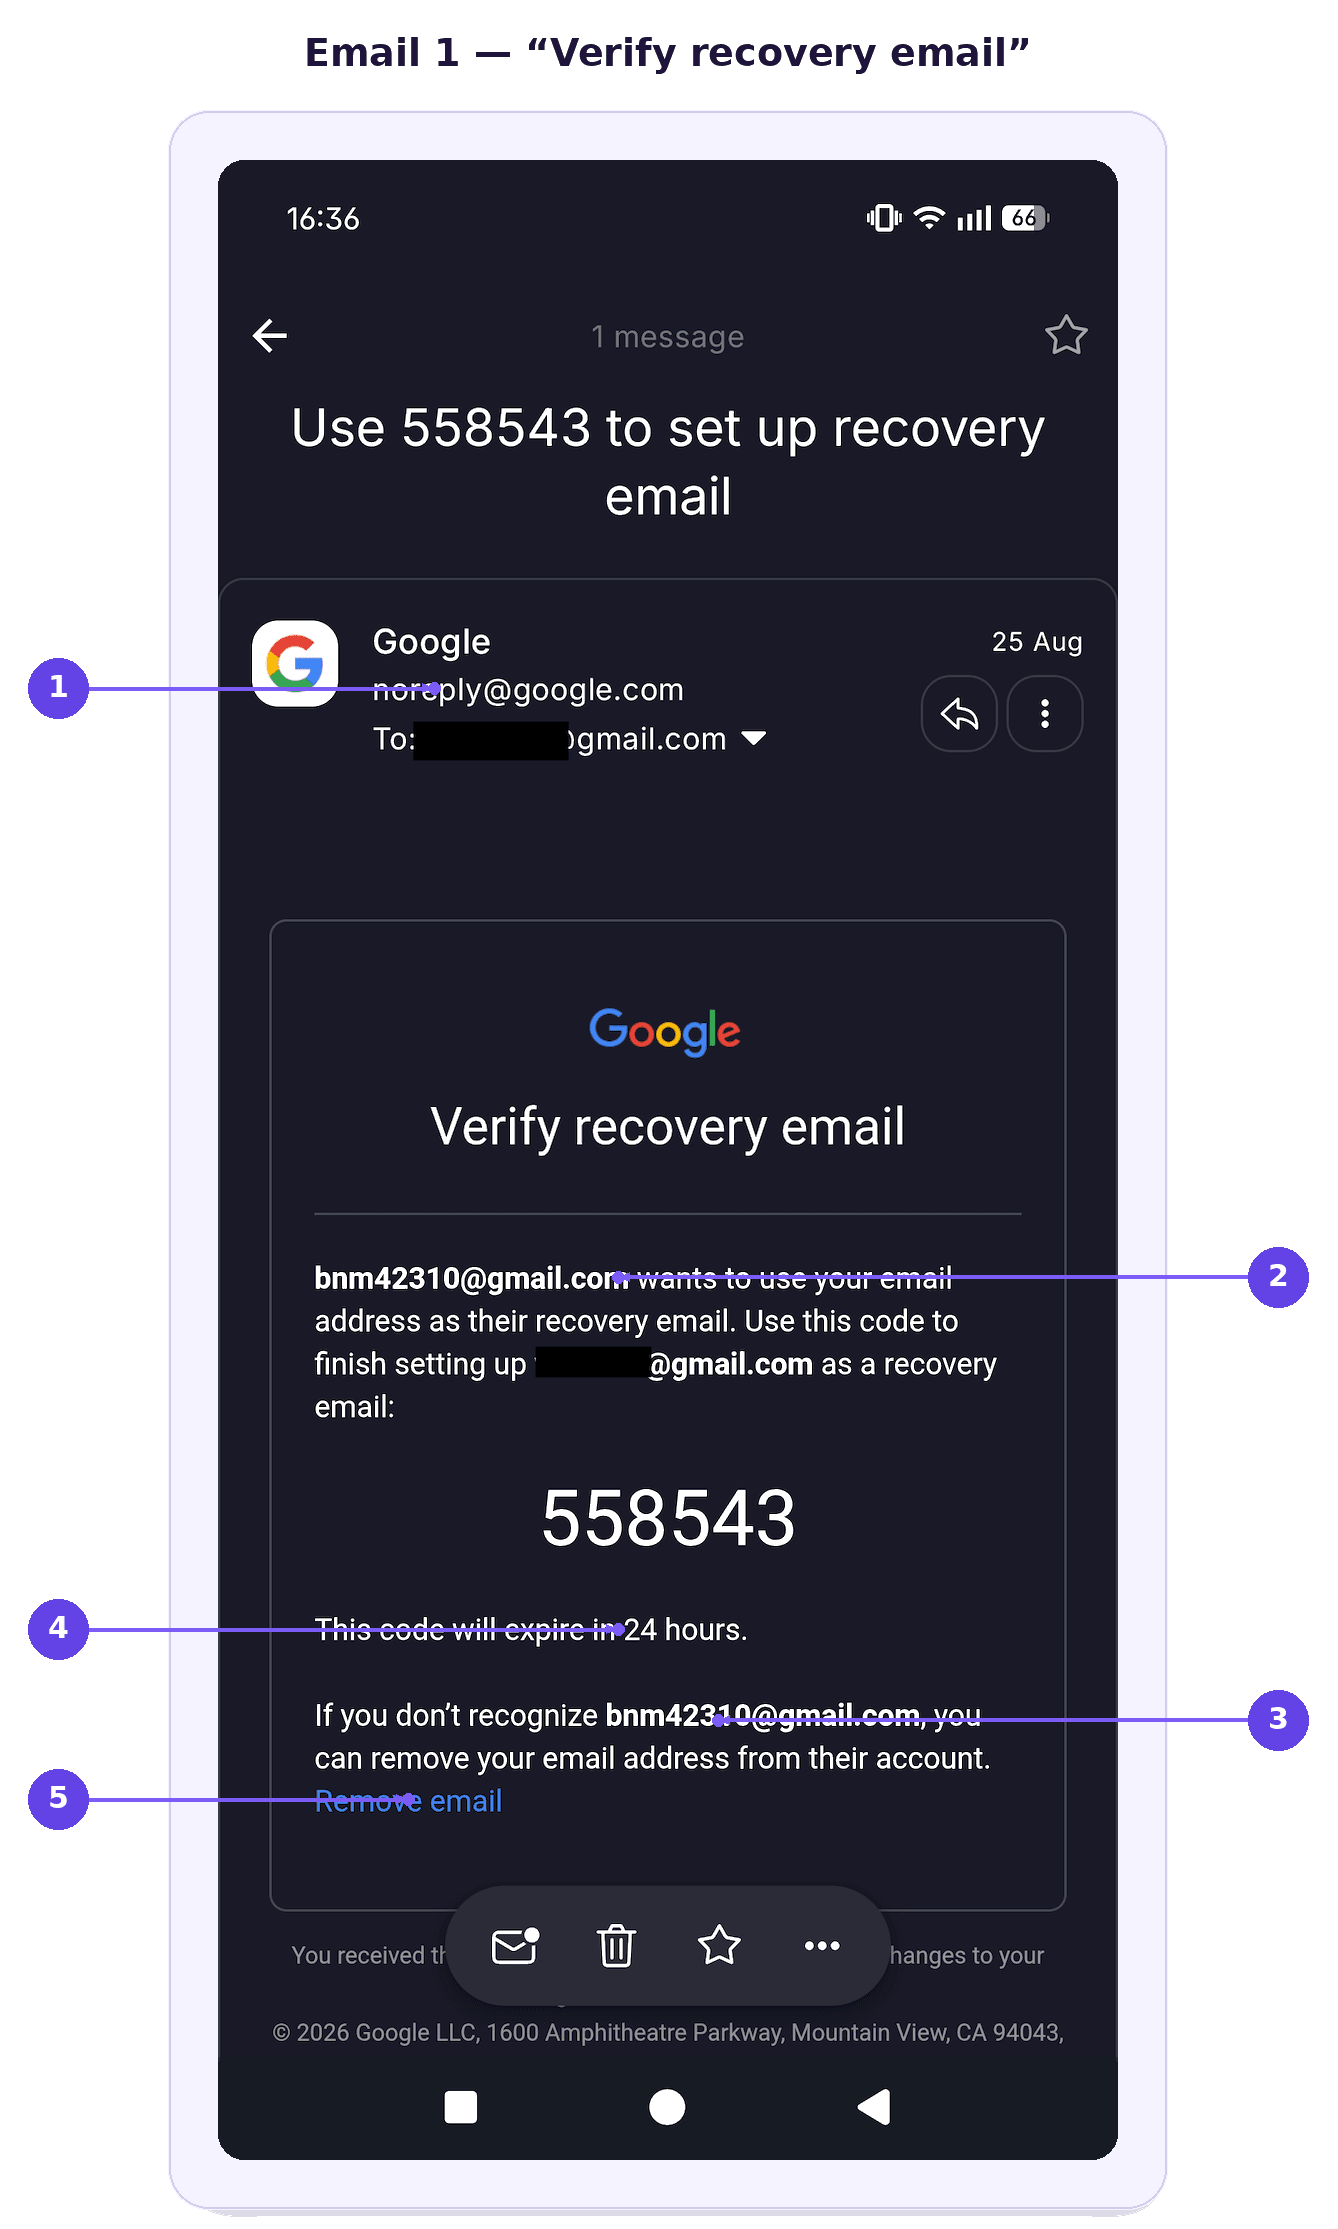
- Người gửi Google chính hãng — thật, và chính điều đó khiến nó nguy hiểm.
- “Muốn dùng địa chỉ email của bạn làm email khôi phục của họ” — logic bị đảo ngược, vì việc này liên quan đến tài khoản của người khác.
- Địa chỉ ẩn danh dùng một lần — không thể kiểm chứng ai đứng sau nó.
- Mã sắp hết hạn — tạo cảm giác gấp gáp giả, khiến bạn căng thẳng và làm theo.
- “Xóa email” — hành động duy nhất chặn đứng mọi thứ, và cũng chính là thứ kẻ lừa đảo hủy ngay khi bạn gác máy.
Hình 2 hiển thị cách một cảnh báo bảo mật chính thống của Google có thể trông đáng lo ngại ngay từ cái nhìn đầu tiên.
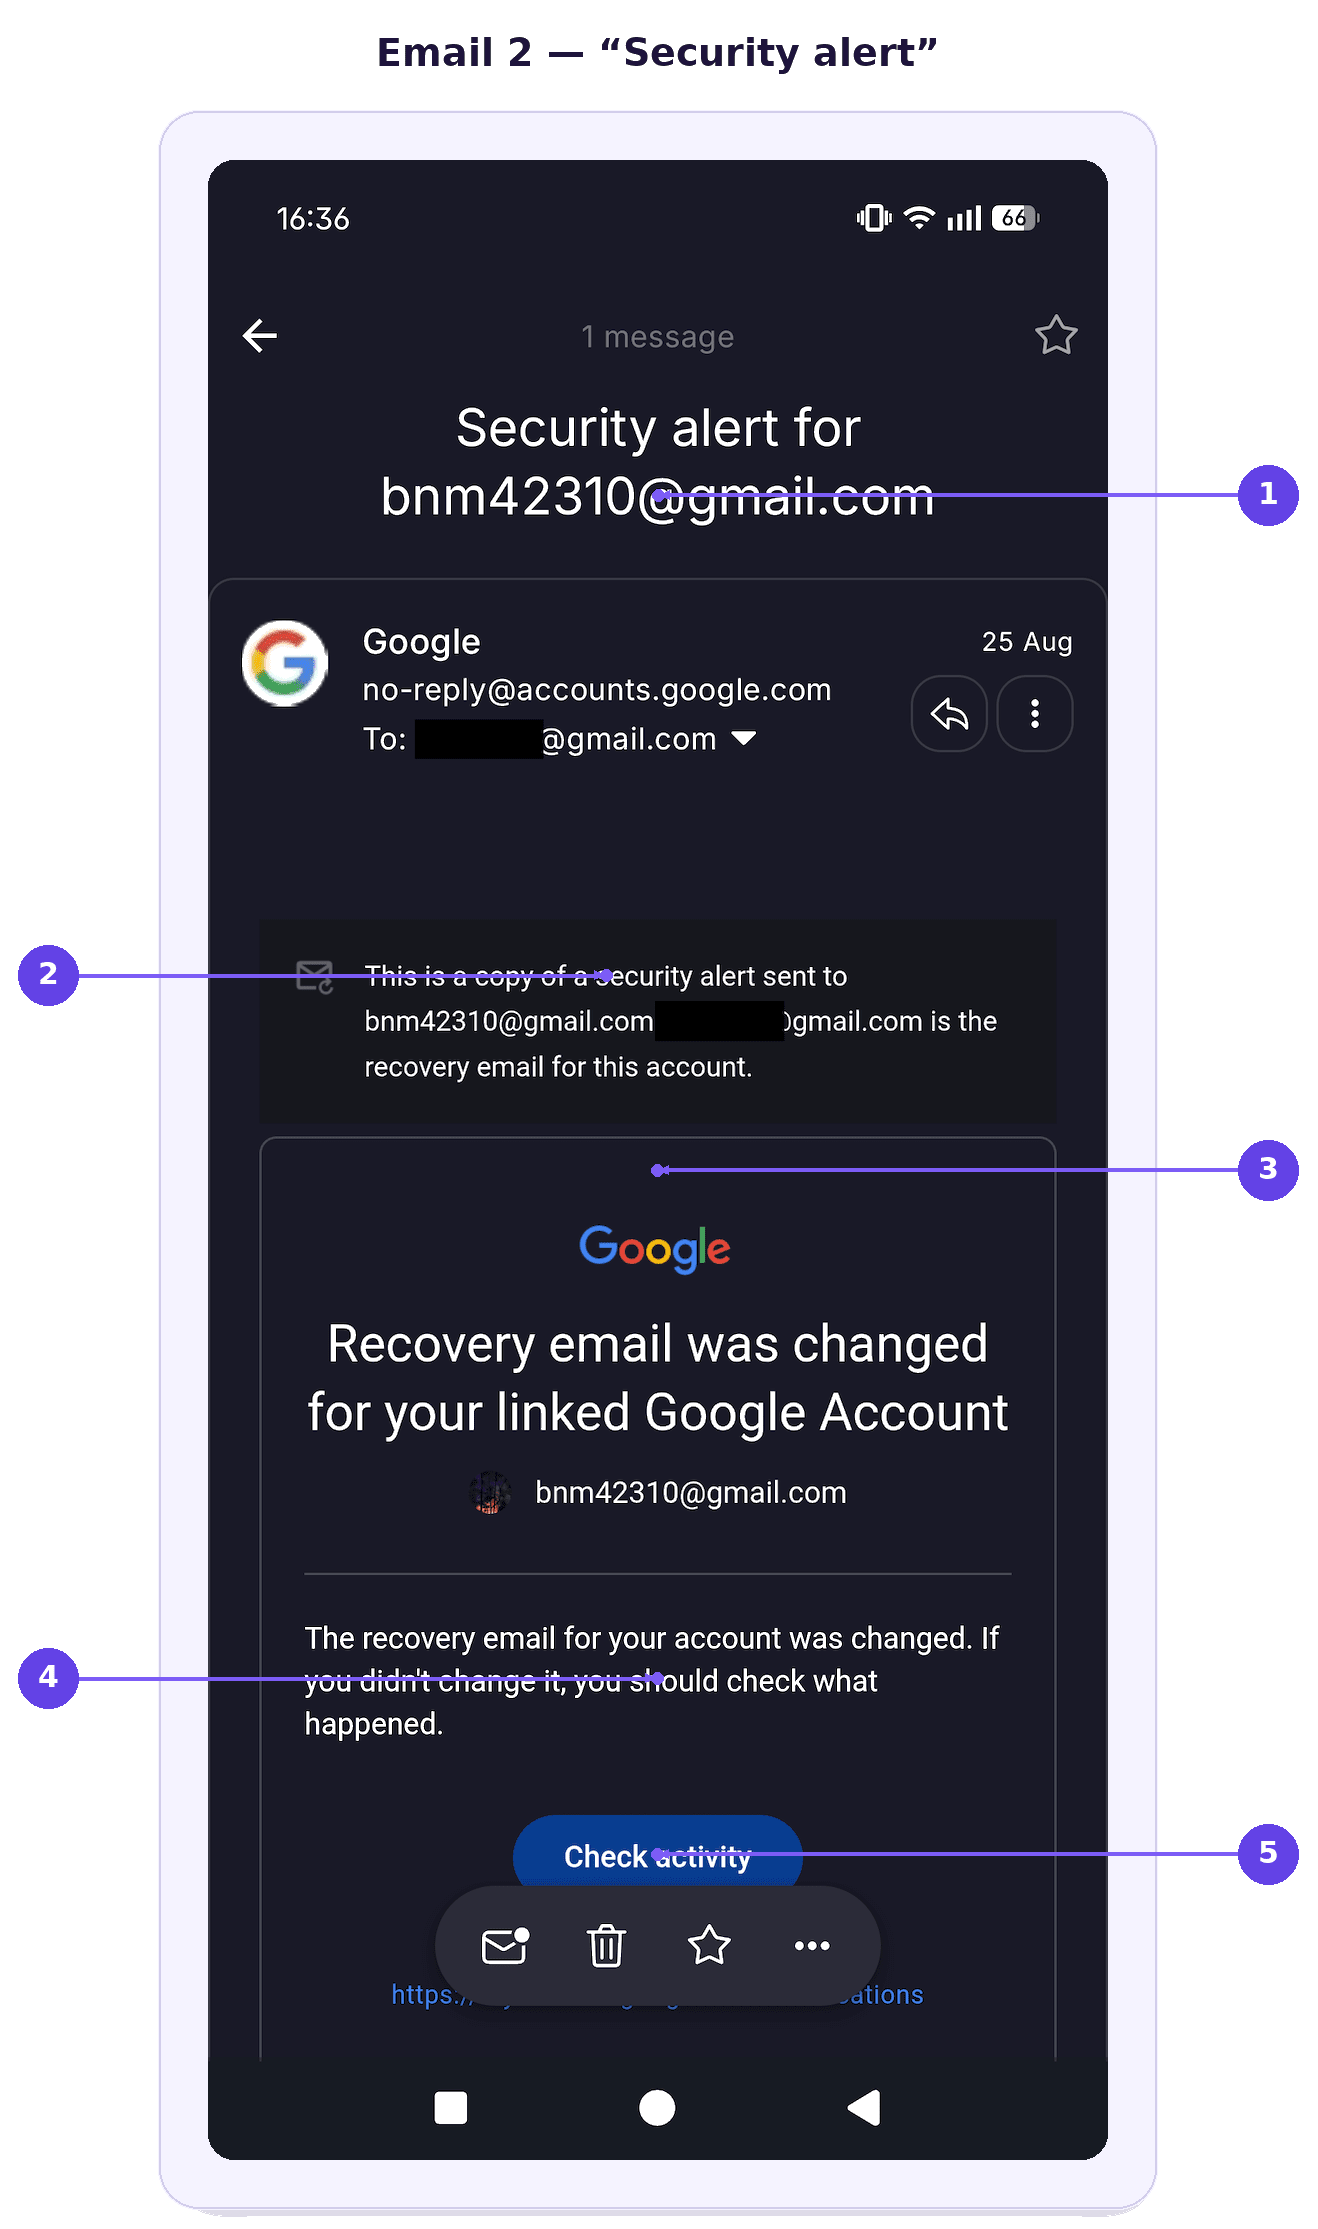
- Chủ đề nói đến hộp thư đến của kẻ lừa đảo, không phải của bạn — dấu hiệu đầu tiên cho thấy cảnh báo này không liên quan đến bạn.
- “Bản sao của cảnh báo bảo mật được gửi đến” địa chỉ dùng một lần — dấu hiệu rõ nhất, và cũng dễ bị bỏ sót nhất khi đọc lướt.
- Tiêu đề gây hoang mang — được thiết kế để làm bạn sợ trước khi đọc kỹ phần in nhỏ.
- “Nếu bạn không thay đổi, hãy kiểm tra xem chuyện gì đã xảy ra” — gieo mầm nghi ngờ khiến bạn sẵn lòng tin người gọi.
- Nút “Kiểm tra hoạt động” — thúc giục bạn hành động nhanh thay vì đọc kỹ.
Vì sao chiêu lừa đảo qua Gmail này thuyết phục đến vậy
Cả hai email lừa đảo đều đến từ máy chủ thật của Google, nên mọi bước kiểm tra chống lừa đảo thông thường đều đạt.
Mỗi yếu tố củng cố cho các yếu tố còn lại: thông báo thật, cộng thêm người gọi biết chính xác những gì vừa đến hộp thư đến của bạn. Đồng thời, cuộc hội thoại có thể khiến bạn nản lòng nếu định nhấp vào “Xóa email”, giữ cho bạn tập trung vào các hướng dẫn của người gọi.
Một vụ rò rỉ dữ liệu của Google có thể khiến các chiêu lừa đảo như thế này thuyết phục hơn nếu thông tin bị lộ cung cấp cho kẻ tấn công những chi tiết dùng để cá nhân hóa các cuộc tấn công vishing hoặc lừa đảo (phishing). Ngay cả khi mật khẩu không bị rò rỉ, tên, chi tiết liên hệ hoặc thông tin liên quan đến tài khoản vẫn có thể giúp kẻ lừa đảo nghe đáng tin hơn và xây dựng lòng tin.
Cách bảo vệ bản thân khỏi các nỗ lực chiếm đoạt tài khoản
Bạn có thể bảo vệ bản thân bằng cách chậm lại và xác minh trực tiếp tình hình với Google:
Gác máy và xác minh độc lập. Nếu có ai đó gọi và tự xưng là nhân viên Google, hãy kết thúc cuộc gọi và kiểm tra tài khoản trực tiếp thay vì làm theo hướng dẫn của họ.
Đọc kỹ các email bảo mật của Google. Chú ý xem cảnh báo thực sự đề cập đến tài khoản nào, đặc biệt là bất kỳ dòng nào nói rằng thư là bản sao của một cảnh báo được gửi đến địa chỉ khác.
Không chia sẻ mã xác minh. Google sẽ không bao giờ yêu cầu bạn đọc mã authenticator, mã khôi phục hoặc thông tin đăng nhập khác qua điện thoại.
Dùng “Xóa email” nếu bạn không nhận ra tài khoản. Nếu Google thông báo có người muốn dùng địa chỉ của bạn làm email khôi phục của họ, hãy xóa nó khỏi tài khoản đó.
Đừng để người gọi thúc ép. Kẻ lừa đảo dựa vào sự khẩn cấp để bạn phản ứng ngay thay vì kiểm tra xem thông báo thực sự nói gì.
Tự mình xem lại bảo mật Tài khoản Google. Mở cài đặt tài khoản và kiểm tra hoạt động gần đây, thiết bị đang đăng nhập, chi tiết khôi phục và cảnh báo bảo mật.
Báo cáo các cuộc gọi và thư đáng ngờ. Báo cáo nỗ lực này có thể giúp Google và nhà mạng điện thoại của bạn phát hiện hành vi lạm dụng lặp đi lặp lại.
Kiểm tra cài đặt quyền riêng tư Google của bạn. Mặc dù cài đặt quyền riêng tư không thể ngăn được chiêu lừa đảo cụ thể này, việc thường xuyên kiểm tra những dữ liệu bạn chia sẻ cũng như các ứng dụng và dịch vụ nào có quyền truy cập vào tài khoản Google của bạn có thể giúp giảm rủi ro bị ảnh hưởng.
Hộp thư đến an toàn hơn bắt đầu từ bảo mật email tốt hơn
Những chiêu lừa đảo như thế này nhắc nhở chúng ta rằng ngay cả những email bảo mật chính đáng cũng có thể bị biến thành công cụ cho kỹ thuật xã hội. Luôn nghi ngờ các cuộc gọi bất ngờ, tự mình kiểm tra hoạt động tài khoản và đọc kỹ các cảnh báo có thể giúp bạn tránh trở thành nạn nhân của chúng.
Bạn đang tìm kiếm một giải pháp thay thế Gmail tốt hơn? Proton Mail cung cấp cho bạn dịch vụ email bảo mật được xây dựng nhằm bảo vệ dữ liệu và thông tin liên lạc của bạn bằng mã hóa đầu cuối và mã hóa zero-access.
Nếu ai đó thực hiện chiêu lừa đảo tương tự bằng cách giả danh Proton, có một nguyên tắc đơn giản cần nhớ: Proton sẽ không bao giờ gọi điện cho bạn về sự cố bảo mật tài khoản. Bạn có thể bảo vệ tài khoản khỏi bị chiếm quyền kiểm soát bằng cách kích hoạt xác thực hai yếu tố. Với các gói trả phí, Proton Sentinel kết hợp khả năng phát hiện tự động với phân tích bảo mật của con người.
Proton Mail cũng bao gồm các biện pháp bảo vệ chống lại những nỗ lực lừa đảo phổ biến hơn, chẳng hạn như chiêu lừa đảo email lưu trữ đám mây. PhishGuard chặn và gắn cờ các email nghi ngờ lừa đảo, trong khi tính năng xác nhận liên kết nhắc bạn kiểm tra trước khi mở các liên kết bên ngoài từ email.
Không có dịch vụ email nào có thể bảo vệ hoàn hảo trước tấn công chiếm quyền kiểm soát tài khoản. Tuy nhiên, nếu ai đó thực sự đột nhập được vào tài khoản Proton của bạn thông qua khôi phục bằng email hoặc SMS, họ sẽ không thể tự động truy cập vào email và danh bạ của bạn nhờ các biện pháp bảo vệ khôi phục dữ liệu riêng biệt.