

स्प्रेडशीट रोज़ाना के बिज़नेस फ़ैसलों के केंद्र में होती हैं, जिनमें फ़ाइनैंशियल डाटा, ग्राहक रिकॉर्ड, HR जानकारी, और स्ट्रैटेजिक प्लैन होते हैं। Proton की नई रिसर्च ये दिखाती है कि ये केंद्रीय भूमिका स्प्रेडशीट को सिक्योरिटी और निजता की एक छिपी कमज़ोरी बना देती है।
नतीजे कई तरह के जोखिमों की तरफ इशारा करते हैं, जिन्हें व्यस्त कर्मचारियों और मैनेजरों के लिए नजरअंदाज करना आसान है:
- भूमिकाएं बदलने पे भी स्प्रेडशीट का एक्सेस समय खत्म नहीं होता और बिज़नेस मानते हैं कि वो पुराने दस्तावेज़ों का एक्सेस रिव्यू नहीं करते, जिससे संवेदनशील डाटा अनिश्चित समय तक उजागर रहता है।
- मैनेजर कहते हैं कि उन्हें ये साफ़ नहीं होता कि Google और Microsoft जैसे Big Tech प्रोवाइडर क्या देख सकते हैं या AI ट्रेनिंग और अन्य मक़सदों के लिए उसका दोबारा इस्तेमाल कर सकते हैं। शुरु-से-अंत तक एन्क्रिप्शन के बिना, डाटा इंडेक्स, स्कैन, और लीक हो सकता है।
- कर्मचारी ऑफ़िस की फ़ाइलों को संभालने के लिए पर्सनल खातों का इस्तेमाल करते हैं, जिससे डिजिटल सीमाएं धुंधली हो जाती हैं और नेटवर्क फायरवॉल बनाए रखना और बिज़नेस डाटा को कंट्रोल करना लगभग नामुमकिन हो जाता है।
हमने US, UK, जर्मनी, और फ्रांस में SMB लीडर्स से पूछा कि वो अपनी स्प्रेडशीट का इस्तेमाल कैसे करते हैं — और उन्हें कैसे सुरक्षित रखते हैं। उन सबके पास छोटे बिज़नेस थे (100 से कम कर्मचारियों वाले), जिससे वो हैकिंग और रैंसमवेयर के हमलों के लिए ख़ास तौर पे जोखिम भरे होते हैं।
नतीजे एन्क्रिप्ट किया हुआ स्प्रेडशीट और बेहतर इंटरनल सिक्योरिटी प्रैक्टिस की ज़रूरत की तरफ इशारा करते हैं. हम अपनी सिफारिशें इस आर्टिकल के आखिर में पेश करते हैं.
अस्थायी टूल्स से स्थायी संग्रह तक
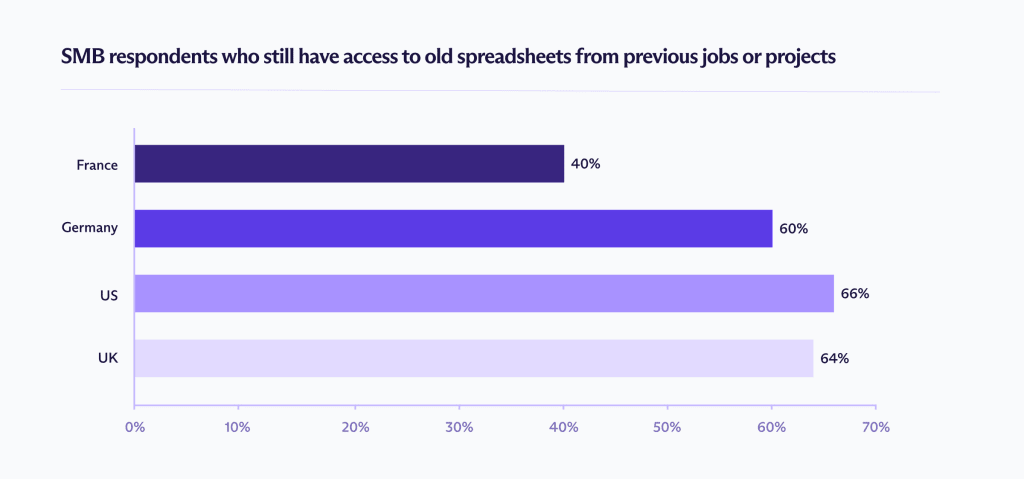
रिसर्च के सबसे चौंकाने वाले नतीजों में से एक ये है कि भूमिकाओं और प्रोजेक्ट्स के खत्म होने के बाद भी स्प्रेडशीट का एक्सेस कितनी बार बना रहता है। पूर्व कर्मचारी बहुत समय बाद तक फ़ाइलों तक पहुंच रखते हैं, जिससे बिज़नेस कंप्लायंस फ़ेलियर, कॉन्ट्रैक्ट की लीक, और ग्राहकों के भरोसे के नुक़सान का शिकार होते हैं।
कौन सी फ़ाइलें खुली रह जाती हैं, ये देश के हिसाब से अलग-अलग होता है। UK में दिखने वाले HR डाटा का स्तर सबसे ज़्यादा है, जबकि फ्रांस ग्राहक डाटा के उजागर होने के सबसे ज़्यादा मामले दिखाएं देता है।
ये बना रहने वाला एक्सेस घोस्ट एक्सेस कहलाता है: संवेदनशील बिज़नेस डाटा वाली फ़ाइलें खुली रहती हैं, लिंक चालू रहते हैं, और खुली परमिशन पीछे बनी रहती हैं। उजागर हुआ डाटा छोटा नहीं होता। रेस्पॉन्डेंट बताते हैं कि उनके पास चालू सैलरी और पेरोल की जानकारी, इंटरनल बजट, क्लाइंट रिकॉर्ड, और स्ट्रैटेजिक प्लानिंग दस्तावेज़ों का एक्सेस बना रहता है।
जब पूछा गया कि वो अब भी किस तरह का डाटा एक्सेस कर सकते हैं, तो रेस्पॉन्डेंट्स ने ये बताया:
अमेरिका:
- फ़ाइनैंशियल या पेरोल दस्तावेज़ (44%)
- सेल्स या ख़रीद रिकॉर्ड (41%)
इस तरह का एक्सेस कर्मचारियों का पर्सनल डाटा और कमर्शियली संवेदनशील ट्रांज़ैक्शन उजागर करता है, जिससे निजता के उल्लंघन और फ़ाइनैंशियल दुरुपयोग का ख़तरा बढ़ता है।
ब्रिटेन:
- फ़ाइनैंशियल या पेरोल दस्तावेज़ (31%)
- क्लाइंट या ग्राहक जानकारी (31%)
पेरोल और ग्राहक रिकॉर्ड तक बना एक्सेस GDPR कंप्लायंस को लेकर सीधी चिंताएं पैदा करता है, ख़ास तौर पे लीगल एक्सेस और मक़सद की सीमा को लेकर।
जर्मनी:
- फ़ाइनैंशियल या पेरोल दस्तावेज़ (30%)
- इंटरनल बिज़नेस प्लैन या स्ट्रैटेजी फ़ाइलें (26%)
पर्सनल डाटा के उजागर होने के अलावा, इंटरनल प्लैन तक एक्सेस मुक़ाबले की स्थिति को प्रभावित कर सकता है और गोपनीयता की ज़िम्मेदारियों की लीक हो सकती है।
फ्रांस:
- फ़ाइनैंशियल या पेरोल दस्तावेज़ (31%)
- क्लाइंट या ग्राहक जानकारी (31%)
पेरोल और ग्राहक डाटा का कॉम्बिनेशन रेगुलेटरी जोखिम और प्रतिष्ठा के नुक़सान दोनों पैदा करता है, अगर जानकारी को अधिकृत भूमिकाओं से आगे शेयर किया जाए।

घोस्ट एक्सेस क्यों बना रहता है
घोस्ट एक्सेस टीमों के मिलकर काम करने के तरीक़े का एक उप-उत्पाद है। सभी मार्केट में, 26-28% रेस्पॉन्डेंट्स ने कहा कि वो “जिसके पास भी लिंक है वो देख सकता है” इस्तेमाल करके स्प्रेडशीट शेयर करते हैं। और 7-15% “जिसके पास भी लिंक है वो बदल सकता है” इस्तेमाल करते हैं।

एक बार लिंक बन जाए, तो वो पहचान से अलग हो जाता है। अगर वो नौकरी की स्थिति, भूमिका में बदलाव, या खाता डिलीशन से नहीं जुड़ा है, तो उसे फॉरवर्ड, कॉपी, बुकमार्क, और अनिश्चित समय तक दोबारा खोला जा सकता है। स्प्रेडशीट की सिक्योरिटी उस आख़िरी इंसान जितनी ही है जिसने लिंक हासिल किया।
एक्सेस रिव्यू इसकी भरपाई शायद ही कभी कर पाते हैं. सिर्फ 30 % फ्रांसीसी रेस्पॉन्डेंट्स कहते हैं कि उनकी टीम नियमित तौर पे स्प्रेडशीट का एक्सेस रिव्यू करती है, और ये आंकड़ा देशों में अपवाद नहीं है. एक बार दस्तावेज़ का एक्सेस दे देने के बाद, सहयोगियों का रिव्यू असमान रहता है, हालांकि रोज़मर्रा के काम के हिस्से के तौर पे फ़ाइलें लगातार शेयर की जाती हैं.
समय के साथ, ये एक बार के शेयरिंग फैसले जमा होते जाते हैं. मिलकर काम करने का सबसे तेज़ और सबसे जाना-पहचाना तरीका डिफॉल्ट बन जाता है, जबकि एक्सेस रिव्यू कभी-कभार ही होते हैं और मालिकियत अक्सर अस्पष्ट रहती है. नतीजा ये कि प्रोजेक्ट, भूमिकाओं, या टीमों के बदल जाने के बहुत बाद तक स्प्रेडशीट परमिशन बनाए रखती हैं.
लंबे समय के जोखिम को कम करने के लिए ऐसे कंट्रोल चाहिए जो स्प्रेडशीट के पूरे लाइफसाइकल में काम करें, सिर्फ उस वक्त नहीं जब उसे शेयर किया जाए. अच्छे इरादों वाले संगठनों में भी घोस्ट एक्सेस बना रहता है, क्योंकि सुरक्षा के लिए नियमित मैनुअल रिव्यू और बेहतरीन हैंडओफ ज़रूरी हैं.
ऑफ़बोर्डिंग का गैप
जब पूछा गया कि कोई नौकरी छोड़ने या प्रोजेक्ट खत्म करने के बाद स्प्रेडशीट के एक्सेस का क्या होता है, तो सिर्फ़ 33-44% रेस्पॉन्डेंट्स ने कहा कि उन्हें लगता है कि एक्सेस को उनके नियोक्ता ने मैनुअल तौर पे साफ़ किया। 12-28% को लगा कि कुछ भी नहीं होता। और 14-26% ने माना कि उन्हें बस पता ही नहीं है।
ये अनिश्चितता मायने रखती है। जहां ज़िम्मेदारी अस्पष्ट हो, वहां एक्सेस डिफॉल्ट तौर पे बना रहता है। फ़ाइलें अपने आप ग़ायब नहीं होतीं; किसी को उनका अस्तित्व याद रखकर काम करना पड़ता है। ये ज़रूरी नहीं कि इरादों की नाकामी हो, बल्कि ये इंसानी याददाश्त पे निर्भर सिस्टम की नाकामी है।
दो मिलते-जुलते लेकिन अलग कमज़ोरियों में फ़र्क़ करना भी ज़रूरी है: ऑफ़बोर्डिंग, जो समय का एक पल है, और चालू एक्सेस रिव्यू, जो लगातार बनी रहने वाली ज़िम्मेदारी है।
हमारा डाटा दिखाएं देता है कि दोनों नाकाम हो रहे हैं।
- 38% US SMB मानते हैं कि एक्सेस ऑटोमैटिक तौर पे हटा दिया जाता है
- 44% जर्मन और UK SMB सोचते हैं कि एक्सेस मैनुअल तौर पे हटा दिया जाता है
ऑफ़िस और पर्सनल खातों के बीच की सीमा का धुंधलना
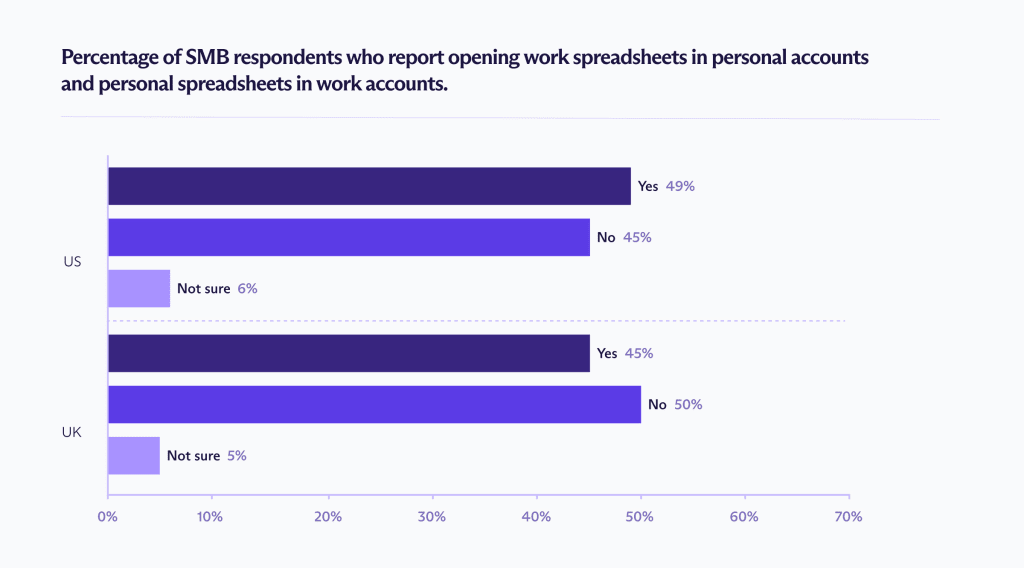
घोस्ट एक्सेस की एक और बड़ी वजह खातों का धुंधलना है — पर्सनल और ऑफिस की गतिविधियों के लिए एक ही खाता इस्तेमाल करना — जो एक व्यापक सिक्योरिटी ब्लाइंड स्पॉट पैदा करता है. US और UK में, 45 % से ज़्यादा SMB कर्मचारी मानते हैं कि वो ऑफिस की स्प्रेडशीट पर्सनल खातों में, या पर्सनल स्प्रेडशीट ऑफिस के खातों में खोलते हैं.
जब सीमाएं इस तरह धुंधली हो जाती हैं, तो स्प्रेडशीट अब बिज़नेस के सिक्योरिटी फ़्रेमवर्क के क़ाबू में नहीं रहतीं। एक्सेस भूमिकाओं, प्रोजेक्ट्स, और नौकरी की स्थिति से अलग हो जाता है, जिससे उसे ट्रैक, रिव्यू, या वापस लेना मुश्किल हो जाता है।
Big Tech, AI, और प्रोवाइडर एक्सेस
भले ही ऑफ़बोर्डिंग और एक्सेस रिव्यू परफ़ेक्ट हों, वो प्रोवाइडर-लेवल एक्सेस या सेकेंडरी डाटा इस्तेमाल को ठीक नहीं कर सकते। कई SMB को लगातार ये अंजान है कि पर्दे के पीछे उनके डाटा का क्या होता है, ख़ास तौर पे जब उस डाटा में संवेदनशील फ़ाइनैंशियल, ग्राहक, और HR जानकारी शामिल हो।
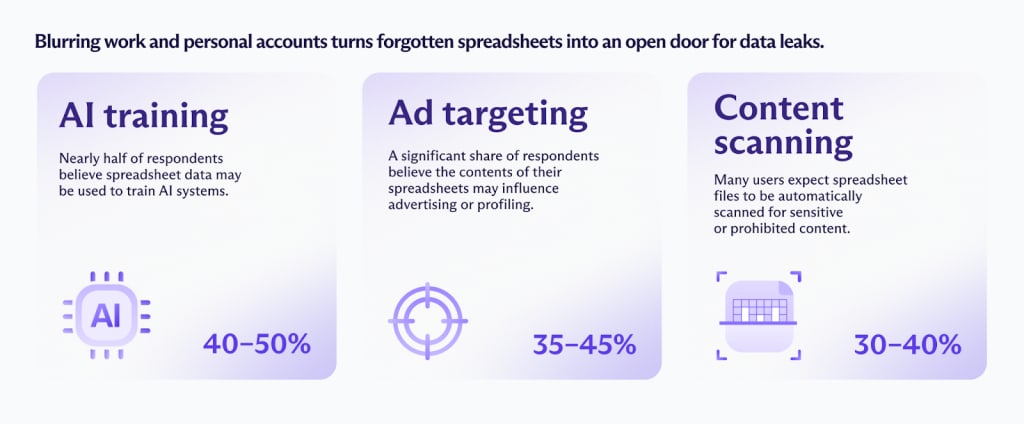
AI ट्रेनिंग (40-50%)
लगभग आधे रेस्पॉन्डेंट्स को लगता है कि स्प्रेडशीट के डाटा का इस्तेमाल AI सिस्टम को ट्रेन करने के लिए किया जा सकता है।
ऐड टार्गेटिंग (35-45%)
रेस्पॉन्डेंट्स की एक बड़ी तादाद को लगता है कि उनकी स्प्रेडशीट का कंटेंट विज्ञापन या प्रोफ़ाइलिंग को प्रभावित कर सकता है।
कंटेंट स्कैनिंग (30-40%)
कई उपयोगकर्ता उम्मीद करते हैं कि स्प्रेडशीट फ़ाइलों को संवेदनशील या प्रतिबंधित कंटेंट के लिए ऑटोमैटिक तौर पे स्कैन किया जाता है।
ये चिंताएं इस बात को दिखाती हैं कि Big Tech क्लाउड स्टोरेज प्लैटफॉर्म कैसे बने होते हैं। Google Drive और OneDrive जैसे टूल्स डाटा को ट्रांज़िट में और स्टोरेज में एन्क्रिप्ट करते हैं, लेकिन वो इंडेक्सिंग, खोज, कोलैबोरेशन खासियतें, और AI-संचालित टूल्स सक्षम करने के लिए फ़ाइलों के कंटेंट तक एक्सेस बनाए रखते हैं। शुरु-से-अंत तक एन्क्रिप्ट स्प्रेडशीट ही इस तरह के एक्सेस को रोकने का सबसे अच्छा तरीक़ा है।
इसके बावजूद, बिज़नेस इन प्लैटफॉर्म का इस्तेमाल ज़रूरी वर्कफ़्लो के लिए जारी रखते हैं, और फ़ाइनैंशियल, ग्राहक, और ऑपरेशनल डाटा ऐसे सिस्टम में डालते हैं जिन्हें तीसरे पक्ष कंट्रोल करते हैं, जिनका निजता के मामले में बदतर रिकॉर्ड है।
जब Big Tech प्रोवाइडर इस स्तर का एक्सेस बनाए रखते हैं, तो फ़ाइलों को बिना किसी इंसानी दखल के ऑटोमैटिक तौर पे स्कैन, इंडेक्स, और प्रोसेस किया जा सकता है. इस मॉडल में, उजागर होना सिर्फ इस बात तक सीमित नहीं कि लिंक किसके पास है, बल्कि उस प्लैटफॉर्म की सिक्योरिटी पर भी जो डाटा होस्ट करता है.
Proton Sheets के साथ निजता और टिकाऊ सिक्योरिटी
कई SMB के लिए, स्प्रेडशीट ज़रूरी ऑपरेशनल सिस्टम की तरह काम करती हैं। उनमें फ़ाइनैंशियल डाटा, ग्राहक जानकारी, और HR रिकॉर्ड होते हैं जो रेगुलेटरी, प्रतिष्ठा, और कमर्शियल जोखिम रखते हैं।
डाटा सुरक्षित रखने के लिए, मज़बूत एक्सेस नीतियां, ऑटोमेटेड ऑफ़बोर्डिंग, और साफ़ खाता सीमाएं ज़रूरी बनी रहती हैं। कम से कम, आपको ये करना चाहिए:
- भूमिका के हिसाब से एक्सेस सीमित करें
- शेयर की गई फ़ाइलों का नियमित रिव्यू करें
- कोई जाए तो एक्सेस तुरंत हटाएं
- संवेदनशील डाटा के लिए पब्लिक लिंक इस्तेमाल करने से बचें
लेकिन जब तक प्लैटफॉर्म के पास एन्क्रिप्शन चाबी हैं, तब तक सिर्फ़ गवर्नेंस प्रोवाइडर-लेवल विज़िबिलिटी या सेकेंडरी डाटा इस्तेमाल को खत्म नहीं कर सकता।
Proton Sheets इसी स्ट्रक्चरल जोखिम का समाधान करने के लिए बनाया गया है:
- ज़ीरो-नॉलेज एन्क्रिप्शन: प्रोवाइडर जानकारी को पढ़ें, प्रोसेस, या दोबारा इस्तेमाल नहीं कर सकता, भले ही वो उनके सर्वर पे स्टोर किया हो।
- उपयोगकर्ता-नियंत्रित एन्क्रिप्शन चाबी: सिर्फ़ अधिकृत सहयोगी ही स्प्रेडशीट का कंटेंट एक्सेस कर सकते हैं।
- सुरक्षित कोलैबोरेशन: टीमें रीयल टाइम में मिलकर काम कर सकती हैं, साथ ही इस पर साफ़ कंट्रोल रखती हैं कि स्प्रेडशीट को कौन देख या बदल सकता है।
- जाने-पहचाने टूल्स, मज़बूत सुरक्षा: आम स्प्रेडशीट फॉर्मैट और खासियतों की सहायता करता है, जिनमें फॉर्मूला, चार्ट, और मौजूदा फ़ाइलों से आयात करना शामिल है।
व्यावहारिक तौर पे, Proton Sheets कोलैबोरेटिव स्प्रेडशीट को प्लैटफॉर्म लेवल पे जितनी सुरक्षित हो सकती हैं उतनी बना देता है, साथ ही रीयल टाइम टीमवर्क और जाने-पहचाने वर्कफ़्लो की सहायता करता है। ज़िम्मेदाराना शेयरिंग प्रैक्टिस के साथ मिलकर, ये उस डाटा का लंबे समय का जोखिम कम करता है जो अक्सर टीमों की उम्मीद से कहीं ज़्यादा देर तक बना रहता है।





