

媒体头条往往聚焦于 AI 图像生成工具所产出的逼真效果,却很少揭示这些深度伪造内容究竟是如何制作的,以及其代价何在。
许多深度伪造内容都源自普通的照片、视频和语音录音——这些日常内容被我们自愿上传并公开在 Instagram 或 Facebook 等社交媒体上,以及 Google Drive 或 OneDrive 等云存储空间中。
我们很少想到的是,这些数字痕迹可能会被以我们从未预料的方式再次利用,包括在我们不知情或未同意的情况下制作深度伪造内容。这通常意味着失去隐私以及对自己在线形象的掌控,进而可能导致诈骗、身份盗用、骚扰、网络霸凌、声誉受损和心理创伤——而且往往不可逆转。
诸如 Sweet Anita 案这类未经同意的深度伪造图像已成为一种严重的滥用行为。在美国,DEFIANCE 法案(新窗口)旨在为受害者加强法律救济途径,而 Take It Down 法案(新窗口)则侧重于更快地移除在线有害内容。
在欧盟,有关 Grok 在 X 上被用于生成性化深度伪造图像(包括女性和未成年人)的报道,已促使隐私监管机构调查这是否违反 GDPR 数据保护法律。与此同时,西班牙等国家正在推进国家立法,将未经同意的深度伪造行为入刑。
在法律追上深度伪造技术演进速度之前(往往发展到难以分辨真假的程度),主动保护您的照片、视频和语音录音十分重要。预防滥用远比事后处理后果容易。
如何防范深度伪造
深度伪造取决于三个因素:数据的质量、可用数据的数量以及获取数据的难易程度。以下是保护自己免受深度伪造侵害的方法:
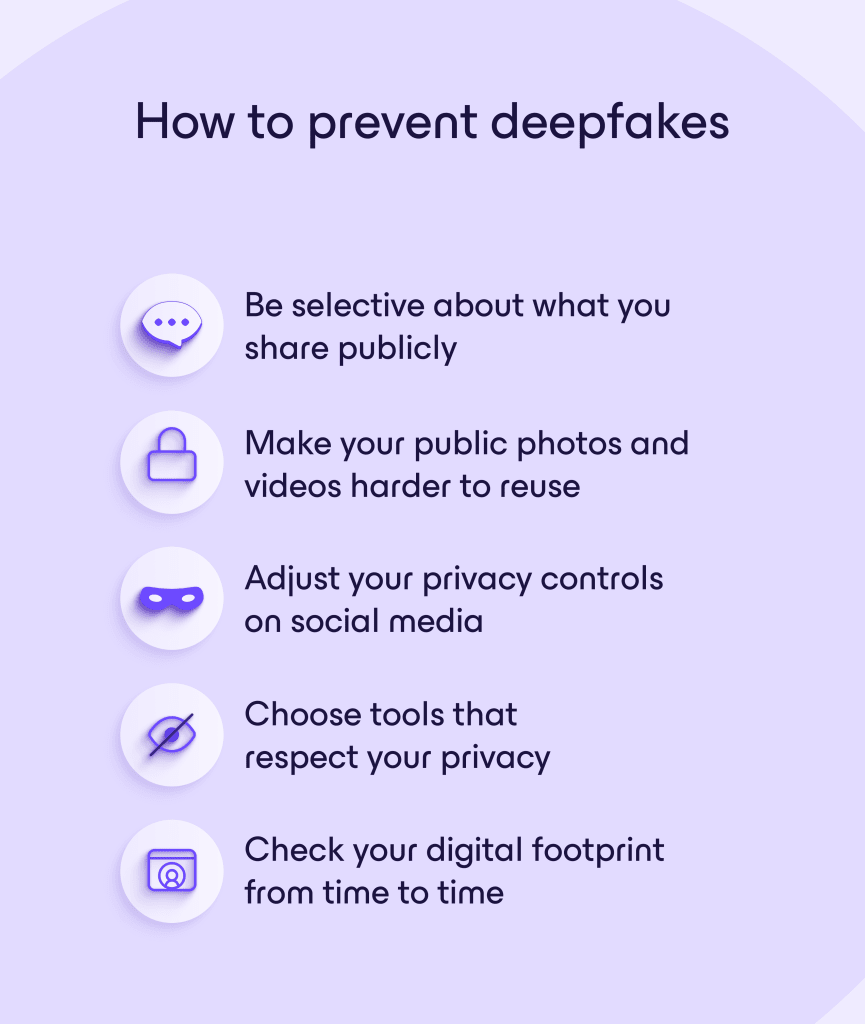
谨慎选择公开分享的内容
可用的高分辨率内容越多,逼真克隆就越容易实现。以下是减少公开的高质量个人媒体内容的方法:
- 避免发布您面部的高清特写或长而清晰的视频,尤其是那些角度和光线一致的视频。
- 移除不再需要保留在线的旧公开媒体内容。
- 尽可能将公开帐户与私有帐户分开。
- 请他人不要未经同意就标记或上传您的媒体内容。
- 检查应用权限,并移除可能访问您相机胶卷的无用第三方应用。
让您的公开照片和视频更难被再次利用
公开分享照片或视频时,有一些方法可以让 AI 系统更难复制、分析和再次利用这些内容。这些方法不能完全防范深度伪造或 AI 训练,但可以遏制滥用行为:
- 在没有必要显示某人身份时,对照片中的面部进行模糊或隐藏处理。
- 为图片添加水印或为视频添加水印。
- 使用 Glaze 和 Nightshade 等隐藏与数据污染工具,降低被抓取图像对 AI 训练的用处。它们还有助于防止 AI 未经许可使用您的艺术作品进行训练,不过研究表明,随着 AI 系统的演进,这些工具的效果可能会减弱。
- 像 Have I Been Trained(新窗口) 这样的网站可以帮助您核实您的照片是否出现在用于训练 AI 模型的已知数据集中。
- 欧盟的 GDPR(新窗口) 等数据保护法律可以帮助您要求公司不将您的内容用于 AI 训练。例如,您可以选择不让 Meta AI 在 Facebook、Instagram 和 WhatsApp 上使用您的数据。
调整社交媒体上的隐私控制
这些控制选项中有很多都容易被忽视,但它们确实能有效限制陌生人和数据抓取工具可见的内容量:
- 尽可能将帐户设为私有。
- 限制可以查看过去和未来帖子的人员(仅限好友而非公开)。
- 限制可以下载、分享或转发您内容的人员。
- 如果平台提供人脸识别功能,请将其关闭。
- 控制标记设置,确保必须经过您批准才能发布标记您的帖子。
- 限制他人使用您的电子邮件或电话号码找到您。
请记住,平台本身可能仍能访问您的数据,并按其自身条款处理这些数据。因此,值得定期查看其隐私和 AI 使用策略。如果您对数据可能被使用的程度感到不安,请考虑限制上传的内容,或考虑是否还要使用该平台。
例如,Meta 可能会利用所有 Meta AI 互动来创建定向广告并改进其 AI 系统。因此,您在自己感觉像是与朋友的私有会话中分享的内容——例如附上一张自己的照片并让 Meta AI 生成一个搞笑版本——最终可能会进入 AI 数据集,而您对自己的图像将发生什么毫无掌控。
选择尊重您隐私的工具
有些应用的设计目标是尽可能少地收集个人数据,并让您掌控内容的存储和分享方式——这是数字主权的重要组成部分。没有任何单一工具能完全阻止深度伪造,因为这很大程度上取决于您选择分享哪些关于自己的内容。但 Proton 生态系统等注重隐私的服务可以帮助限制您的照片、视频和语音录音最终被公开访问或用于 AI 训练的数量。
Proton Drive 是一项免费安全的云存储空间和文件共享服务,采用端到端加密。这意味着只有您和您明确分享文件的人员才能访问您的数据,即使是 Proton 也不例外。对于较小群组,您可以通过受限的电子邮件邀请分享文件、照片或相册;也可以使用安全公开链接进行分享,这些链接可设置密码保护并自动过期。Proton Drive 让您能够轻松跟踪下载情况,并随时撤销访问权限。
定期检查您的数字足迹
您的数字足迹会随着时间的推移被动增长。即使您现在很小心,旧的帖子、录音、被标记的照片或已存档的媒体内容仍可能重新出现并保持公开可访问状态而不被您察觉。此外,平台可能会更改默认隐私设置。
每隔几个月,您应该检查一下在线有哪些关于自己的信息可能被用于制作深度伪造内容。方法如下:
- 定期在搜索引擎上搜索您的姓名和图片。
- 检查您的帖子的可见性。
- 检查粉丝或联系人列表中是否有陌生或可疑的帐户。
- 移除过时内容,或将其限制在更小的受众范围内。
- 关闭未使用的帐户。
- 平台更新后,重新检查隐私默认设置和 AI 训练设置。
家庭防范深度伪造的技巧
仅需 20 张照片或一段 30 秒的视频,就能创建某人的逼真数字档案。这意味着日常的家庭照片、学校视频、语音便条或社交媒体帖子可能会在无意中成为深度伪造工具的训练素材。
对家庭而言,防范深度伪造不在于严格控制或恐惧,而更在于提高意识、加强沟通和养成深思熟虑的分享习惯——对于尚无法充分理解长期在线风险的儿童来说尤其如此。
帮助孩子尽早培养良好的数字直觉——例如发布前先询问、考虑受众,以及了解生物识别数据如何被再次利用——能够产生持久的影响。而对成年人来说,有意识地决定哪些内容公开分享、哪些私有分享,有助于在保留回忆的同时减少不必要的曝光。
以下是一些家庭应牢记的防范深度伪造的技巧:
致家长
- 避免过度分享子女信息,尤其是公开相册、成长里程碑帖子,或可识别学校和位置的详细信息。
- 儿童的面容会随着成长而变化,但旧照片仍可能被用于训练 AI 模型,因此减少公开的照片存档会有所帮助。
- 使用私有的分享渠道,例如 Signal 上的家庭聊天或 Proton Drive 上的私有相册,而非公开的社交媒体。
- 定期检查自己帐户的隐私设置和标记权限。
- 与亲戚、朋友和教育工作者坦诚沟通,请他们未经许可不要公开发布或转发您孩子的内容。
- 留意他人在哪里分享照片——例如学校、俱乐部、运动队或摄影师——并尽可能选择退出。
致儿童和青少年
- 发布前先想一想:如果这张照片或视频传播到朋友圈之外,你能接受吗?
- 谨慎对待病毒式传播的挑战、面部滤镜应用或 AI 头像应用。
- 不要在分享照片和视频的同时透露个人详细信息(包括学校、地址、日常习惯)。
- 发布朋友的内容前先征得同意,并期望获得同样的尊重。
- 要明白删除内容并不总能移除副本。最安全的做法是从一开始就不发布。
- 如果在线遇到令人不适的情况,请相信自己的直觉。如果有人索要照片、语音片段或异常内容,请告诉家长或其他已信任的成年人。
掌控您的数字身份
深度伪造正在重塑在线身份、隐私以及人们对个人和企业的信任运作方式。虽然法律和平台策略在不断发展,但其进展往往慢于技术本身,这使得提高意识和养成主动的数字习惯比以往任何时候都更加重要——对您和您身边的人都是如此。
慎重考虑分享什么内容、存储在哪里以及谁可以访问,虽然不能完全消除风险,但确实会带来改变。这种对掌控权和隐私的重视是 Proton 使命的核心:打造帮助人们在在线世界中掌控自己数据的工具。





