
如何在 Proton VPN for Business 中使用 SSO
- 阅读
- 1 分钟
- 类别
- Proton VPN for Business
我们的 VPN Professional 和 VPN Enterprise 套餐支持单点登录 (SSO)。本文将介绍什么是 SSO、如何为企业或组织设置和管理 SSO,以及员工如何使用 SSO。
我们现在提供专门的 SSO 设置指南,介绍如何配合以下 IdP 使用 Proton VPN:
什么是 SSO?
单点登录技术允许用户使用同一个用户名和密码访问多个应用和网站。SSO 的主要目标是简化用户体验,免去为访问公司资源和服务的每个应用分别记住并输入不同用户名和密码的需要。
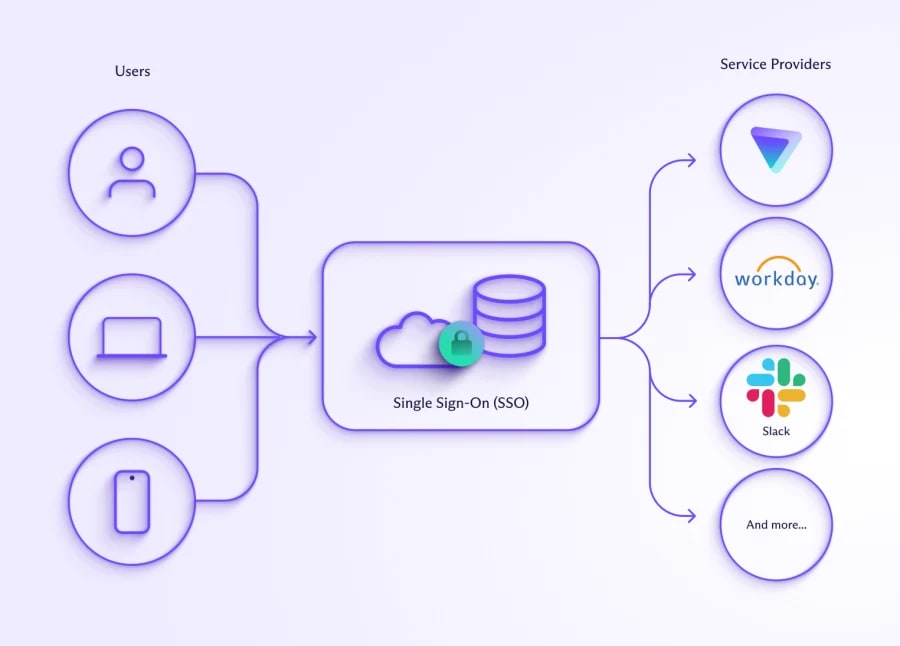
在典型的 SSO 场景中,登录其中一个关联应用后,即会自动获得访问其他应用的权限,无需再次登录。这不仅十分便利,还通过鼓励使用更强大、唯一的密码来增强安全性。同时也降低了用户采用不安全做法的可能性,例如在多个服务中使用相同密码。
目前,SSO 主要应用于商业场景,为员工访问多个 SaaS(新窗口) 应用提供了一种便捷又安全的方式。网络管理员还可以利用它对公司资源进行分段访问(即根据用户在组织中的角色或资历等因素限制对资源的访问)。
SSO 登录凭证通常由身份提供商 (IdP) 管理。IdP 会验证凭证,并在身份验证成功后生成一个令牌,浏览器将使用该令牌自动登录网站和其他服务。知名的身份提供商包括 Okta。
Proton VPN 目前支持使用安全断言标记语言(新窗口) (SAML) 2.0 的 SSO,这是一种基于 XML(新窗口) 的开放标准,用于在身份提供商和 SaaS 应用之间传输验证身份的数据。
如何为 Proton VPN 设置 SSO
在开始之前,您需要准备以下内容:
- 一个具备 VPN Professional、VPN 和 Pass Professional 或 VPN Enterprise 管理员权限(新窗口)的帐户
- 拥有一个身份提供商帐户,例如 Okta(新窗口)。
- 拥有身份提供商帐户后,需要为 Proton VPN 对其进行配置。随后,您的身份提供商应能够提供在 Proton VPN Professional 和 VPN Enterprise 帐户上配置 SAML 所需的信息。
如何在 VPN Professional 或 VPN Enterprise 帐户上配置 SAML SSO
1. 在 account.protonvpn.com 登录您的 VPN Professional 和 VPN Enterprise 管理员帐户,然后依次前往单点登录 → SAML 身份验证 → 配置 SAML。

2. 添加您的身份提供商提供的域名,然后点击添加域名。

3. 验证您的身份提供商的域名。为此,请登录您的域名提供商的网络门户,并输入此屏幕上显示的 DNS TXT 记录。
完成此操作后,点击继续。

4. 从您的身份提供商导入 Proton VPN 的 SAML 元数据。您可以通过 URL、XML 文件导入,或手动填写文本字段。选择您偏好的方式 (可能由您的 IdP 决定),然后输入或上传所需的数据。
完成后点击继续。

5. 将显示的端点提供给您的身份提供商。如果您的 IdP 要求提供 断言使用者服务 (ACS) URL 和 Issuer ID,只需将此屏幕上显示的信息复制并粘贴到身份提供商的相应字段即可。
完成此操作后,点击完成。
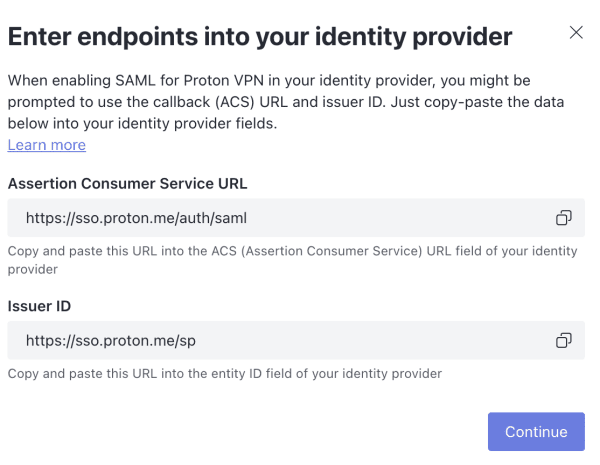
现在,您的 VPN Professional 和 VPN Enterprise 帐户上应已配置好 SSO。点击查看详情可查看 SSO 设置概览。

如何管理 SSO
贵组织的用户现在可以使用您的身份提供商提供的用户名和密码登录 Proton VPN 应用。
如要查看哪些用户可以执行此操作,请在 account.protonvpn.com 登录您的管理员帐户,然后前往组织 和人员 → 用户。如要管理对您的 Proton VPN 组织的访问权限,请登录您的身份提供商。注意:SSO 用户只有在至少登录一次后才会显示在此处。
您可以通过要管理其 SSO 访问权限的用户所在编辑列中的下拉菜单来管理各个用户
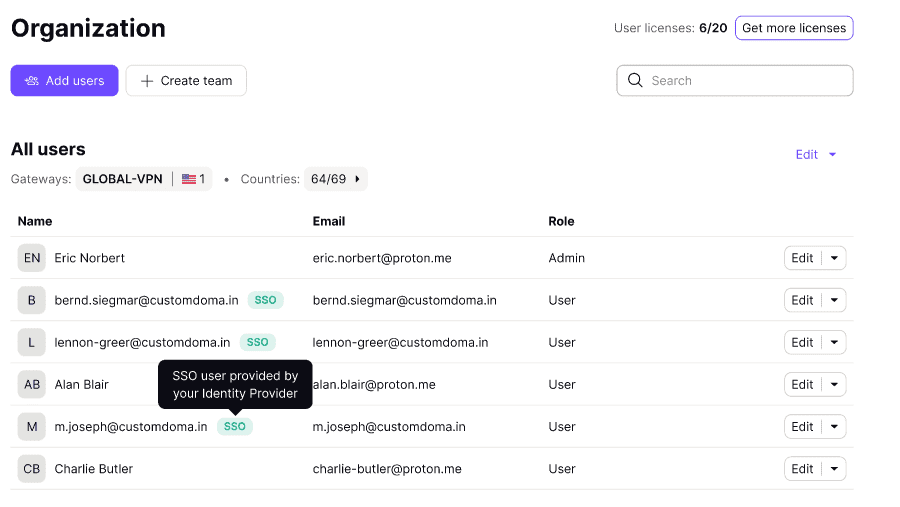
如何使用 SSO 登录 Proton VPN
如果贵组织的管理员已为 Proton VPN 配置了 SSO 并为您的用户帐户启用了该功能,您可以使用 SSO 密码登录 Proton VPN 应用。为此,请点击或轻点使用SSO登录,具体是在 account.proton.me/vpn/login 登录帐户时,或登录 Proton VPN 应用时。
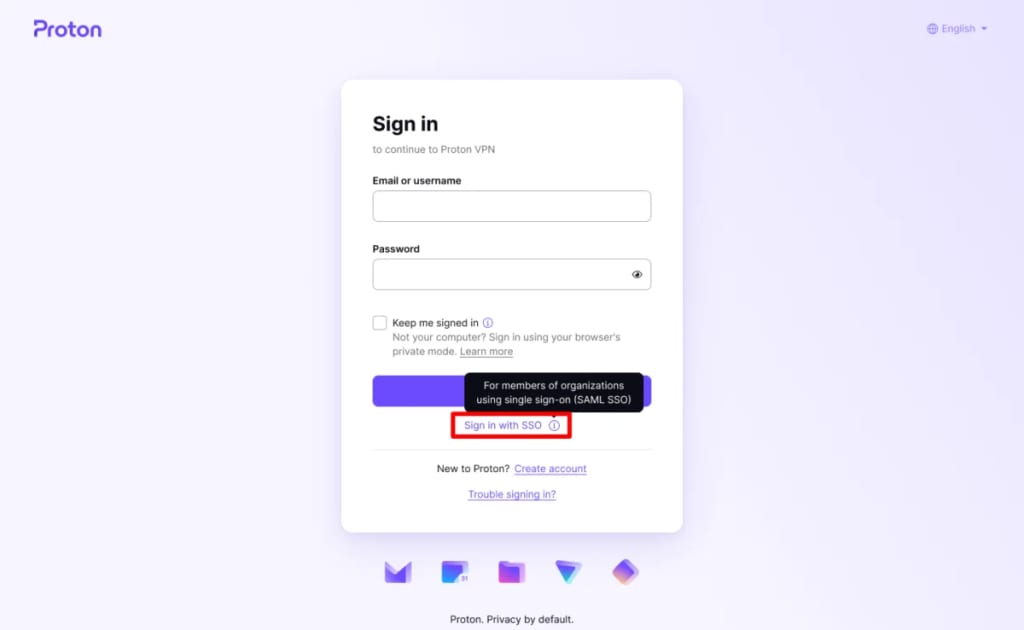
如何将 SSO 用户提升为管理员
与普通组织用户一样,您也可以将 SSO 用户提升为管理员。
超越 SSO:使用 SCIM 自动化用户管理
SSO 会在登录时验证用户身份,但不会将新更新同步到 Proton。当有成员离开组织、调换团队或失去管理员权限时,这些更新都必须手动完成,一旦遗漏,可能导致访问权限未被及时关闭。
SCIM(System for Cross-domain Identity Management,跨域身份管理系统)可让 Proton 与您的 IdP 保持持续同步,从而弥补这一缺口。用户变更会自动应用到 Proton 中,而创建 SCIM 群组则可让您一次性管理整个团队的访问权限。也就是说,如果您将某人添加到 IdP 中的某个群组,该用户将自动获得该群组在 Proton 中的相应访问权限(例如访问共享保险库、密码或 VPN 网关);如果将其移除,相应访问权限会自动撤销。
要为您的组织设置 SCIM,请参阅: