
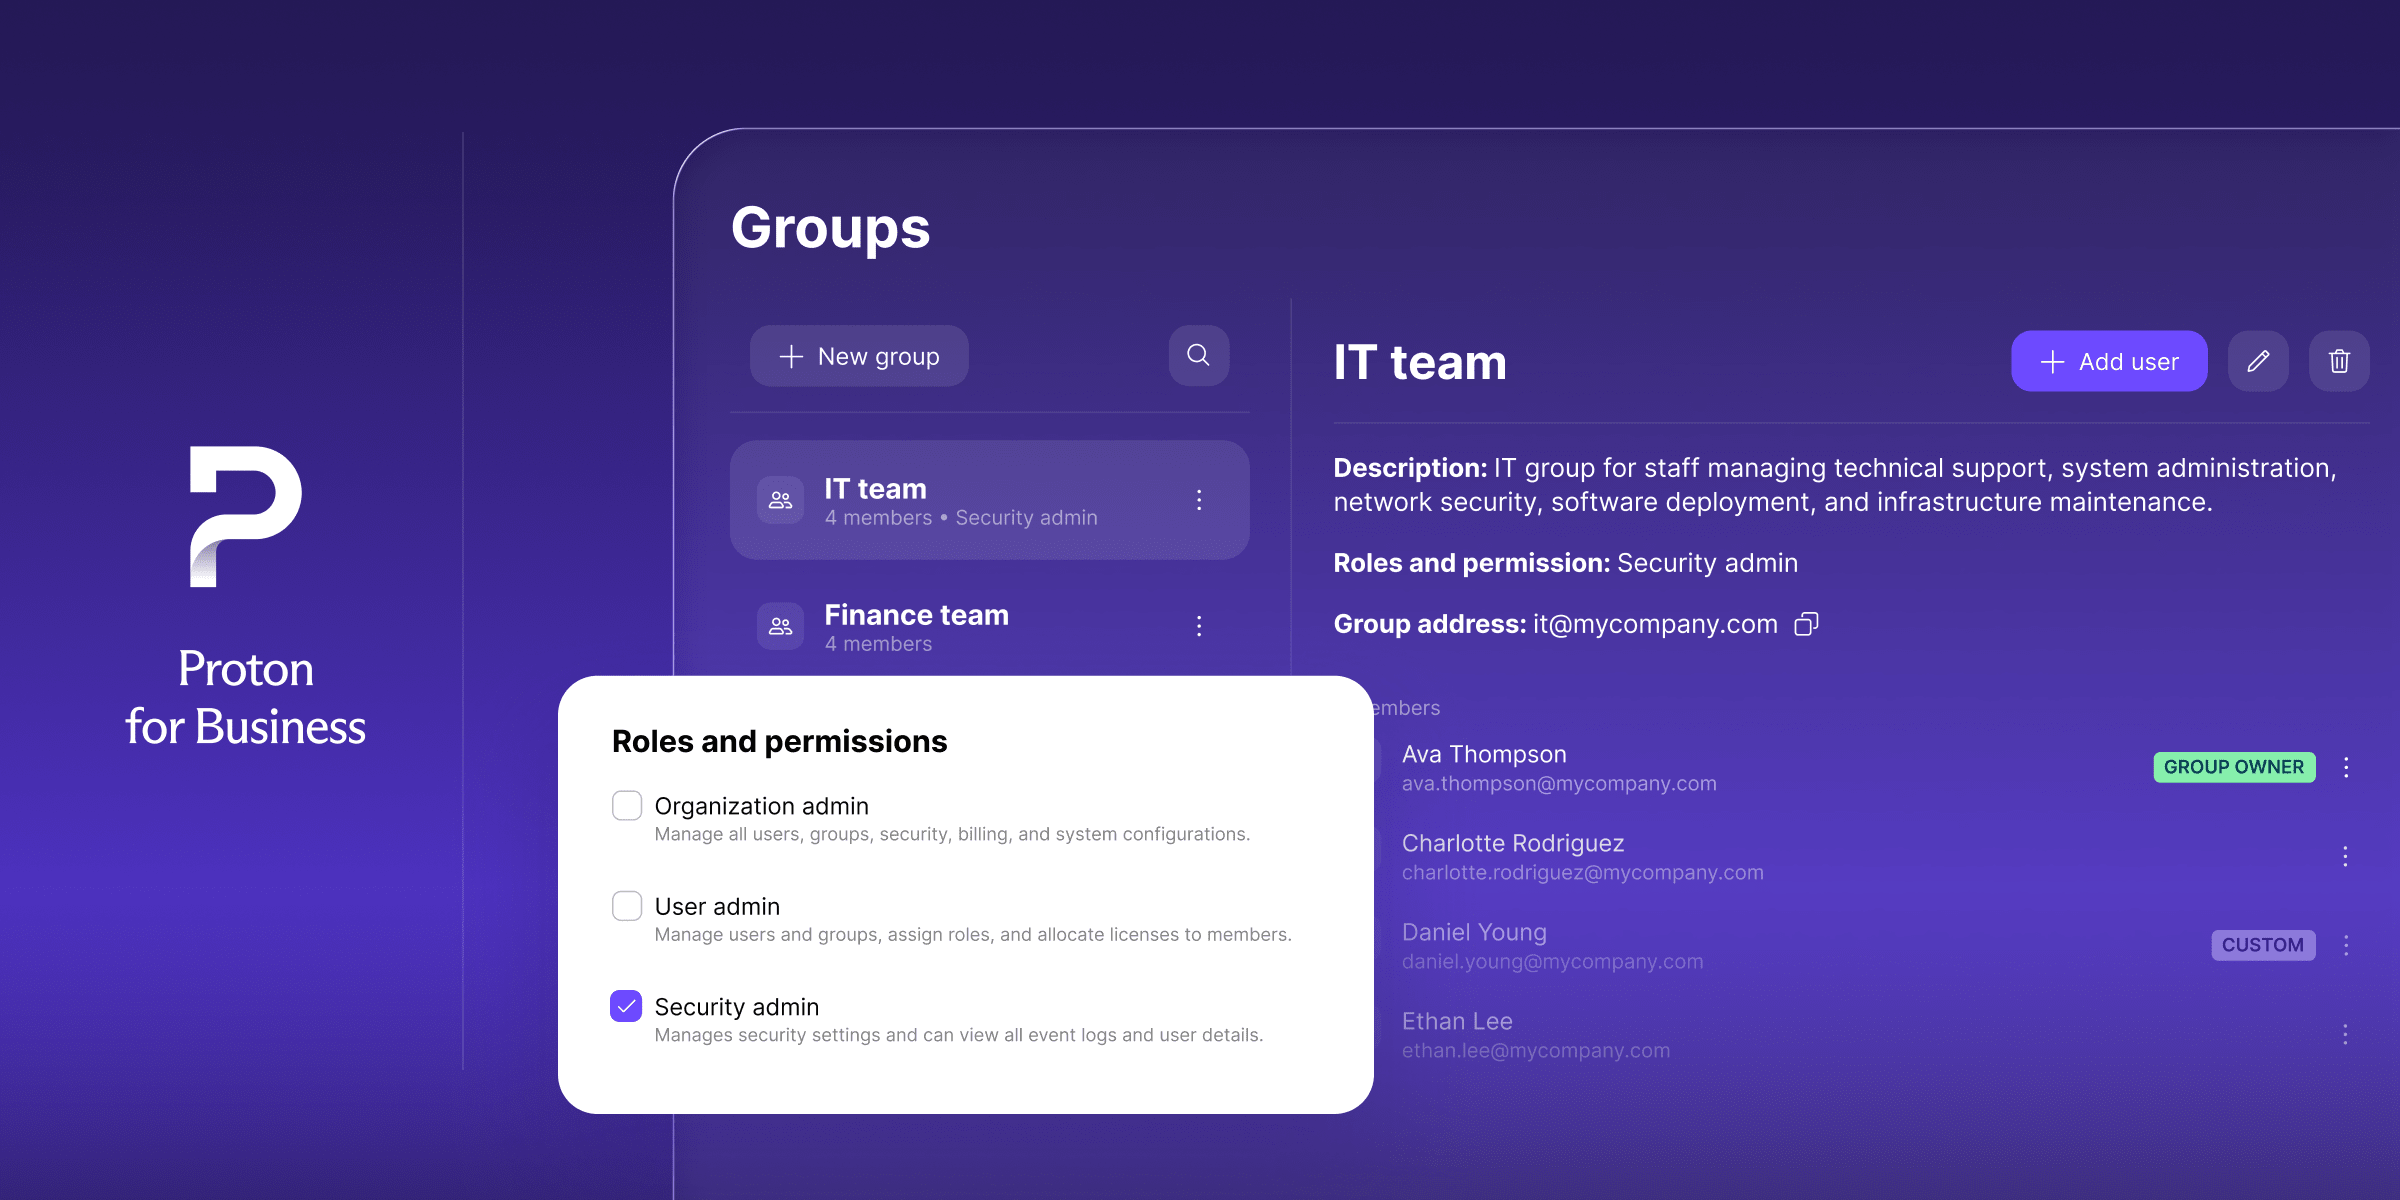
Dnes s hrdostí oznamujeme dvě nové funkce, které vám dávají větší kontrolu nad přístupem bez ruční práce navíc: role správce a SCIM pro skupiny. Role správce vám umožňují delegovat správcovské odpovědnosti pro podrobnější a bezpečnější kontrolu nad organizací, zatímco SCIM pro skupiny vám umožňuje zřizovat přístup ke skupinám prostřednictvím vašeho poskytovatele identity pro plynulejší správu týmů.
Správa přístupu v jakékoli organizaci může být zdlouhavá a časově náročná. Správci musí rychle udělit správná oprávnění a stejně rychle je odvolat, když se změní role nebo někdo odejde. Kromě zdrojů a úsilí, které to vyžaduje, však hrozí i riziko narušení zabezpečení, pokud něco proklouzne – zejména u rychle rostoucích a větších týmů. Naše nové funkce jsou navrženy tak, aby to řešily a udržely vaše podnikání v efektivním a účinném chodu.
Užijte si podrobnější kontrolu nad přístupem s rolemi správce
Oprávnění pro organizace v Proton for Business byla postavena na správcích a uživatelích, což organizacím dávalo jasný a jednoduchý způsob, jak oddělit plnou administrativní kontrolu od každodenního používání. Uvědomujeme si však, že to samo o sobě nemusí být pro některé týmy a firmy vždy dostatečně podrobné, například když zaměstnanec potřebuje konkrétní odpovědnosti bez všeho ostatního, co s sebou plný přístup správce přináší.
Role správce staví na tomto modelu s řízením přístupu na základě rolí (RBAC) a dávají vám větší kontrolu nad tím, kdo co může dělat. Nyní můžete přiřadit konkrétní role jednotlivým uživatelům nebo celým skupinám:
- Správce organizace si zachovává plnou kontrolu nad organizací.
- Správce uživatelů spravuje uživatele, například přidává nové adresy nebo přiřazuje skupiny, aniž by zasahoval do zásad zabezpečení.
- Správce zabezpečení spravuje nastavení zabezpečení a kontroluje logy, aniž by měl širší administrativní pravomoci.
- Uživatel zůstává výchozí rolí pro všechny ostatní.
Přiřaďte roli skupině jednou a všichni v ní tuto roli automaticky zdědí. Přidání nebo odebrání člena skupiny také znamená, že se jeho přístup okamžitě aktualizuje. Správa přístupu se nyní přizpůsobuje skutečné struktuře vaší organizace, namísto binárního přístupu vše nebo nic nebo nutnosti aktualizovat jednoho po druhém při každé změně týmu.
Role správce jsou nyní dostupné ve všech plánech Professional a balíčcích Workspace.
Efektivnější správa týmů díky SCIM pro skupiny
Stávající integrace SCIM (System for Cross-domain Identity Management) v Protonu již automaticky synchronizovala uživatele z vašeho poskytovatele identity (IdP), takže se změny uživatelů projevily v obou systémech bez nutnosti ručně replikovat každou z nich. Skupiny však stále musely být vytvářeny a udržovány ručně uvnitř Protonu. Pokaždé, když se někdo připojil k týmu, přešel do jiného oddělení nebo opustil firmu, musel správce aktualizovat Proton zvlášť. Nyní to již v Proton Pass a Proton VPN není nutné.
Díky SCIM pro skupiny byla integrace SCIM v Protonu rozšířena tak, aby zřizovala skupiny, nejen jednotlivé uživatele. Názvy skupin a změny členství se nyní automaticky synchronizují z Microsoft Entra nebo Okta do Proton Pass a Proton VPN. Proveďte tuto změnu jednou ve svém IdP a projeví se v příslušné aplikaci Proton, aniž byste museli udržovat samostatný seznam.
Zde je ukázka toho, jak to vypadá v praxi:
- Přidejte někoho do skupiny v IdP a automaticky získá přístup ke všemu, na co má tato skupina v Protonu nárok, ať už jde o sdílený trezor Pass nebo bránu VPN.
- Odeberte někoho ze skupiny v IdP a jeho přístup k Protonu se automaticky aktualizuje – ruční úklid není potřeba.
Skupiny Proton vytvořené tímto způsobem se spravují a řídí v IdP, nikoli uvnitř Protonu. Díky tomu zůstává váš poskytovatel identity jediným zdrojem pravdy a snižuje se ruční úsilí, takže nehrozí riziko, že se oba systémy dostanou z synchronizace.
SCIM pro skupiny je nyní dostupné v následujících plánech: Pass Professional, VPN Professional a balíček VPN and Pass Professional.
Začít ještě dnes
Role správce i SCIM pro skupiny jsou již k dispozici.
Role správce jsou dostupné ve všech plánech Professional a balíčcích Workspace, takže můžete hned začít přiřazovat uživatelům a skupinám podrobné role – a zajistit, aby správní lidé měli správnou úroveň přístupu.
SCIM pro skupiny je podporováno v Proton Pass a Proton VPN. Pokud již máte nastavené SSO a SCIM, znamená to, že už nemusíte spravovat skupiny ručně v Protonu. Změny členství ve skupinách ve vašem IdP se automaticky projeví v Protonu, takže zřizování skupin je připraveno ke konfiguraci přímo z vaší konzoly správce Entra nebo Okta.
Prozkoumejte naše plány Professional a Workspace a najděte správnou úroveň pro svou organizaci, nebo pokud potřebujete pomoc, promluvte si ještě dnes s naším obchodním týmem a zjistěte, který plán Proton je pro vás nejlepší.





