
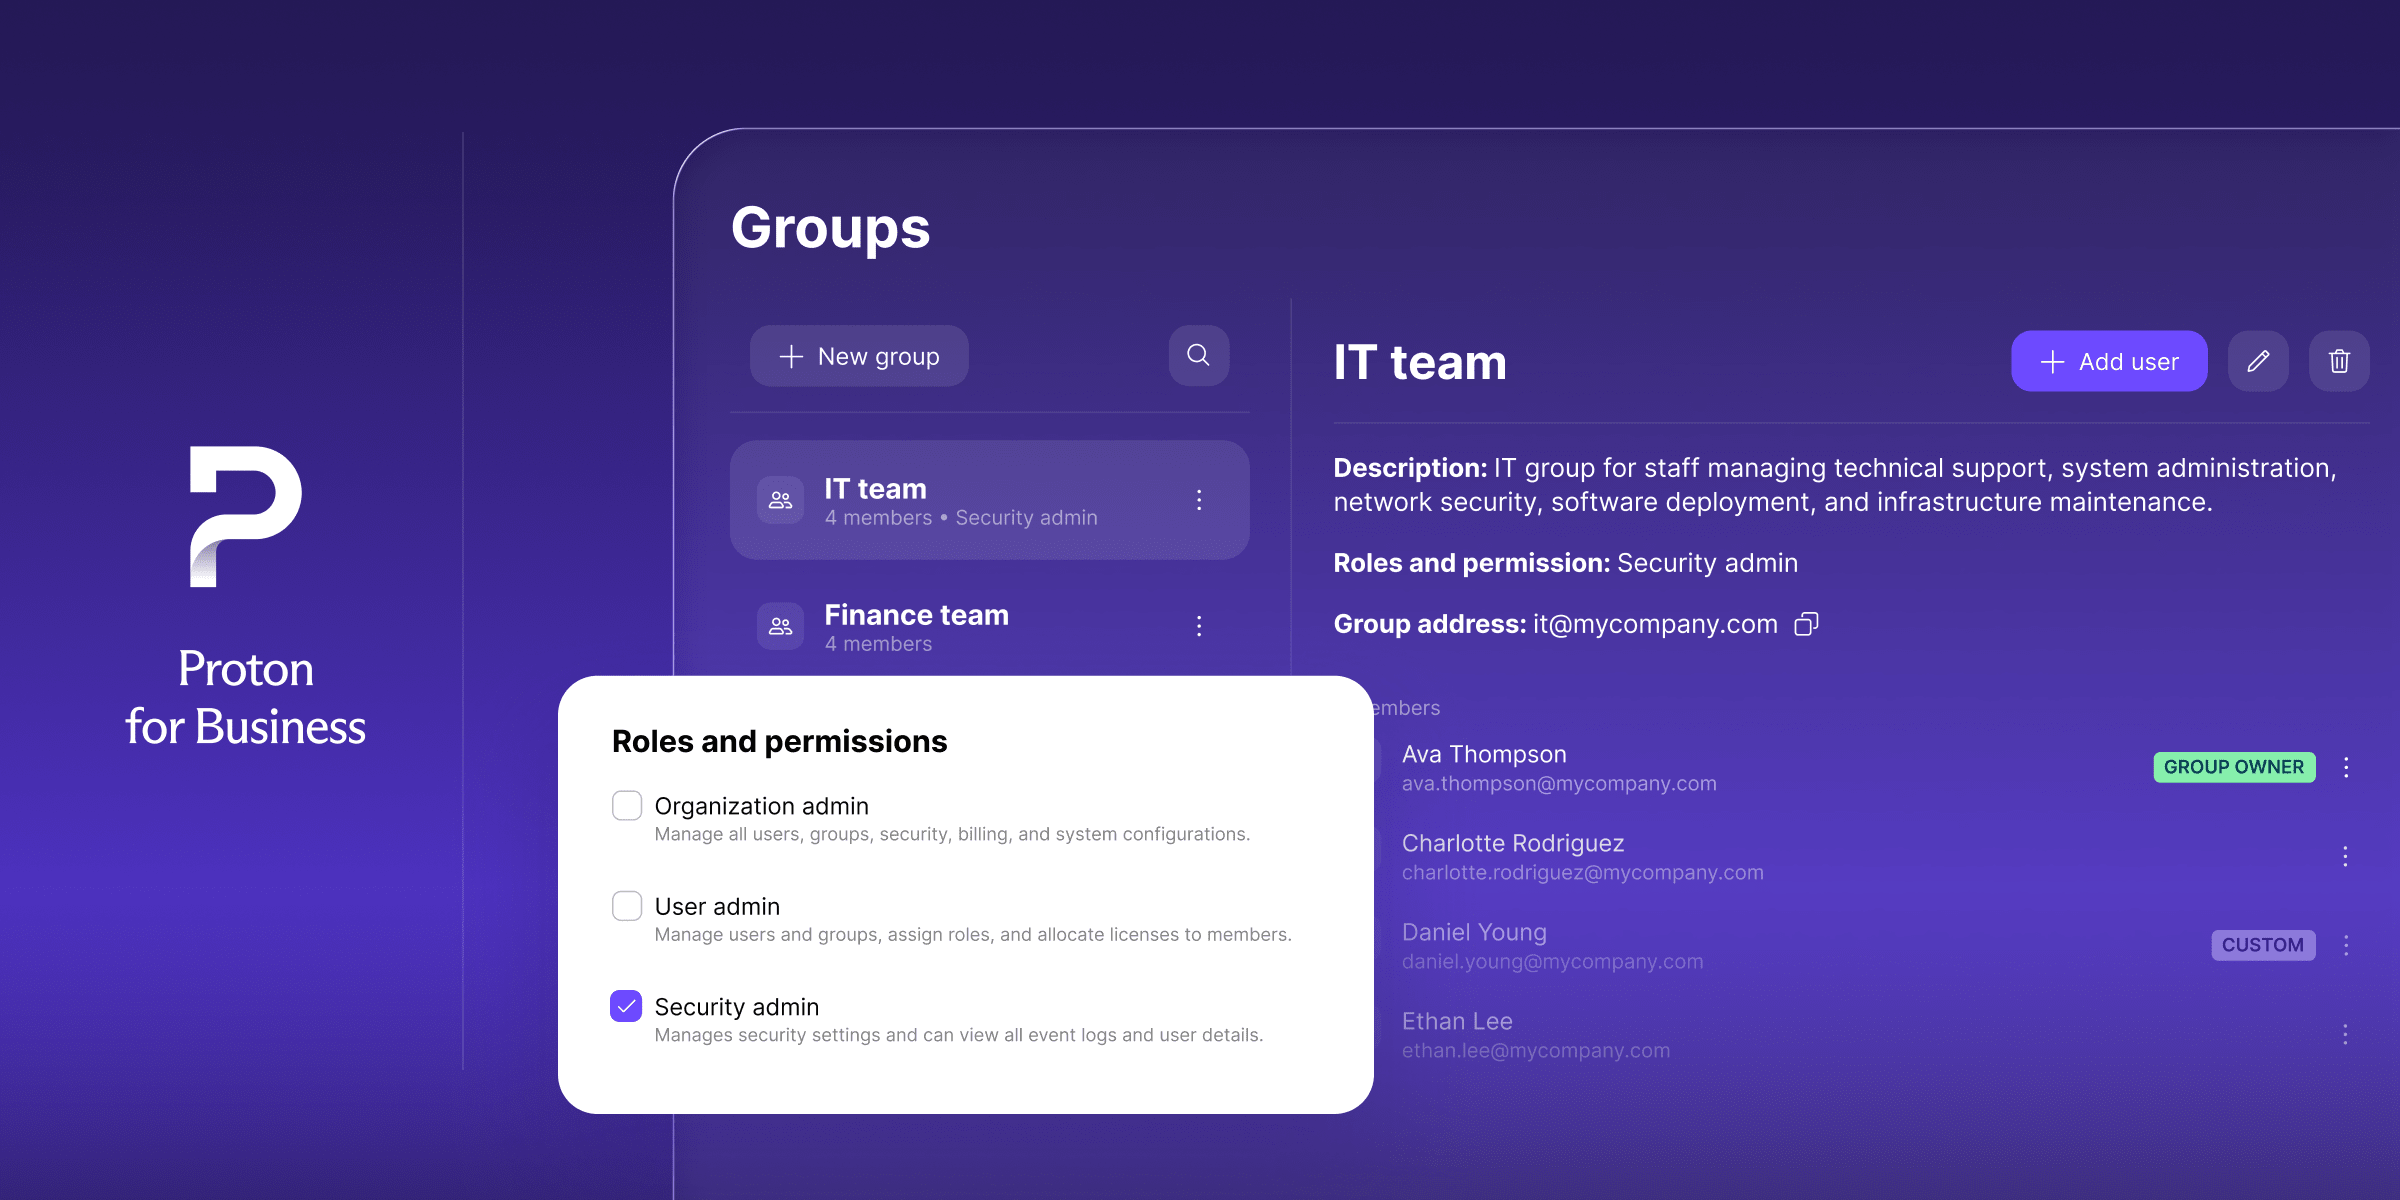
Astăzi suntem mândri să anunțăm două caracteristici noi care vă oferă un control mai mare asupra accesului, fără efort manual: rolurile de administrator și SCIM pentru grupuri. Rolurile de administrator vă permit să delegați responsabilități administrative pentru un control mai granular și mai sigur asupra organizației dumneavoastră, iar SCIM pentru grupuri vă permite să furnizați acces la grupuri prin intermediul furnizorului de identitate, pentru o gestionare mai fluidă a echipelor.
Gestionarea accesului în orice organizație poate fi obositoare și consumatoare de timp. Administratorii trebuie să acorde rapid permisiunile potrivite și să le revoce la fel de repede atunci când rolurile se schimbă sau cineva pleacă. Însă, dincolo de resursele și efortul implicate, acest lucru poate risca și compromiterea securității dacă ceva scapă printre degete, mai ales în cazul echipelor mari și cu creștere rapidă. Noile noastre caracteristici sunt concepute pentru a rezolva acest aspect, astfel încât afacerea dumneavoastră să avanseze eficient.
Bucurați-vă de un control mai granular asupra accesului cu rolurile de administrator
Permisiunile pentru organizațiile din Proton for Business au fost construite în jurul administratorilor și utilizatorilor, oferind organizațiilor o modalitate clară și simplă de a separa controlul administrativ complet de utilizarea de zi cu zi. Însă recunoaștem că acest lucru nu este întotdeauna suficient de granular pentru anumite echipe și companii, de exemplu atunci când un angajat are nevoie de responsabilități specifice fără toate celelalte aspecte care vin cu accesul complet de administrator.
Rolurile de administrator se bazează pe acest model, cu controlul accesului bazat pe roluri (RBAC), oferindu-vă mai mult control asupra a cine poate face ce. Acum puteți atribui roluri specifice utilizatorilor individuali sau unor grupuri întregi:
- Administrator de organizație păstrează controlul complet asupra organizației.
- Administrator de utilizatori gestionează utilizatorii, de exemplu adaugă adrese noi sau atribuie grupuri, fără a interveni asupra politicii de securitate.
- Administrator de securitate gestionează setările de securitate și verifică jurnalele, fără o extindere administrativă mai largă.
- Utilizator rămâne rolul implicit pentru toți ceilalți.
Atribuiți un rol unui grup o singură dată, iar toți membrii acestuia moștenesc automat rolul respectiv. Adăugarea sau eliminarea membrilor unui grup înseamnă, de asemenea, că accesul lor este actualizat instantaneu. Gestionarea accesului se adaptează acum la structura reală a organizației dumneavoastră, în locul unei abordări binare de tip totul sau nimic ori al necesității de a actualiza unul câte unul de fiecare dată când se schimbă o echipă.
Rolurile de administrator sunt disponibile acum în toate planurile Professional și pachetele Workspace.
Gestionați echipele mai eficient cu SCIM pentru grupuri
Integrarea SCIM (System for Cross-domain Identity Management) existentă a Proton sincroniza deja automat utilizatorii din furnizorul dumneavoastră de identitate (IdP), permițând ca modificările utilizatorilor să se reflecte în ambele sisteme fără a fi nevoie să le replicați manual pe fiecare. Totuși, grupurile trebuiau încă create și întreținute manual în Proton. De fiecare dată când cineva se alătura unei echipe, își schimba departamentul sau pleca din companie, un administrator trebuia să actualizeze Proton separat. Acum acest lucru nu mai este necesar în Proton Pass și Proton VPN.
Cu SCIM pentru grupuri, integrarea SCIM a Proton a fost extinsă pentru a furniza grupuri, nu doar utilizatori individuali. Numele grupurilor și modificările de apartenență se sincronizează acum automat din Microsoft Entra sau Okta în Proton Pass și Proton VPN. Faceți această modificare o singură dată în IdP și ea se va reflecta în aplicația Proton corespunzătoare, fără a mai fi nevoie să întrețineți o listă separată.
Iată cum arată acest lucru în practică:
- Adăugați o persoană într-un grup din IdP și aceasta obține automat acces la tot ceea ce i se cuvine grupului respectiv în Proton, fie că este un seif Pass partajat, fie un gateway VPN.
- Eliminați o persoană dintr-un grup din IdP și accesul său la Proton se actualizează automat, fără a fi nevoie de curățare manuală.
Grupurile Proton create în acest mod sunt gestionate și controlate în IdP, nu în interiorul Proton. Astfel, furnizorul dumneavoastră de identitate rămâne singura sursă de adevăr, iar efortul manual se reduce, așa că nu există riscul ca cele două să se dezsincronizeze vreodată.
SCIM pentru grupuri este disponibil acum în următoarele planuri: Pass Professional, VPN Professional și pachetul VPN și Pass Professional.
Începeți astăzi
Atât rolurile de administrator, cât și SCIM pentru grupuri sunt acum disponibile.
Rolurile de administrator sunt disponibile în toate planurile Professional și pachetele Workspace, așa că puteți începe imediat să atribuiți utilizatorilor și grupurilor roluri granulare, asigurându-vă că persoanele potrivite primesc nivelul potrivit de acces.
SCIM pentru grupuri este acceptat pentru Proton Pass sau Proton VPN. Dacă aveți deja SSO și SCIM configurate, aceasta înseamnă că nu mai trebuie să gestionați manual grupurile în Proton. Modificările de apartenență la grup din IdP se reflectă automat în Proton, așa că furnizarea grupurilor este gata de configurat direct din consola de administrare Entra sau Okta.
Explorați planurile noastre Professional și Workspace pentru a găsi nivelul potrivit pentru organizația dumneavoastră sau, dacă aveți nevoie de ajutor, discutați astăzi cu echipa noastră de vânzări pentru a afla care plan Proton vi se potrivește cel mai bine.





