
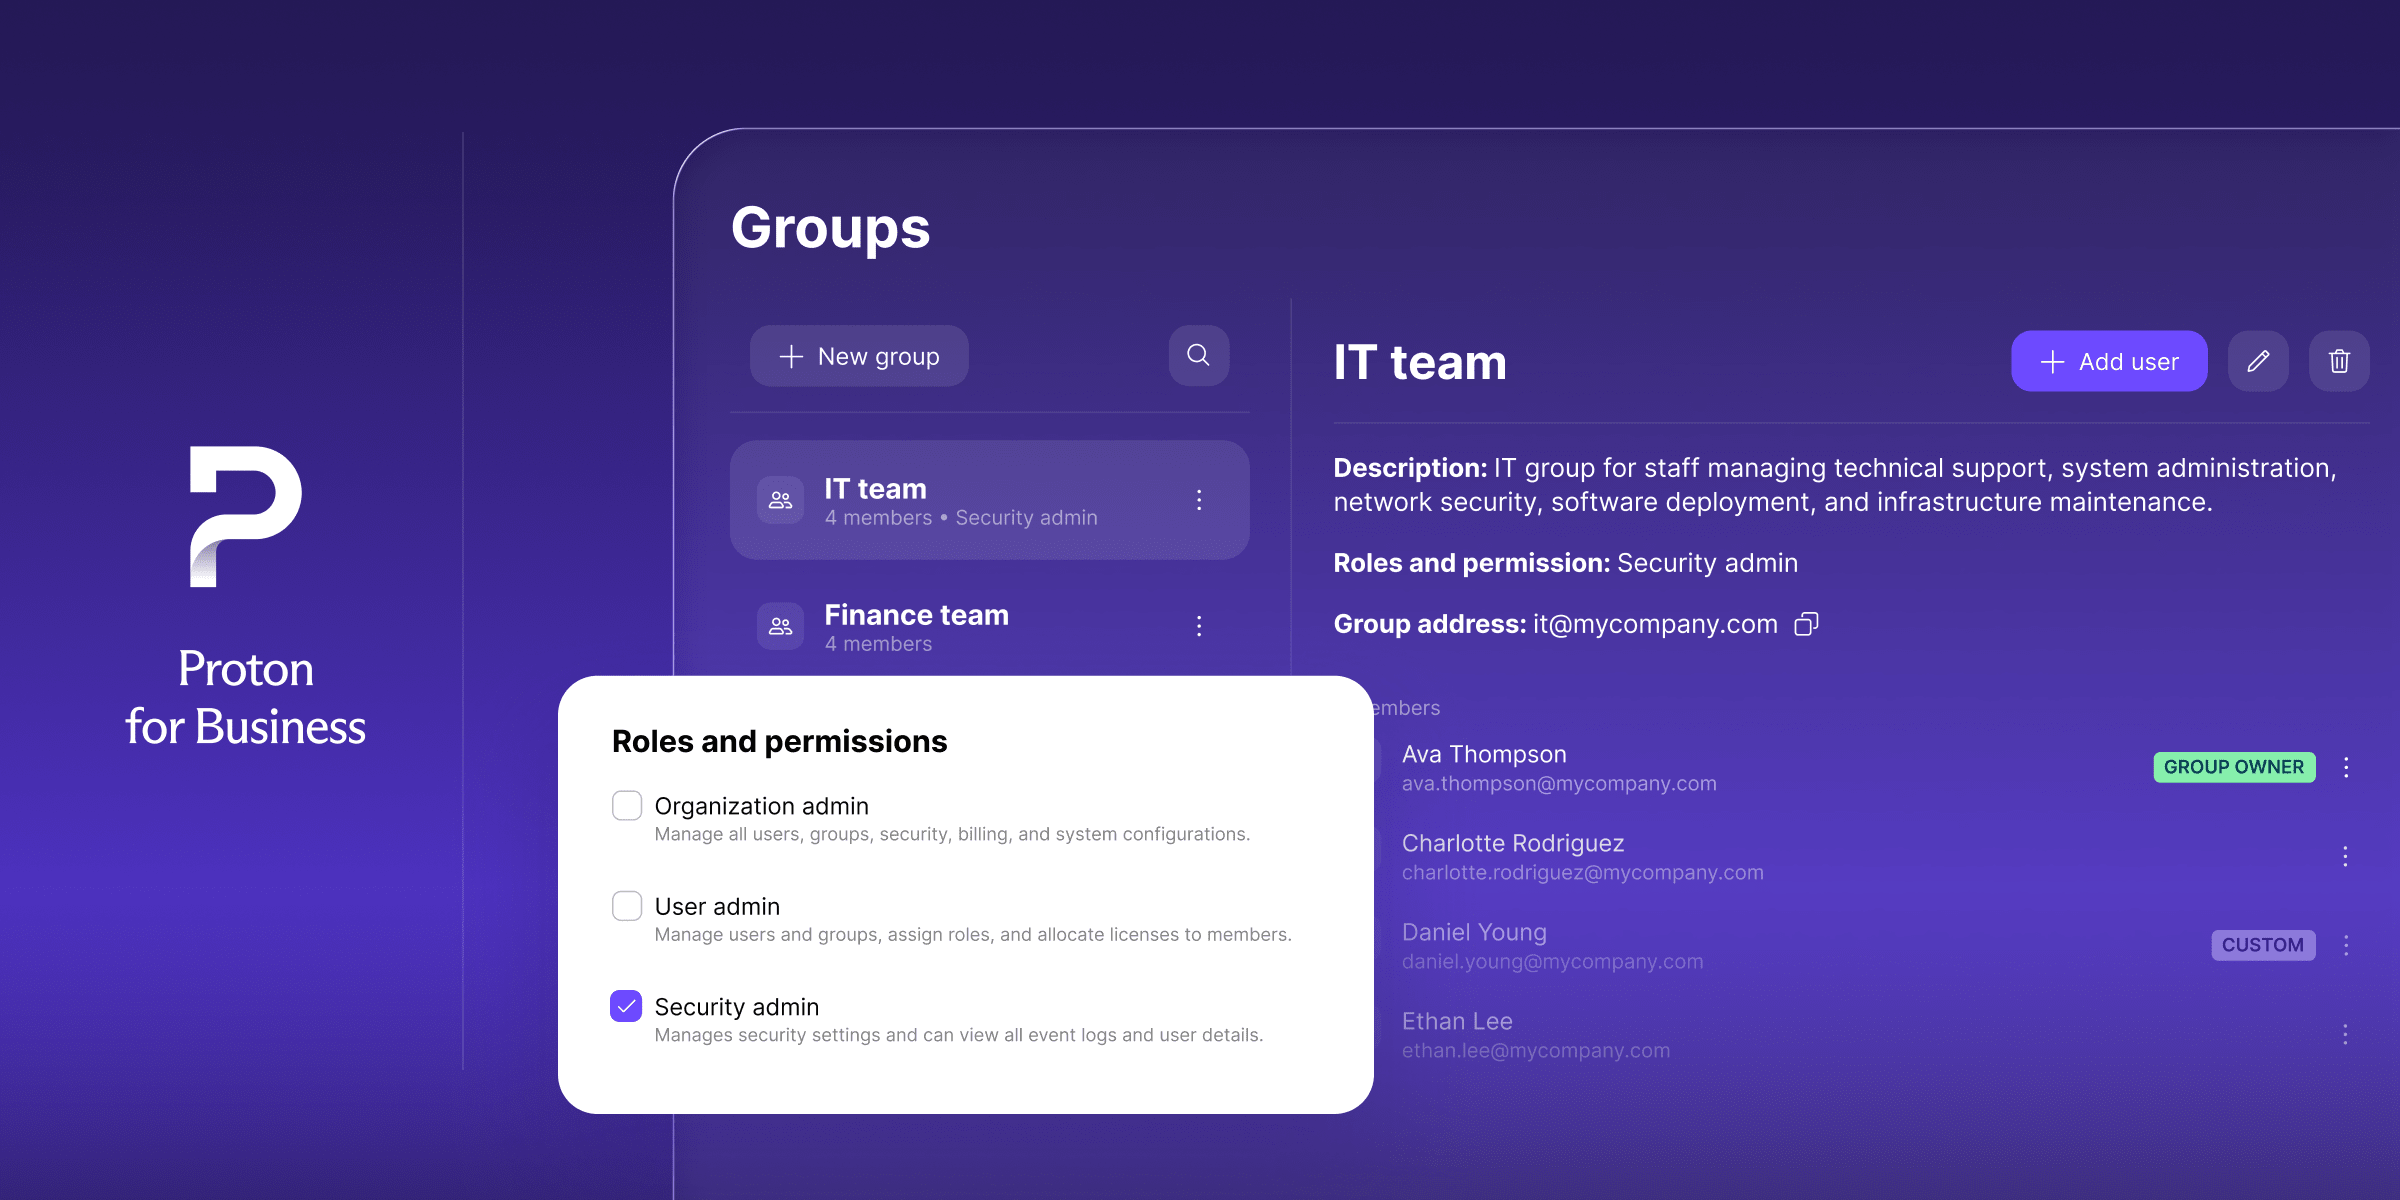
I dag er vi stolte av å kunngjøre to nye funksjoner som gir deg bedre tilgangskontroll uten manuelt arbeid: administratorroller og SCIM for grupper. Administratorroller lar deg delegere administratoransvar for mer granulert og sikker kontroll over organisasjonen din, mens SCIM for grupper gjør det mulig å provisjonere tilgang til grupper gjennom identitetsleverandøren din for en mer sømløs måte å administrere teamene dine på.
Å administrere tilgang i en organisasjon kan være kjedelig og tidkrevende. Administratorer må gi de riktige tillatelsene raskt og tilbakekalle dem like raskt når roller endres eller noen slutter. Men i tillegg til ressursene og innsatsen som kreves, kan dette også utgjøre en risiko for å kompromittere sikkerheten hvis noe glipper – spesielt for raskt voksende og større team. Våre nye funksjoner er utviklet for å håndtere dette, slik at virksomheten din kan gå fremover på en effektiv og hensiktsmessig måte.
Nyt mer granulert tilgangskontroll med administratorroller
Tillatelser for organisasjoner i Proton for Business ble bygget rundt administratorer og brukere, noe som gir organisasjoner en klar og enkel måte å skille full administrativ kontroll fra daglig bruk. Men vi erkjenner at dette alene ikke alltid er granulert nok for visse team og virksomheter, for eksempel når en ansatt trenger spesifikke ansvarsområder uten alt annet som følger med full administratortilgang.
Administratorroller bygger på denne modellen med rollebasert tilgangskontroll (RBAC), og gir deg mer kontroll over hvem som kan gjøre hva. Du kan nå tildele spesifikke roller til enkeltbrukere eller hele grupper:
- Organisasjonsadministrator beholder full kontroll over organisasjonen.
- Brukeradministrator administrerer brukere, som å legge til nye adresser eller tildele grupper, uten å berøre sikkerhetsretningslinjer.
- Sikkerhetsadministrator administrerer sikkerhetsinnstillinger og gjennomgår logger, uten bredere administrativ rekkevidde.
- Bruker forblir standardrollen for alle andre.
Tildel en rolle til en gruppe én gang, og alle i den arver rollen automatisk. Tillegg eller fjerning av gruppemedlemmer betyr også at tilgangen deres oppdateres umiddelbart. Tilgangsstyring skalerer nå med hvordan organisasjonen din faktisk er strukturert, i stedet for en binær alt-eller-ingenting-tilnærming eller krav om oppdatering én for én hver gang et team endres.
Administratorroller er nå tilgjengelige på alle Professional-abonnementer og Workspace-pakker.
Administrer team mer effektivt med SCIM for grupper
Protons eksisterende SCIM-integrasjon (System for Cross-domain Identity Management) synkroniserte allerede brukere automatisk fra identitetsleverandøren din (IdP), noe som gjorde at brukerendringer ble reflektert i begge systemer uten behov for å replikere hver enkelt manuelt. Grupper måtte imidlertid fortsatt opprettes og vedlikeholdes manuelt i Proton. Hver gang noen ble med i et team, byttet avdeling eller sluttet i selskapet, måtte en administrator oppdatere Proton separat. Nå er det ikke lenger nødvendig på Proton Pass og Proton VPN.
Med SCIM for grupper er Protons SCIM-integrasjon utvidet til å provisjonere grupper, ikke bare enkeltbrukere. Gruppnavn og medlemskapsendringer synkroniseres nå automatisk fra Microsoft Entra eller Okta til Proton Pass og Proton VPN. Gjør endringen én gang i IdP-en din, og den vil bli reflektert i den aktuelle Proton-appen, uten en egen liste å vedlikeholde.
Slik ser det ut i praksis:
- Legg til noen i en gruppe i IdP-en, og de får automatisk tilgang til alt gruppen har rett til i Proton, enten det er et delt Pass-hvelv eller en VPN-porttjener.
- Fjern noen fra en IdP-gruppe, og Proton-tilgangen deres oppdateres automatisk – ingen manuell opprydding nødvendig.
Proton-grupper opprettet på denne måten administreres og kontrolleres i IdP-en, ikke inne i Proton. Dette holder identitetsleverandøren din som den eneste kilden til sannhet og reduserer manuelt arbeid, slik at det ikke er risiko for at de to kommer ut av synkronisering.
SCIM for grupper er nå tilgjengelig på følgende abonnementer: Pass Professional, VPN Professional og VPN- og Pass Professional-pakken.
Kom i gang i dag
Både administratorroller og SCIM for grupper er nå live.
Administratorroller er tilgjengelige på alle Professional-abonnementer og Workspace-pakker, så du kan begynne å tildele brukere og grupper granulære roller med en gang – og sikre at de riktige personene får riktig tilgangsnivå.
SCIM for grupper støttes for Proton Pass eller Proton VPN. Hvis du allerede har konfigurert SSO og SCIM, betyr dette at du ikke lenger trenger å administrere grupper manuelt i Proton. Endringer i gruppemedlemskap i IdP-en din reflekteres automatisk i Proton, så gruppeprovisjonering er klar til å konfigureres direkte fra administrasjonskonsollen i Entra eller Okta.
Utforsk Professional- og Workspace-abonnementene våre for å finne riktig nivå for organisasjonen din, eller hvis du trenger hjelp, snakk med salgsteamet vårt i dag for å finne ut hvilket Proton-abonnement som passer best for deg.





