
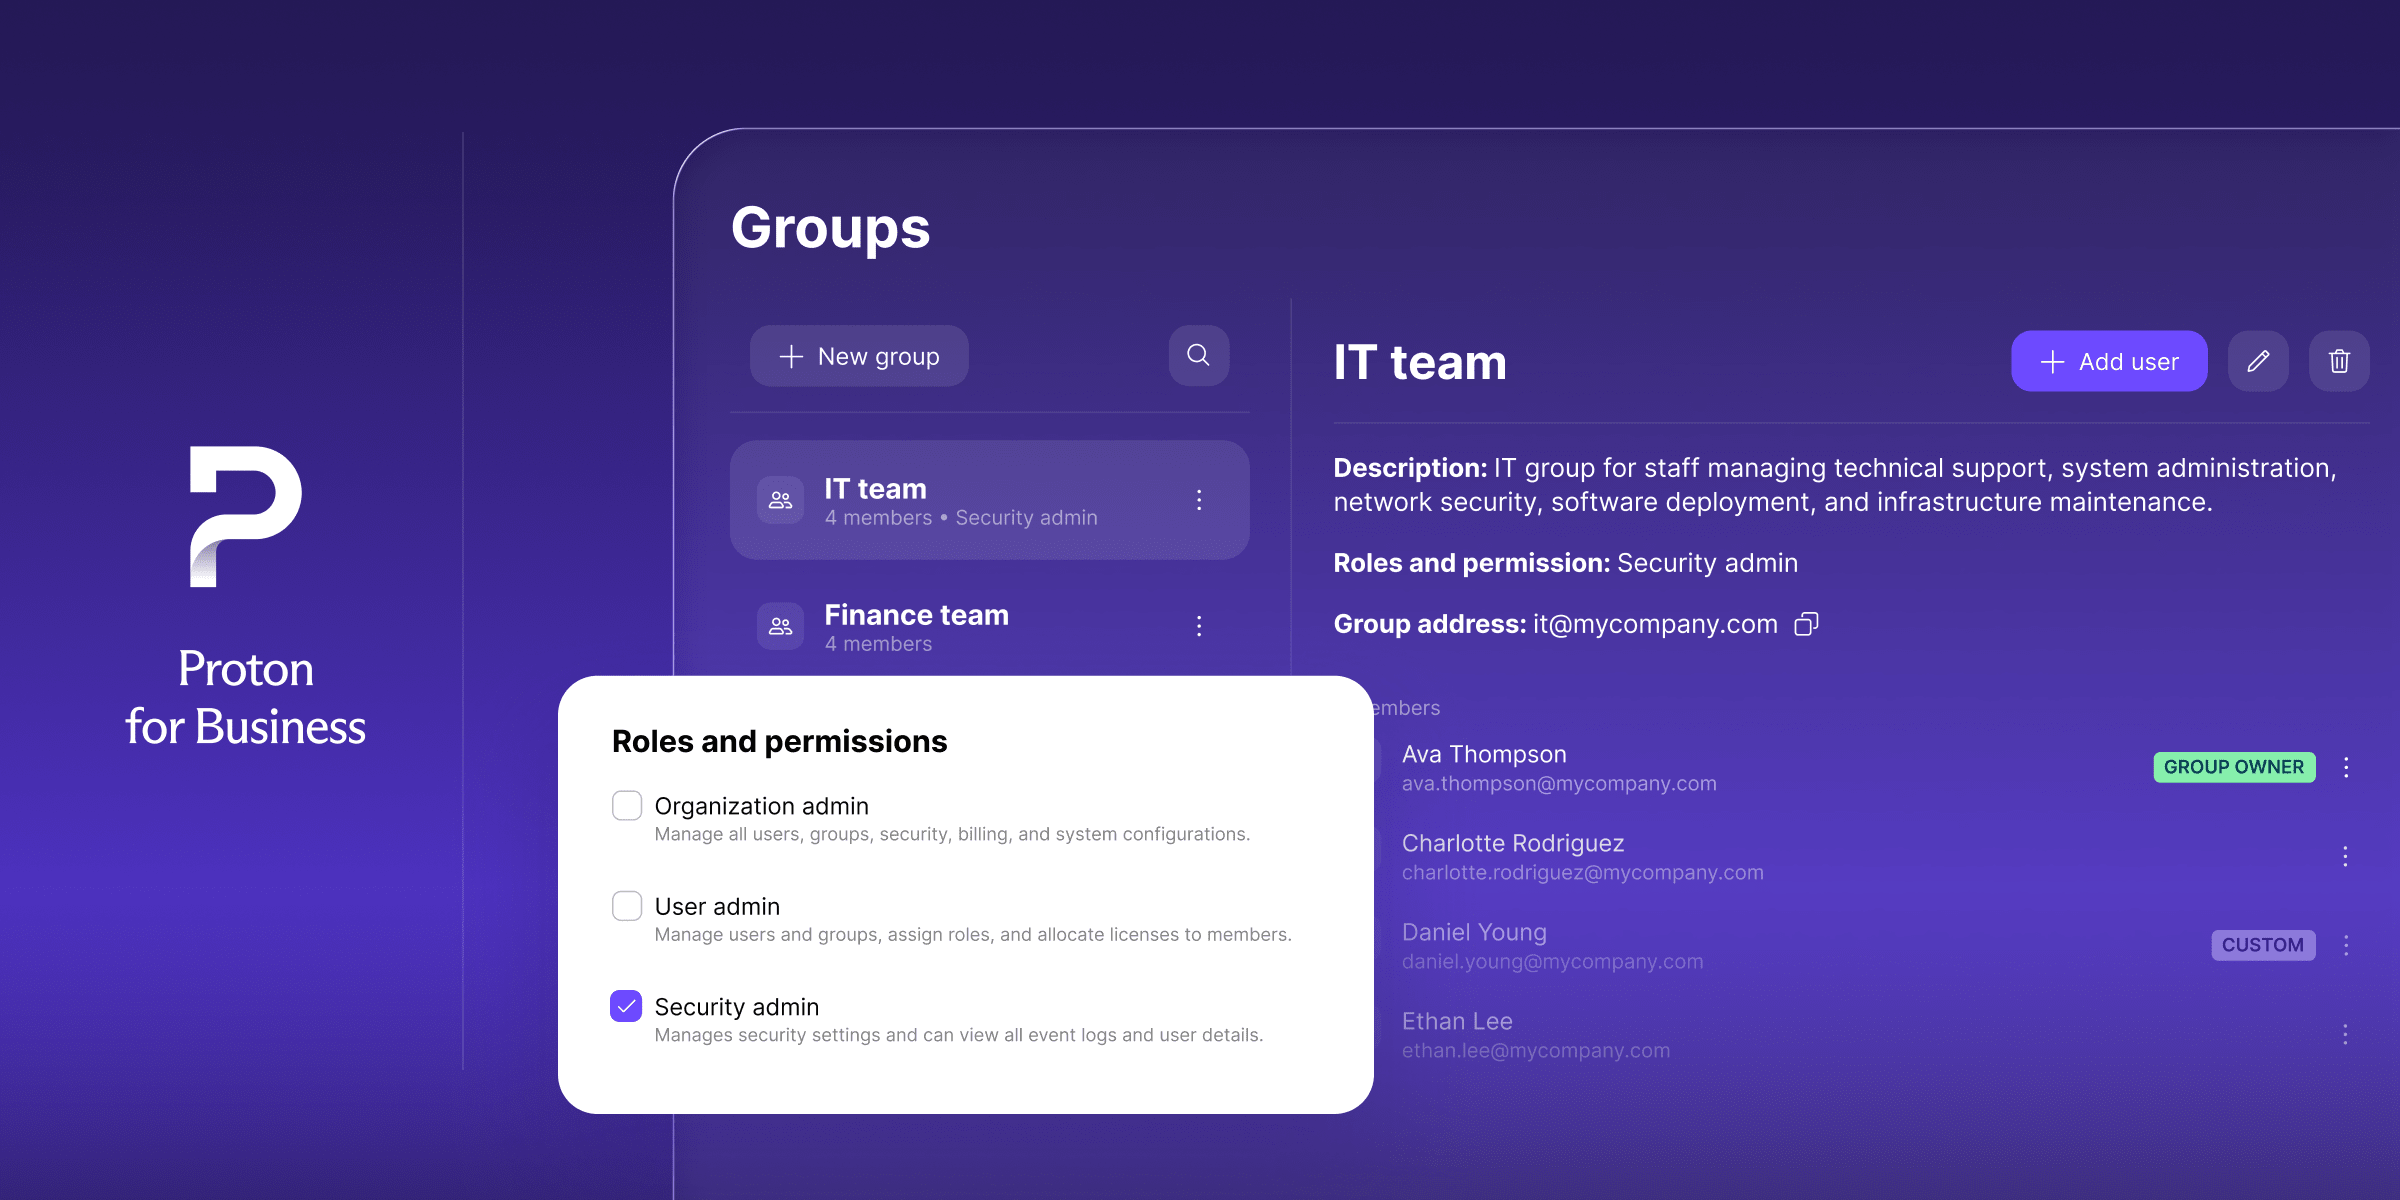
Hoje, temos orgulho de anunciar dois novos recursos que oferecem maior controle de acesso sem o trabalho manual: funções de administrador e SCIM para grupos. As funções de administrador permitem delegar responsabilidades administrativas para um controle mais granular e seguro sobre sua organização, enquanto o SCIM para grupos permite provisionar o acesso a grupos por meio do seu provedor de identidade, para gerenciar suas equipes de forma mais fluida.
Gerenciar o acesso em qualquer organização pode ser algo tedioso e demorado. Os administradores precisam conceder as permissões corretas rapidamente e revogá-las com a mesma velocidade quando as funções mudam ou alguém sai. Mas, além dos recursos e do esforço envolvidos, isso também pode comprometer a segurança se algo passar despercebido, especialmente em equipes grandes e que crescem rápido. Nossos novos recursos foram projetados para resolver isso e manter seu negócio avançando de forma eficaz e eficiente.
Tenha um controle de acesso mais granular com as funções de administrador
As permissões para organizações no Proton for Business foram criadas em torno de Administradores e Usuários, oferecendo às organizações uma forma clara e simples de separar o controle administrativo total do uso cotidiano. Mas reconhecemos que isso, por si só, nem sempre é granular o suficiente para determinadas equipes e empresas, como quando um funcionário precisa de responsabilidades específicas sem tudo o mais que acompanha o acesso administrativo total.
As funções de administrador ampliam esse modelo com o controle de acesso baseado em funções (RBAC), dando a você mais controle sobre quem pode fazer o quê. Agora você pode atribuir funções específicas a usuários individuais ou a grupos inteiros:
- Administrador da organização mantém o controle total sobre a organização.
- Administrador de usuários gerencia usuários, como adicionar novos endereços ou atribuir grupos, sem mexer na política de segurança.
- Administrador de segurança gerencia as configurações de segurança e revisa os registros, sem um alcance administrativo mais amplo.
- Usuário continua sendo a função padrão para todos os demais.
Atribua uma função a um grupo uma única vez, e todos os membros herdam essa função automaticamente. Adições ou remoções de membros do grupo também fazem com que o acesso seja atualizado na hora. O gerenciamento de acesso agora acompanha a estrutura real da sua organização, em vez de uma abordagem binária de tudo ou nada ou de exigir uma atualização individual sempre que uma equipe muda.
As funções de administrador já estão disponíveis em todos os planos Professional e pacotes Workspace.
Gerencie equipes com mais eficiência com o SCIM para grupos
A integração SCIM (System for Cross-domain Identity Management) já existente da Proton sincronizava usuários automaticamente a partir do seu provedor de identidade (IdP), permitindo que as alterações de usuários fossem refletidas nos dois sistemas sem a necessidade de replicar cada uma manualmente. No entanto, os grupos ainda precisavam ser criados e mantidos manualmente dentro da Proton. Sempre que alguém entrava em uma equipe, mudava de departamento ou saía da empresa, um administrador tinha que atualizar a Proton separadamente. Agora, isso não é mais necessário no Proton Pass e no Proton VPN.
Com o SCIM para grupos, a integração SCIM da Proton foi ampliada para provisionar grupos, e não apenas usuários individuais. Nomes de grupos e mudanças de associação agora são sincronizados automaticamente do Microsoft Entra ou do Okta para o Proton Pass e o Proton VPN. Faça a alteração uma vez no seu IdP e ela será refletida no aplicativo Proton correspondente, sem nenhuma lista separada para manter.
Veja como isso funciona na prática:
- Adicione alguém a um grupo no IdP, e essa pessoa ganha automaticamente acesso a tudo a que o grupo tem direito na Proton, seja um cofre compartilhado do Pass ou um gateway de VPN.
- Remova alguém de um grupo do IdP, e o acesso dessa pessoa à Proton é atualizado automaticamente, sem necessidade de limpeza manual.
Os grupos da Proton criados dessa forma são gerenciados e controlados no IdP, e não dentro da Proton. Isso mantém seu provedor de identidade como a única fonte de verdade e reduz o esforço manual, então não há risco de os dois ficarem fora de sincronia.
O SCIM para grupos já está disponível nos seguintes planos: Pass Professional, VPN Professional e o pacote VPN e Pass Professional.
Comece agora
As funções de administrador e o SCIM para grupos já estão disponíveis.
As funções de administrador estão disponíveis em todos os planos Professional e pacotes Workspace, então você já pode começar a atribuir funções granulares a usuários e grupos, garantindo que as pessoas certas tenham o nível certo de acesso.
O SCIM para grupos é compatível com o Proton Pass ou o Proton VPN. Se você já tem SSO e SCIM configurados, isso significa que não precisa mais gerenciar grupos manualmente na Proton. As mudanças de associação de grupos no seu IdP são refletidas automaticamente na Proton, então o provisionamento de grupos está pronto para ser configurado diretamente no console de administrador do Entra ou do Okta.
Explore nossos planos Professional e Workspace para encontrar o nível certo para sua organização ou, se precisar de ajuda, fale com nossa equipe de vendas hoje mesmo para saber qual plano Proton é melhor para você.





