
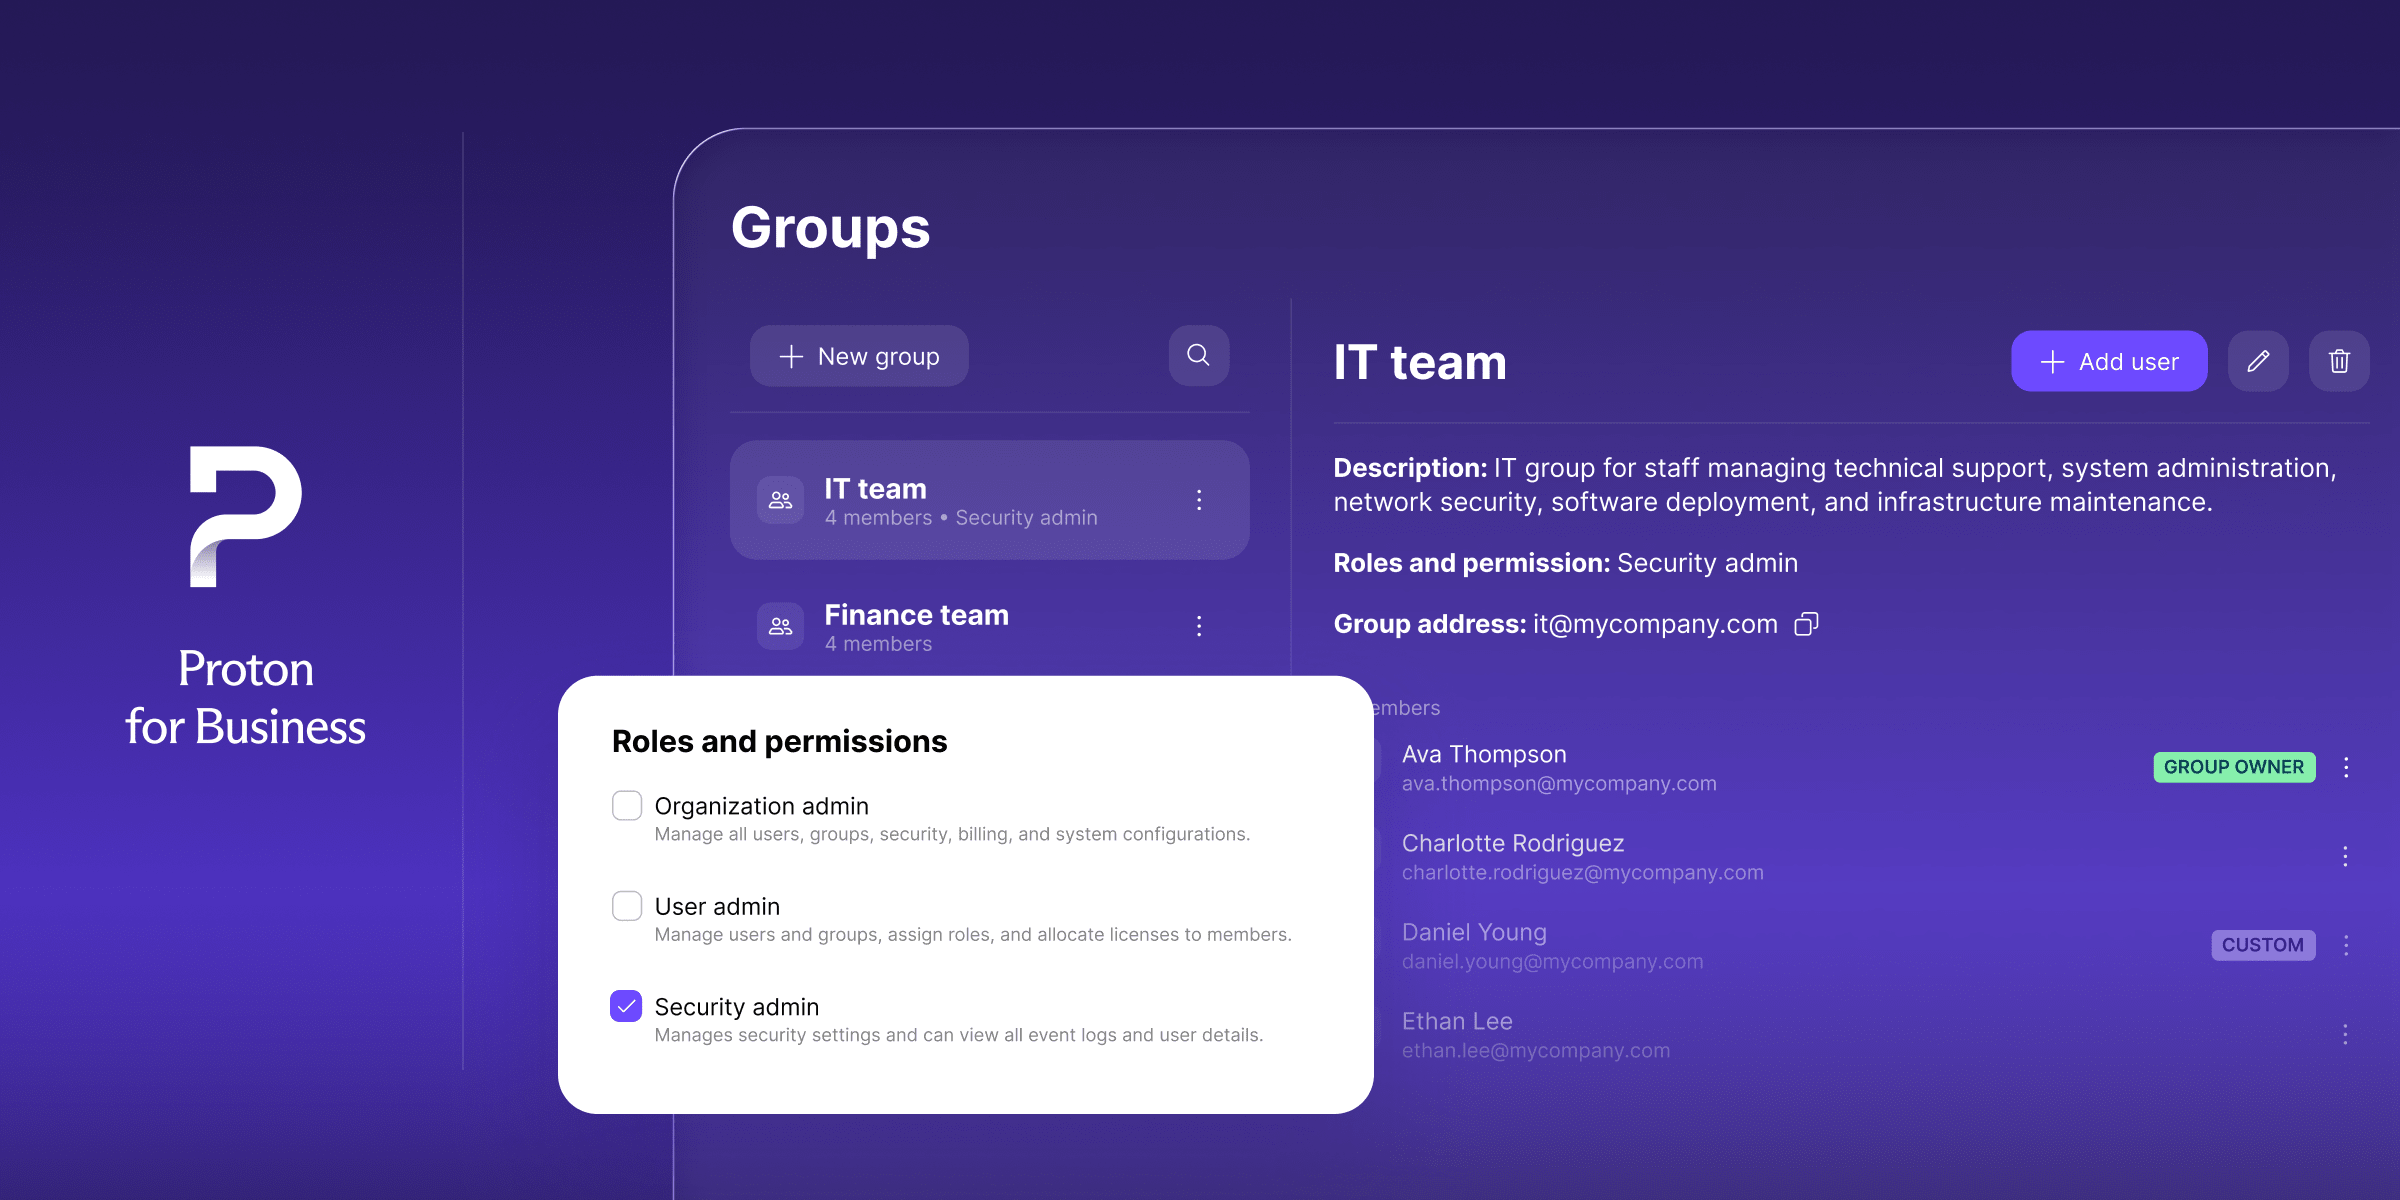
I dag presenteras två nya funktioner som ger dig bättre åtkomstkontroll utan manuellt merarbete: adminroller och SCIM för grupper. Med adminroller kan du delegera administrativa uppgifter för mer detaljerad och säker kontroll över din organisation, medan SCIM för grupper gör det möjligt att tilldela åtkomst till grupper via din identitetsleverantör för ett smidigare sätt att hantera dina team.
Att hantera åtkomst i en organisation kan vara både tidsödande och besvärligt. Administratörer behöver snabbt bevilja rätt behörigheter och återkalla dem lika snabbt när roller ändras eller någon slutar. Men utöver de resurser och den ansträngning som krävs kan det också riskera att äventyra säkerheten om något faller mellan stolarna, särskilt för snabbväxande och större team. Våra nya funktioner är utformade för att lösa detta så att verksamheten kan fortsätta arbeta effektivt.
Få mer detaljerad åtkomstkontroll med adminroller
Behörigheter för organisationer i Proton for Business byggdes kring administratörer och användare, vilket gav organisationer ett tydligt och enkelt sätt att skilja full administrativ kontroll från daglig användning. Men detta ensamt är inte alltid tillräckligt detaljerat för vissa team och företag, till exempel när en anställd behöver specifika ansvarsområden utan allt annat som följer med full adminåtkomst.
Adminroller bygger vidare på den modellen med rollbaserad åtkomstkontroll (RBAC), vilket ger dig mer kontroll över vem som kan göra vad. Nu kan du tilldela specifika roller till enskilda användare eller hela grupper:
- Organisationsadmin behåller full kontroll över organisationen.
- Användaradmin hanterar användare, till exempel att lägga till nya adresser eller tilldela grupper, utan att röra säkerhetspolicyn.
- Säkerhetsadmin hanterar säkerhetsinställningar och granskar loggar, utan bredare administrativ räckvidd.
- Användare är kvar som standardroll för alla andra.
Tilldela en roll till en grupp en gång, så ärver alla i den rollen automatiskt. När medlemmar läggs till eller tas bort i gruppen uppdateras deras åtkomst direkt. Åtkomsthanteringen skalas nu med hur din organisation faktiskt är uppbyggd, i stället för en binär allt-eller-inget-strategi eller krav på uppdatering en i taget varje gång ett team förändras.
Adminroller är nu tillgängliga i alla Professional-paket och Workspace-paket.
Hantera team mer effektivt med SCIM för grupper
Protons befintliga SCIM-integration (System for Cross-domain Identity Management) synkroniserade redan användare automatiskt från din identitetsleverantör (IdP), vilket gjorde att användarändringar speglades i båda systemen utan att varje ändring behövde replikeras manuellt. Grupper måste dock fortfarande skapas och underhållas för hand i Proton. Varje gång någon gick med i ett team, bytte avdelning eller lämnade företaget behövde en administratör uppdatera Proton separat. Nu är det inte längre nödvändigt i Proton Pass och Proton VPN.
Med SCIM för grupper har Protons SCIM-integration utökats till att även tilldela grupper, inte bara enskilda användare. Ändringar av gruppnamn och medlemskap synkroniseras nu automatiskt från Microsoft Entra eller Okta till Proton Pass och Proton VPN. Gör ändringen en gång i din IdP så speglas den i rätt Proton-app, utan någon separat lista att underhålla.
Så här ser det ut i praktiken:
- Lägg till någon i en grupp i IdP:n, så får personen automatiskt åtkomst till allt som gruppen har rätt till i Proton, vare sig det är ett delat Pass-valv eller en VPN-gateway.
- Ta bort någon från en IdP-grupp, så uppdateras personens Proton-åtkomst automatiskt, utan manuell rensning.
Proton-grupper som skapas på detta sätt hanteras och kontrolleras i IdP:n, inte inne i Proton. Det gör att din identitetsleverantör förblir den enda sanningskällan och minskar det manuella arbetet, så det finns ingen risk att de två någonsin hamnar ur synk.
SCIM för grupper är nu tillgängligt i följande paket: Pass Professional, VPN Professional och paketet VPN och Pass Professional.
Kom igång i dag
Både adminroller och SCIM för grupper är nu tillgängliga.
Adminroller finns i alla Professional-paket och Workspace-paket, så du kan direkt börja tilldela användare och grupper detaljerade roller, så att rätt personer får rätt åtkomstnivå.
SCIM för grupper stöds för Proton Pass och Proton VPN. Om du redan har SSO och SCIM konfigurerat innebär det att du inte längre behöver hantera grupper manuellt i Proton. Ändringar av gruppmedlemskap i din IdP speglas automatiskt i Proton, så gruppetablering är redo att konfigurera direkt från din Entra- eller Okta-adminkonsol.
Utforska våra Professional- och Workspace-paket för att hitta rätt nivå för din organisation, eller prata med vårt säljteam i dag om du behöver hjälp med att ta reda på vilket Proton-paket som passar dig bäst.





