
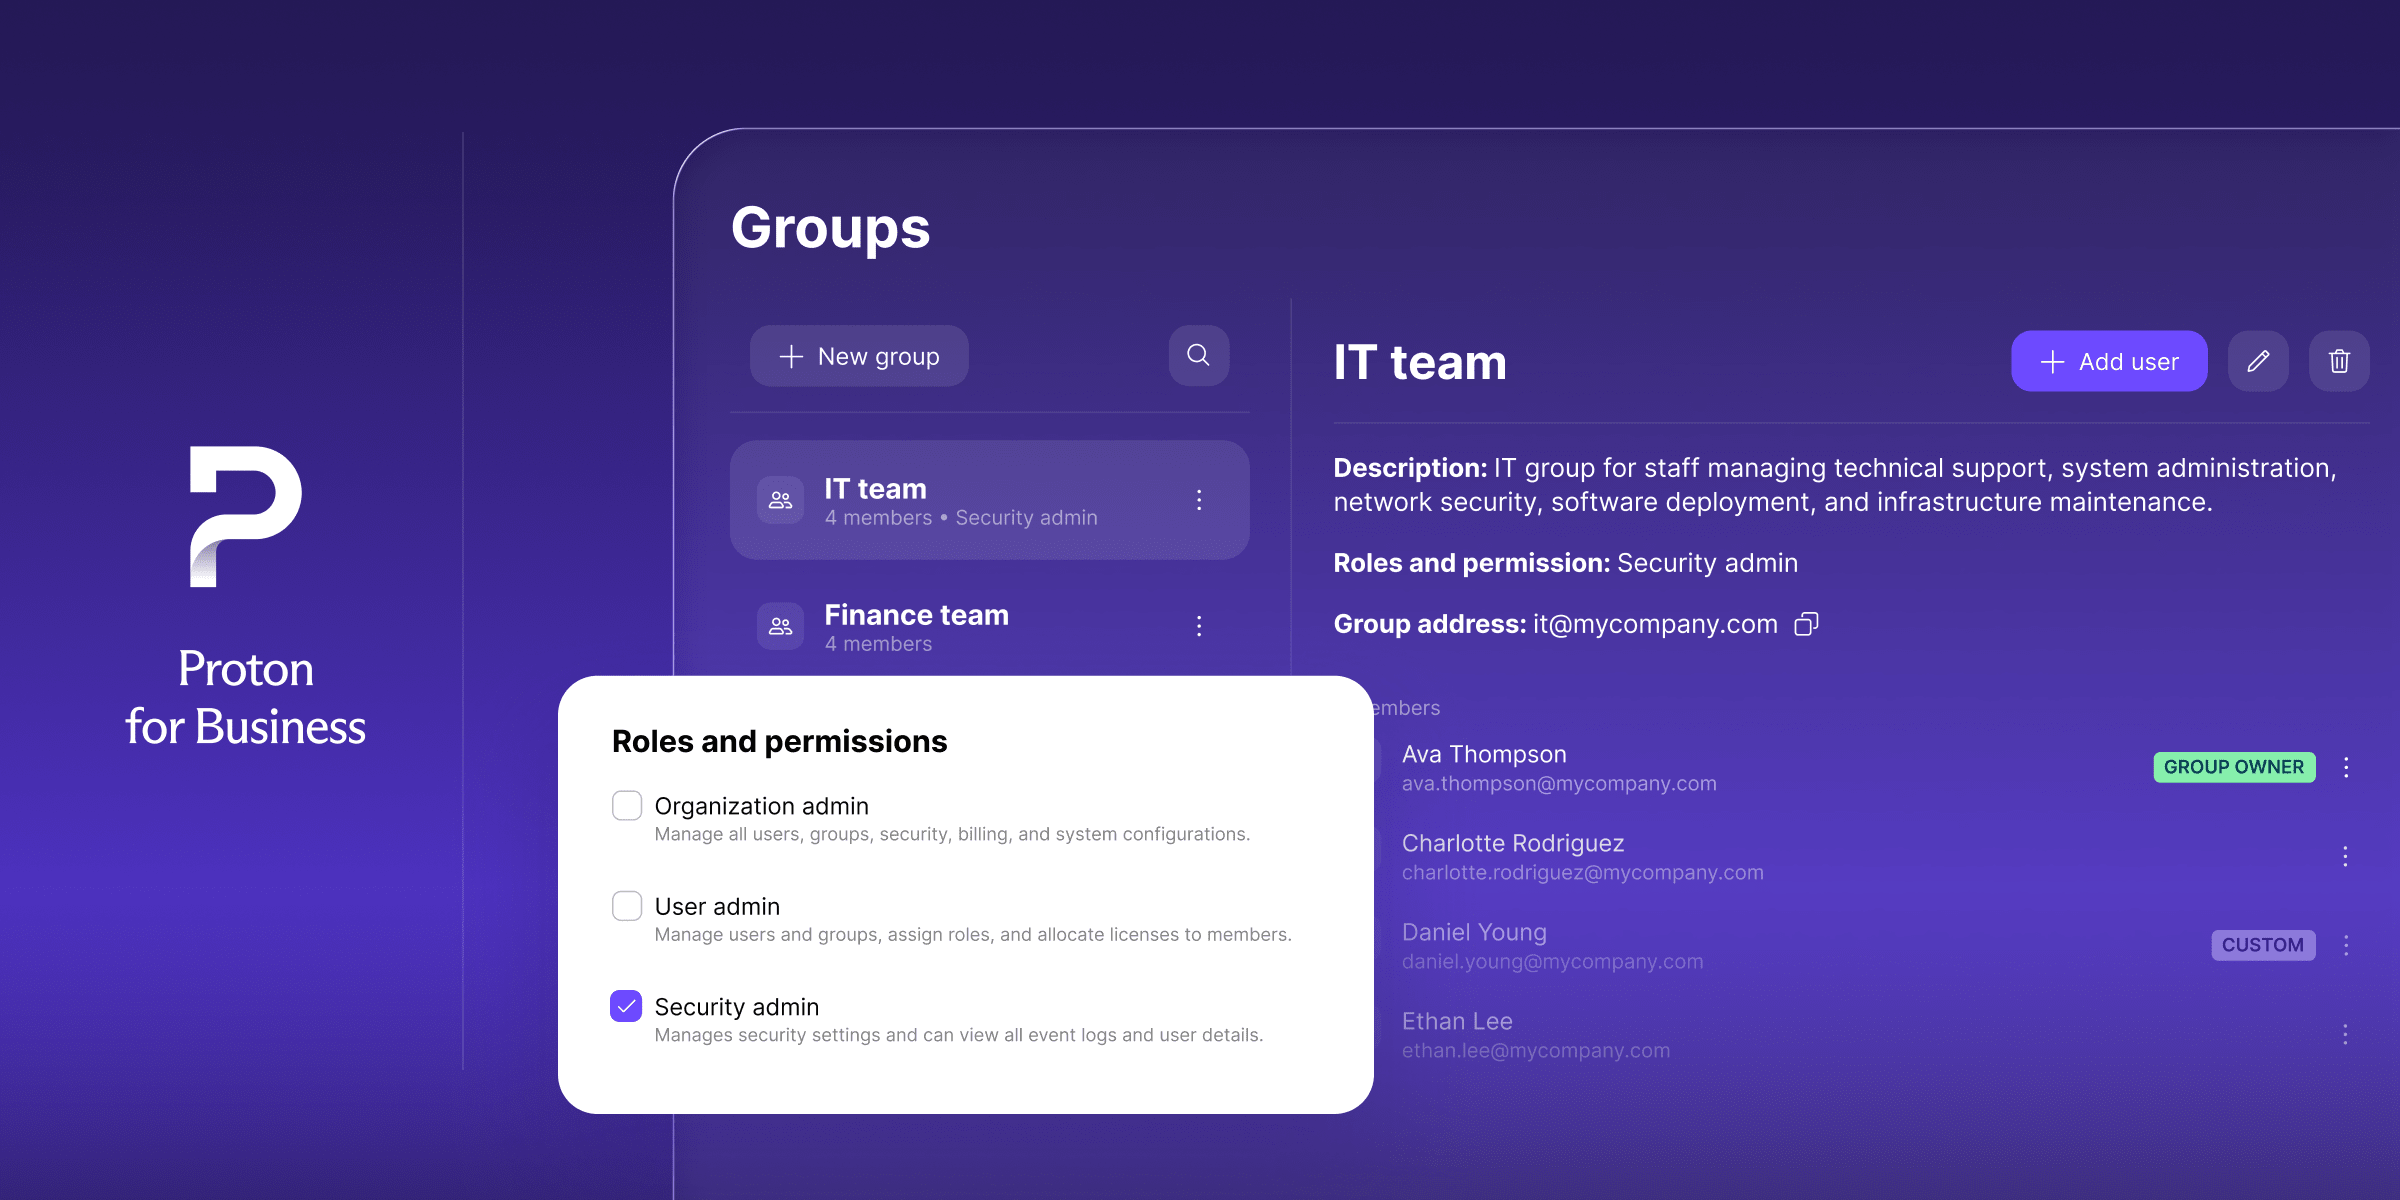
É com orgulho que anunciamos hoje duas novas funcionalidades que lhe dão um maior controlo sobre o acesso, sem trabalho manual acrescido: cargos de administrador e SCIM para grupos. Os cargos de administrador permitem-lhe delegar responsabilidades de administração para um controlo mais granular e seguro da sua organização, enquanto o SCIM para grupos lhe permite ativar o acesso a grupos através do seu fornecedor de identidade, para gerir as equipas de forma mais simples.
Gerir o acesso em qualquer organização pode ser aborrecido e moroso. Os administradores precisam de conceder as permissões certas rapidamente e de as revogar com a mesma rapidez quando os cargos mudam ou alguém sai da empresa. Mas, para além dos recursos e do esforço envolvidos, isto pode também comprometer a segurança se algo passar despercebido — sobretudo em equipas grandes e em rápido crescimento. As nossas novas funcionalidades foram concebidas para dar resposta a esta questão e manter a sua empresa a avançar de forma eficaz e eficiente.
Tenha um controlo de acesso mais granular com os cargos de administrador
As permissões das organizações no Proton for Business foram criadas em torno de administradores e utilizadores, dando às organizações uma forma clara e simples de separar o controlo administrativo total da utilização diária. Mas reconhecemos que isto, por si só, nem sempre é suficientemente granular para certas equipas e empresas, como quando um colaborador precisa de responsabilidades específicas sem tudo o resto que acompanha o acesso total de administrador.
Os cargos de administrador baseiam-se nesse modelo com o controlo de acesso baseado em cargos (RBAC), dando-lhe mais controlo sobre quem pode fazer o quê. Agora, pode atribuir cargos específicos a utilizadores individuais ou a grupos inteiros:
- Administrador da organização mantém o controlo total sobre a organização.
- Administrador de utilizadores gere os utilizadores, como adicionar novos endereços ou atribuir grupos, sem alterar a política de segurança.
- Administrador de segurança gere as definições de segurança e consulta os registos, sem um alcance administrativo mais abrangente.
- Utilizador continua a ser o cargo predefinido para todos os restantes.
Atribua um cargo a um grupo uma única vez e todos os membros desse grupo herdam esse cargo automaticamente. Adicionar ou remover membros de um grupo também faz com que o respetivo acesso seja atualizado de imediato. A gestão de acessos acompanha agora a forma como a sua organização está realmente estruturada, em vez de uma abordagem binária de tudo ou nada ou de exigir uma atualização individual sempre que uma equipa muda.
Os cargos de administrador já estão disponíveis em todos os planos Professional e pacotes Workspace.
Gerir as equipas de forma mais eficiente com o SCIM para grupos
A integração SCIM (System for Cross-domain Identity Management) já existente do Proton sincronizava automaticamente os utilizadores a partir do seu fornecedor de identidade (IdP), o que permitia que as alterações aos utilizadores fossem refletidas nos dois sistemas sem ser necessário replicar cada uma manualmente. No entanto, os grupos continuavam a ter de ser criados e mantidos manualmente dentro do Proton. Sempre que alguém se juntava a uma equipa, mudava de departamento ou deixava a empresa, um administrador tinha de atualizar o Proton em separado. Agora, isso já não é necessário no Proton Pass e no Proton VPN.
Com o SCIM para grupos, a integração SCIM do Proton foi alargada para aprovisionar grupos, e não apenas utilizadores individuais. Os nomes dos grupos e as alterações de membros são agora sincronizados automaticamente do Microsoft Entra ou do Okta para o Proton Pass e o Proton VPN. Faça essa alteração uma única vez no seu IdP e ela será refletida na aplicação Proton adequada, sem necessidade de manter uma lista separada.
Eis como isso se parece na prática:
- Adicione alguém a um grupo no IdP e essa pessoa passa automaticamente a ter acesso a tudo a que o grupo tem direito no Proton, seja um cofre partilhado do Pass ou uma porta de entrada VPN.
- Remova alguém de um grupo do IdP e o respetivo acesso ao Proton é atualizado automaticamente — sem necessidade de limpeza manual.
Os grupos do Proton criados desta forma são geridos e controlados no IdP, e não dentro do Proton. Isto mantém o seu fornecedor de identidade como a única fonte de verdade e reduz o esforço manual, pelo que não há risco de os dois deixarem de estar sincronizados.
O SCIM para grupos já está disponível nos seguintes planos: Pass Professional, VPN Professional e o pacote VPN e Pass Professional.
Comece hoje
Os cargos de administrador e o SCIM para grupos já estão disponíveis.
Os cargos de administrador estão disponíveis em todos os planos Professional e pacotes Workspace, pelo que pode começar já a atribuir cargos granulares a utilizadores e grupos — garantindo que as pessoas certas têm o nível de acesso certo.
O SCIM para grupos é suportado no Proton Pass ou no Proton VPN. Se já tem o SSO e o SCIM configurados, isto significa que já não precisa de gerir os grupos manualmente no Proton. As alterações de membros dos grupos no seu IdP são refletidas automaticamente no Proton, pelo que o aprovisionamento de grupos está pronto a configurar diretamente a partir da consola de administração do Entra ou do Okta.
Explore os nossos planos Professional e Workspace para encontrar o nível certo para a sua organização ou, se precisar de ajuda, fale com a nossa equipa de vendas hoje mesmo para saber qual é o plano Proton mais adequado para si.





