
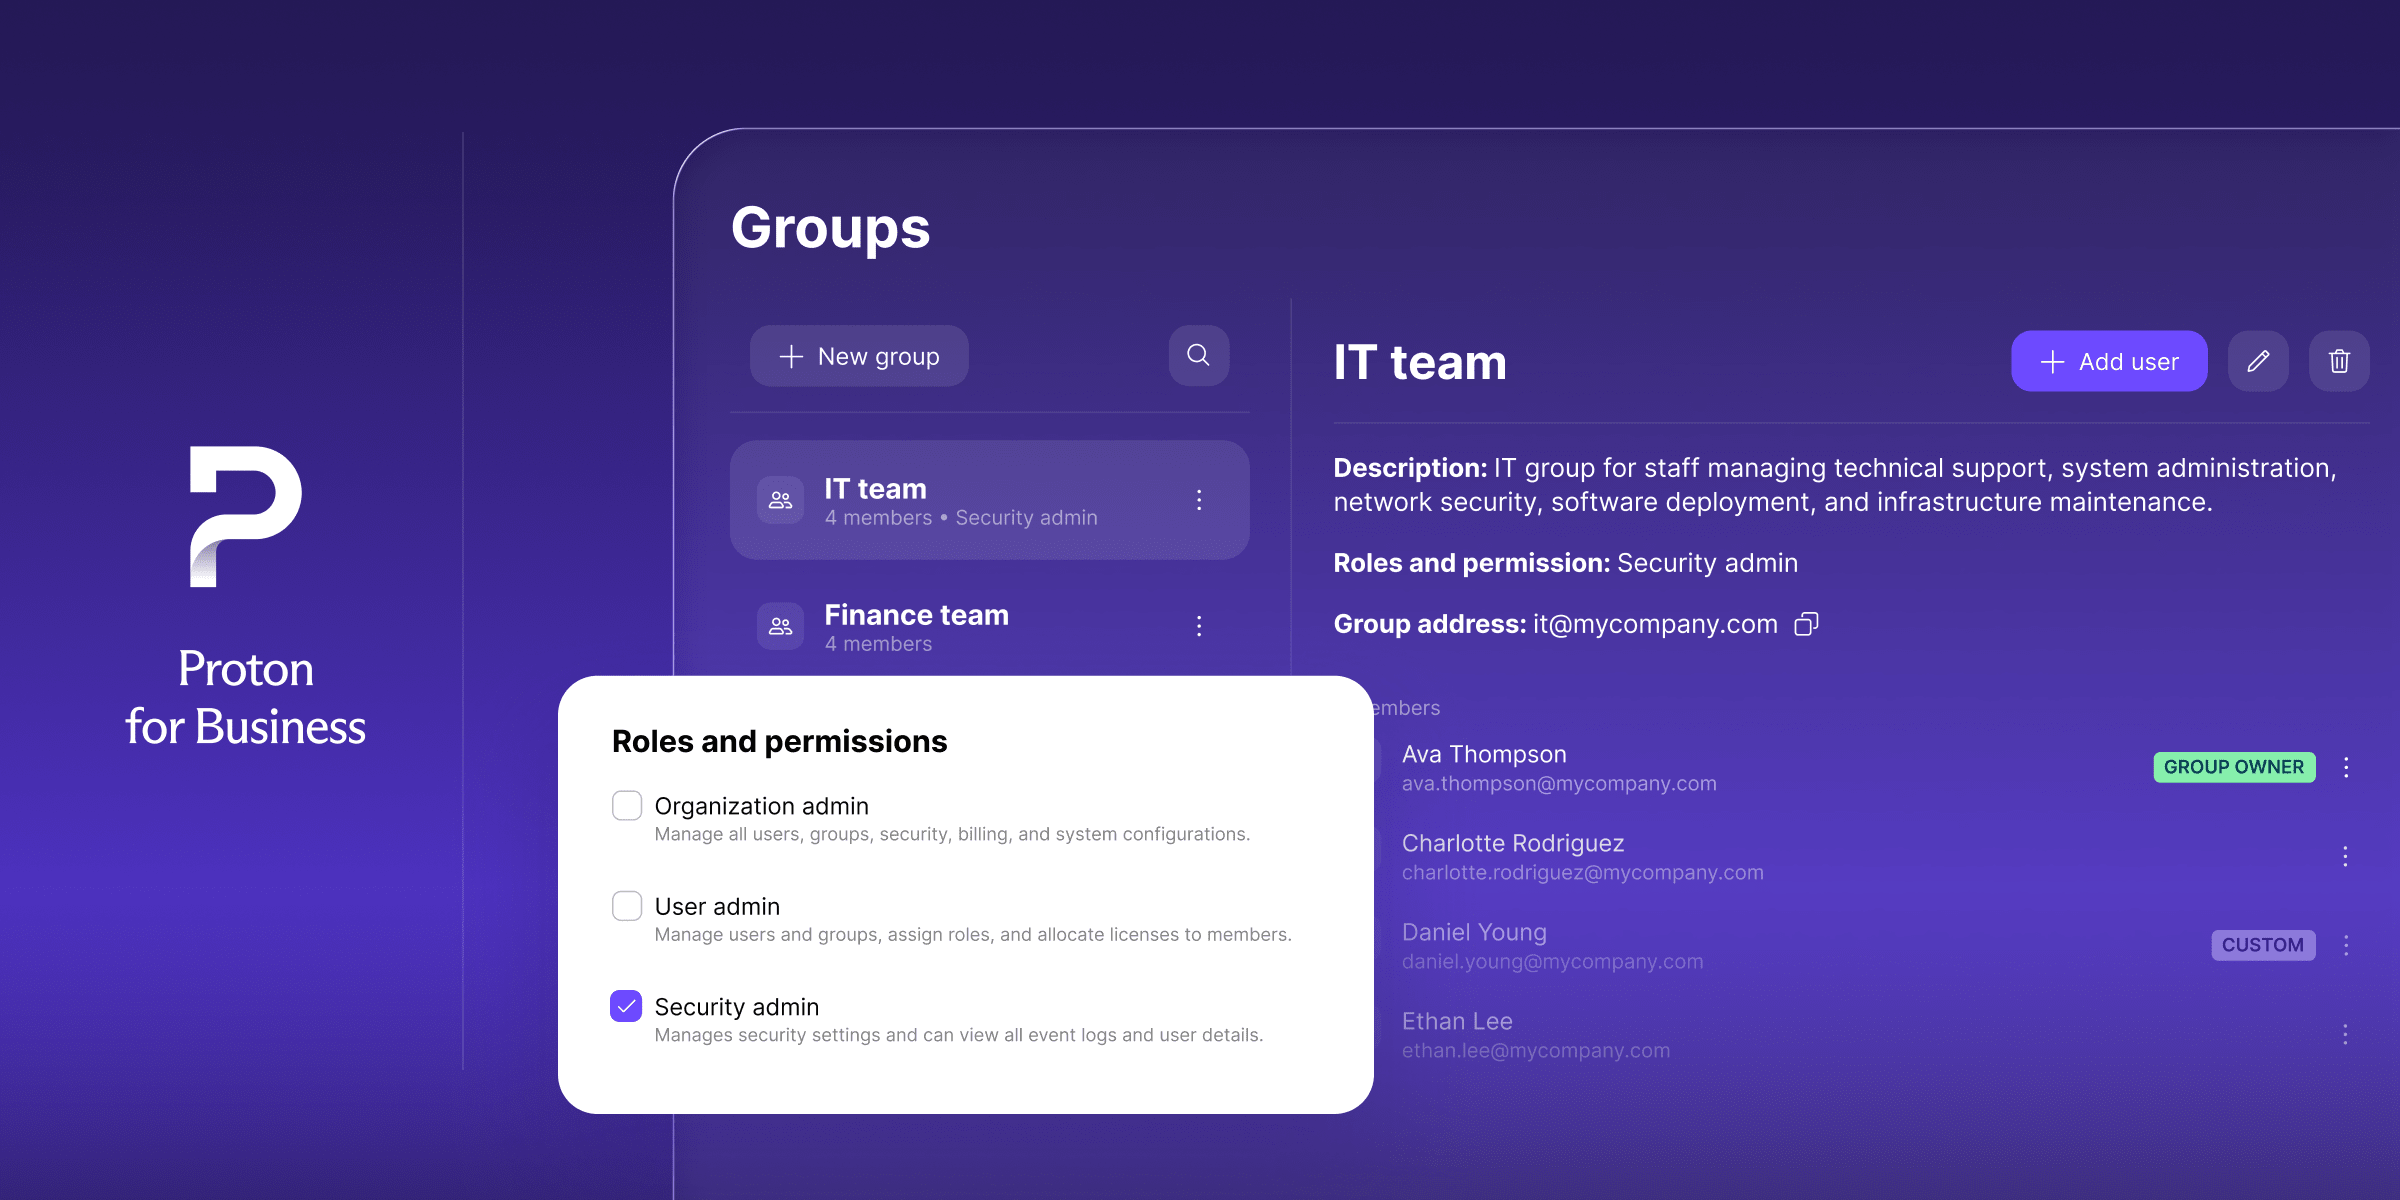
今天,我们自豪地宣布两项新功能,它们让您无需承担繁琐的手动工作,即可获得更强的访问控制能力:管理员角色和面向群组的 SCIM。管理员角色让您可以委派管理职责,从而对组织实现更精细、更安全的控制;而面向群组的 SCIM 则让您能够通过身份提供商为群组预配访问权限,从而更顺畅地管理团队。
在任何组织中管理访问权限都可能既繁琐又耗时。管理员需要快速授予正确的权限,并在角色变更或有人离职时同样迅速地撤销权限。但除了所需资源和投入之外,如果出现疏漏,还可能危及安全——对于快速成长和规模较大的团队尤其如此。我们的新功能正是为解决这一问题而设计,帮助您的业务高效、顺畅地运转。
借助管理员角色,享受更精细的访问控制
Proton for Business 中面向组织的权限体系是围绕管理员和用户构建的,让组织能够以清晰、简单的方式将完整管理控制与日常使用区分开来。但我们认识到,仅靠这一点并不总能满足某些团队和企业对精细化管理的需求,例如当员工需要承担特定职责,却不需要完整管理员访问权限所附带的其他所有权限时。
管理员角色在此模型基础上引入了基于角色的访问控制 (RBAC),让您能够更好地控制谁可以做什么。现在,您可以为单个用户或整个群组分配特定角色:
- 组织管理员保留对组织的完整控制权。
- 用户管理员负责管理用户,例如添加新地址或分配群组,而无需涉及安全策略。
- 安全管理员负责管理安全设置并查看日志,但不具备更广泛的管理权限。
- 用户仍是其他所有人的默认角色。
只需为群组分配一次角色,群组中的每个人都会自动继承该角色。添加或移除群组成员时,其访问权限也会即时更新。现在,访问管理可以随着组织的实际结构灵活扩展,而不再依赖非此即彼的全有或全无方式,也无需在团队每次变动时逐一更新。
管理员角色现已在所有 Professional 套餐和 Workspace 套装中提供。
借助面向群组的 SCIM,更高效地管理团队
Proton 现有的 SCIM (System for Cross-domain Identity Management) 集成已经能够从您的身份提供商 (IdP) 自动同步用户,使用户变更无需手动逐一复制即可在两套系统中同步体现。然而,群组仍需要在 Proton 中手动创建和维护。每当有人加入团队、调换部门或离开公司时,管理员都必须单独更新 Proton。现在,在 Proton Pass 和 Proton VPN 上不再需要这样做。
借助面向群组的 SCIM,Proton 的 SCIM 集成已扩展至群组预配,而不仅是单个用户。群组名称和成员关系变更现在会从 Microsoft Entra 或 Okta 自动同步到 Proton Pass 和 Proton VPN。只需在您的 IdP 上进行一次更改,就会反映到相应的 Proton 应用中,无需维护单独的列表。
以下是实际应用中的几个示例:
- 在 IdP 中将某人添加到群组后,其会自动获得该群组在 Proton 中应有的全部访问权限,无论是共享的 Pass 保险库还是 VPN 网关。
- 将某人从 IdP 群组中移除后,其 Proton 访问权限会自动更新——无需手动清理。
以此方式创建的 Proton 群组在 IdP 处进行管理和控制,而不是在 Proton 内部。这将使您的身份提供商始终保持为唯一可信来源,并减少手动工作,因此不存在两者失去同步的风险。
面向群组的 SCIM 现已在以下套餐中提供:Pass Professional、VPN Professional,以及 VPN 和 Pass Professional 套装。
立即开始
管理员角色和面向群组的 SCIM 现已上线。
管理员角色已在所有 Professional 套餐和 Workspace 套装中提供,因此您可以立即开始为用户和群组分配精细角色——确保合适的人获得合适级别的访问权限。
面向群组的 SCIM 支持 Proton Pass 或 Proton VPN。如果您已经设置好 SSO 和 SCIM,这意味着您不再需要在 Proton 上手动管理群组。IdP 中的群组成员关系变更会自动反映到 Proton 中,因此群组预配已可在您的 Entra 或 Okta 管理员控制台中直接进行配置。
探索我们的 Professional 和 Workspace 套餐,为您的组织找到合适的层级;如果您需要帮助,请立即联系我们的销售团队,了解哪款 Proton 套餐最适合您。





