
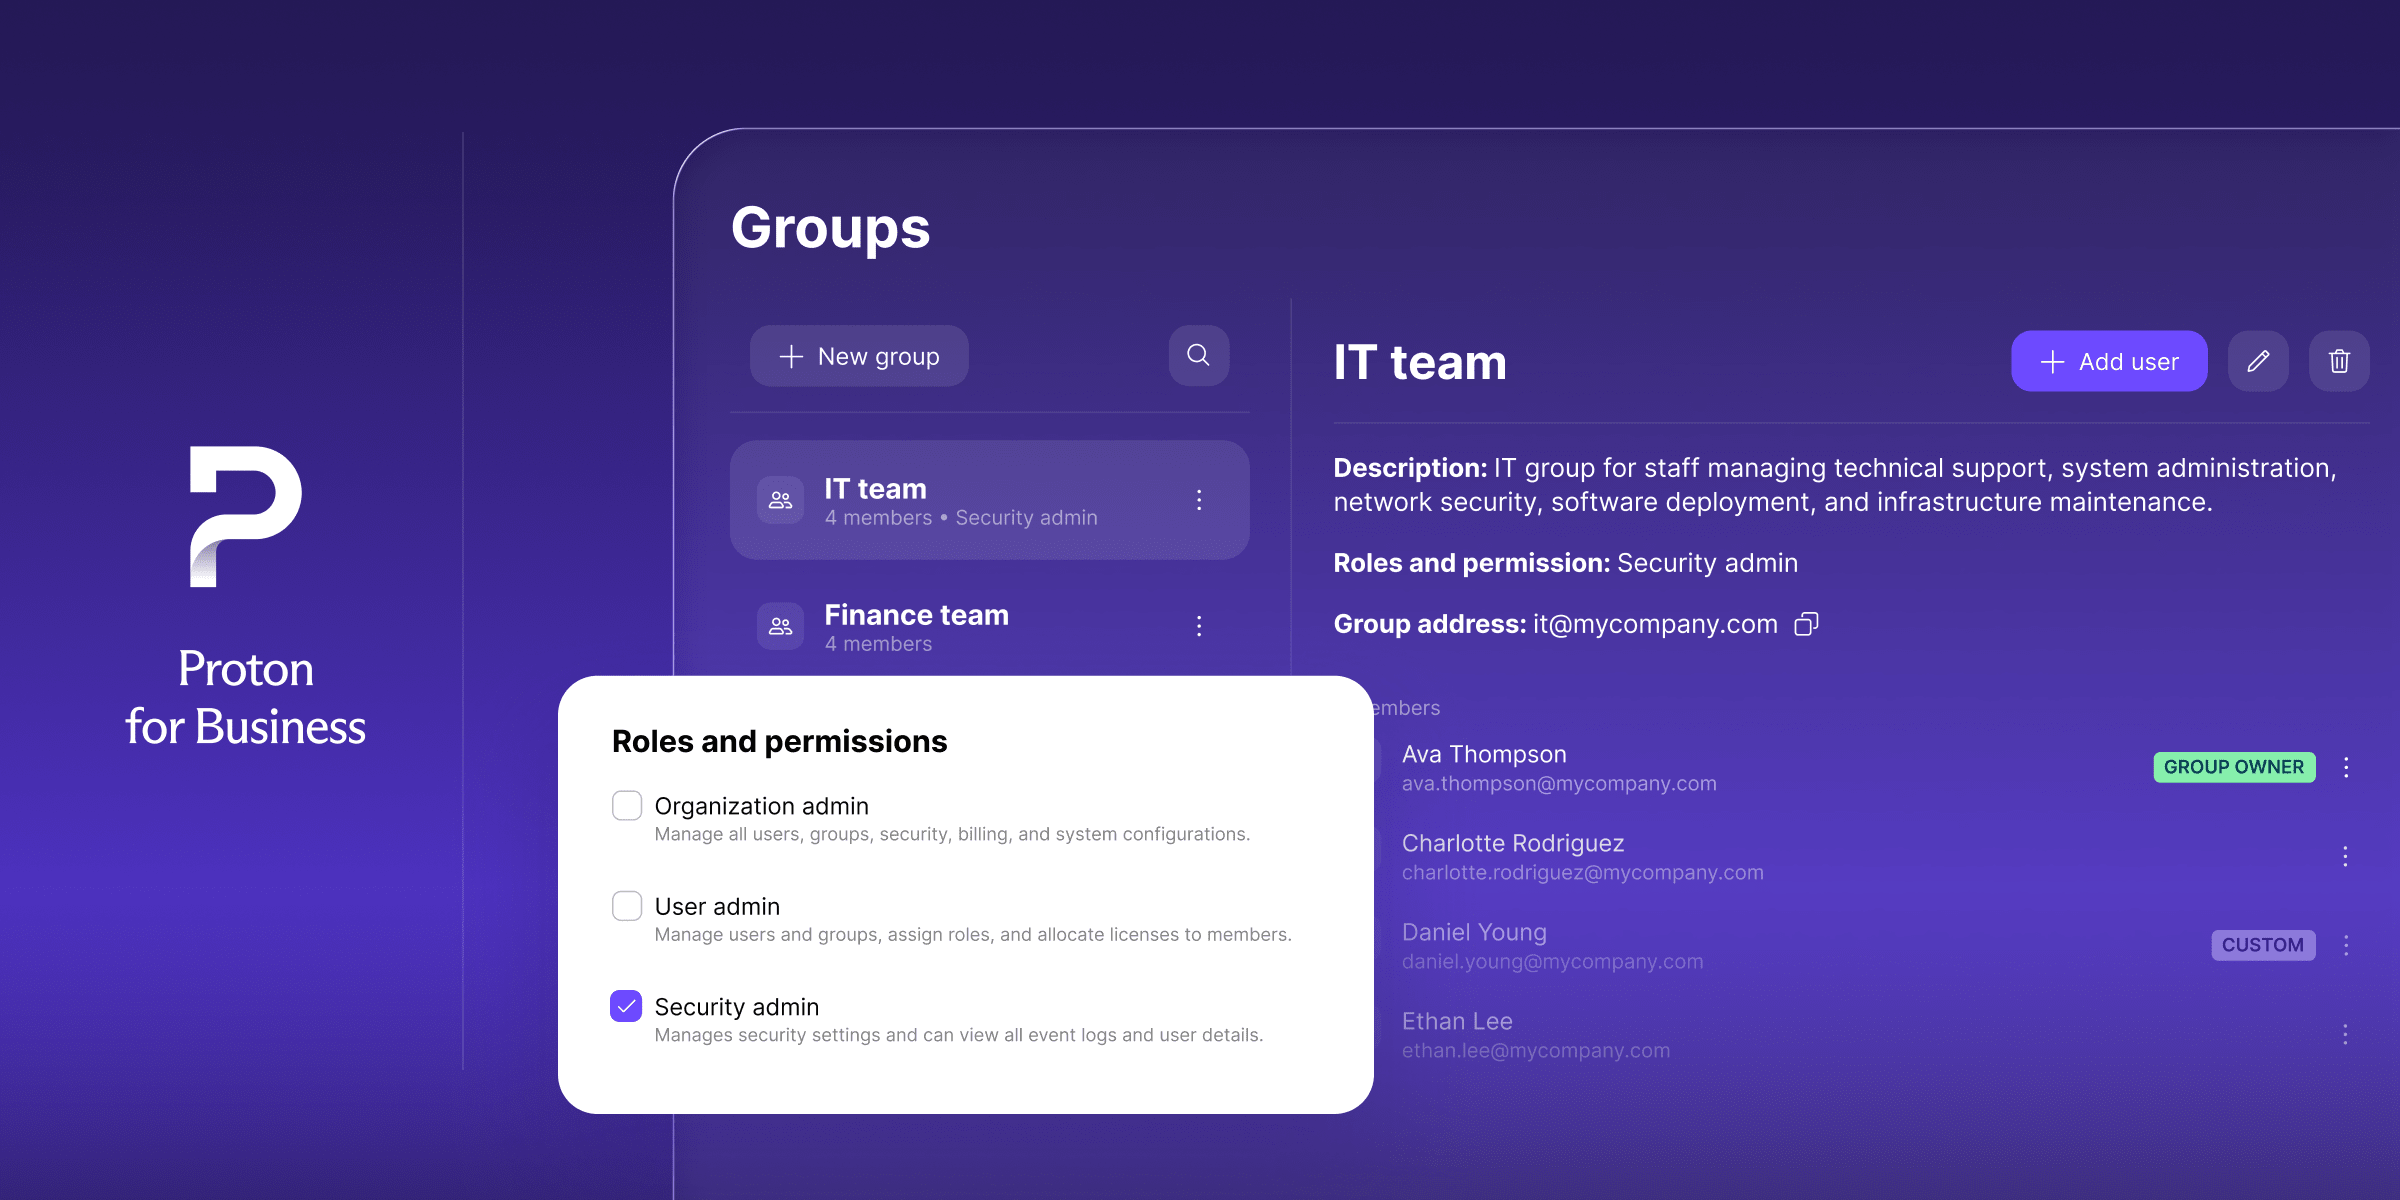
Tänään ylpeänä ilmoitamme kahdesta uudesta ominaisuudesta, jotka antavat sinulle paremmat käyttöoikeuksien hallintamahdollisuudet ilman manuaalista työtä: ylläpitäjätehtävät ja SCIM ryhmille. Ylläpitäjätehtävien avulla voit delegoida ylläpitovastuita organisaatiosi tarkempaa ja turvallisempaa hallintaa varten, ja SCIM ryhmille -ominaisuuden avulla voit provisionoida ryhmien käyttöoikeudet identiteetintarjoajasi kautta, mikä tekee tiimien hallinnasta sujuvampaa.
Käyttöoikeuksien hallinta missä tahansa organisaatiossa voi olla työlästä ja aikaa vievää. Ylläpitäjien on myönnettävä oikeat käyttöoikeudet nopeasti ja mitätöitävä ne yhtä nopeasti, kun tehtävät muuttuvat tai joku lähtee. Resurssien ja vaivan lisäksi tämä voi myös vaarantaa turvallisuutta, jos jotain jää huomaamatta – erityisesti nopeasti kasvavissa ja suurissa tiimeissä. Uudet ominaisuutemme on suunniteltu vastaamaan tähän, jotta yrityksesi voi jatkaa tehokkaasti ja sujuvasti.
Nauti tarkemmasta käyttöoikeuksien hallinnasta ylläpitäjätehtävien avulla
Proton for Businessin organisaatioiden käyttöoikeudet rakennettiin ylläpitäjien ja käyttäjien ympärille, mikä antaa organisaatioille selkeän ja yksinkertaisen tavan erottaa täysi hallinnollinen valvonta jokapäiväisestä käytöstä. Tunnistamme kuitenkin, että tämä yksinään ei aina ole riittävän tarkkaa tietyille tiimeille ja yrityksille, esimerkiksi silloin, kun työntekijä tarvitsee tiettyjä vastuita ilman kaikkea muuta, mitä täysi ylläpitäjän käyttöoikeus tuo mukanaan.
Ylläpitäjätehtävät rakentuvat tälle mallille roolipohjaisella käyttöoikeuksien hallinnalla (RBAC), mikä antaa sinulle paremman hallinnan siihen, kuka voi tehdä mitä. Voit nyt määrittää tiettyjä tehtäviä yksittäisille käyttäjille tai kokonaisille ryhmille:
- Organisaation ylläpitäjä säilyttää täyden hallinnan organisaatiosta.
- Käyttäjien ylläpitäjä hallinnoi käyttäjiä, kuten lisää uusia osoitteita tai määrittää ryhmiä, koskematta suojauskäytäntöön.
- Tietoturvaylläpitäjä hallinnoi suojausasetuksia ja tarkistaa lokeja ilman laajempaa hallinnollista ulottuvuutta.
- Käyttäjä on edelleen kaikkien muiden oletustehtävä.
Määritä tehtävä ryhmälle kerran, niin kaikki sen jäsenet perivät tehtävän automaattisesti. Ryhmän jäsenten lisäykset tai poistot tarkoittavat myös, että heidän käyttöoikeutensa päivitetään välittömästi. Käyttöoikeuksien hallinta skaalautuu nyt sen mukaan, miten organisaatiosi on todellisuudessa rakennettu, sen sijaan, että käytettäisiin binääristä kaikki tai ei mitään -lähestymistapaa tai vaadittaisiin jokaisen päivittämistä yksitellen aina, kun tiimi muuttuu.
Ylläpitäjätehtävät ovat nyt saatavilla kaikissa Professional-tilauksissa ja Workspace-paketeissa.
Hallitse tiimejä tehokkaammin SCIM-tuella ryhmille
Protonin olemassa oleva SCIM-integraatio (System for Cross-domain Identity Management) synkronoi jo käyttäjät automaattisesti identiteetintarjoajastasi (IdP), jolloin käyttäjien muutokset heijastuvat molempiin järjestelmiin ilman, että jokainen niistä on kopioitava manuaalisesti. Ryhmät oli kuitenkin vielä luotava ja ylläpidettävä käsin Protonin sisällä. Aina kun joku liittyi tiimiin, vaihtoi osastoa tai lähti yrityksestä, ylläpitäjän oli päivitettävä Proton erikseen. Nyt tämä ei ole enää tarpeen Proton Passissa ja Proton VPN:ssä.
SCIM for groups -ominaisuuden myötä Protonin SCIM-integraatiota on laajennettu kattamaan ryhmien provisiointi, ei vain yksittäisiä käyttäjiä. Ryhmien nimet ja jäsenyysmuutokset synkronoituvat nyt automaattisesti Microsoft Entrasta tai Oktasta Proton Passiin ja Proton VPN:ään. Tee muutos kerran IdP:ssäsi, niin se heijastuu asianmukaiseen Proton-sovellukseen ilman erillistä ylläpidettävää luetteloa.
Tältä se näyttää käytännössä:
- Lisää joku ryhmään IdP:ssä, niin hän saa automaattisesti pääsyn kaikkeen, mihin kyseisellä ryhmällä on oikeus Protonissa – oli kyseessä sitten jaettu Pass-holvi tai VPN-yhdyskäytävä.
- Poista joku IdP-ryhmästä, niin hänen Proton-käyttöoikeutensa päivittyvät automaattisesti – manuaalista siivousta ei tarvita.
Tällä tavalla luotuja Proton-ryhmiä hallitaan ja valvotaan IdP:ssä, ei Protonin sisällä. Tämä pitää identiteetintarjoajasi yhtenä totuuden lähteenä ja vähentää manuaalista työtä, joten molemmat eivät voi koskaan joutua epäsynkroniin.
SCIM ryhmille on nyt saatavilla seuraavissa tilauksissa: Pass Professional, VPN Professional ja VPN:n ja Passin Professional-paketti.
Aloita jo tänään
Sekä ylläpitäjätehtävät että SCIM ryhmille ovat nyt käytettävissä.
Ylläpitäjätehtävät ovat saatavilla kaikissa Professional-tilauksissa ja Workspace-paketeissa, joten voit heti alkaa määrittää käyttäjille ja ryhmille tarkkoja tehtäviä – varmistaen, että oikeat henkilöt saavat oikean tason käyttöoikeudet.
SCIM ryhmille on tuettu Proton Passissa ja Proton VPN:ssä. Jos sinulla on SSO ja SCIM jo määritetty, tämä tarkoittaa, että sinun ei enää tarvitse hallita ryhmiä manuaalisesti Protonissa. Ryhmien jäsenyysmuutokset IdP:ssäsi heijastuvat automaattisesti Protoniin, joten ryhmien provisiointi on valmis määritettäväksi suoraan Entra- tai Okta-hallintakonsolistasi.
Tutustu Professional- ja Workspace-tilauksiimme löytääksesi organisaatiollesi sopivan tason, tai jos tarvitset apua, keskustele myyntitiimimme kanssa jo tänään ja selvitä, mikä Proton-tilaus sopii sinulle parhaiten.





