
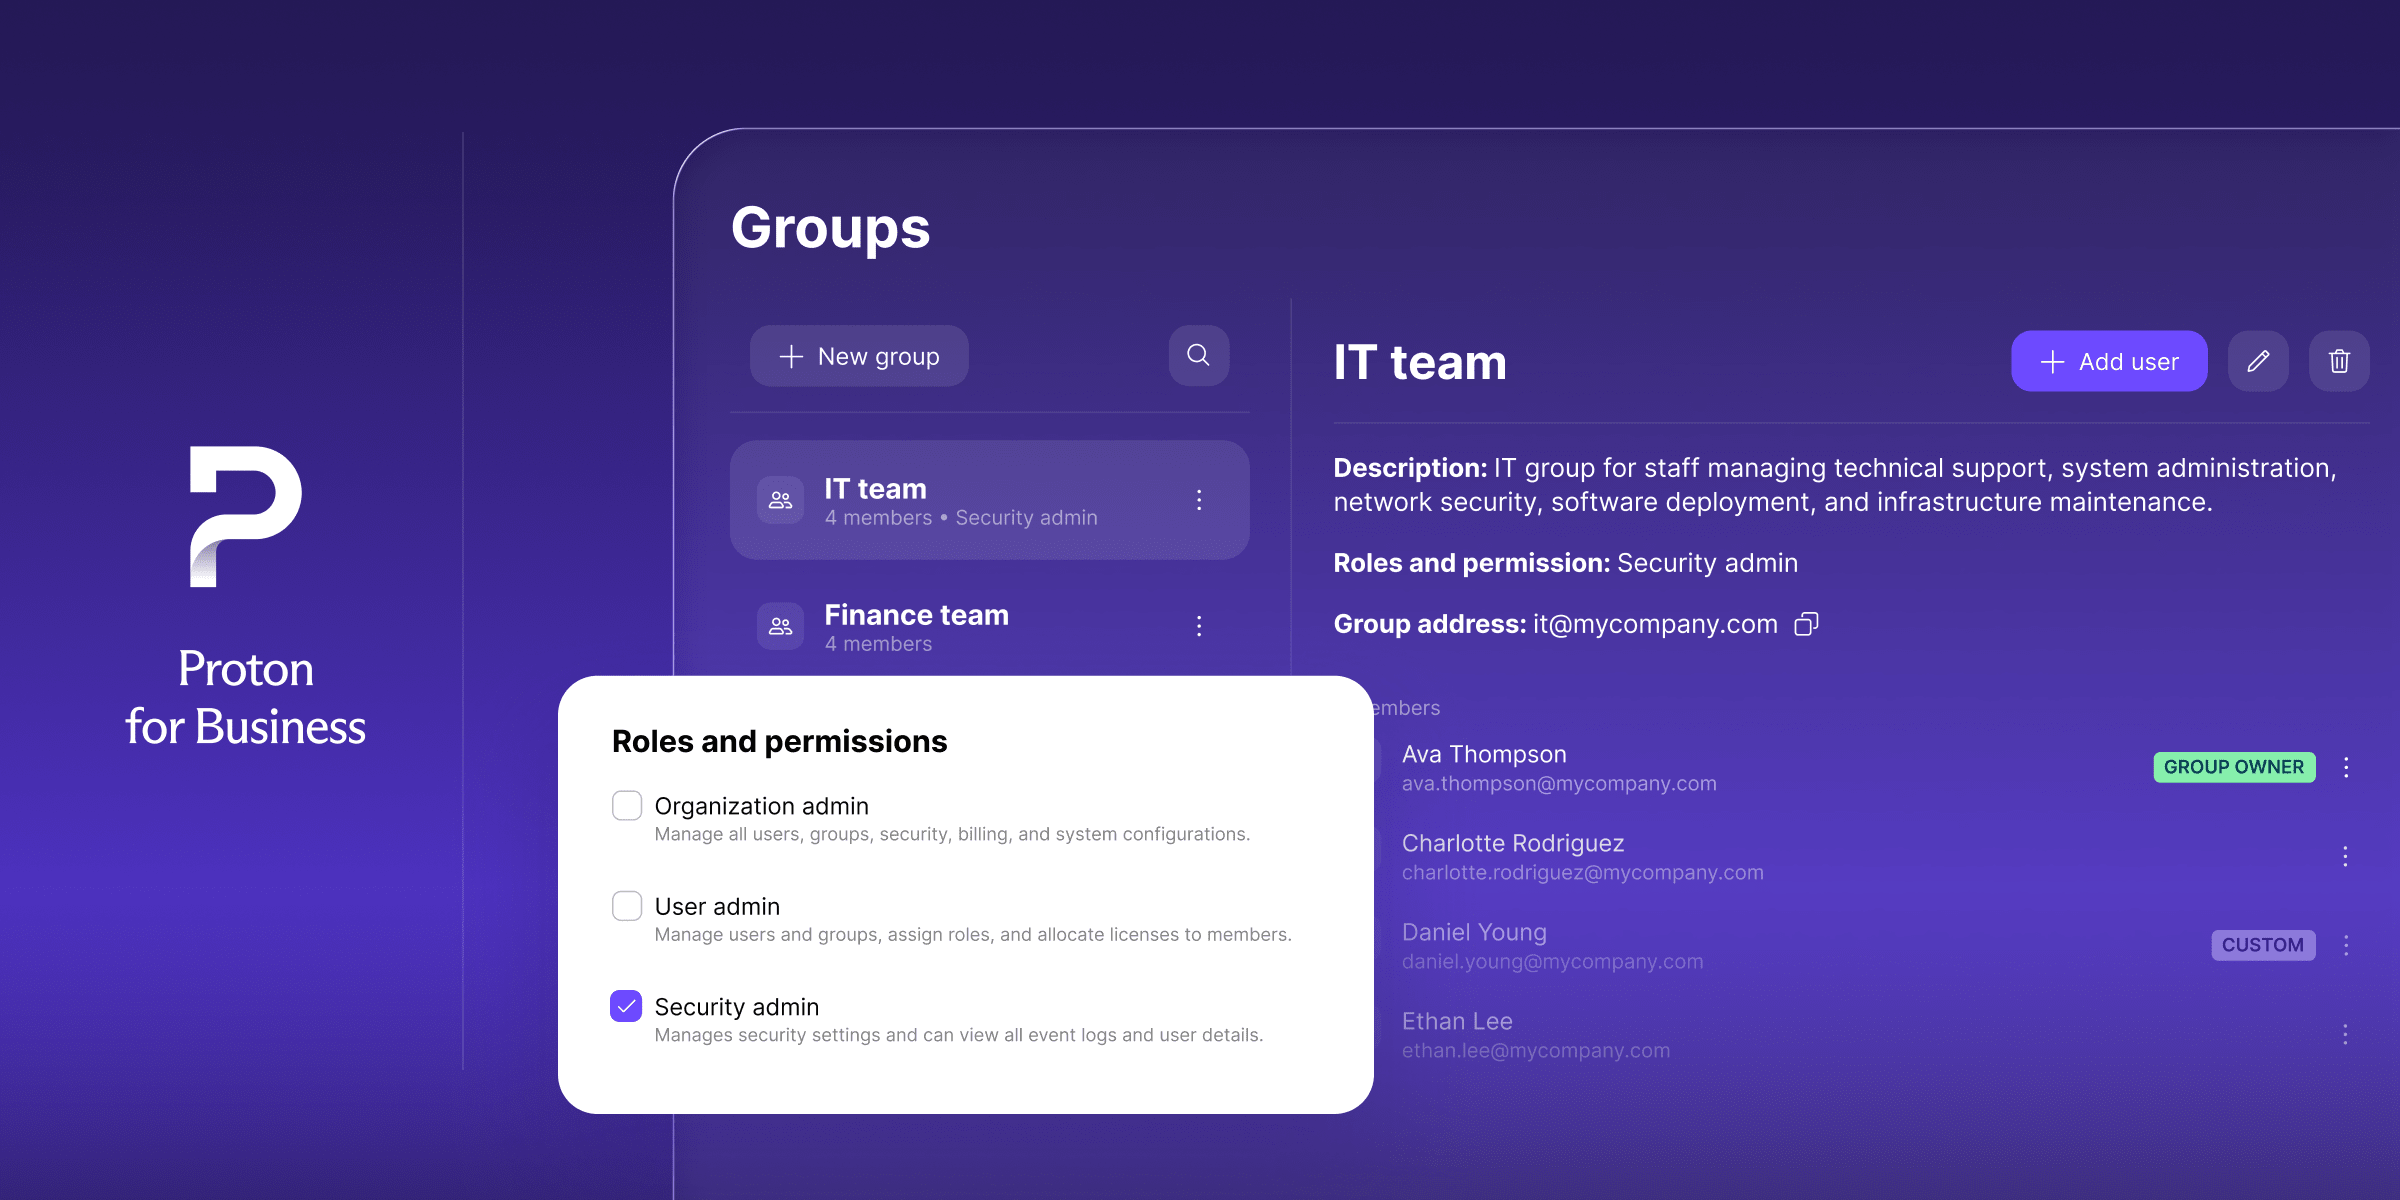
Dziś z dumą ogłaszamy dwie nowe funkcje, które dają większą kontrolę dostępu bez ręcznego nakładu pracy: stanowiska administratora i SCIM dla grup. Stanowiska administratora pozwalają delegować obowiązki administracyjne, zapewniając bardziej szczegółową i bezpieczniejszą kontrolę nad organizacją, a SCIM dla grup umożliwia przydzielanie dostępu do grup za pośrednictwem dostawcy tożsamości, co usprawnia zarządzanie zespołami.
Zarządzanie dostępem w każdej organizacji może być nużące i czasochłonne. Administratorzy muszą szybko przyznawać odpowiednie uprawnienia i równie szybko je unieważniać, gdy zmieniają się stanowiska lub ktoś odchodzi. Poza zasobami i wysiłkiem może to również zagrozić bezpieczeństwu, jeśli coś zostanie przeoczone — zwłaszcza w szybko rozwijających się i większych zespołach. Nowe funkcje mają temu zaradzić, aby Twoja firma działała skutecznie i wydajnie.
Korzystaj z bardziej szczegółowej kontroli dostępu dzięki stanowiskom administratora
Uprawnienia dla organizacji w Proton for Business zostały zbudowane wokół administratorów i użytkowników, dając organizacjom jasny i prosty sposób oddzielenia pełnej kontroli administracyjnej od codziennego użytku. Zdajemy sobie jednak sprawę, że samo w sobie nie zawsze jest to wystarczająco szczegółowe dla niektórych zespołów i firm, na przykład gdy pracownik potrzebuje określonych obowiązków bez wszystkiego innego, co wiąże się z pełnym dostępem administratora.
Stanowiska administratora opierają się na tym modelu, wykorzystując kontrolę dostępu opartą na rolach (RBAC), co daje większą kontrolę nad tym, kto może co robić. Teraz możesz przypisywać określone stanowiska poszczególnym użytkownikom lub całym grupom:
- Administrator organizacji zachowuje pełną kontrolę nad organizacją.
- Administrator użytkowników zarządza użytkownikami, na przykład dodaje nowe adresy lub przypisuje grupy, nie ingerując w zasady bezpieczeństwa.
- Administrator bezpieczeństwa zarządza ustawieniami bezpieczeństwa i przegląda logi, bez szerszego zakresu administracyjnego.
- Użytkownik pozostaje domyślnym stanowiskiem dla wszystkich pozostałych.
Przypisz stanowisko do grupy raz, a wszyscy jej członkowie automatycznie je odziedziczą. Dodawanie lub usuwanie członków grupy oznacza również natychmiastową aktualizację ich dostępu. Zarządzanie dostępem skaluje się teraz wraz z rzeczywistą strukturą Twojej organizacji, zamiast binarnego podejścia „wszystko albo nic” lub ręcznej aktualizacji za każdym razem, gdy zmienia się zespół.
Stanowiska administratora są już dostępne we wszystkich planach Professional i pakietach Workspace.
Zarządzaj zespołami efektywniej dzięki SCIM dla grup
Dotychczasowa integracja SCIM (System for Cross-domain Identity Management) Protona już automatycznie synchronizowała użytkowników z dostawcą tożsamości (IdP), umożliwiając odzwierciedlenie zmian użytkowników w obu systemach bez konieczności ręcznego powielania każdej z nich. Grupy nadal jednak trzeba było tworzyć i utrzymywać ręcznie w Protonie. Za każdym razem, gdy ktoś dołączał do zespołu, zmieniał dział lub odchodził z firmy, administrator musiał osobno aktualizować Proton. Teraz nie jest to już konieczne w Proton Pass i Proton VPN.
Dzięki SCIM dla grup integracja SCIM Protona została rozszerzona o przydzielanie grup, a nie tylko poszczególnych użytkowników. Nazwy grup i zmiany w członkostwie są teraz automatycznie synchronizowane z Microsoft Entra lub Okta do Proton Pass i Proton VPN. Wystarczy raz wprowadzić zmianę u dostawcy tożsamości, a zostanie ona odzwierciedlona w odpowiedniej aplikacji Proton, bez osobnej listy do utrzymania.
Oto jak wygląda to w praktyce:
- Dodaj kogoś do grupy u dostawcy tożsamości, a automatycznie uzyska dostęp do wszystkiego, do czego ta grupa jest uprawniona w Protonie — czy to współdzielony sejf Pass, czy brama VPN.
- Usuń kogoś z grupy u dostawcy tożsamości, a jego dostęp do Protona zaktualizuje się automatycznie — bez ręcznego porządkowania.
Utworzone w ten sposób grupy Protona są zarządzane i kontrolowane u dostawcy tożsamości, a nie w Protonie. Dzięki temu dostawca tożsamości pozostaje jedynym źródłem prawdy i zmniejsza się ręczny wysiłek, więc nie ma ryzyka, że oba systemy kiedykolwiek się rozsynchronizują.
SCIM dla grup jest już dostępny w następujących planach: Pass Professional, VPN Professional oraz pakiecie VPN i Pass Professional.
Zacznij już dziś
Zarówno stanowiska administratora, jak i SCIM dla grup są już dostępne.
Stanowiska administratora są dostępne we wszystkich planach Professional i pakietach Workspace, więc możesz od razu zacząć przypisywać użytkownikom i grupom szczegółowe stanowiska — zapewniając, że odpowiednie osoby otrzymają odpowiedni poziom dostępu.
SCIM dla grup jest obsługiwany w Proton Pass i Proton VPN. Jeśli masz już skonfigurowane SSO i SCIM, oznacza to, że nie musisz już ręcznie zarządzać grupami w Protonie. Zmiany w członkostwie grup u dostawcy tożsamości są automatycznie odzwierciedlane w Protonie, więc przydzielanie grup jest gotowe do skonfigurowania bezpośrednio z konsoli administracyjnej Entra lub Okta.
Poznaj nasze plany Professional i Workspace, aby znaleźć odpowiedni poziom dla swojej organizacji, lub jeśli potrzebujesz pomocy, porozmawiaj z naszym zespołem sprzedaży już dziś, aby dowiedzieć się, który plan Proton jest dla Ciebie najlepszy.





