
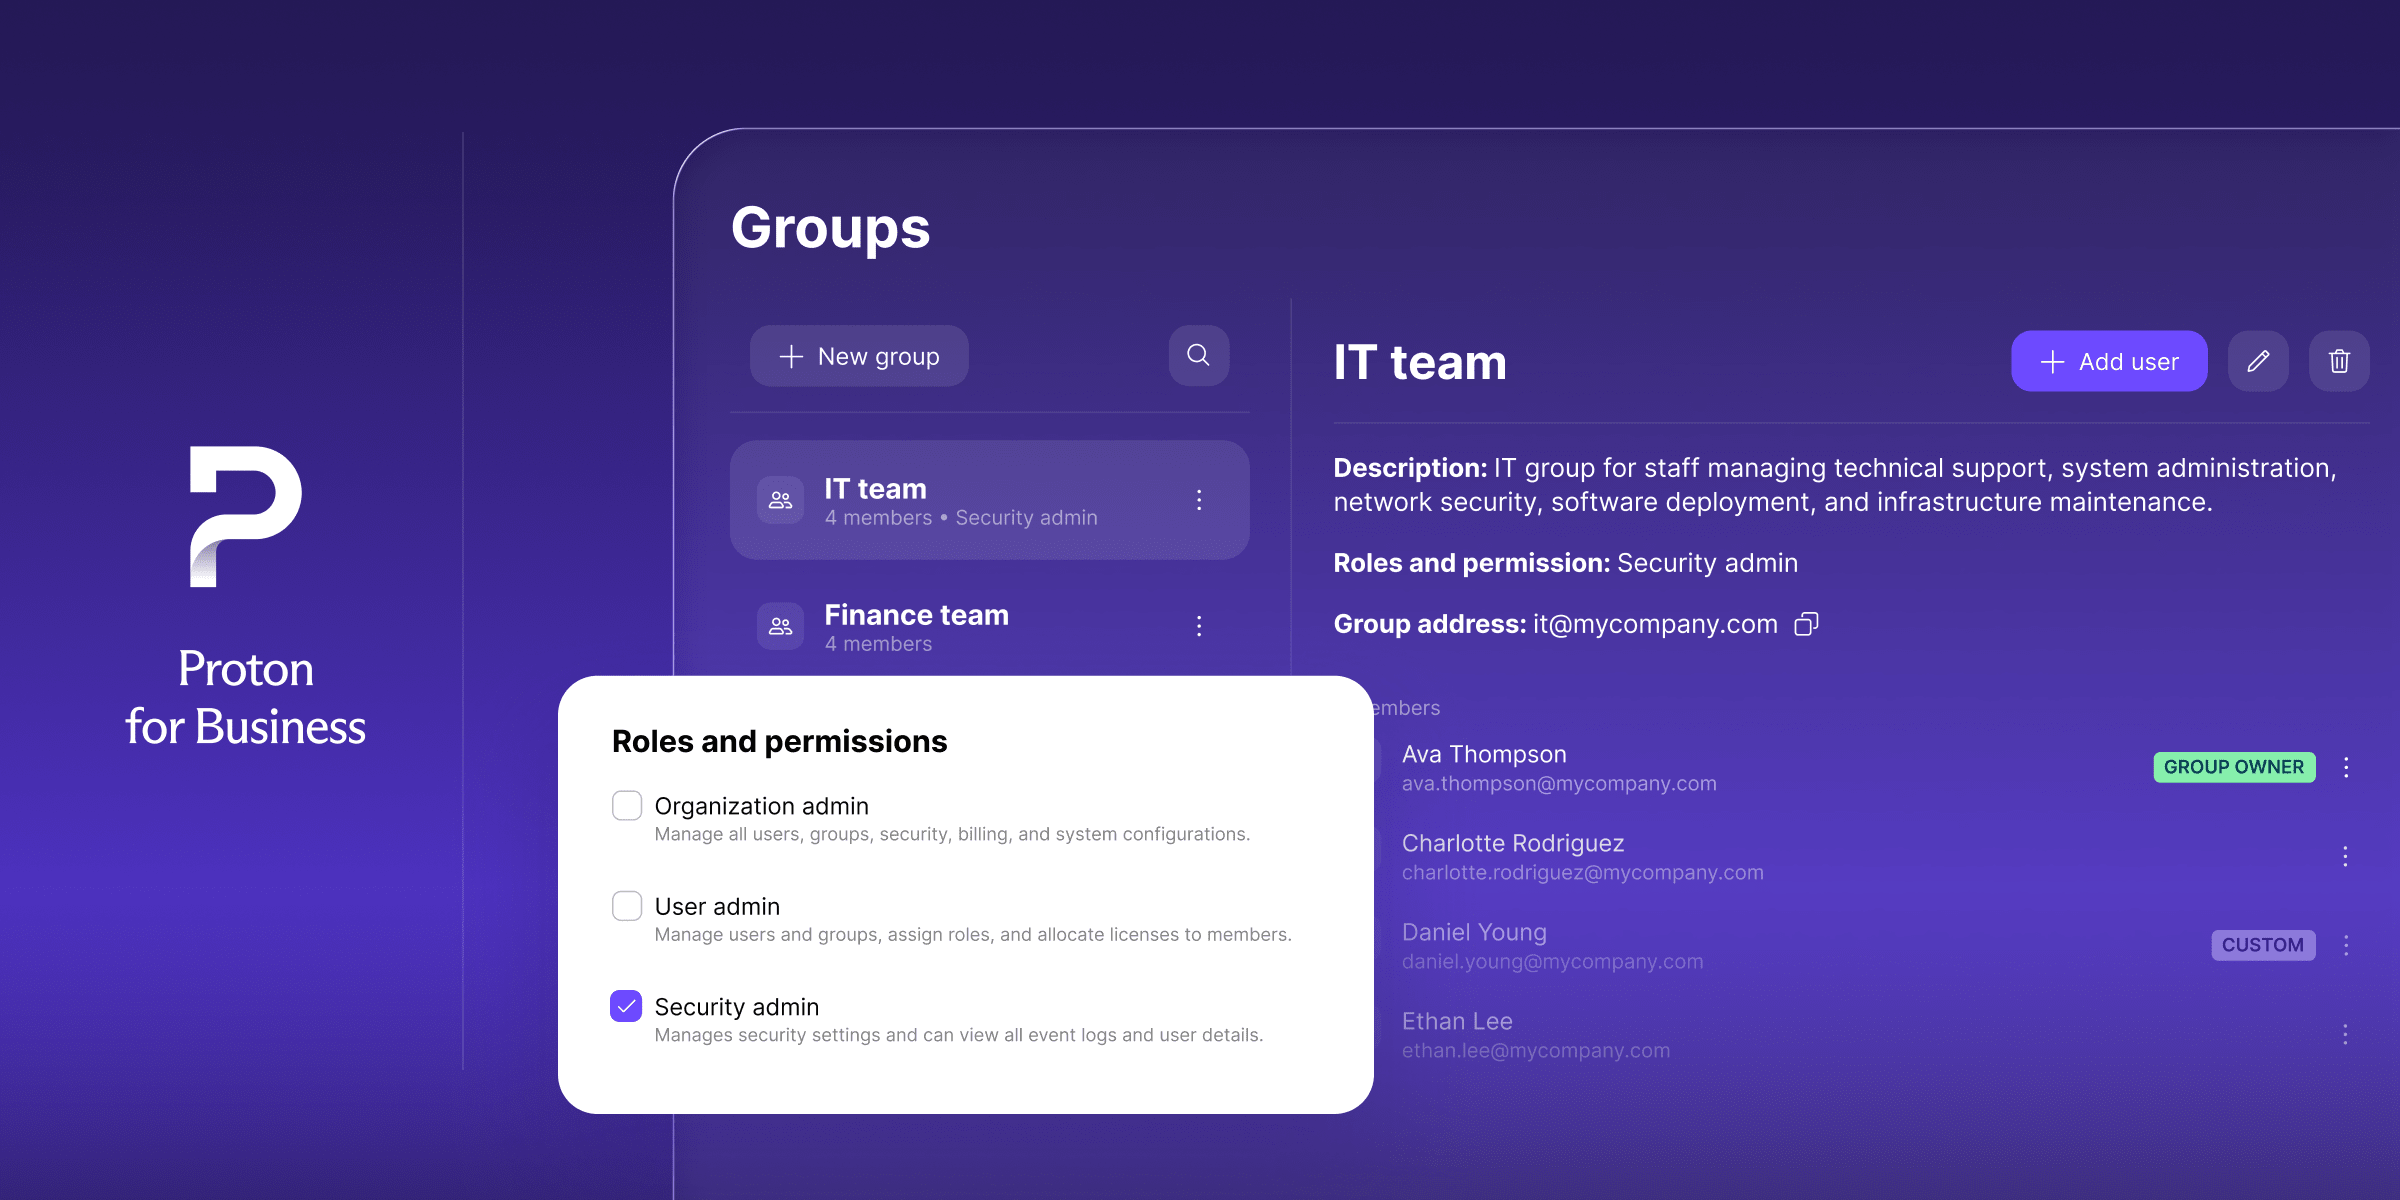
오늘 수동 작업 부담 없이 더 강력한 접근 제어를 제공하는 두 가지 새로운 기능인 관리자 역할과 그룹용 SCIM을 발표하게 되어 기쁩니다. 관리자 역할을 사용하면 조직에 대한 더 세분화되고 안전한 제어를 위해 관리자 책임을 위임할 수 있으며, 그룹용 SCIM을 사용하면 ID 공급자를 통해 그룹에 대한 접근 권한을 프로비저닝하여 팀을 더 원활하게 관리할 수 있습니다.
어떤 조직이든 접근 권한을 관리하는 일은 번거롭고 시간이 많이 걸릴 수 있습니다. 관리자는 적절한 권한을 신속하게 부여하고, 역할이 바뀌거나 누군가 퇴사할 때는 그만큼 빠르게 취소해야 합니다. 하지만 투입되는 리소스와 노력 외에도, 무언가가 누락될 경우 보안이 유출될 위험이 있습니다. 특히 빠르게 성장하는 대규모 팀에서 그렇습니다. Proton의 새로운 기능은 이를 해결하여 비즈니스가 효과적이고 효율적으로 계속 나아갈 수 있도록 설계되었습니다.
관리자 역할로 더 세분화된 접근 제어를 누리세요
Proton for Business의 조직 권한은 관리자와 사용자를 중심으로 구축되어, 조직이 전체 관리 제어와 일상적인 사용을 명확하고 간단하게 구분할 수 있도록 했습니다. 하지만 이것만으로는 특정 팀과 기업에 항상 충분히 세분화되지 않을 수 있다는 점을 잘 알고 있습니다. 예를 들어 직원이 전체 관리자 접근 권한에 포함된 다른 모든 권한 없이 특정 책임만 필요한 경우가 그렇습니다.
관리자 역할은 역할 기반 접근 제어(RBAC)를 통해 이 모델을 확장하여 누가 무엇을 할 수 있는지 더 세밀하게 제어할 수 있습니다. 이제 개별 사용자나 전체 그룹에 특정 역할을 할당할 수 있습니다:
- 조직 관리자는 조직에 대한 모든 제어 권한을 유지합니다.
- 사용자 관리자는 보안 정책을 건드리지 않고 새 주소 추가나 그룹 할당 등 사용자를 관리합니다.
- 보안 관리자는 광범위한 관리 권한 없이 보안 설정을 관리하고 로그를 검토합니다.
- 사용자는 다른 모든 사람에게 적용되는 기본 역할로 유지됩니다.
그룹에 역할을 한 번만 할당하면 그룹의 모든 구성원이 자동으로 해당 역할을 상속합니다. 그룹 구성원을 추가하거나 삭제하면 해당 구성원의 접근 권한도 즉시 업데이트됩니다. 이제 접근 권한 관리는 전부 아니면 전무라는 이분법적 방식이나 팀이 바뀔 때마다 하나씩 업데이트해야 하는 방식 대신, 조직의 실제 구조에 맞춰 확장됩니다.
관리자 역할은 현재 모든 Professional 요금제와 Workspace 번들에서 사용할 수 있습니다.
그룹용 SCIM으로 팀을 더 효율적으로 관리하세요
Proton의 기존 SCIM(System for Cross-domain Identity Management) 통합은 이미 ID 공급자(IdP)에서 사용자를 자동으로 동기화하여, 각 사용자를 수동으로 복제할 필요 없이 사용자 변경 사항이 두 시스템 모두에 반영되도록 했습니다. 하지만 그룹은 여전히 Proton 내에서 직접 만들고 유지 관리해야 했습니다. 누군가 팀에 합류하거나 부서를 옮기거나 회사를 떠날 때마다 관리자가 Proton을 별도로 업데이트해야 했습니다. 이제 Proton Pass와 Proton VPN에서는 그럴 필요가 없습니다.
그룹용 SCIM을 통해 Proton의 SCIM 통합은 개별 사용자뿐 아니라 그룹까지 프로비저닝하도록 확장되었습니다. 이제 그룹 이름과 구성원 변경 사항이 Microsoft Entra 또는 Okta에서 Proton Pass와 Proton VPN으로 자동 동기화됩니다. IdP에서 한 번만 변경하면 해당 Proton 앱에 반영되며, 별도로 관리할 목록이 없습니다.
실제 적용 모습은 다음과 같습니다:
- IdP의 그룹에 누군가를 추가하면, 공유 Pass 보관함이든 VPN 게이트웨이든 해당 그룹이 Proton에서 이용할 수 있는 모든 항목에 자동으로 접근할 수 있습니다.
- IdP 그룹에서 누군가를 삭제하면 Proton 접근 권한이 자동으로 업데이트되므로 수동으로 정리할 필요가 없습니다.
이런 방식으로 생성된 Proton 그룹은 Proton 내부가 아니라 IdP에서 관리되고 제어됩니다. 따라서 ID 공급자가 단일 정보 원천으로 유지되고 수동 작업이 줄어들어, 두 시스템이 동기화되지 않을 위험이 없습니다.
그룹용 SCIM은 현재 다음 요금제에서 사용할 수 있습니다: Pass Professional, VPN Professional, VPN 및 Pass Professional 번들.
지금 시작하기
관리자 역할과 그룹용 SCIM이 모두 현재 제공되고 있습니다.
관리자 역할은 모든 Professional 요금제와 Workspace 번들에서 사용할 수 있으므로, 곧바로 사용자와 그룹에 세분화된 역할을 할당하여 적절한 사람에게 적절한 수준의 접근 권한을 부여할 수 있습니다.
그룹용 SCIM은 Proton Pass 또는 Proton VPN에서 지원됩니다. SSO와 SCIM을 이미 설정했다면 Proton에서 그룹을 수동으로 관리할 필요가 없습니다. IdP에서 변경한 그룹 구성원 정보가 Proton에 자동으로 반영되므로, Entra 또는 Okta 관리자 콘솔에서 그룹 프로비저닝을 바로 구성할 수 있습니다.
조직에 맞는 등급을 찾으려면 Professional 및 Workspace 요금제를 살펴보세요. 도움이 필요하다면 지금 영업팀에 문의하여 어떤 Proton 요금제가 가장 적합한지 알아보세요.





