
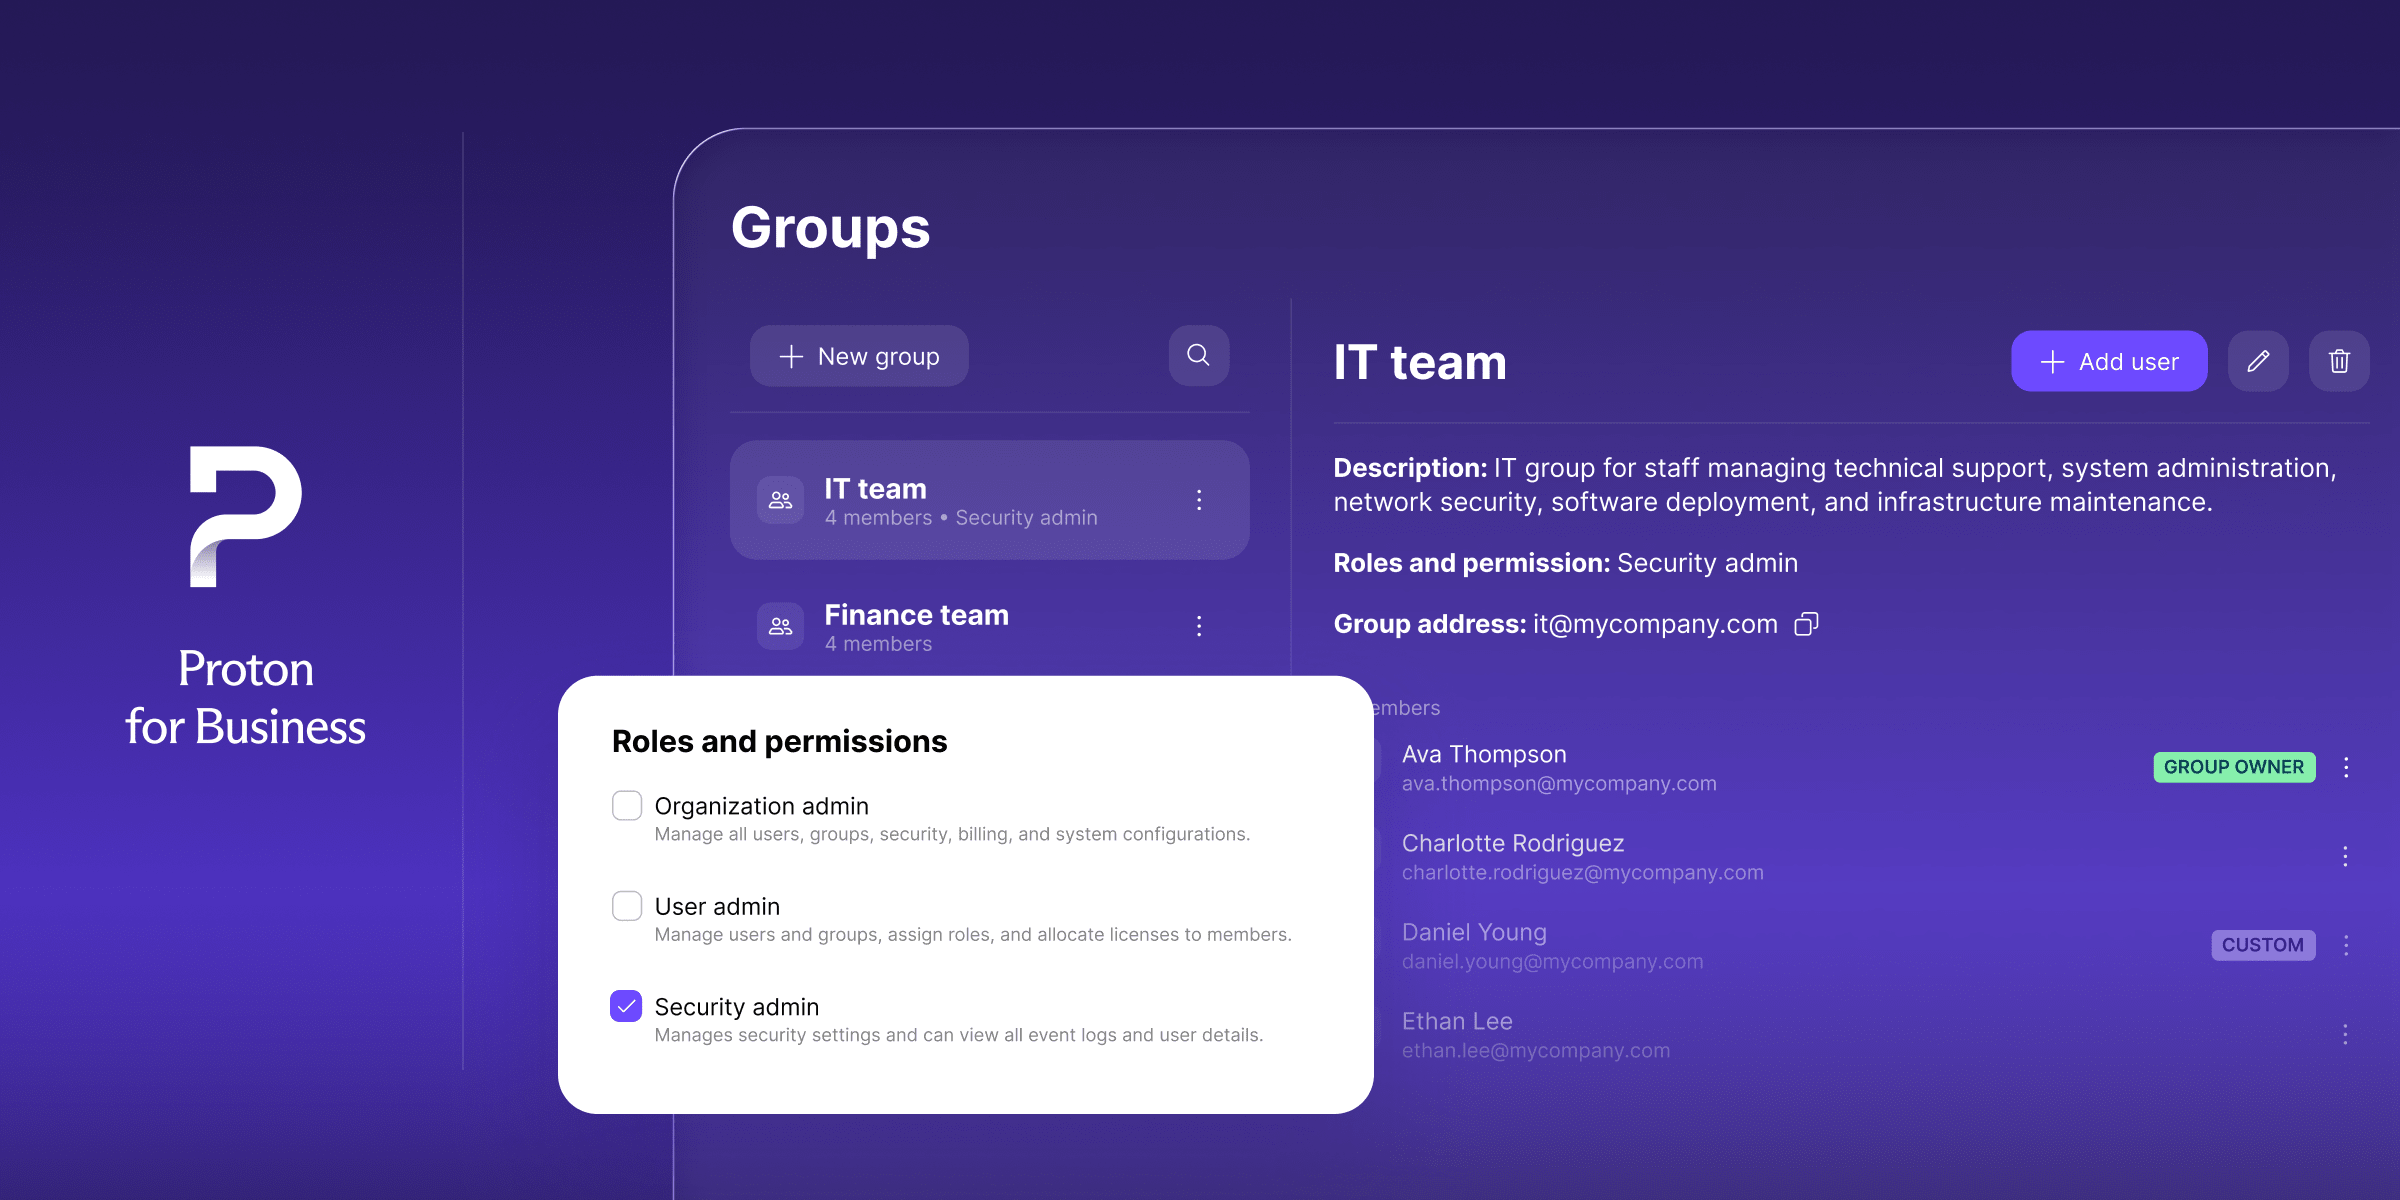
今天,我們很榮幸宣布兩項新功能,讓您無需手動作業即可獲得更強大的存取控制:管理員角色和群組 SCIM。管理員角色可讓您委派管理員職責,以更精細、安全的方式控制組織;群組 SCIM 則可讓您透過身分提供者佈建群組的存取權,以更順暢的方式管理團隊。
在任何組織中管理存取都可能既繁瑣又耗時。管理員需要快速授予正確的權限,並在角色變更或有人離職時同樣迅速地撤銷權限。但除了涉及的資源與人力之外,若有疏漏,這也可能使安全性面臨遭入侵的風險,對快速成長與規模較大的團隊尤其如此。我們的新功能正是為了解決這個問題,讓您的業務有效且高效地持續運作。
透過管理員角色享受更精細的存取控制
Proton for Business 中組織的權限原本是圍繞「管理員」與「使用者」設計,讓組織能以清楚簡單的方式,將完整的管理控制與日常使用區分開來。但我們發現,對某些團隊和企業而言,光是這樣並不總是足夠精細,例如員工需要特定職責,卻不需要完整管理員存取權附帶的其他一切。
管理員角色以此模型為基礎,採用角色型存取控制 (RBAC),讓您更能控制誰能做什麼。您現在可以將特定角色指派給個別使用者或整個群組:
- 組織管理員保有對組織的完整控制權。
- 使用者管理員可管理使用者,例如新增位址或指派群組,而不會更動安全政策。
- 安全管理員管理安全設定並檢閱日誌,但不具更廣泛的管理權限。
- 使用者仍是其他所有人的預設角色。
只要為群組指派一次角色,群組中的每個人都會自動繼承該角色。新增或移除群組成員時,其存取權也會立即更新。存取管理現在能配合組織的實際結構擴展,不必再採用全有或全無的二分法,也不必每次團隊變動時逐一更新。
管理員角色現已在所有 Professional 方案和 Workspace 組合中推出。
透過群組 SCIM 更有效率地管理團隊
Proton 現有的 SCIM (System for Cross-domain Identity Management) 整合已能從您的身分提供者 (IdP) 自動同步使用者,讓使用者變更能反映在兩個系統中,無需逐一手動複製。不過,群組仍必須在 Proton 內手動建立與維護。每當有人加入團隊、轉換部門或離開公司,管理員就必須另外更新 Proton。現在,在 Proton Pass 和 Proton VPN 上已不再需要這麼做。
透過群組 SCIM,Proton 的 SCIM 整合已擴展至可佈建群組,而不只是個別使用者。群組名稱與成員變更現在會從 Microsoft Entra 或 Okta 自動同步到 Proton Pass 和 Proton VPN。只要在您的 IdP 上變更一次,就會反映在對應的 Proton 應用程式上,無需另外維護清單。
以下是實際應用的情況:
- 在 IdP 中將某人加入群組後,對方就會自動取得該群組在 Proton 中可存取的所有項目,無論是共享的 Pass 保管庫或 VPN 閘道。
- 從 IdP 群組中移除某人後,其 Proton 存取權會自動更新,無需手動清理。
以此方式建立的 Proton 群組是在 IdP 管理與控制,而非在 Proton 內。這能讓您的身分提供者維持為唯一可信來源,並減少手動作業,因此不必擔心兩者會失去同步。
群組 SCIM 現已在下列方案中推出:Pass Professional、VPN Professional,以及 VPN 與 Pass Professional 組合。
立即開始
管理員角色與群組 SCIM 現已正式推出。
管理員角色已在所有 Professional 方案和 Workspace 組合中推出,因此您可以立即開始為使用者和群組指派精細角色,確保合適的人員獲得適當的存取層級。
群組 SCIM 支援 Proton Pass 或 Proton VPN。如果您已設定 SSO 和 SCIM,這表示您不再需要在 Proton 上手動管理群組。您的 IdP 中的群組成員變更會自動反映在 Proton 上,因此群組佈建已可直接從您的 Entra 或 Okta 管理員主控台進行設定。
探索我們的 Professional 和 Workspace 方案,找出最適合您組織的層級;如果您需要協助,立即聯絡我們的業務團隊,了解哪個 Proton 方案最適合您。





