
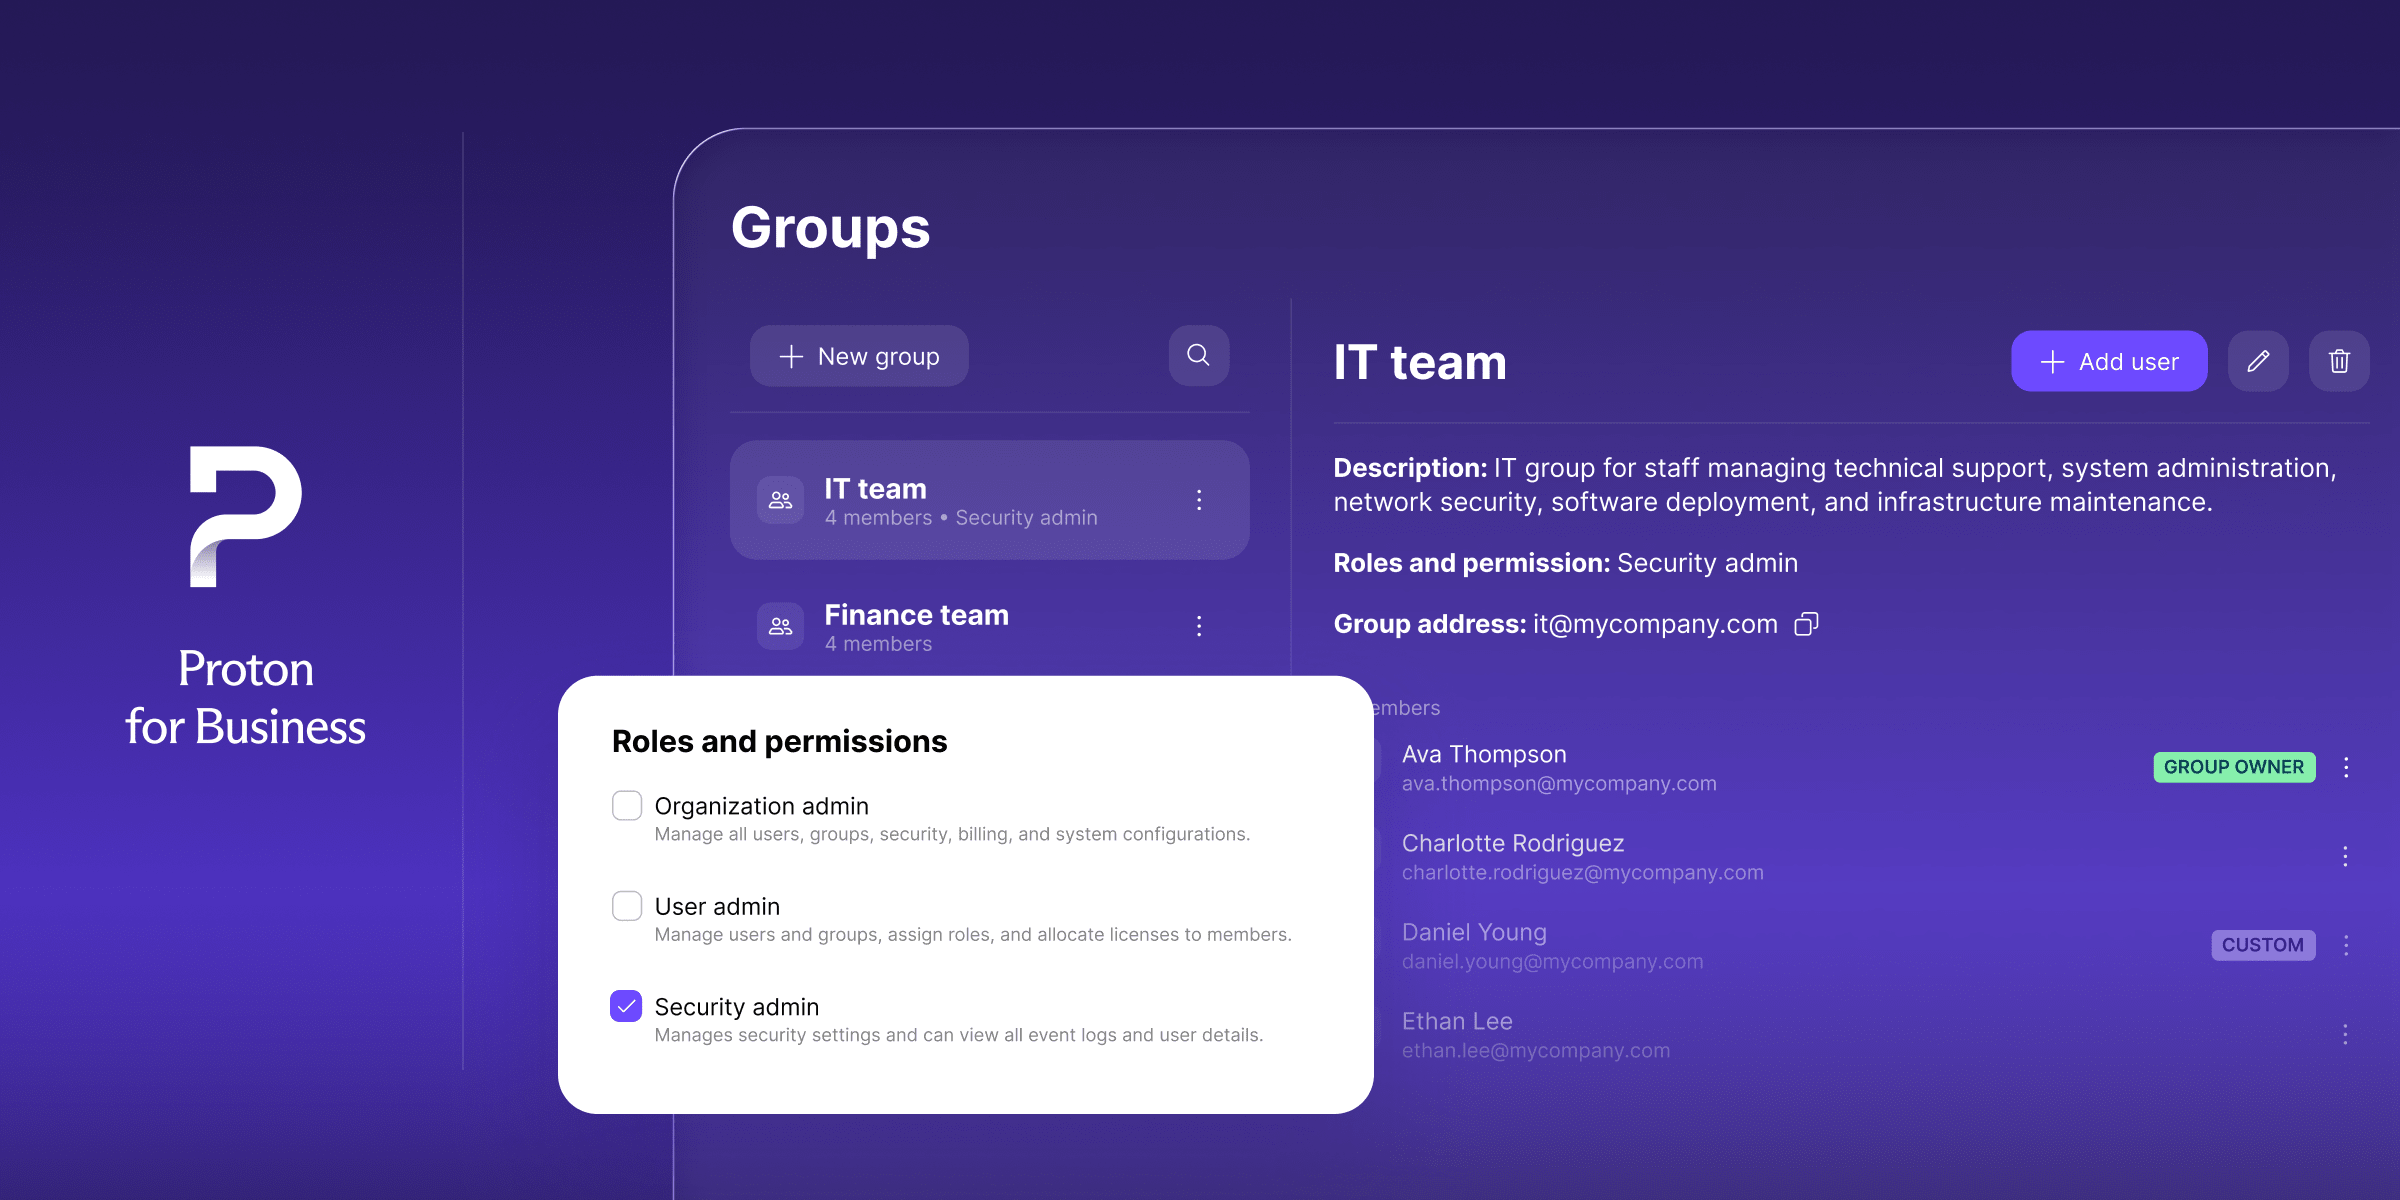
วันนี้ เราภูมิใจที่จะประกาศคุณสมบัติใหม่สองอย่างที่ช่วยให้คุณควบคุมการเข้าถึงได้มากขึ้นโดยไม่ต้องมีภาระงานด้วยมือ: บทบาทผู้ดูแลระบบ และ SCIM สำหรับกลุ่ม บทบาทผู้ดูแลระบบช่วยให้คุณมอบหมายความรับผิดชอบด้านการดูแลระบบเพื่อการควบคุมที่ละเอียดและปลอดภัยยิ่งขึ้นสำหรับองค์กรของคุณ ส่วน SCIM สำหรับกลุ่มช่วยให้คุณจัดสรรการเข้าถึงกลุ่มผ่านผู้ให้บริการข้อมูลระบุตัวตนของคุณ เพื่อวิธีที่ราบรื่นยิ่งขึ้นในการจัดการทีมของคุณ
การจัดการการเข้าถึงในองค์กรใดๆ อาจเป็นเรื่องน่าเบื่อและใช้เวลา ผู้ดูแลระบบต้องให้สิทธิ์ที่ถูกต้องอย่างรวดเร็ว และเพิกถอนได้เร็วพอๆ กันเมื่อบทบาทเปลี่ยนหรือมีคนลาออก แต่เหนือกว่าทรัพยากรและความพยายามที่ต้องใช้ สิ่งนี้อาจทำให้ความปลอดภัยเสี่ยงต่อการถูกโจมตีได้หากมีบางอย่างหลุดรอดไป โดยเฉพาะกับทีมที่เติบโตเร็วและมีขนาดใหญ่ คุณสมบัติใหม่ของเราถูกออกแบบมาเพื่อจัดการเรื่องนี้ เพื่อให้ธุรกิจของคุณเดินหน้าอย่างมีประสิทธิผลและมีประสิทธิภาพ
เพลิดเพลินกับการควบคุมการเข้าถึงที่ละเอียดยิ่งขึ้นด้วยบทบาทผู้ดูแลระบบ
สิทธิ์สำหรับองค์กรใน Proton for Business ถูกสร้างขึ้นโดยอิงจากผู้ดูแลระบบและผู้ใช้ ทำให้องค์กรมีวิธีที่ชัดเจนและเรียบง่ายในการแยกการควบคุมด้านการดูแลระบบแบบเต็มรูปแบบออกจากการใช้งานประจำวัน แต่เราตระหนักว่าการทำเช่นนี้เพียงอย่างเดียวอาจไม่ละเอียดพอสำหรับบางทีมและบางธุรกิจ เช่น เมื่อพนักงานต้องการความรับผิดชอบเฉพาะโดยไม่ต้องมีทุกสิ่งอื่นที่มาพร้อมกับการเข้าถึงของผู้ดูแลระบบแบบเต็มรูปแบบ
บทบาทผู้ดูแลระบบต่อยอดจากโมเดลดังกล่าวด้วยการควบคุมการเข้าถึงตามบทบาท (RBAC) ทำให้คุณควบคุมได้มากขึ้นว่าใครทำอะไรได้บ้าง ตอนนี้คุณสามารถกำหนดบทบาทเฉพาะให้กับผู้ใช้แต่ละรายหรือทั้งกลุ่มได้:
- ผู้ดูแลระบบองค์กร ยังคงควบคุมองค์กรได้อย่างเต็มรูปแบบ
- ผู้ดูแลระบบผู้ใช้ จัดการผู้ใช้ เช่น การเพิ่มที่อยู่ใหม่หรือการกำหนดกลุ่ม โดยไม่แตะต้องนโยบายความปลอดภัย
- ผู้ดูแลระบบความปลอดภัย จัดการการตั้งค่าความปลอดภัยและตรวจสอบบันทึก โดยไม่มีการเข้าถึงด้านการดูแลระบบในวงกว้าง
- ผู้ใช้ ยังคงเป็นบทบาทค่าเริ่มต้นสำหรับทุกคนที่เหลือ
กำหนดบทบาทให้กับกลุ่มเพียงครั้งเดียว และทุกคนในกลุ่มจะได้รับบทบาทนั้นโดยอัตโนมัติ การเพิ่มหรือลบสมาชิกในกลุ่มยังหมายความว่าการเข้าถึงของพวกเขาจะได้รับการอัปเดตทันที ตอนนี้การจัดการการเข้าถึงปรับขนาดตามโครงสร้างจริงขององค์กรคุณ แทนที่จะเป็นวิธีแบบทั้งหมดหรือไม่มีเลย หรือต้องอัปเดตทีละรายทุกครั้งที่ทีมเปลี่ยนแปลง
บทบาทผู้ดูแลระบบพร้อมใช้งานแล้วในแผน Professional ทั้งหมดและชุดรวม Workspace
จัดการทีมได้อย่างมีประสิทธิภาพยิ่งขึ้นด้วย SCIM สำหรับกลุ่ม
การผสานรวม SCIM (System for Cross-domain Identity Management) ที่มีอยู่ของ Proton ซิงค์ผู้ใช้จากผู้ให้บริการข้อมูลระบุตัวตน (IdP) ของคุณโดยอัตโนมัติอยู่แล้ว ทำให้การเปลี่ยนแปลงของผู้ใช้สะท้อนไปทั้งสองระบบโดยไม่ต้องจำลองแต่ละรายการด้วยตนเอง อย่างไรก็ตาม กลุ่มยังคงต้องสร้างและดูแลด้วยมือภายใน Proton ทุกครั้งที่มีคนเข้าร่วมทีม สลับแผนก หรือออกจากบริษัท ผู้ดูแลระบบต้องอัปเดต Proton แยกต่างหาก ตอนนี้ไม่จำเป็นอีกต่อไปแล้วใน Proton Pass และ Proton VPN
ด้วย SCIM สำหรับกลุ่ม การผสานรวม SCIM ของ Proton ได้รับการขยายให้จัดสรรกลุ่ม ไม่ใช่แค่ผู้ใช้แต่ละราย การเปลี่ยนแปลงชื่อกลุ่มและสมาชิกภาพจะซิงค์โดยอัตโนมัติจาก Microsoft Entra หรือ Okta เข้าสู่ Proton Pass และ Proton VPN ทำการเปลี่ยนแปลงนั้นเพียงครั้งเดียวบน IdP ของคุณ แล้วจะสะท้อนในแอป Proton ที่เหมาะสม โดยไม่มีรายการแยกต่างหากให้ต้องดูแล
นี่คือตัวอย่างการใช้งานจริง:
- เพิ่มใครสักคนเข้ากลุ่มใน IdP แล้วพวกเขาจะได้รับการเข้าถึงทุกสิ่งที่กลุ่มนั้นมีสิทธิ์ใน Proton โดยอัตโนมัติ ไม่ว่าจะเป็นห้องนิรภัย Pass ที่แชร์หรือเกตเวย์ VPN
- ลบใครสักคนออกจากกลุ่มใน IdP แล้วการเข้าถึง Proton ของพวกเขาจะอัปเดตโดยอัตโนมัติ — ไม่ต้องล้างข้อมูลด้วยมือ
กลุ่ม Proton ที่สร้างด้วยวิธีนี้จะถูกจัดการและควบคุมที่ IdP ไม่ใช่ภายใน Proton การทำเช่นนี้ทำให้ผู้ให้บริการข้อมูลระบุตัวตนของคุณเป็นแหล่งข้อมูลจริงเพียงแหล่งเดียวและลดความพยายามด้วยมือ ดังนั้นจึงไม่มีความเสี่ยงที่ทั้งสองจะซิงค์ไม่ตรงกัน
SCIM สำหรับกลุ่มพร้อมใช้งานแล้วในแผนต่อไปนี้: Pass Professional, VPN Professional และชุดรวม VPN and Pass Professional
เริ่มต้นใช้งานวันนี้
ทั้งบทบาทผู้ดูแลระบบและ SCIM สำหรับกลุ่มพร้อมใช้งานแล้ว
บทบาทผู้ดูแลระบบพร้อมใช้งานในแผน Professional ทั้งหมดและชุดรวม Workspace ดังนั้นคุณจึงสามารถเริ่มกำหนดบทบาทให้ผู้ใช้และกลุ่มได้ทันที เพื่อให้แน่ใจว่าคนที่เหมาะสมได้รับการเข้าถึงในระดับที่เหมาะสม
SCIM สำหรับกลุ่มได้รับการรองรับสำหรับ Proton Pass หรือ Proton VPN หากคุณตั้งค่า SSO และ SCIM ไว้แล้ว นั่นหมายความว่าคุณไม่จำเป็นต้องจัดการกลุ่มด้วยมือบน Proton อีกต่อไป การเปลี่ยนแปลงสมาชิกภาพกลุ่มที่ IdP ของคุณจะสะท้อนใน Proton โดยอัตโนมัติ ดังนั้นการจัดสรรกลุ่มจึงพร้อมให้กำหนดค่าได้โดยตรงจากคอนโซลผู้ดูแลระบบ Entra หรือ Okta ของคุณ
สำรวจแผน Professional และ Workspace ของเราเพื่อค้นหาระดับที่เหมาะสมสำหรับองค์กรของคุณ หรือหากคุณต้องการความช่วยเหลือ พูดคุยกับทีมขายของเราวันนี้ เพื่อดูว่าแผน Proton ใดดีที่สุดสำหรับคุณ





