
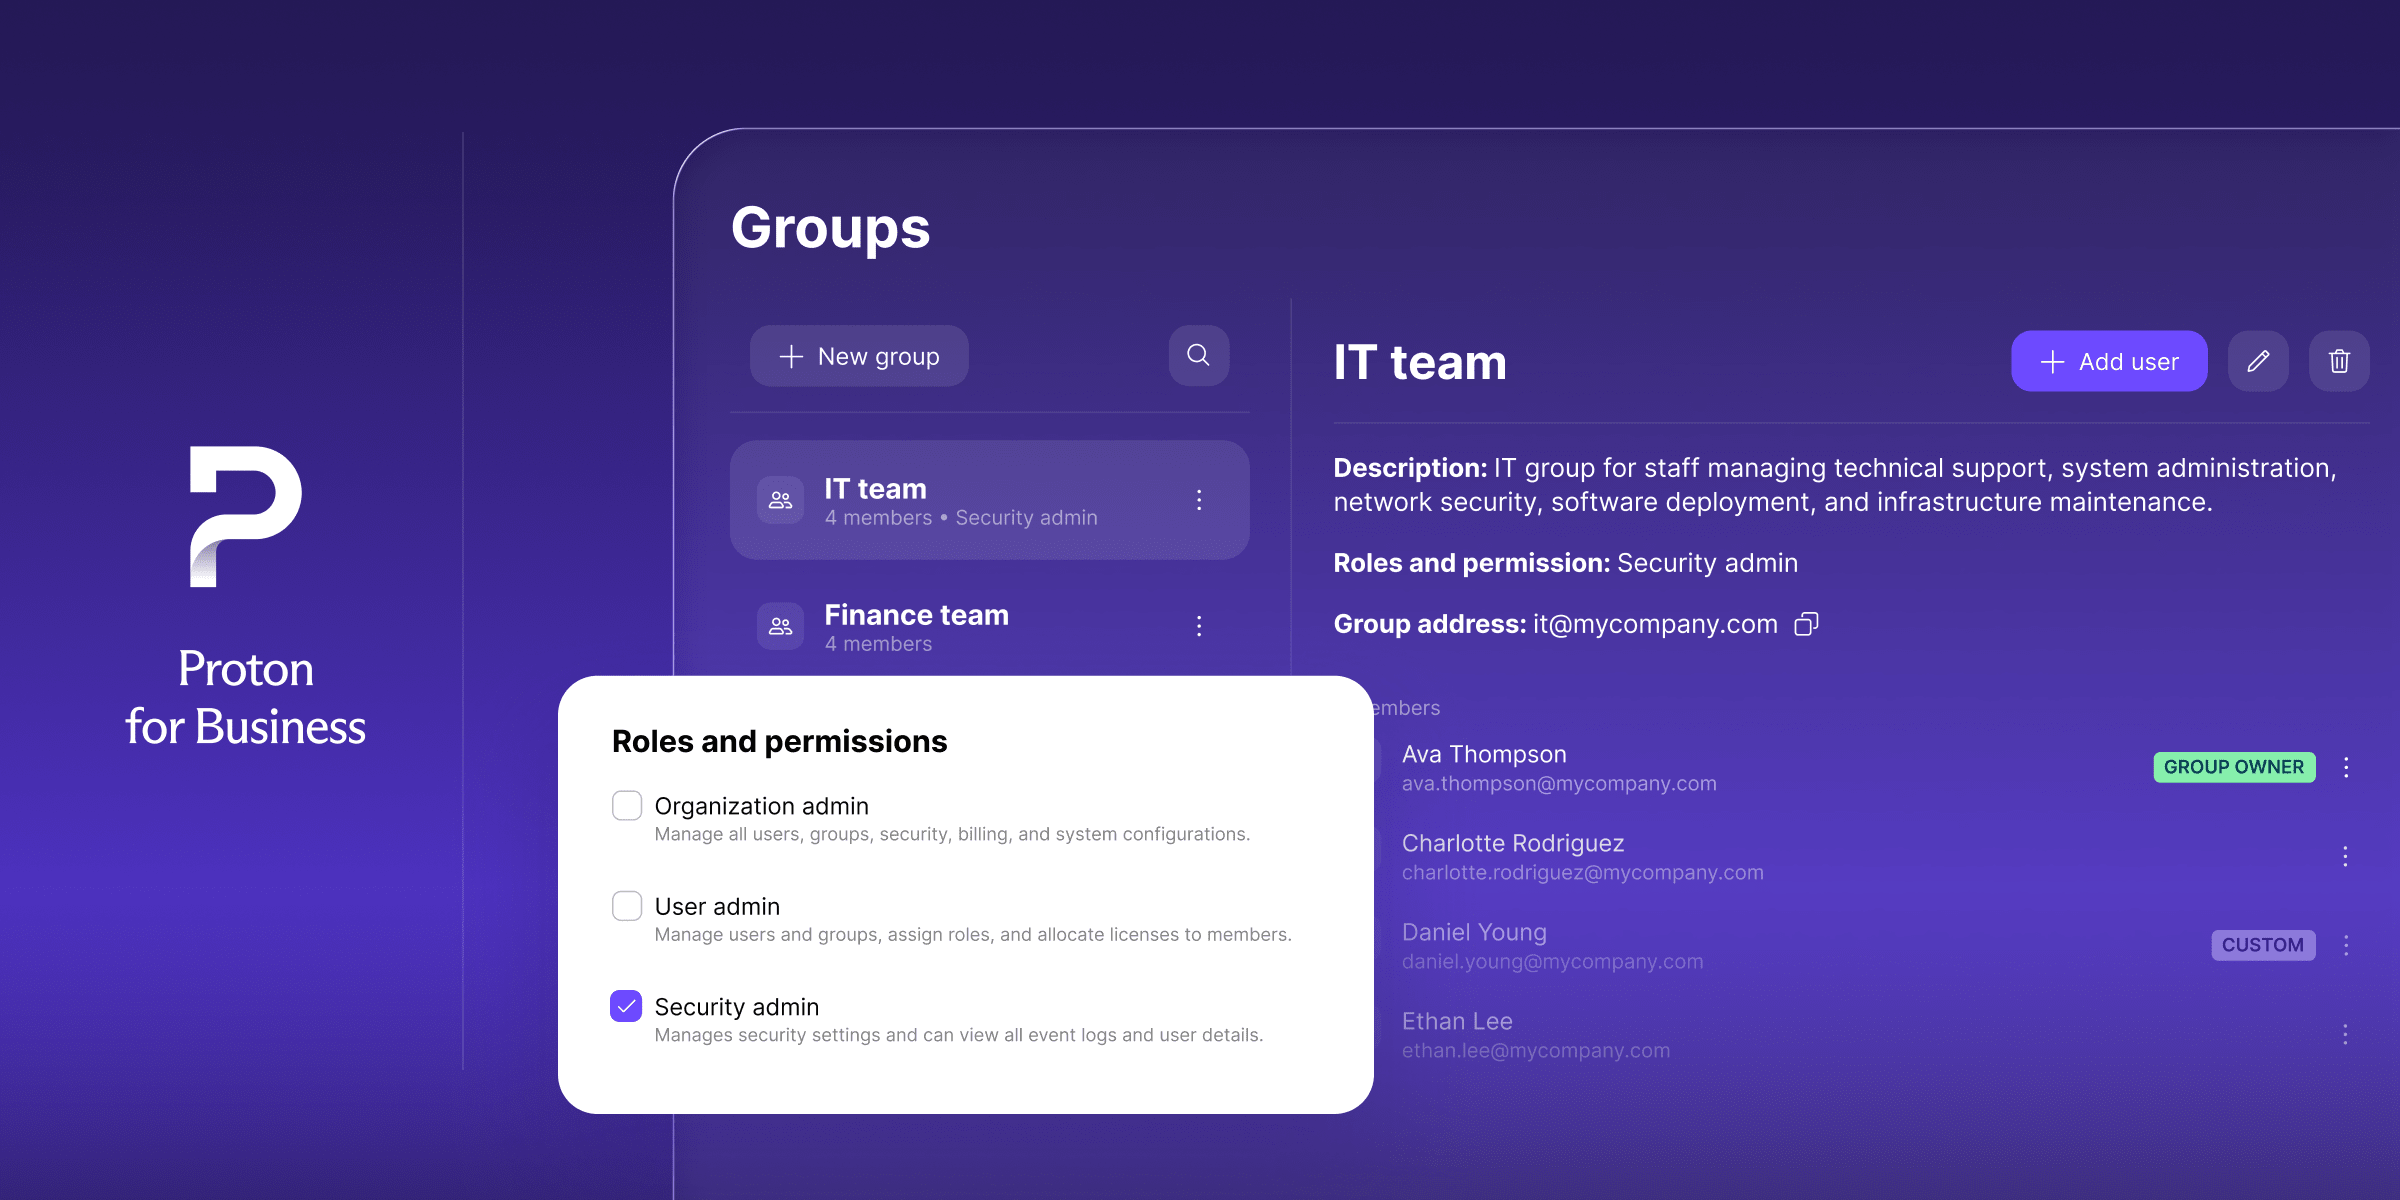
Vandaag kondigen we met trots twee nieuwe functies aan die je meer controle over toegang geven zonder handmatig werk: beheerdersfuncties en SCIM voor groepen. Met beheerdersfuncties kun je beheerdersverantwoordelijkheden delegeren voor fijnmazigere, veiligere controle over je organisatie, terwijl SCIM voor groepen je in staat stelt toegang tot groepen in te richten via je identiteitsprovider, zodat je je teams naadlozer kunt beheren.
Toegang beheren kan bij elke organisatie omslachtig en tijdrovend zijn. Beheerders moeten snel de juiste machtigingen verlenen en ze net zo snel intrekken wanneer functies veranderen of iemand vertrekt. Maar naast de middelen en inspanning die dit kost, kan het ook de beveiliging in gevaar brengen als er ergens iets misgaat — vooral bij snelgroeiende en grotere teams. Onze nieuwe functies zijn ontworpen om dit aan te pakken, zodat je bedrijf effectief en efficiënt blijft draaien.
Meer fijnmazige toegangscontrole met beheerdersfuncties
Machtigingen voor organisaties in Proton for Business waren opgebouwd rond beheerders en gebruikers, wat organisaties een duidelijke, eenvoudige manier gaf om volledige administratieve controle te scheiden van dagelijks gebruik. Maar we beseffen dat dit op zichzelf niet altijd fijnmazig genoeg is voor bepaalde teams en bedrijven, bijvoorbeeld wanneer een medewerker specifieke verantwoordelijkheden nodig heeft zonder al het andere dat bij volledige beheerderstoegang hoort.
Beheerdersfuncties bouwen voort op dat model met toegangscontrole op basis van functies (RBAC), waardoor je meer controle hebt over wie wat kan doen. Je kunt nu specifieke functies toewijzen aan afzonderlijke gebruikers of hele groepen:
- Organisatiebeheerder behoudt volledige controle over de organisatie.
- Gebruikersbeheerder beheert gebruikers, zoals het toevoegen van nieuwe adressen of het toewijzen van groepen, zonder aan het beveiligingsbeleid te komen.
- Beveiligingsbeheerder beheert beveiligingsinstellingen en bekijkt logboeken, zonder ruimere administratieve bevoegdheden.
- Gebruiker blijft de standaardfunctie voor alle anderen.
Wijs een functie één keer toe aan een groep, en iedereen erin erft die functie automatisch. Ook wanneer leden aan een groep worden toegevoegd of eruit worden verwijderd, wordt hun toegang direct bijgewerkt. Toegangsbeheer schaalt nu mee met de manier waarop je organisatie daadwerkelijk is ingericht, in plaats van een alles-of-nietsbenadering of een update per persoon telkens als een team verandert.
Beheerdersfuncties zijn nu beschikbaar voor alle Professional-abonnementen en Workspace-bundels.
Beheer teams efficiënter met SCIM voor groepen
De bestaande SCIM-integratie (System for Cross-domain Identity Management) van Proton synchroniseerde al automatisch gebruikers vanuit je identiteitsprovider (IdP), waardoor wijzigingen in gebruikers in beide systemen werden doorgevoerd zonder dat elke wijziging handmatig hoefde te worden overgenomen. Groepen moesten echter nog steeds handmatig binnen Proton worden aangemaakt en onderhouden. Elke keer dat iemand bij een team kwam, van afdeling wisselde of het bedrijf verliet, moest een beheerder Proton apart bijwerken. Dat is nu niet meer nodig op Proton Pass en Proton VPN.
Met SCIM voor groepen is de SCIM-integratie van Proton uitgebreid naar het inrichten van groepen, niet alleen van individuele gebruikers. Wijzigingen in groepsnamen en lidmaatschappen worden nu automatisch gesynchroniseerd van Microsoft Entra of Okta naar Proton Pass en Proton VPN. Maak die wijziging één keer in je IdP en deze wordt doorgevoerd in de juiste Proton-app, zonder een aparte lijst die je moet onderhouden.
Zo ziet dat er in de praktijk uit:
- Voeg iemand toe aan een groep in de IdP, en diegene krijgt automatisch toegang tot alles waar die groep recht op heeft in Proton, of het nu een gedeelde Pass-kluis of een VPN-gateway is.
- Verwijder iemand uit een IdP-groep, en de Proton-toegang wordt automatisch bijgewerkt — handmatig opruimen is niet nodig.
Proton-groepen die op deze manier worden aangemaakt, worden beheerd en gecontroleerd bij de IdP, niet binnen Proton. Zo blijft je identiteitsprovider de enige bron van waarheid en neemt de handmatige inspanning af, zodat er geen risico is dat de twee ooit uit sync raken.
SCIM voor groepen is nu beschikbaar in de volgende abonnementen: Pass Professional, VPN Professional en de bundel VPN en Pass Professional.
Ga vandaag aan de slag
Zowel beheerdersfuncties als SCIM voor groepen zijn nu live.
Beheerdersfuncties zijn beschikbaar voor alle Professional-abonnementen en Workspace-bundels, dus je kunt direct gebruikers en groepen fijnmazige functies toewijzen — zodat de juiste mensen het juiste toegangsniveau krijgen.
SCIM voor groepen wordt ondersteund voor Proton Pass en Proton VPN. Als je SSO en SCIM al hebt ingesteld, hoef je groepen niet meer handmatig in Proton te beheren. Wijzigingen in het groepslidmaatschap bij je IdP worden automatisch doorgevoerd in Proton, dus het inrichten van groepen is klaar om te configureren rechtstreeks vanuit je beheerdersconsole van Entra of Okta.
Ontdek onze Professional- en Workspace-abonnementen om het juiste niveau voor je organisatie te vinden, of neem vandaag contact op met ons verkoopteam als je hulp nodig hebt, om te ontdekken welk Proton-abonnement het beste bij je past.





