
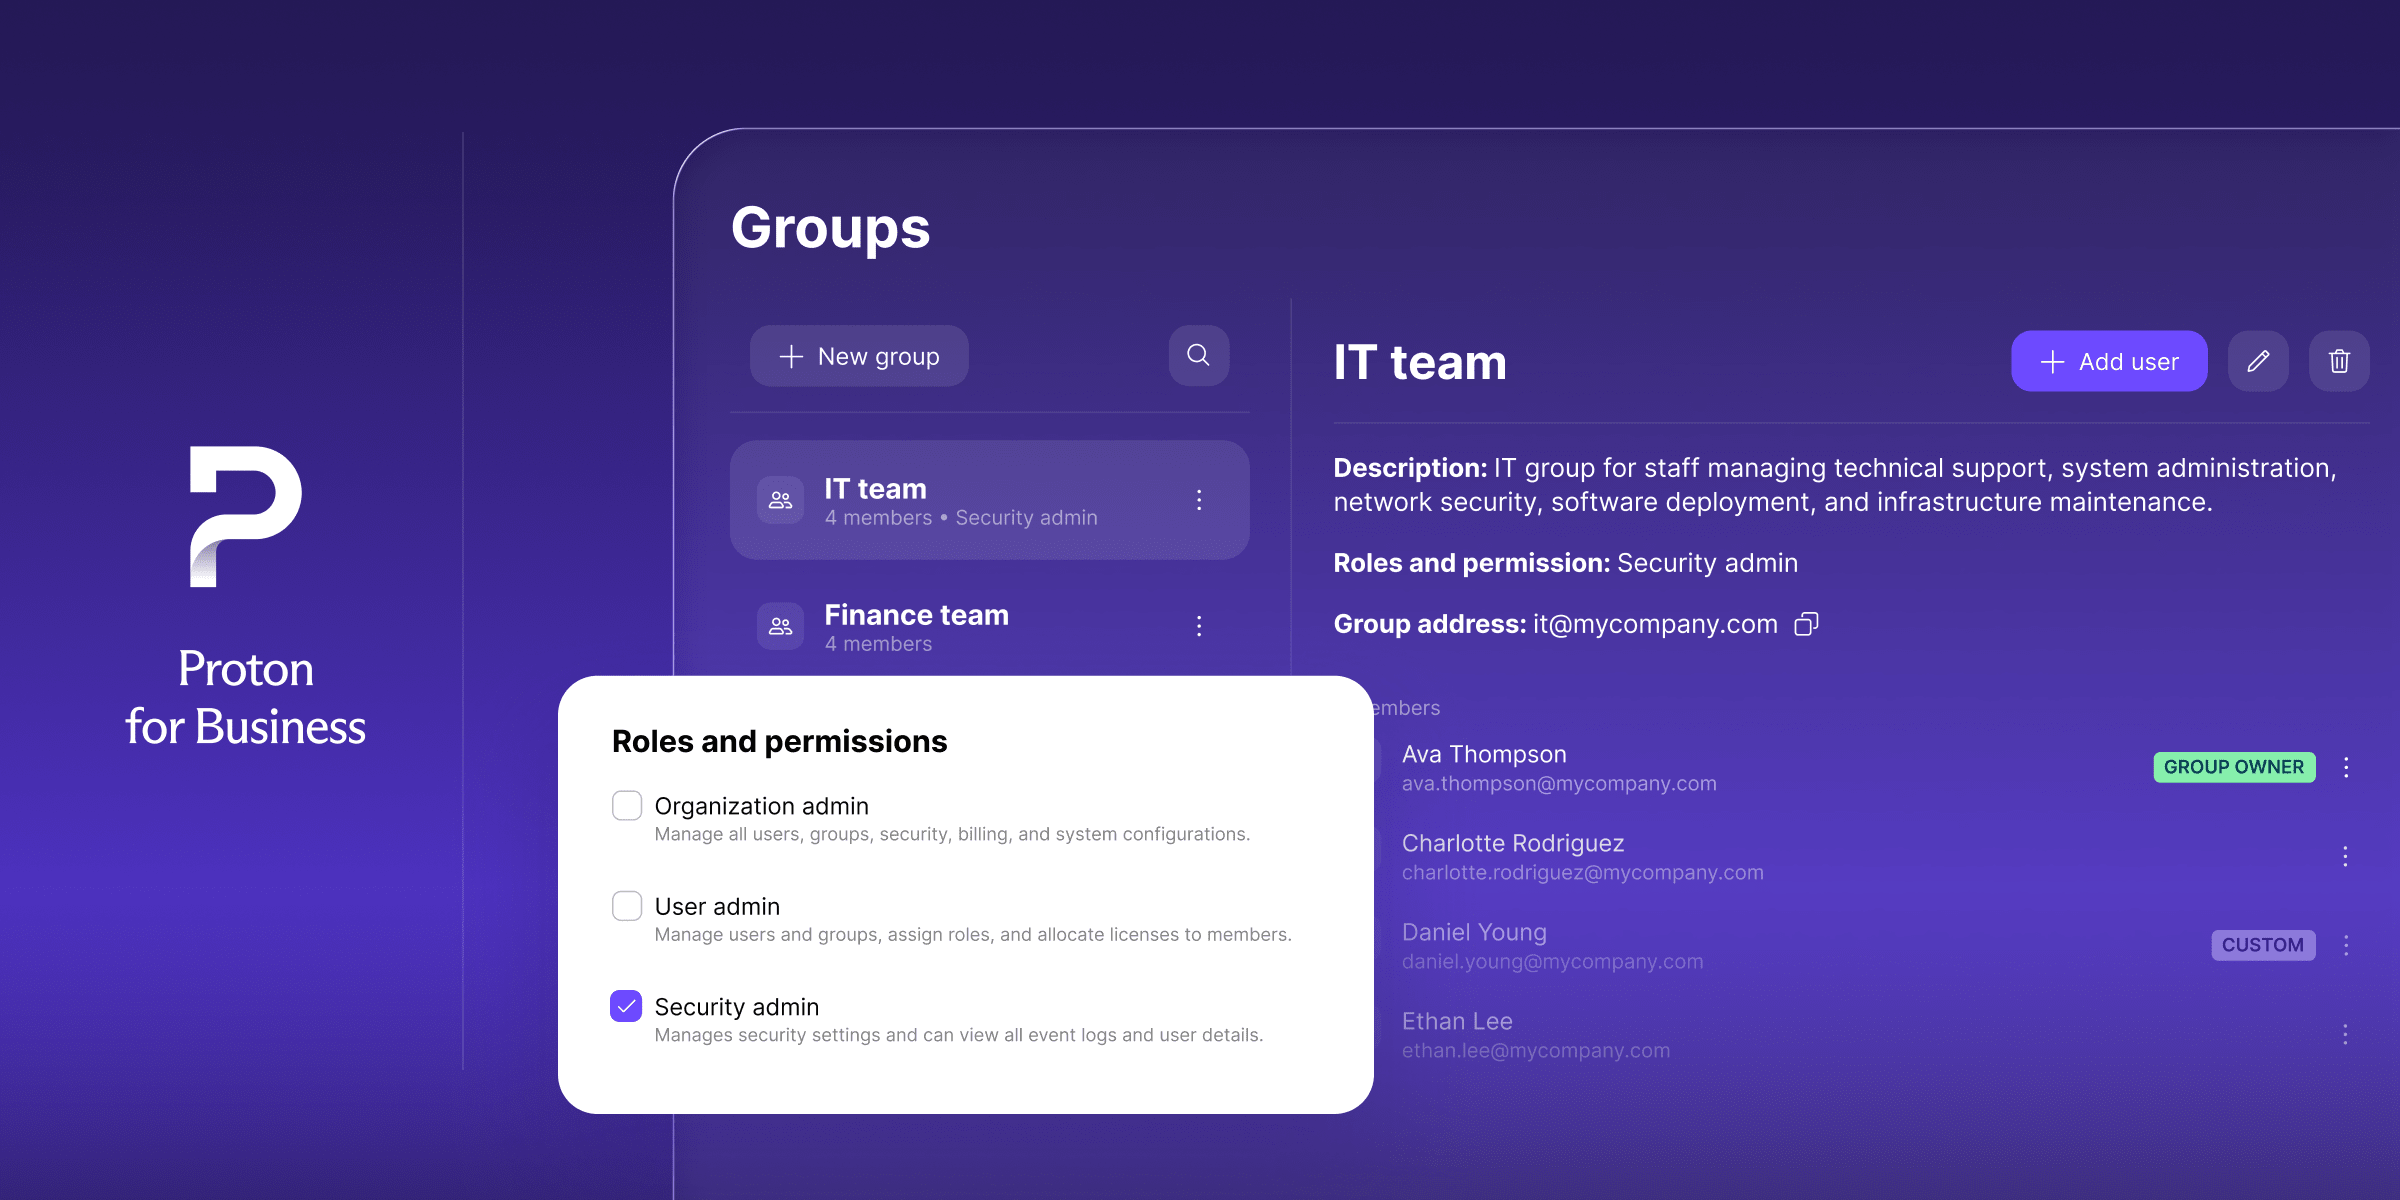
आज हमें दो नई खासियतों की घोषणा करते हुए गर्व है, जो बिना मैन्युअल मेहनत के आपको बेहतर एक्सेस कंट्रोल देती हैं: एडमिन भूमिकाएं और ग्रुप्स के लिए SCIM। एडमिन भूमिकाओं से अपने संगठन पर ज़्यादा बारीक और सुरक्षित नियंत्रण के लिए एडमिन की ज़िम्मेदारियां सौंपी जा सकती हैं, वहीं ग्रुप्स के लिए SCIM से अपने पहचान प्रदाता के ज़रिये ग्रुप्स को एक्सेस दिया जा सकता है, जिससे टीम्स को मैनेज करने का एक ज़्यादा सहज तरीका मिलता है।
किसी भी संगठन में एक्सेस मैनेज करना उबाऊ और समय लेने वाला हो सकता है। एडमिन को सही परमिशनें जल्दी देनी होती हैं, और भूमिकाएं बदलने या किसी के जाने पर उतनी ही तेज़ी से वापस लेनी होती हैं। लेकिन इसमें लगने वाले संसाधनों और मेहनत से आगे, अगर कुछ चूक जाए तो सुरक्षा से समझौता होने का खतरा भी होता है — खासकर तेज़ी से बढ़ती और बड़ी टीम्स के लिए। हमारी नई खासियतें इसी को हल करने के लिए बनाई गई हैं, ताकि आपका बिज़नेस प्रभावी और कुशल तरीके से आगे बढ़ता रहे।
एडमिन भूमिकाओं के साथ पाएं ज़्यादा बारीक एक्सेस कंट्रोल
Proton for Business में संगठनों के लिए परमिशनें एडमिनिस्ट्रेटर और यूज़र्स के आसपास बनाई गई थीं, जिससे संगठनों को पूरा एडमिनिस्ट्रेटिव नियंत्रण और रोज़मर्रा के इस्तेमाल को अलग करने का स्पष्ट और आसान तरीका मिलता था। लेकिन हम समझते हैं कि कुछ टीम्स और बिज़नेस के लिए अकेले यह हमेशा इतना बारीक नहीं होता, जैसे जब किसी कर्मचारी को पूरे एडमिन एक्सेस के साथ आने वाली हर चीज़ के बिना कुछ खास ज़िम्मेदारियां चाहिए हों।
एडमिन भूमिकाएं भूमिका-आधारित एक्सेस कंट्रोल (RBAC) के साथ उसी मॉडल पर आगे बढ़ती हैं, जिससे कौन क्या कर सकता है, इस पर ज़्यादा नियंत्रण मिलता है। अब अलग-अलग यूज़र्स या पूरे ग्रुप्स को खास भूमिकाएं असाइन की जा सकती हैं:
- संगठन एडमिन संगठन पर पूरा नियंत्रण रखता है।
- यूज़र एडमिन यूज़र्स को मैनेज करता है, जैसे नए पते जोड़ना या ग्रुप्स असाइन करना, बिना सुरक्षा नीति को छुए।
- सुरक्षा एडमिन सुरक्षा सेटिंग मैनेज करता है और लॉग की समीक्षा करता है, बिना व्यापक एडमिनिस्ट्रेटिव पहुंच के।
- यूज़र बाकी सभी के लिए डिफॉल्ट भूमिका बनी रहती है।
किसी ग्रुप को एक बार भूमिका असाइन करें, और उसमें मौजूद हर व्यक्ति को वह भूमिका अपने आप मिल जाती है। ग्रुप में सदस्य जोड़ने या हटाने पर उनका एक्सेस भी तुरंत अपडेट हो जाता है। अब एक्सेस मैनेजमेंट आपके संगठन की असल संरचना के हिसाब से काम करता है, न कि सब-या-कुछ-नहीं वाले तरीके से या हर बार टीम बदलने पर एक-एक करके अपडेट की ज़रूरत से।
एडमिन भूमिकाएं अब सभी Professional प्लान और Workspace बंडल में उपलब्ध हैं।
ग्रुप्स के लिए SCIM के साथ टीम्स को ज़्यादा कुशलता से मैनेज करें
Proton का मौजूदा SCIM (System for Cross-domain Identity Management) इंटीग्रेशन पहले से ही आपके पहचान प्रदाता (IdP) से यूज़र्स को अपने आप सिंक करता आया है, जिससे हर एक को मैन्युअल रूप से दोहराए बिना दोनों सिस्टम्स में यूज़र बदलाव दिखते हैं। हालांकि, ग्रुप्स अब भी Proton के अंदर हाथ से बनाने और बनाए रखने पड़ते थे। हर बार जब कोई टीम में शामिल होता, विभाग बदलता या कंपनी छोड़ता, तो एडमिन को Proton अलग से अपडेट करना पड़ता था। अब Proton Pass और Proton VPN पर इसकी ज़रूरत नहीं रही।
ग्रुप्स के लिए SCIM के साथ, Proton का SCIM इंटीग्रेशन अब सिर्फ अलग-अलग यूज़र्स ही नहीं, बल्कि ग्रुप्स को प्रोविज़न करने तक बढ़ा दिया गया है। ग्रुप के नाम और सदस्यता में बदलाव अब Microsoft Entra या Okta से Proton Pass और Proton VPN में अपने आप सिंक हो जाते हैं। अपने IdP पर एक बार बदलाव करें और वह सही Proton ऐप में दिख जाएगा, बिना कोई अलग लिस्ट बनाए रखने की ज़रूरत।
प्रैक्टिस में ये ऐसा दिखता है:
- IdP में किसी को ग्रुप में जोड़ें, और उन्हें Proton में उस ग्रुप के हक़ की हर चीज़ का एक्सेस अपने आप मिल जाता है, चाहे वह शेयर की गई Pass तिजोरी हो या VPN गेटवे।
- किसी को IdP ग्रुप से हटाएं, और उनका Proton एक्सेस अपने आप अपडेट हो जाता है — कोई मैन्युअल सफाई ज़रूरी नहीं।
इस तरह बनाए गए Proton ग्रुप्स को Proton के अंदर नहीं, बल्कि IdP पर मैनेज और कंट्रोल किया जाता है। इससे आपका पहचान प्रदाता जानकारी का एकमात्र स्रोत बना रहता है और मैन्युअल मेहनत घटती है, इसलिए दोनों के कभी सिंक से बाहर होने का खतरा नहीं।
ग्रुप्स के लिए SCIM अब इन प्लान पर उपलब्ध है: Pass Professional, VPN Professional, और VPN और Pass Professional बंडल।
आज ही शुरू करें
एडमिन भूमिकाएं और ग्रुप्स के लिए SCIM, दोनों अब लाइव हैं।
एडमिन भूमिकाएं सभी Professional प्लान और Workspace बंडल पर उपलब्ध हैं, इसलिए अभी से यूज़र्स और ग्रुप्स को बारीक भूमिकाएं असाइन की जा सकती हैं — ताकि सही लोगों को सही स्तर का एक्सेस मिले।
ग्रुप्स के लिए SCIM, Proton Pass या Proton VPN के लिए सपोर्टेड है। अगर SSO और SCIM पहले से सेटअप हैं, तो इसका मतलब है कि अब Proton पर ग्रुप्स मैन्युअली मैनेज करने की ज़रूरत नहीं। आपके IdP पर ग्रुप सदस्यता के बदलाव Proton में अपने आप दिख जाते हैं, इसलिए ग्रुप प्रोविज़निंग सीधे अपने Entra या Okta एडमिन कंसोल से कॉन्फ़िगर करने के लिए तैयार है।
अपने संगठन के लिए सही टियर चुनने के लिए हमारे Professional और Workspace प्लान के बारे में जानें, या अगर मदद चाहिए तो आज ही हमारी सेल्स टीम से बात करें और जानें कि आपके लिए कौन सा Proton प्लान सबसे अच्छा है।





