
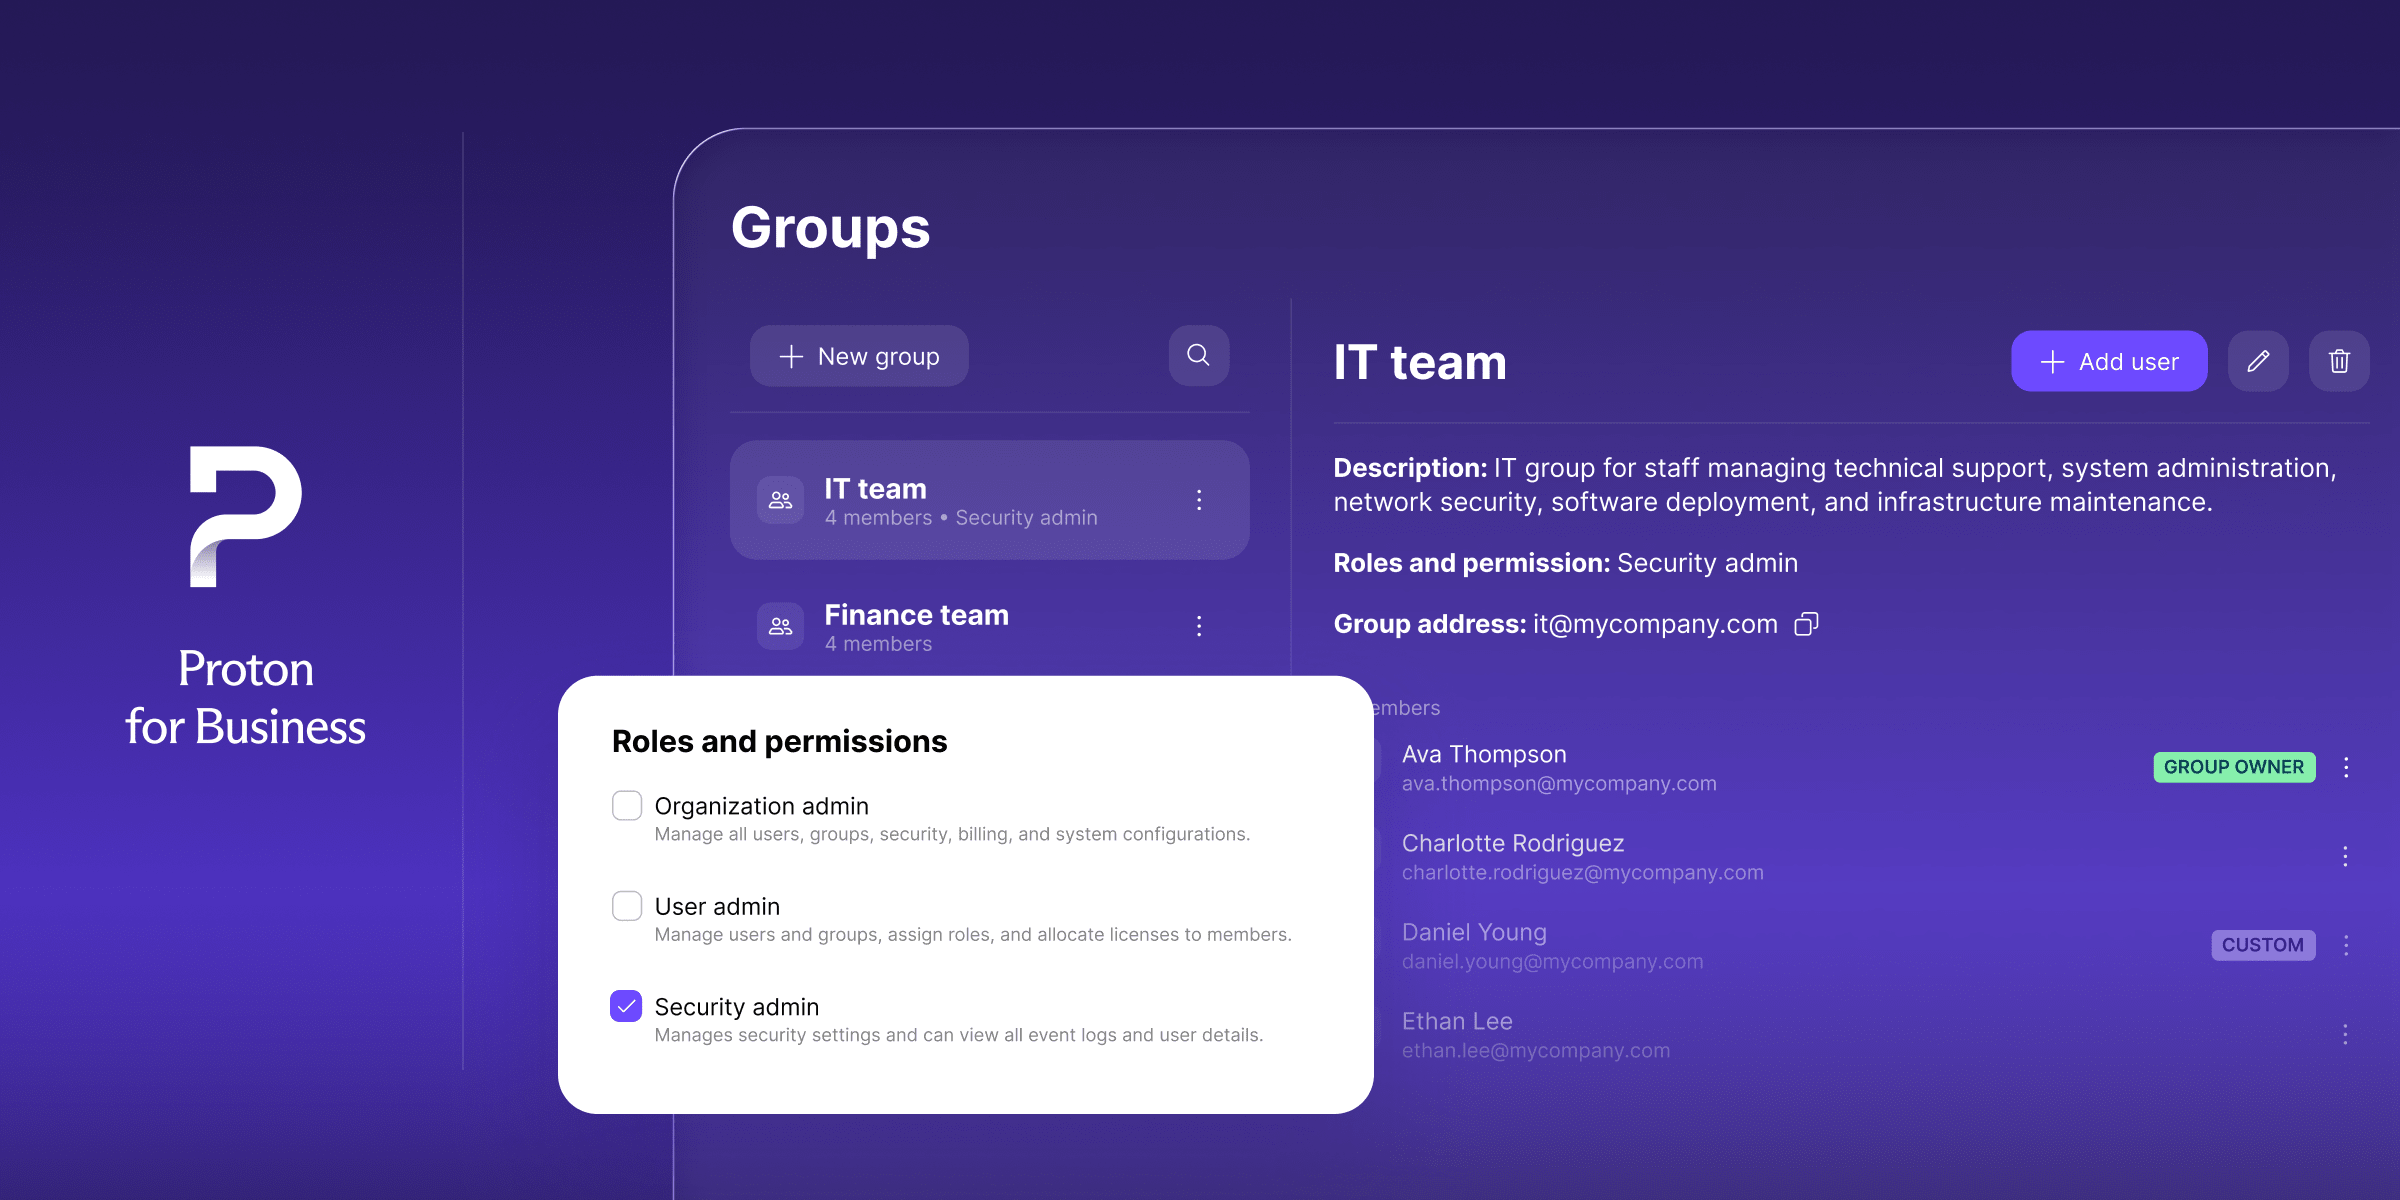
本日、手作業の負担なしでより詳細なアクセス制御を可能にする2つの新機能、管理者の役割とグループ向けSCIMを発表できることをうれしく思います。管理者の役割では、管理者の責務を委任して組織をより詳細かつ安全に制御できます。グループ向けSCIMでは、IDプロバイダーを通じてグループへのアクセスをプロビジョニングでき、チームをよりシームレスに管理できます。
どの組織でも、アクセス管理は面倒で時間のかかる作業です。管理者は適切な権限をすばやく付与し、役割の変更や退職時には同じ速さで失効させる必要があります。しかし、費やすリソースや労力だけでなく、見落としが生じるとセキュリティが侵害されるリスクもあります。特に急成長中のチームや大規模なチームではなおさらです。新しい機能はこの課題に対処し、ビジネスを効果的かつ効率的に進められるように設計されています。
管理者の役割で、よりきめ細かなアクセス制御を
Proton for Businessの組織向け権限は、管理者とユーザーを中心に構築されており、組織が完全な管理権限と日常利用をクリアかつシンプルに分けられるようになっています。しかし、これだけでは特定のチームやビジネスにとって常に十分にきめ細かいとは限らないことも認識しています。たとえば、従業員が完全な管理者アクセスに付随するすべての権限を持たずに、特定の責務だけを必要とする場合です。
管理者の役割は、役割ベースのアクセス制御(RBAC)によってそのモデルを拡張し、誰が何をできるかをより細かく制御できます。特定の役割を個々のユーザーまたはグループ全体に割り当てられるようになりました。
- 組織管理者は、組織に対する完全な制御を維持します。
- ユーザー管理者は、セキュリティポリシーに触れることなく、新しいアドレスの追加やグループの割り当てなど、ユーザーを管理します。
- セキュリティ管理者は、より広範な管理権限を持つことなく、セキュリティ設定を管理し、ログを確認します。
- ユーザーは、その他の全員に対するデフォルトの役割のままです。
グループに役割を一度割り当てれば、そのグループの全員が自動的にその役割を継承します。グループメンバーの追加や削除も、アクセスが即座に更新されることを意味します。アクセス管理は、二者択一のオール・オア・ナッシング方式や、チームが変わるたびに一人ずつ更新する必要がある方式ではなく、組織の実際の構造に合わせて拡張できるようになりました。
管理者の役割は、すべてのProfessionalプランとWorkspaceバンドルで現在ご利用いただけます。
グループ向けSCIMで、チームをより効率的に管理
Protonの既存のSCIM(System for Cross-domain Identity Management)連携は、すでにIDプロバイダー(IdP)からユーザーを自動的に同期し、各ユーザーを手作業で複製することなく、ユーザーの変更を両方のシステムに反映できるようにしていました。しかし、グループは依然としてProton内で手作業で作成し、維持する必要がありました。誰かがチームに参加したり、部署を異動したり、会社を退職したりするたびに、管理者はProtonを別途更新する必要がありました。現在、Proton PassとProton VPNではその必要はありません。
グループ向けSCIMにより、ProtonのSCIM連携は個々のユーザーだけでなく、グループもプロビジョニングできるように拡張されました。グループ名とメンバーシップの変更は、Microsoft EntraまたはOktaからProton PassおよびProton VPNに自動的に同期されるようになりました。IdPで一度変更すれば、適切なProtonアプリに反映され、別途リストを維持する必要はありません。
実際の活用例は以下のとおりです:
- IdPでグループに誰かを追加すると、共有Pass保管庫やVPNゲートウェイなど、そのグループがProtonで利用権を持つすべてのものへのアクセスが自動的に付与されます。
- IdPグループから誰かを削除すると、Protonのアクセスは自動的に更新されます。手作業でのクリーンアップは不要です。
この方法で作成されたProtonグループは、Proton内ではなくIdPで管理および制御されます。これにより、IDプロバイダーを信頼できる唯一の情報源として維持し、手作業を減らせるため、両者が同期しなくなるリスクはありません。
グループ向けSCIMは、次のプランで現在ご利用いただけます。Pass Professional、VPN Professional、VPNおよびPass Professionalバンドルです。
今すぐ始める
管理者の役割とグループ向けSCIMの両方が現在利用可能です。
管理者の役割は、すべてのProfessionalプランとWorkspaceバンドルでご利用いただけます。すぐにユーザーやグループに詳細な役割を割り当てることができ、適切な人に適切なレベルのアクセスを確保できます。
グループ向けSCIMは、Proton PassまたはProton VPNでサポートされています。SSOとSCIMをすでにセットアップしている場合、Protonでグループを手動管理する必要はもうありません。IdPでのグループメンバーシップの変更はProtonに自動的に反映されるため、グループのプロビジョニングはEntraまたはOktaの管理者コンソールから直接設定できます。
ProfessionalプランとWorkspaceプランを確認して、組織に合った適切なプランをお選びください。サポートが必要な場合は、営業チームに今すぐ相談して、Protonのどのプランが最適かをご確認ください。





