
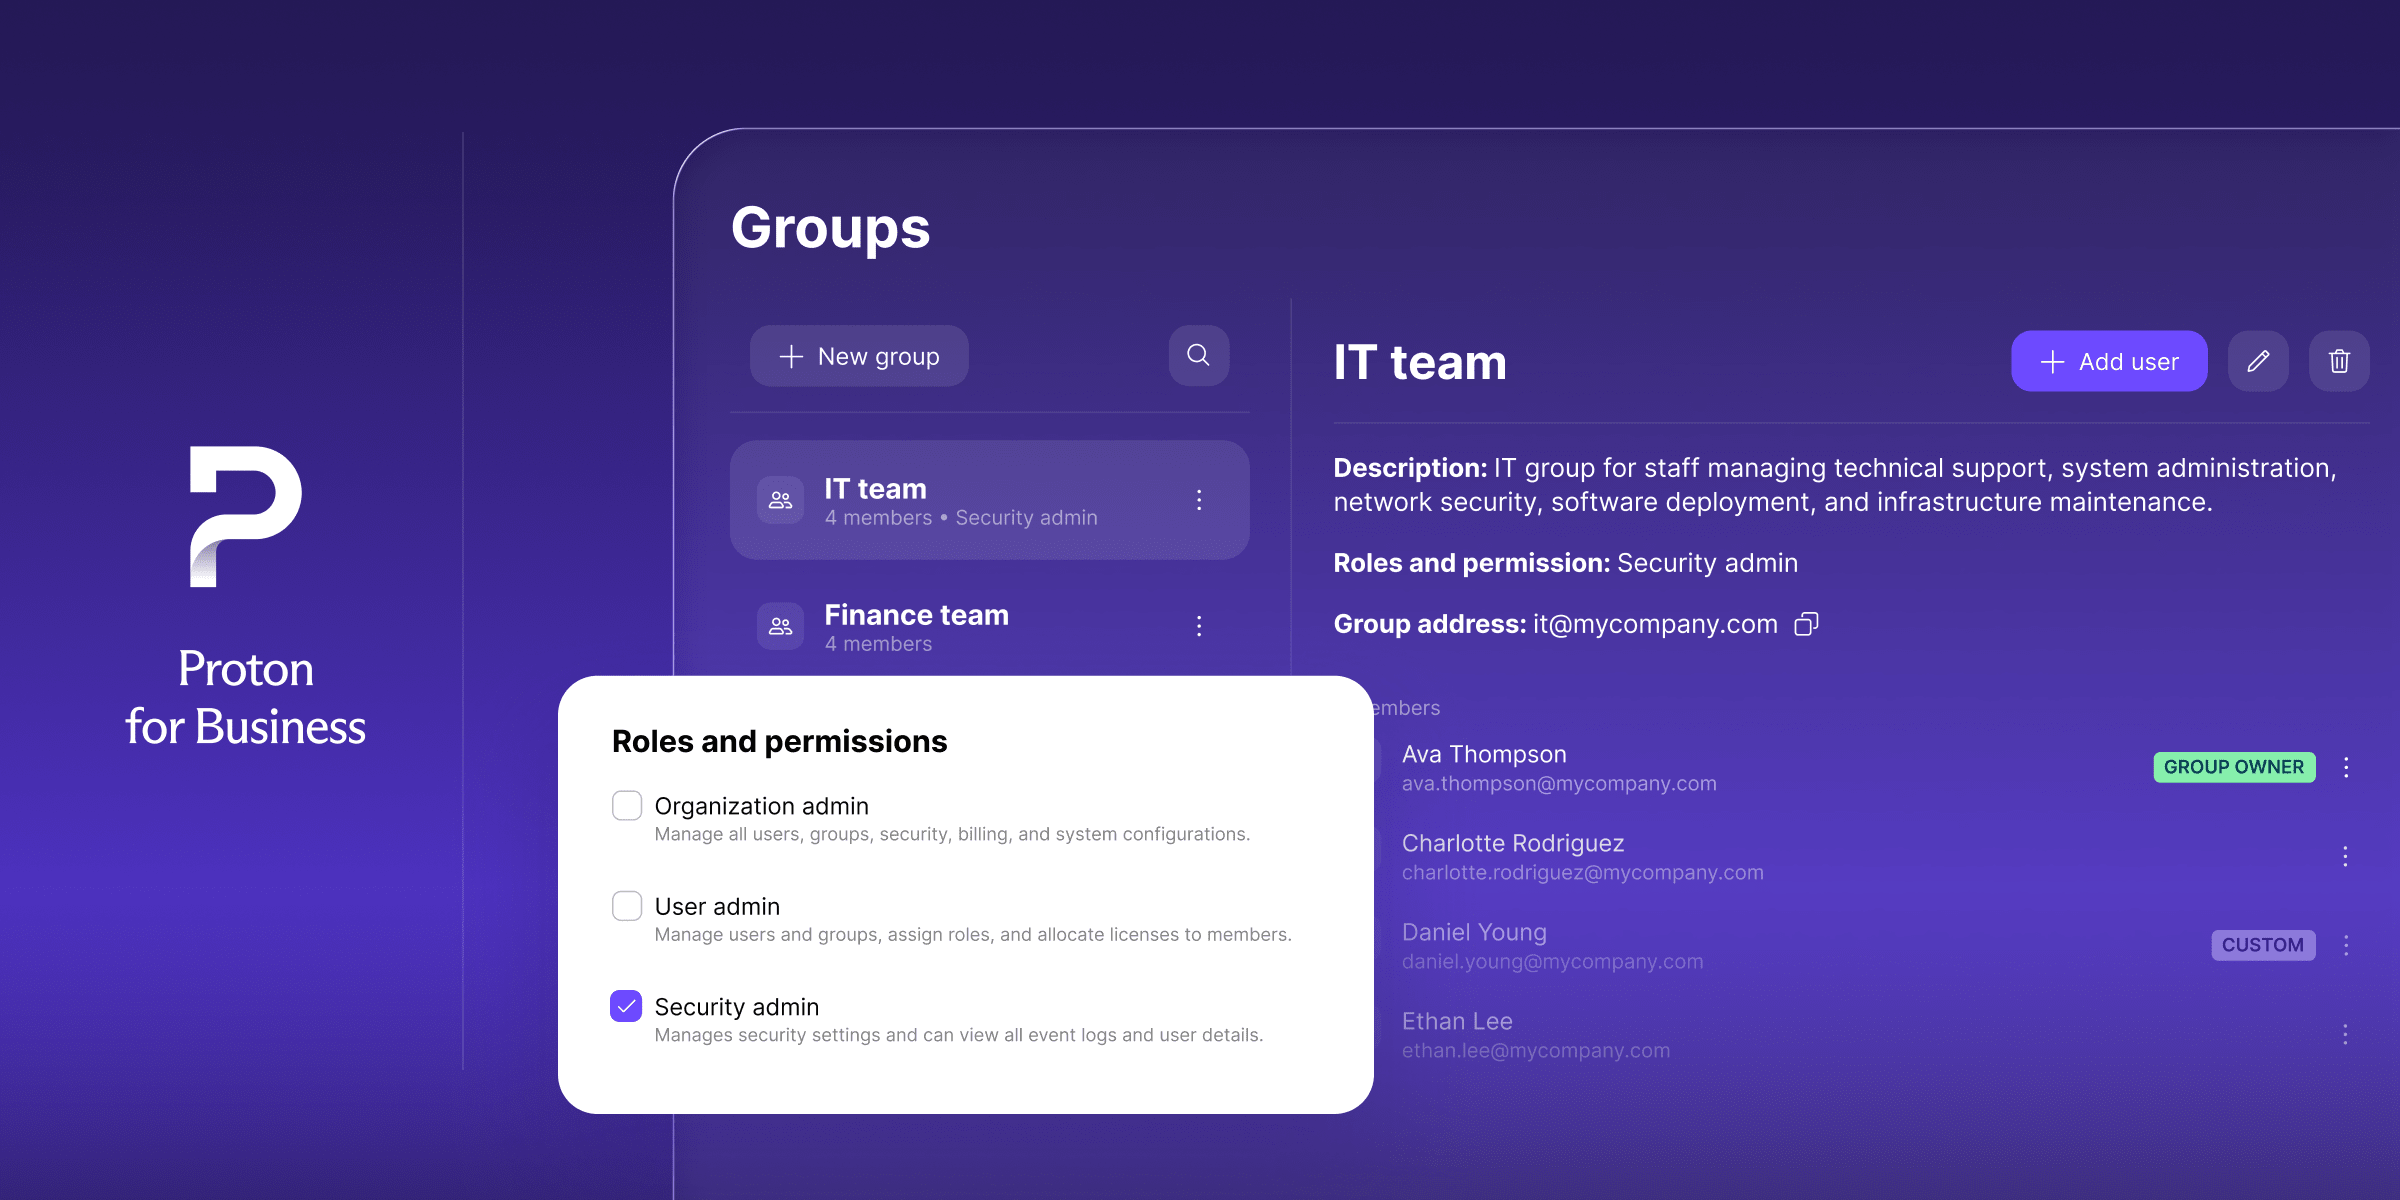
I dag er vi stolte af at kunne præsentere to nye funktioner, der giver dig større kontrol over adgangen uden det manuelle arbejde: adminroller og SCIM for grupper. Adminroller giver dig mulighed for at delegere adminansvar og dermed få mere granulær og sikker kontrol over din organisation, mens SCIM for grupper gør det muligt at provisionere adgang til grupper via din identitetsudbyder, så du kan administrere dine teams mere gnidningsfrit.
Det kan være besværligt og tidskrævende at administrere adgang i enhver organisation. Administratorer skal hurtigt kunne give de rigtige tilladelser og lige så hurtigt tilbagekalde dem, når roller ændres, eller nogen forlader organisationen. Men ud over de ressourcer og den indsats, det kræver, kan det også risikere at kompromittere sikkerheden, hvis noget glipper – især for hurtigt voksende og større teams. Vores nye funktioner er designet til at håndtere dette, så din virksomhed kan fortsætte effektivt og smidigt.
Få mere granulær adgangskontrol med adminroller
Tilladelser for organisationer i Proton for Business blev opbygget omkring administratorer og brugere, hvilket giver organisationer en klar og enkel måde at adskille fuld administrativ kontrol fra daglig brug. Men vi anerkender, at dette alene ikke altid er granulært nok for visse teams og virksomheder, f.eks. når en medarbejder har brug for specifikke ansvarsområder uden alt det andet, der følger med fuld adminadgang.
Adminroller bygger videre på den model med rollebaseret adgangskontrol (RBAC), så du får mere kontrol over, hvem der kan gøre hvad. Du kan nu tildele specifikke roller til enkelte brugere eller hele grupper:
- Organisationsadmin bevarer fuld kontrol over organisationen.
- Brugeradmin administrerer brugere, f.eks. ved at tilføje nye adresser eller tildele grupper, uden at ændre sikkerhedspolitikken.
- Sikkerhedsadmin administrerer sikkerhedsindstillinger og gennemgår logfiler uden at have bredere administrativ rækkevidde.
- Bruger forbliver standardrollen for alle andre.
Tildel en rolle til en gruppe én gang, og alle i gruppen arver automatisk rollen. Når medlemmer tilføjes eller fjernes fra en gruppe, opdateres deres adgang også med det samme. Adgangsstyring skalerer nu med, hvordan din organisation faktisk er struktureret, i stedet for en binær alt-eller-intet-tilgang eller krav om opdatering én ad gangen, hver gang et team ændrer sig.
Adminroller er nu tilgængelige på alle Professional-abonnementer og Workspace-pakker.
Administrer teams mere effektivt med SCIM for grupper
Protons eksisterende SCIM-integration (System for Cross-domain Identity Management) synkroniserede allerede brugere automatisk fra din identitetsudbyder (IdP), så brugerændringer blev afspejlet i begge systemer uden behov for manuelt at replikere hver enkelt. Grupper skulle dog stadig oprettes og vedligeholdes manuelt i Proton. Hver gang nogen kom med i et team, skiftede afdeling eller forlod virksomheden, skulle en administrator opdatere Proton separat. Nu er det ikke længere nødvendigt i Proton Pass og Proton VPN.
Med SCIM for grupper er Protons SCIM-integration blevet udvidet til at provisionere grupper, ikke kun enkelte brugere. Gruppenavne og ændringer i medlemskab synkroniseres nu automatisk fra Microsoft Entra eller Okta til Proton Pass og Proton VPN. Foretag ændringen én gang i din IdP, og den afspejles i den relevante Proton-app uden en separat liste, der skal vedligeholdes.
Sådan ser det ud i praksis:
- Tilføj en person til en gruppe i IdP’en, og de får automatisk adgang til alt, som gruppen har ret til i Proton, uanset om det er en delt Pass-boks eller en VPN-gateway.
- Fjern en person fra en IdP-gruppe, og personens Proton-adgang opdateres automatisk – der kræves ingen manuel oprydning.
Proton-grupper, der oprettes på denne måde, administreres og kontrolleres i IdP’en, ikke i Proton. Det holder din identitetsudbyder som den eneste kilde til sandhed og reducerer det manuelle arbejde, så der ikke er risiko for, at de to kommer ud af sync.
SCIM for grupper er nu tilgængelig på følgende abonnementer: Pass Professional, VPN Professional og pakken med VPN og Pass Professional.
Kom i gang i dag
Både adminroller og SCIM for grupper er nu tilgængelige.
Adminroller er tilgængelige på alle Professional-abonnementer og Workspace-pakker, så du med det samme kan begynde at tildele brugere og grupper granulære roller – og dermed sikre, at de rigtige personer får det rigtige adgangsniveau.
SCIM for grupper understøttes i Proton Pass eller Proton VPN. Hvis du allerede har konfigureret SSO og SCIM, betyder det, at du ikke længere behøver at administrere grupper manuelt i Proton. Ændringer i gruppemedlemskab i din IdP afspejles automatisk i Proton, så gruppeprovisionering er klar til at konfigurere direkte fra din Entra- eller Okta-adminkonsol.
Udforsk vores Professional- og Workspace-abonnementer for at finde det rette niveau til din organisation, eller kontakt vores salgsteam i dag, hvis du har brug for hjælp, for at høre hvilket Proton-abonnement der passer bedst til dig.





