
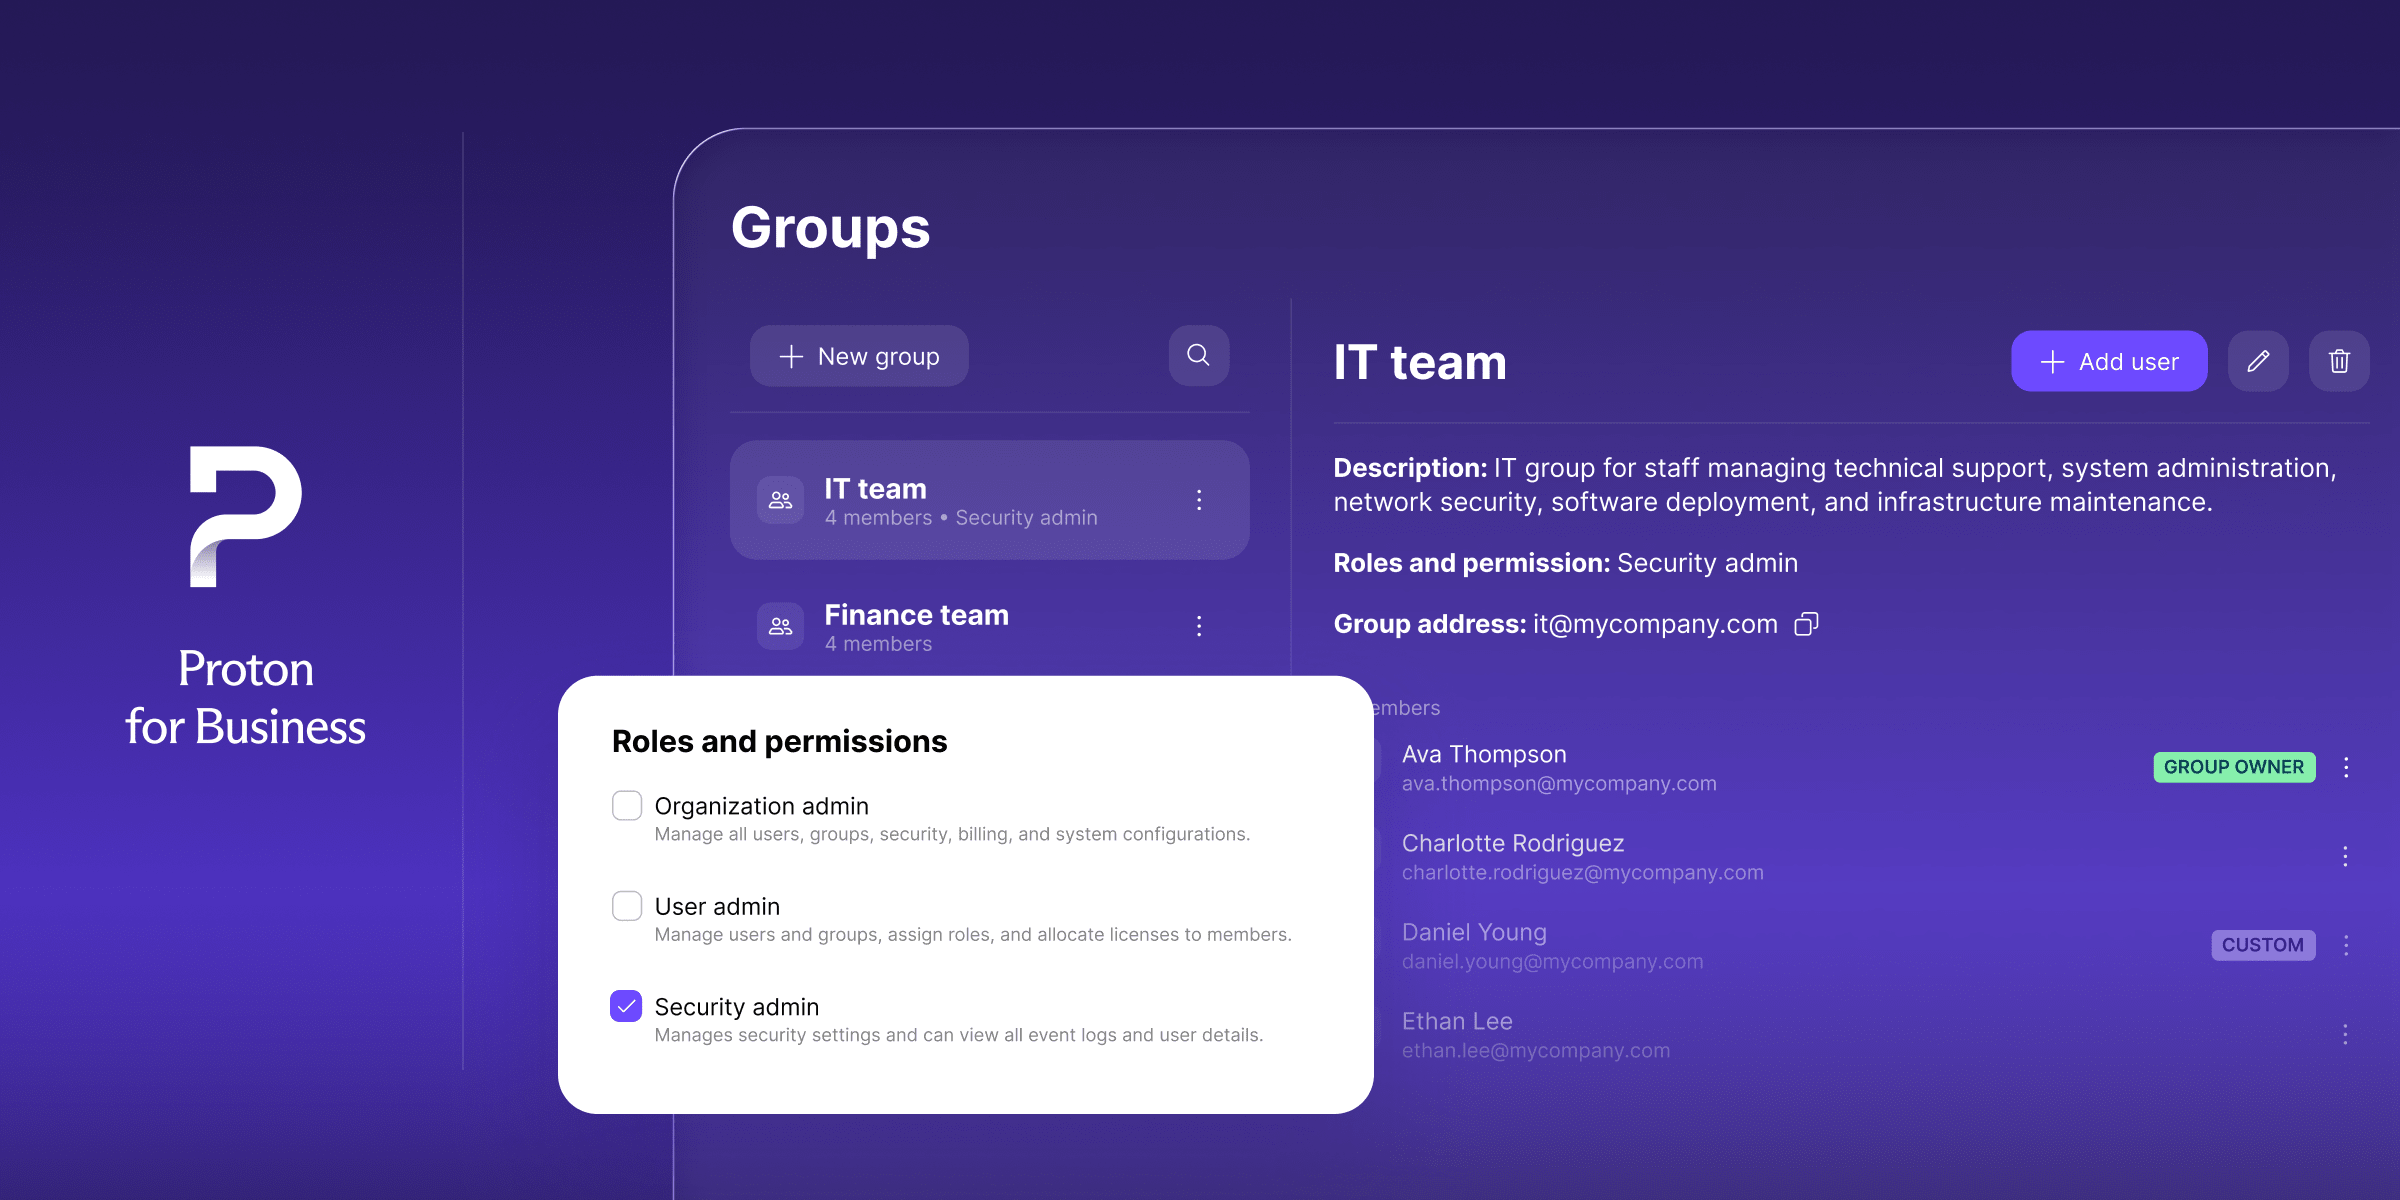
Hoy nos enorgullece anunciar dos nuevas funciones que te brindan un mayor control de acceso sin la carga manual: roles de administrador y SCIM para grupos. Los roles de administrador te permiten delegar responsabilidades de administración para un control más granular y seguro sobre tu organización, mientras que SCIM para grupos te permite aprovisionar acceso a grupos a través de tu proveedor de identidades para una forma más fluida de administrar tus equipos.
Administrar el acceso en cualquier organización puede ser tedioso y llevar mucho tiempo. Los administradores necesitan otorgar los permisos correctos rápidamente y revocarlos con la misma rapidez cuando cambian los roles o alguien se va. Pero más allá de los recursos y el esfuerzo implicados, esto también puede suponer un riesgo para la seguridad si algo se pasa por alto, especialmente en equipos grandes y de rápido crecimiento. Nuestras nuevas funciones están diseñadas para abordar esto y mantener tu negocio avanzando de forma efectiva y eficiente.
Disfruta de un control de acceso más granular con los roles de administrador
Los permisos para organizaciones en Proton for Business se construyeron en torno a administradores y usuarios, lo que brinda a las organizaciones una forma clara y sencilla de separar el control administrativo total del uso cotidiano. Pero reconocemos que esto por sí solo no siempre es lo suficientemente granular para ciertos equipos y empresas, como cuando un empleado necesita responsabilidades específicas sin todo lo demás que conlleva el acceso completo de administrador.
Los roles de administrador se basan en ese modelo con control de acceso basado en roles (RBAC), lo que te brinda más control sobre quién puede hacer qué. Ahora puedes asignar roles específicos a usuarios individuales o a grupos enteros:
- Administrador de la organización mantiene el control total sobre la organización.
- Administrador de usuarios administra a los usuarios, como añadir nuevas direcciones o asignar grupos, sin tocar la política de seguridad.
- Administrador de seguridad administra los ajustes de seguridad y revisa los registros, sin un alcance administrativo más amplio.
- Usuario sigue siendo el rol por defecto para todos los demás.
Asigna un rol a un grupo una vez, y todos sus miembros heredan ese rol automáticamente. Las adiciones o eliminaciones de miembros de un grupo también hacen que su acceso se actualice al instante. La administración de accesos ahora escala según cómo esté estructurada realmente tu organización, en lugar de un enfoque binario de todo o nada o de requerir una actualización uno por uno cada vez que cambia un equipo.
Los roles de administrador ya están disponibles en todos los planes Professional y paquetes Workspace.
Administra los equipos de forma más eficiente con SCIM para grupos
La integración SCIM (System for Cross-domain Identity Management) existente de Proton ya sincronizaba usuarios automáticamente desde tu proveedor de identidades (IdP), lo que permitía que los cambios de usuario se reflejaran en ambos sistemas sin necesidad de replicar manualmente cada uno. Sin embargo, los grupos todavía tenían que crearse y mantenerse a mano dentro de Proton. Cada vez que alguien se unía a un equipo, cambiaba de departamento o dejaba la empresa, un administrador tenía que actualizar Proton por separado. Ahora, eso ya no es necesario en Proton Pass y Proton VPN.
Con SCIM para grupos, la integración SCIM de Proton se ha ampliado para aprovisionar grupos, no solo usuarios individuales. Los cambios en los nombres de grupos y en la membresía ahora se sincronizan automáticamente desde Microsoft Entra u Okta en Proton Pass y Proton VPN. Haz ese cambio una vez en tu IdP y se reflejará en la aplicación de Proton correspondiente, sin necesidad de mantener una lista separada.
A continuación te mostramos cómo funciona en la práctica:
- Añade a alguien a un grupo en el IdP, y automáticamente obtendrá acceso a todo aquello a lo que el grupo tenga derecho en Proton, ya sea una caja fuerte compartida de Pass o una puerta de enlace VPN.
- Elimina a alguien de un grupo del IdP, y su acceso a Proton se actualizará automáticamente, sin necesidad de limpieza manual.
Los grupos de Proton creados de esta forma se administran y controlan en el IdP, no dentro de Proton. Esto mantiene a tu proveedor de identidades como la única fuente de verdad y reduce el esfuerzo manual, por lo que no hay riesgo de que ambos se desincronicen.
SCIM para grupos ya está disponible en los siguientes planes: Pass Professional, VPN Professional y el paquete VPN y Pass Professional.
Comienza hoy
Tanto los roles de administrador como SCIM para grupos ya están disponibles.
Los roles de administrador están disponibles en todos los planes Professional y paquetes Workspace, por lo que puedes empezar a asignar usuarios y grupos con roles granulares de inmediato, garantizando que las personas adecuadas obtengan el nivel de acceso adecuado.
SCIM para grupos es compatible con Proton Pass o Proton VPN. Si ya tienes SSO y SCIM configurados, esto significa que ya no necesitas administrar grupos manualmente en Proton. Los cambios de membresía de grupos en tu IdP se reflejan automáticamente en Proton, por lo que el aprovisionamiento de grupos está listo para configurar directamente desde tu consola de administración de Entra u Okta.
Explora nuestros planes Professional y Workspace para encontrar el nivel adecuado para tu organización, o si necesitas ayuda, habla con nuestro equipo de ventas hoy mismo para descubrir qué plan de Proton es el mejor para ti.





