
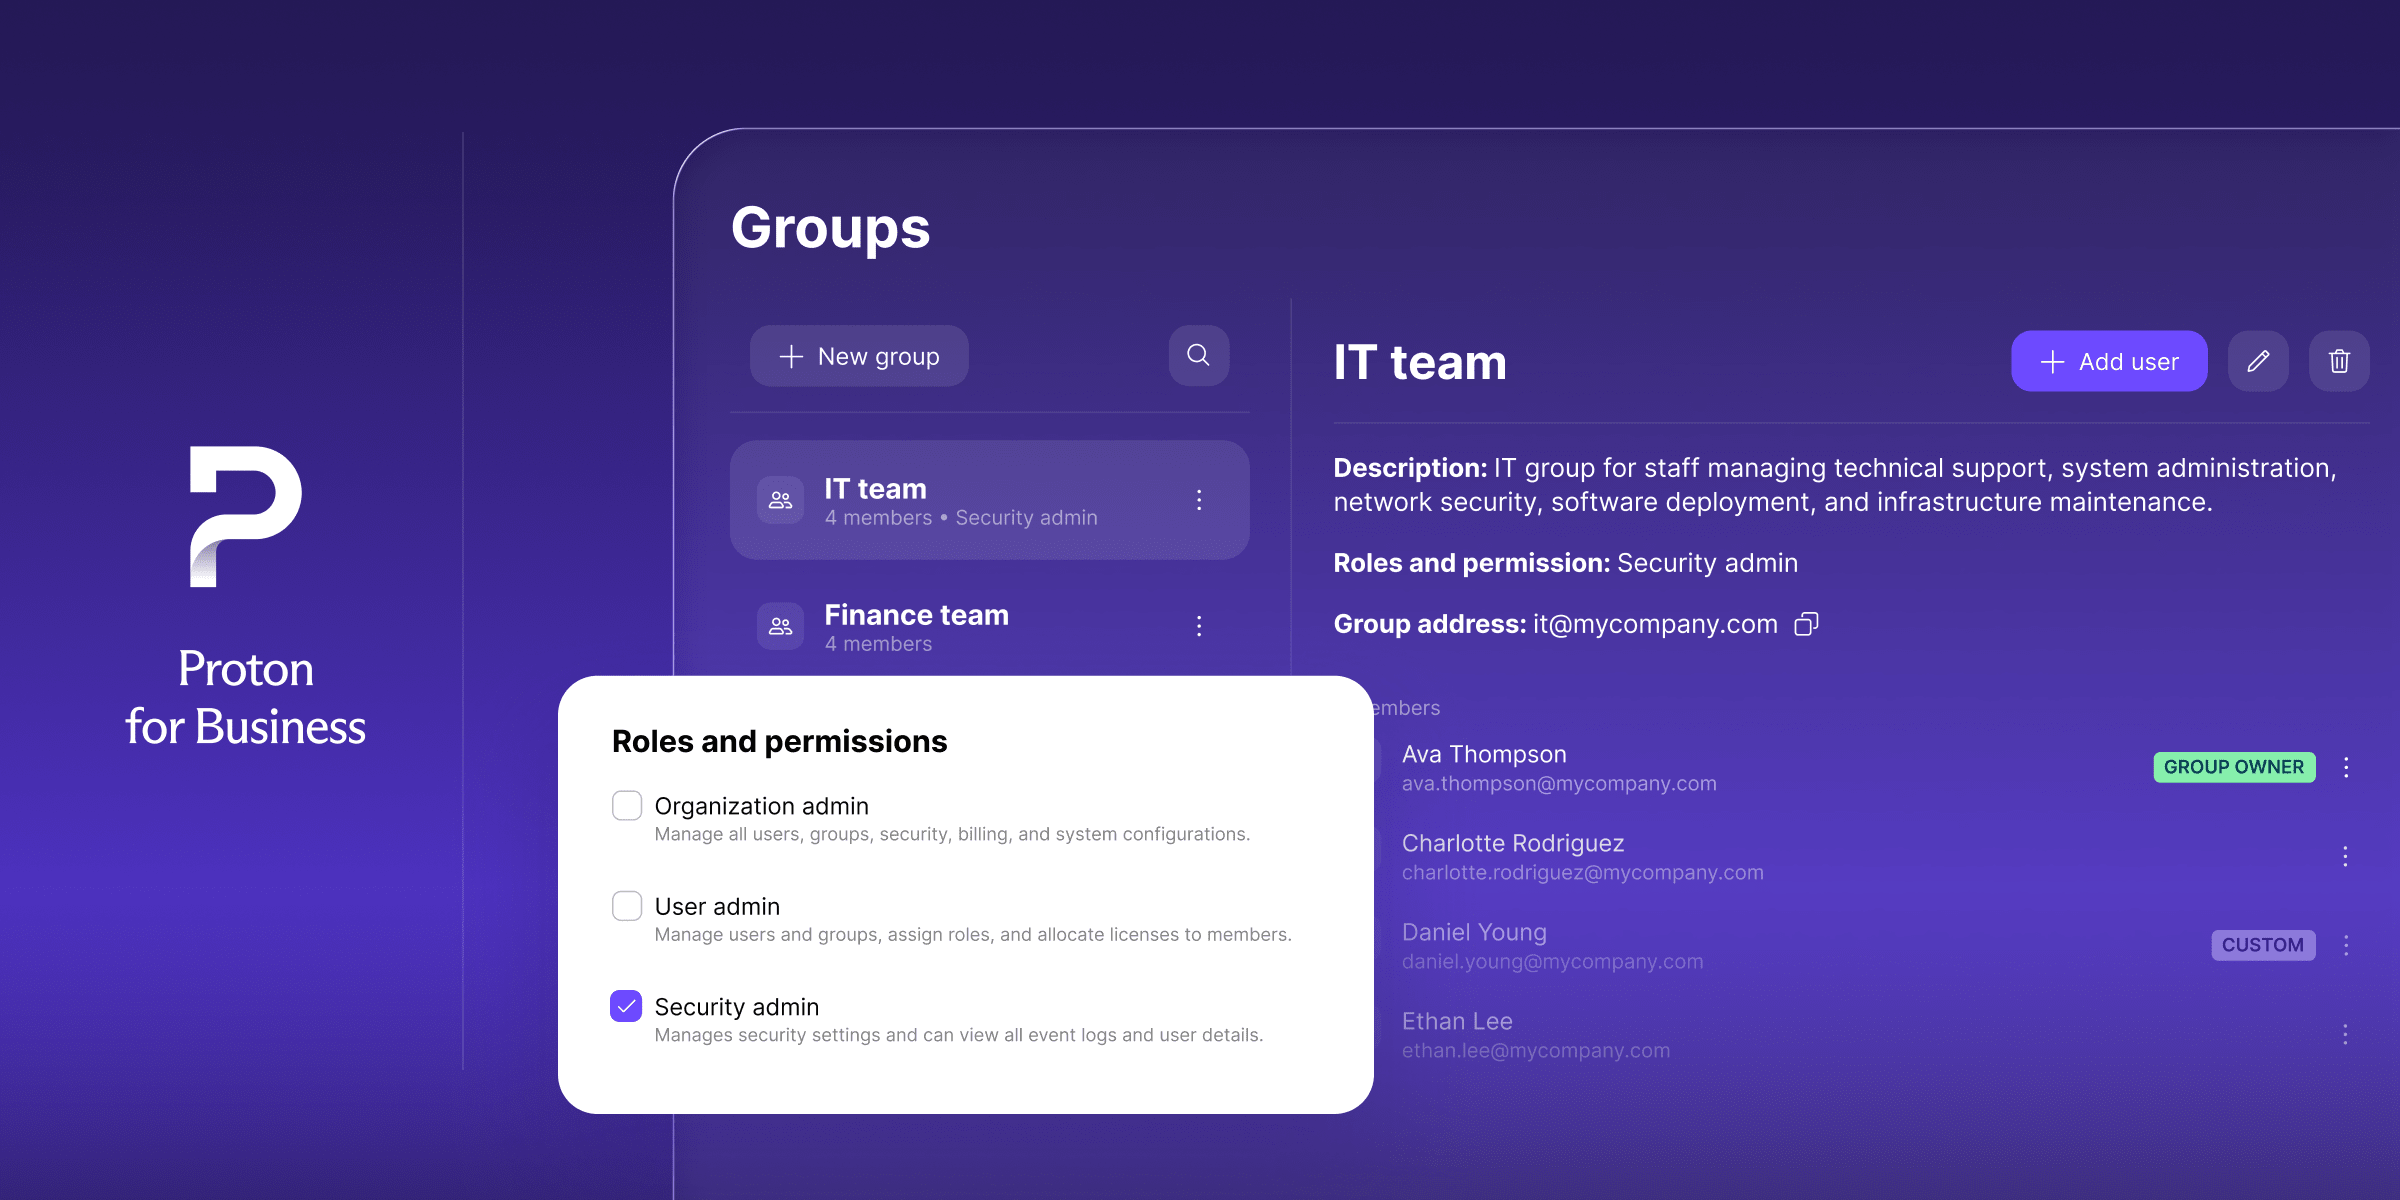
Сегодня мы рады представить две новые функции, которые дают больше возможностей контроля доступа без ручной рутины: роли администратора и SCIM для групп. Роли администратора позволяют делегировать обязанности администратора для более точного и безопасного контроля над организацией, а SCIM для групп позволяет предоставлять доступ группам через поставщика удостоверений, чтобы управлять командами более удобно.
Управление доступом в любой организации может быть утомительным и отнимать много времени. Администраторам нужно быстро выдавать нужные разрешения и так же быстро отзывать их при смене должностей или уходе сотрудников. Но помимо затрат ресурсов и усилий это ещё и создаёт риск нарушения безопасности, если что-то упустить, особенно в быстрорастущих и крупных командах. Новые функции призваны решить эту проблему, чтобы бизнес продолжал эффективно и результативно работать.
Более точное управление доступом с ролями администратора
Разрешения для организаций в Proton for Business строились вокруг ролей «Администраторы» и «Пользователи», давая организациям понятный и простой способ отделить полный административный контроль от повседневного использования. Но мы понимаем, что одного этого не всегда достаточно для тонкой настройки в отдельных командах и компаниях — например, когда сотруднику нужны определённые обязанности без всех остальных возможностей полного административного доступа.
Роли администратора развивают эту модель с помощью управления доступом на основе ролей (RBAC), давая больше контроля над тем, кто что может делать. Теперь можно назначать конкретные роли отдельным пользователям или целым группам:
- Администратор организации сохраняет полный контроль над организацией.
- Администратор пользователей управляет пользователями: например, добавляет новые адреса или назначает группы, не затрагивая политику безопасности.
- Администратор безопасности управляет настройками безопасности и просматривает журналы, не имея более широких административных полномочий.
- Пользователь остаётся ролью по умолчанию для всех остальных.
Назначьте роль группе один раз — и все её участники автоматически унаследуют эту роль. Добавление или удаление участников группы также означает, что доступ обновляется мгновенно. Управление доступом теперь масштабируется в соответствии с реальной структурой организации, вместо бинарного подхода «всё или ничего» или необходимости обновлять всё по одному каждый раз, когда меняется команда.
Роли администратора уже доступны на всех тарифах Professional и в комплектах Workspace.
Эффективнее управляйте командами с SCIM для групп
Существующая интеграция SCIM (System for Cross-domain Identity Management) в Proton уже автоматически синхронизировала пользователей из вашего поставщика удостоверений (IdP), позволяя изменениям пользователей отражаться в обеих системах без необходимости вручную дублировать каждое изменение. Однако группы по-прежнему приходилось создавать и поддерживать вручную внутри Proton. Каждый раз, когда кто-то присоединялся к команде, переходил в другой отдел или уходил из компании, администратору приходилось отдельно обновлять Proton. Теперь на Proton Pass и Proton VPN это больше не требуется.
Благодаря SCIM для групп интеграция SCIM в Proton теперь охватывает подготовку групп, а не только отдельных пользователей. Названия групп и изменения состава теперь автоматически синхронизируются из Microsoft Entra или Okta в Proton Pass и Proton VPN. Внесите изменение один раз в своём IdP — и оно отразится в соответствующем приложении Proton, без необходимости вести отдельный список.
Вот как это выглядит на практике:
- Добавьте человека в группу в IdP — и такой человек автоматически получит доступ ко всему, что положено этой группе в Proton, будь то общее хранилище Pass или шлюз VPN.
- Удалите кого-либо из группы в IdP — доступ в Proton обновится автоматически, без ручной очистки.
Созданные таким образом группы Proton управляются и контролируются в IdP, а не внутри Proton. Так поставщик удостоверений остаётся единственным источником истины, а ручные усилия сокращаются, поэтому нет риска, что две системы когда-либо рассинхронизируются.
SCIM для групп уже доступен на следующих тарифах: Pass Professional, VPN Professional, а также в комплекте VPN Professional и Pass Professional.
Начать сегодня
Роли администратора и SCIM для групп уже доступны.
Роли администратора доступны на всех тарифах Professional и в комплектах Workspace, поэтому можно сразу начать назначать пользователям и группам детализированные роли — так нужные люди получат нужный уровень доступа.
SCIM для групп поддерживается в Proton Pass и Proton VPN. Если SSO и SCIM уже настроены, это значит, что больше не нужно управлять группами вручную в Proton. Изменения состава групп в вашем IdP автоматически отражаются в Proton, поэтому подготовку групп можно настроить напрямую из консоли администратора Entra или Okta.
Изучите тарифы Professional и Workspace, чтобы найти подходящий уровень для вашей организации, или, если нужна помощь, свяжитесь с отделом продаж сегодня, чтобы узнать, какой тариф Proton лучше всего подходит вам.





