
Heute freuen wir uns, zwei neue Funktionen vorzustellen, die dir mehr Kontrolle über den Zugriff ermöglichen, ohne manuellen Aufwand: Administratorrollen und SCIM für Gruppen. Mit Administratorrollen kannst du administrative Aufgaben delegieren und so deine Organisation granularer und sicherer steuern, während SCIM für Gruppen es dir ermöglicht, den Zugriff auf Gruppen über deinen Identitätsanbieter bereitzustellen – für eine nahtlosere Verwaltung deiner Teams.
Die Verwaltung von Zugriffen in jeder Organisation kann mühsam und zeitaufwendig sein. Administratoren müssen die richtigen Berechtigungen schnell erteilen und ebenso schnell widerrufen, wenn sich Rollen ändern oder jemand das Unternehmen verlässt. Doch neben dem Aufwand an Ressourcen und Zeit kann dies auch die Sicherheit gefährden, wenn etwas übersehen wird – besonders bei schnell wachsenden und größeren Teams. Unsere neuen Funktionen sind darauf ausgelegt, hier Abhilfe zu schaffen, damit dein Unternehmen effektiv und effizient vorankommt.
Genieße eine granularere Zugriffskontrolle mit Administratorrollen
Berechtigungen für Organisationen in Proton for Business basierten auf Administratoren und Benutzern und boten Organisationen eine klare, einfache Möglichkeit, vollständige administrative Kontrolle von der alltäglichen Nutzung zu trennen. Wir erkennen jedoch, dass dies allein für bestimmte Teams und Unternehmen nicht immer granular genug ist – etwa wenn ein Teammitglied bestimmte Zuständigkeiten benötigt, ohne alles andere, was mit vollem Administratorzugriff einhergeht.
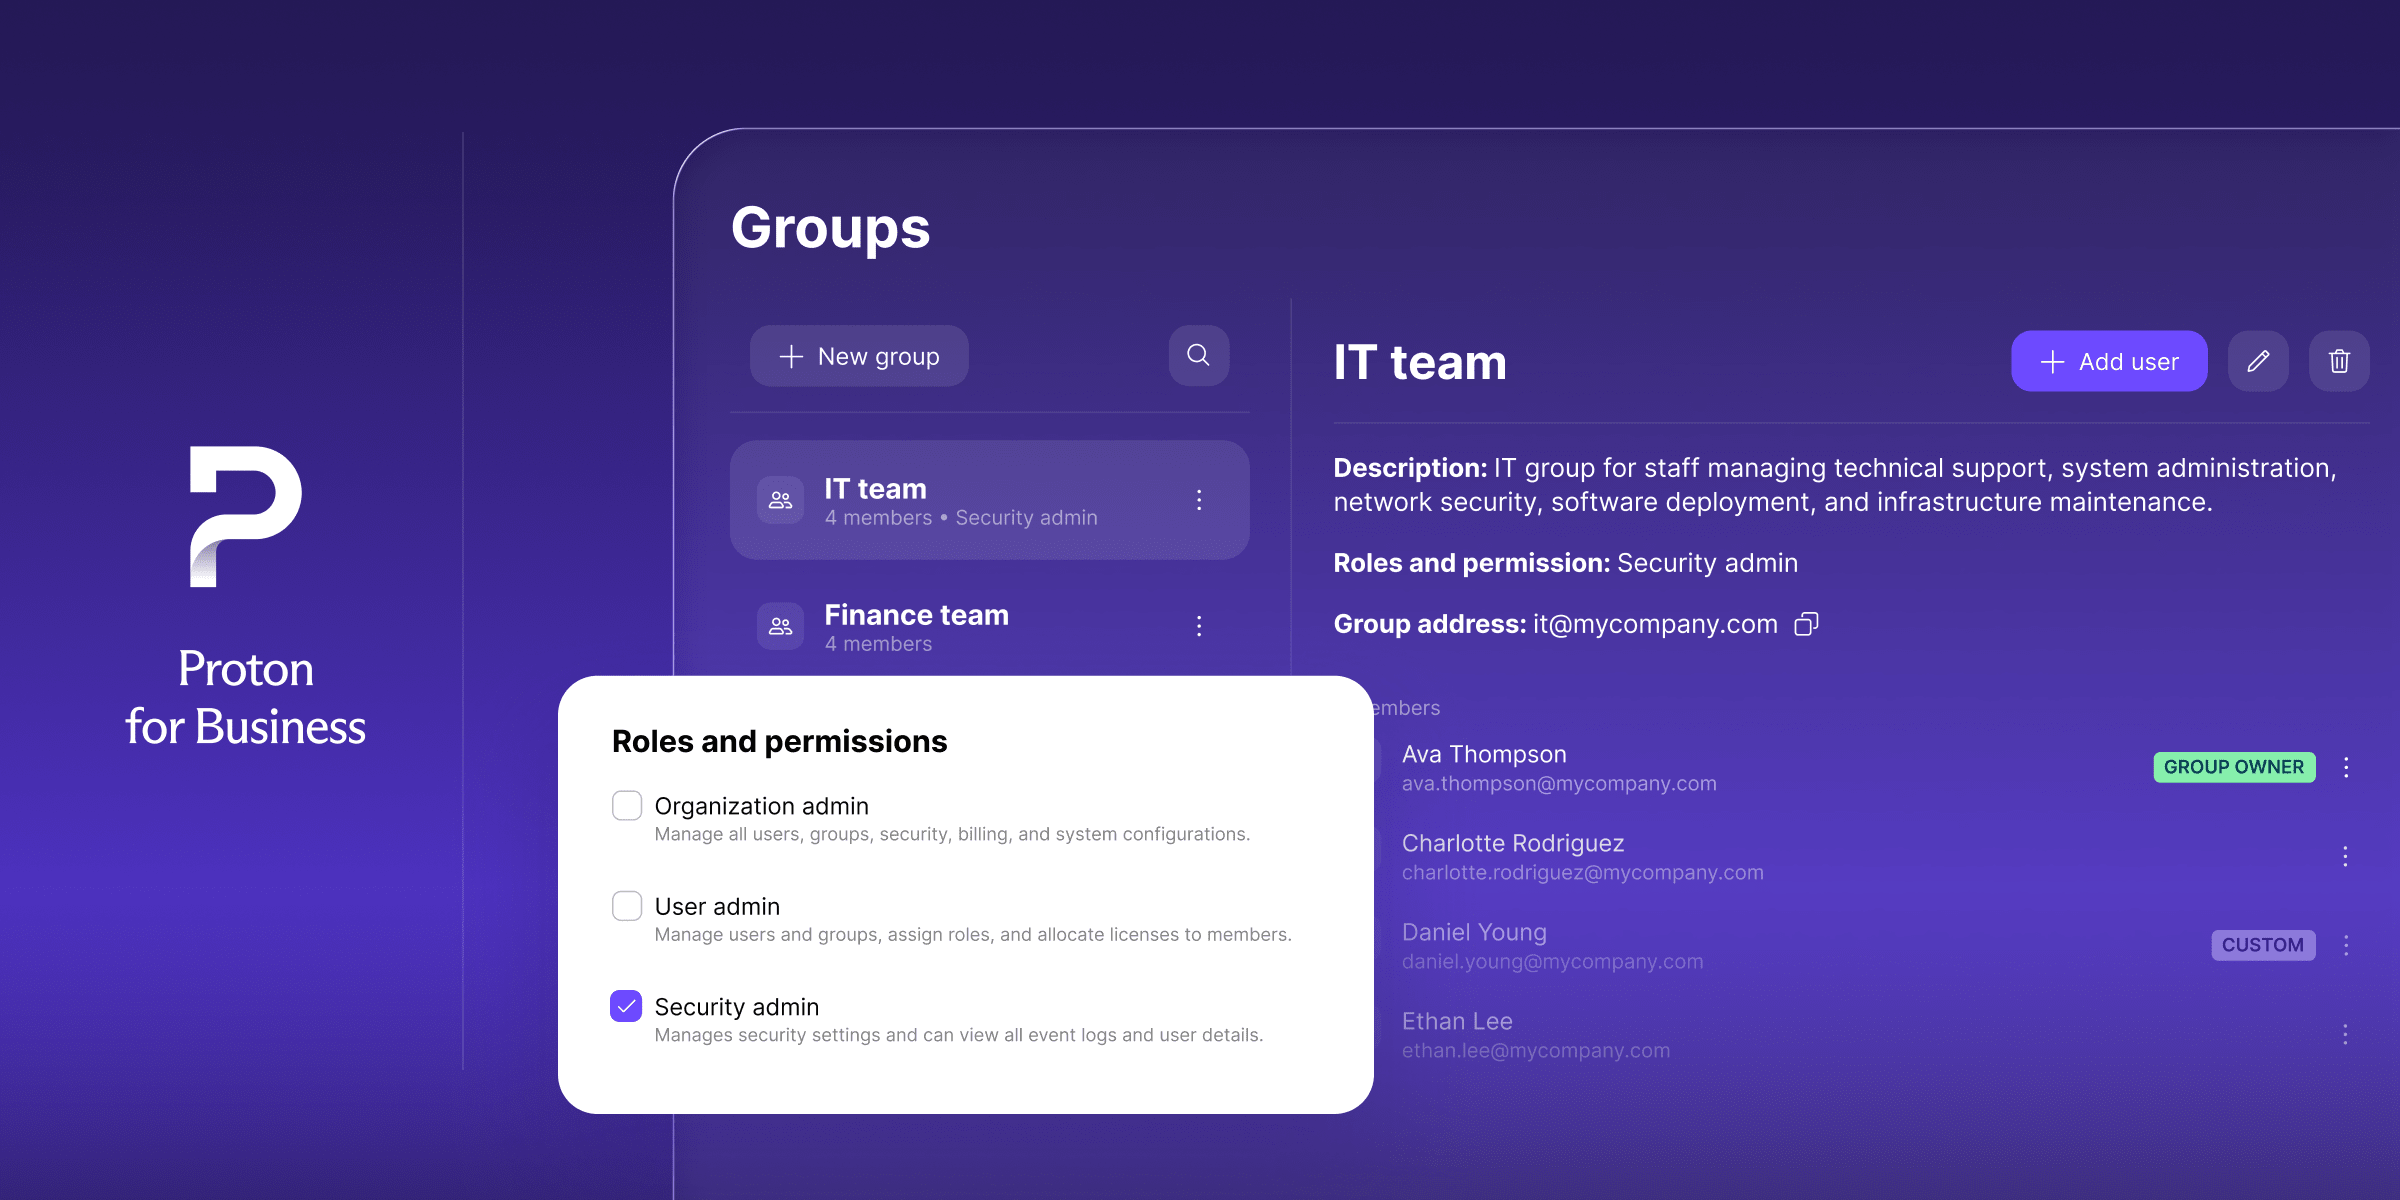
Administratorrollen bauen auf diesem Modell mit rollenbasierter Zugriffskontrolle (RBAC) auf und geben dir mehr Kontrolle darüber, wer was tun darf. Du kannst jetzt bestimmte Rollen einzelnen Benutzern oder ganzen Gruppen zuweisen:
- Organisationsadministrator behält die vollständige Kontrolle über die Organisation.
- Benutzeradministrator verwaltet Benutzer, etwa durch das Hinzufügen neuer Adressen oder das Zuweisen von Gruppen, ohne die Sicherheitsrichtlinie anzutasten.
- Sicherheitsadministrator verwaltet Sicherheitseinstellungen und prüft Protokolle, ohne weiterreichende administrative Befugnisse.
- Benutzer bleibt die Standardrolle für alle anderen.
Wenn du einer Gruppe einmal eine Rolle zuweist, erben alle Mitglieder diese Rolle automatisch. Werden Gruppenmitglieder hinzugefügt oder entfernt, wird ihr Zugriff sofort aktualisiert. Die Zugriffsverwaltung orientiert sich jetzt an der tatsächlichen Struktur deiner Organisation, statt an einem binären Alles-oder-nichts-Ansatz oder daran, bei jeder Teamänderung eine Aktualisierung nach der anderen vornehmen zu müssen.
Administratorrollen sind jetzt in allen Professional-Abonnements und Workspace-Paketen verfügbar.
Verwalte Teams effizienter mit SCIM für Gruppen
Die bestehende SCIM-Integration (System for Cross-domain Identity Management) von Proton synchronisierte Benutzer bereits automatisch von deinem Identitätsanbieter (IdP) und sorgte dafür, dass Änderungen an Benutzern in beiden Systemen widergespiegelt wurden, ohne dass jede einzelne manuell nachgebildet werden musste. Gruppen mussten jedoch weiterhin von Hand in Proton erstellt und gepflegt werden. Jedes Mal, wenn jemand einem Team beitrat, die Abteilung wechselte oder das Unternehmen verließ, musste ein Administrator Proton separat aktualisieren. Auf Proton Pass und Proton VPN ist das jetzt nicht mehr nötig.
Mit SCIM für Gruppen wurde die SCIM-Integration von Proton erweitert, sodass nicht nur einzelne Benutzer, sondern auch Gruppen bereitgestellt werden können. Änderungen an Gruppennamen und Mitgliedschaften werden jetzt automatisch von Microsoft Entra oder Okta in Proton Pass und Proton VPN synchronisiert. Nimm diese Änderung einmal in deinem IdP vor, und sie wird in der entsprechenden Proton-App übernommen – ohne eine separate Liste pflegen zu müssen.
So sieht das in der Praxis aus:
- Füge jemanden im IdP zu einer Gruppe hinzu, und diese Person erhält automatisch Zugriff auf alles, wozu die Gruppe in Proton berechtigt ist – sei es ein gemeinsam genutzter Pass-Tresor oder ein VPN-Gateway.
- Entferne jemanden aus einer IdP-Gruppe, und der Proton-Zugriff wird automatisch aktualisiert – manuelle Bereinigung ist nicht nötig.
Auf diese Weise erstellte Proton-Gruppen werden im IdP verwaltet und gesteuert, nicht in Proton. Dadurch bleibt dein Identitätsanbieter die einzige Quelle der Wahrheit, und der manuelle Aufwand wird reduziert, sodass kein Risiko besteht, dass die beiden jemals asynchron werden.
SCIM für Gruppen ist jetzt in den folgenden Abonnements verfügbar: Pass Professional, VPN Professional und das Paket aus VPN Professional und Pass Professional.
Jetzt starten
Sowohl Administratorrollen als auch SCIM für Gruppen sind jetzt verfügbar.
Administratorrollen sind in allen Professional-Abonnements und Workspace-Paketen verfügbar, sodass du sofort damit beginnen kannst, Benutzern und Gruppen granulare Rollen zuzuweisen – und so sicherstellst, dass die richtigen Personen die richtige Zugriffsebene erhalten.
SCIM für Gruppen wird für Proton Pass oder Proton VPN unterstützt. Wenn du SSO und SCIM bereits eingerichtet hast, bedeutet das, dass du Gruppen nicht mehr manuell in Proton verwalten musst. Änderungen an Gruppenmitgliedschaften in deinem IdP werden automatisch in Proton übernommen, sodass du die Gruppenbereitstellung direkt konfigurieren kannst – und zwar in deiner Entra- oder Okta-Administrationskonsole.
Entdecke unsere Professional- und Workspace-Abonnements, um die passende Stufe für deine Organisation zu finden. Oder sprich noch heute mit unserem Vertriebsteam, wenn du Hilfe benötigst, und erfahre, welches Proton-Abonnement am besten zu dir passt.





