
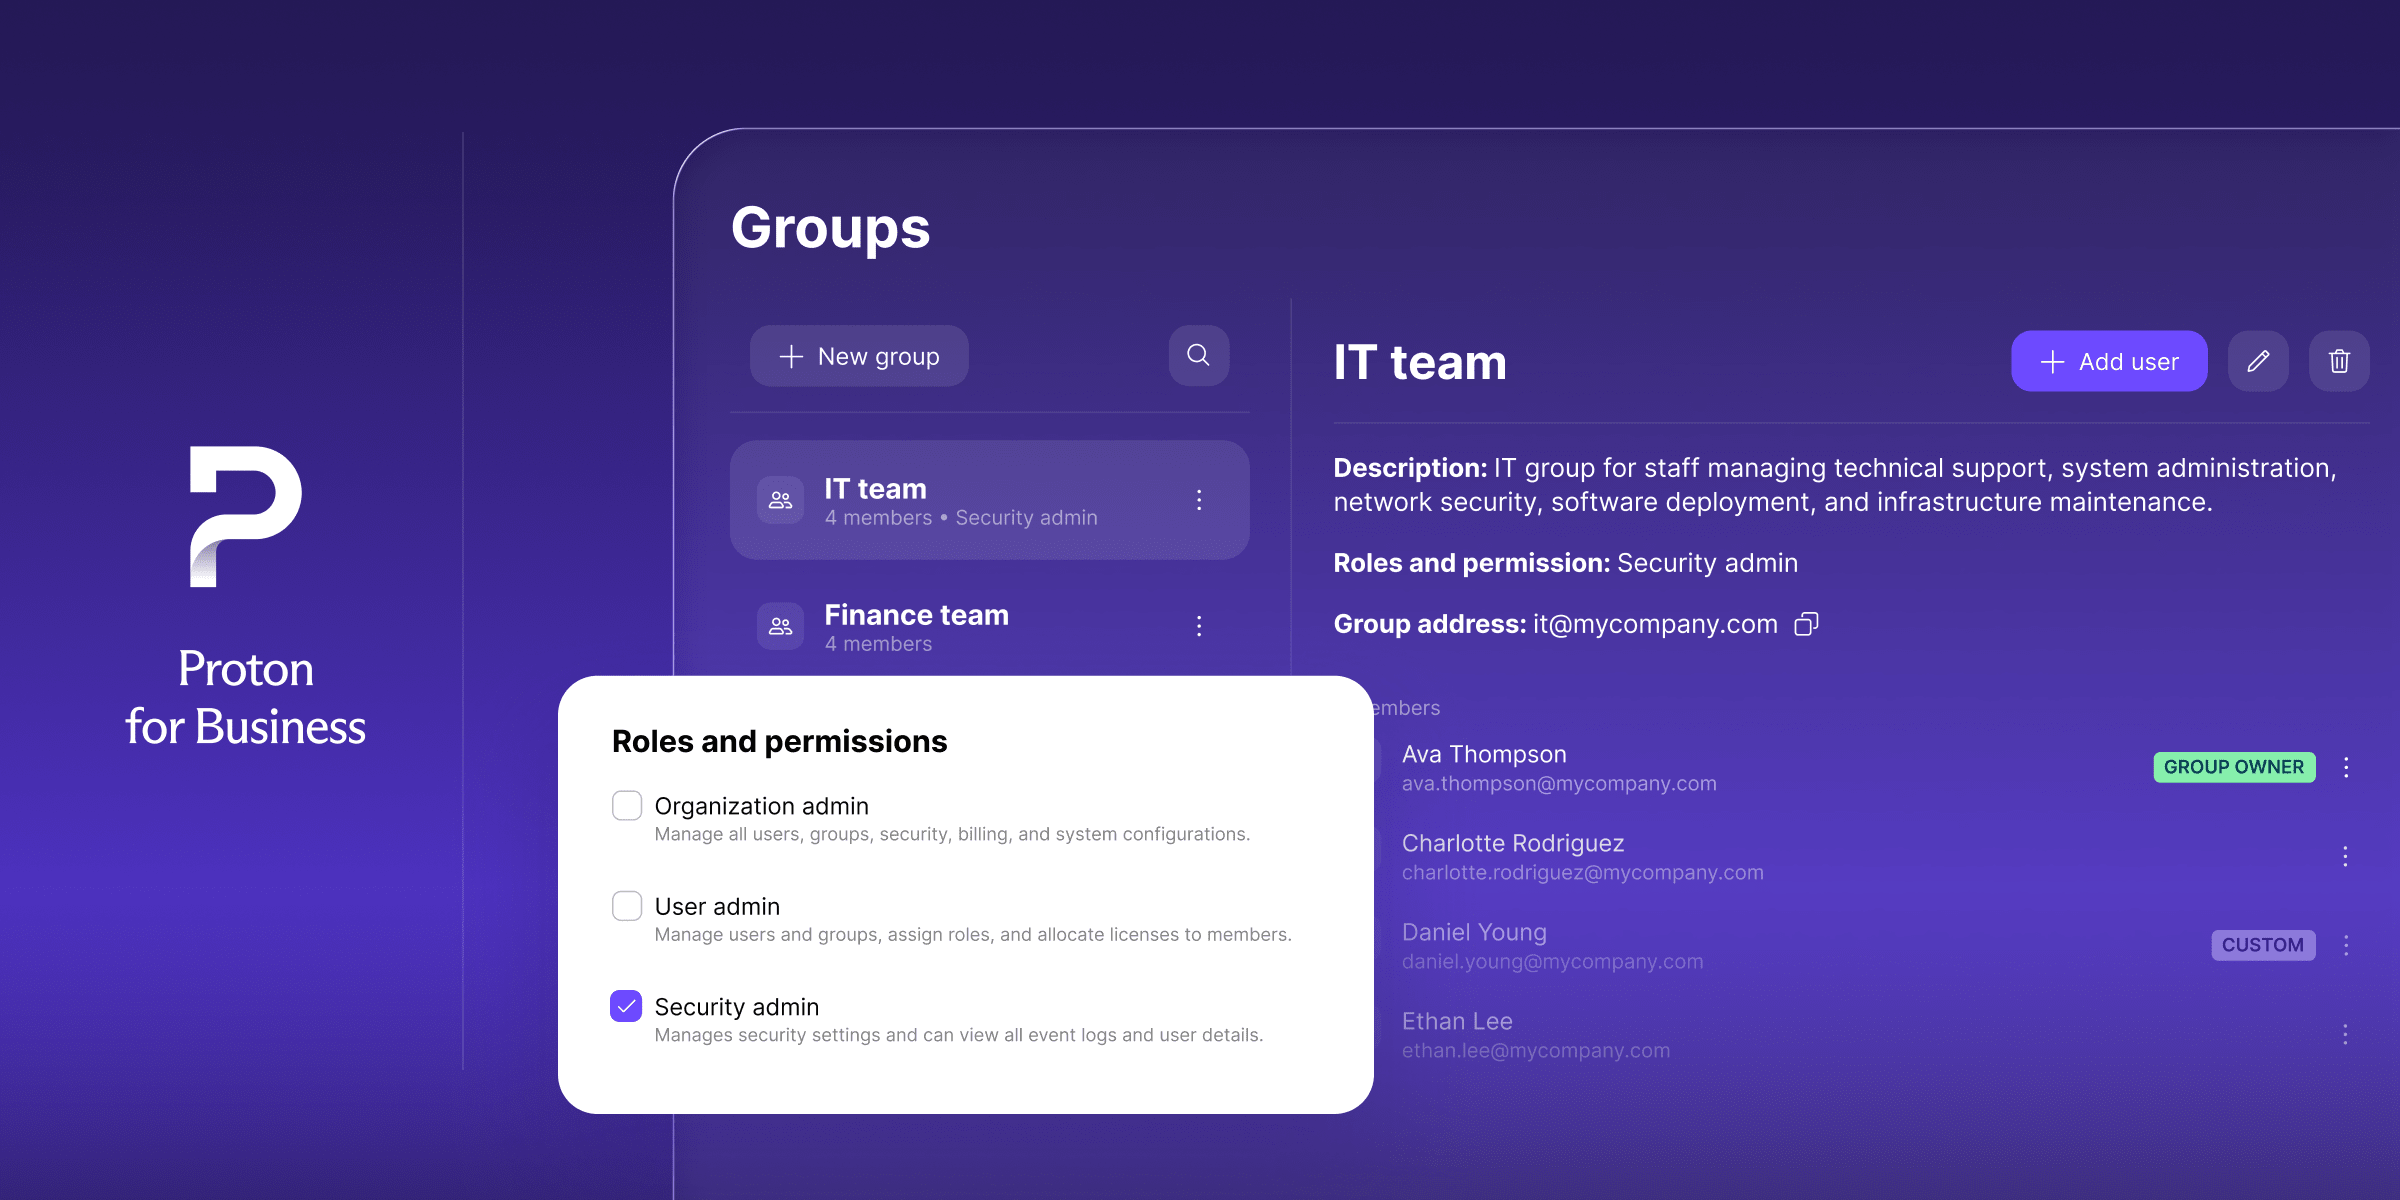
Bugün, manuel yük olmadan size daha fazla erişim kontrolü sunan iki yeni özelliği duyurmaktan gurur duyuyoruz: Yönetici rolleri ve gruplar için SCIM. Yönetici rolleri, yönetici sorumluluklarını devrederek kuruluşunuz üzerinde daha ayrıntılı ve güvenli kontrol sağlamanıza olanak tanır; gruplar için SCIM ise ekiplerinizi daha sorunsuz yönetmeniz için kimlik sağlayıcınız üzerinden gruplara erişim sağlamanıza imkan verir.
Herhangi bir kuruluşta erişimi yönetmek yorucu ve zaman alıcı olabilir. Yöneticilerin doğru izinleri hızla vermesi ve roller değiştiğinde ya da biri ayrıldığında bunları aynı hızda geçersiz kılması gerekir. Ancak bu, gerektirdiği kaynak ve çabanın ötesinde, bir şeyler gözden kaçarsa güvenliği riske de atabilir; özellikle hızla büyüyen ve daha büyük ekipler için. Yeni özelliklerimiz, işinizin etkili ve verimli bir şekilde devam etmesini sağlamak üzere bunu ele almak için tasarlandı.
Yönetici rolleriyle daha ayrıntılı erişim kontrolünden yararlanın
Proton for Business’ta kuruluşlar için izinler, Yöneticiler ve Kullanıcılar etrafında oluşturuldu ve kuruluşlara tam yönetici kontrolünü günlük kullanımdan ayırmanın net ve basit bir yolunu sundu. Ancak bunun tek başına belirli ekipler ve işletmeler için her zaman yeterince ayrıntılı olmadığını biliyoruz; örneğin bir çalışanın, tam yönetici erişiminin getirdiği her şey olmadan belirli sorumluluklara ihtiyaç duyması gibi.
Yönetici rolleri bu modeli rol tabanlı erişim kontrolü (RBAC) ile genişleterek kimin ne yapabileceği üzerinde daha fazla kontrol sağlar. Artık tek tek kullanıcılara veya tüm gruplara belirli roller atayabilirsiniz:
- Kuruluş Yöneticisi kuruluş üzerinde tam kontrolü elinde tutar.
- Kullanıcı Yöneticisi güvenlik ilkesine dokunmadan yeni adres ekleme veya grup atama gibi kullanıcı işlemlerini yönetir.
- Güvenlik Yöneticisi daha geniş bir yönetici yetkisi olmadan güvenlik ayarlarını yönetir ve günlükleri inceler.
- Kullanıcı diğer herkes için varsayılan rol olarak kalır.
Bir gruba bir kez rol atayın, gruptaki herkes bu rolü otomatik olarak devralsın. Grup üyesi ekleme veya çıkarma işlemleri de erişimlerinin anında güncellenmesi anlamına gelir. Erişim yönetimi artık, her ekip değiştiğinde tek tek güncelleme gerektirmek ya da ikili bir ya hep ya hiç yaklaşımı yerine, kuruluşunuzun gerçekte nasıl yapılandırıldığına göre ölçekleniyor.
Yönetici rolleri artık tüm Professional tarifelerinde ve Workspace paketlerinde kullanılabilir.
Gruplar için SCIM ile ekipleri daha verimli yönetin
Proton’un mevcut SCIM (System for Cross-domain Identity Management) entegrasyonu, kullanıcıları kimlik sağlayıcınızdan (IdP) zaten otomatik olarak eşitliyor ve her birini manuel olarak çoğaltmaya gerek kalmadan kullanıcı değişikliklerinin her iki sistemde de yansıtılmasını sağlıyordu. Ancak grupların yine de Proton içinde elle oluşturulması ve bakımının yapılması gerekiyordu. Birisi bir ekibe katıldığında, departman değiştirdiğinde veya şirketten ayrıldığında, bir yöneticinin Proton’u ayrıca güncellemesi gerekiyordu. Artık Proton Pass ve Proton VPN’de buna gerek yok.
Gruplar için SCIM ile Proton’un SCIM entegrasyonu, yalnızca tek tek kullanıcıları değil grupları da sağlayacak şekilde genişletildi. Grup adları ve üyelik değişiklikleri artık Microsoft Entra veya Okta’dan Proton Pass ve Proton VPN’e otomatik olarak eşitleniyor. Bu değişikliği IdP’nizde bir kez yapın; ayrı bir liste tutmanıza gerek kalmadan ilgili Proton uygulamasına yansısın.
Uygulamada bunun nasıl göründüğüne bakalım:
- IdP’de birini bir gruba ekleyin; paylaşılan bir Pass kasası ya da bir VPN ağ geçidi olsun, o grubun Proton’da yetkili olduğu her şeye otomatik olarak erişsin.
- Birini IdP grubundan çıkarın; Proton erişimi otomatik olarak güncellensin, manuel temizlik gerekmez.
Bu şekilde oluşturulan Proton grupları, Proton içinde değil IdP’de yönetilir ve kontrol edilir. Bu, kimlik sağlayıcınızı tek doğruluk kaynağı olarak korur ve manuel çabayı azaltır; böylece ikisinin birbirinden senkronsuz kalma riski olmaz.
Gruplar için SCIM artık şu tarifelerde kullanılabilir: Pass Professional, VPN Professional ve VPN ve Pass Professional paketi.
Bugün başlayın
Hem yönetici rolleri hem de gruplar için SCIM artık kullanımda.
Yönetici rolleri tüm Professional tarifelerinde ve Workspace paketlerinde kullanılabilir; böylece hemen kullanıcılara ve gruplara ayrıntılı roller atamaya başlayabilir, doğru kişilerin doğru düzeyde erişime sahip olmasını sağlayabilirsiniz.
Gruplar için SCIM, Proton Pass veya Proton VPN için destekleniyor. SSO ve SCIM’i zaten ayarladıysanız bu, artık Proton’da grupları manuel olarak yönetmenize gerek olmadığı anlamına gelir. IdP’nizdeki grup üyeliği değişiklikleri Proton’a otomatik olarak yansır; yani grup sağlama, doğrudan Entra veya Okta yönetici konsolunuzdan yapılandırılmaya hazır.
Kuruluşunuz için doğru katmanı bulmak üzere Professional ve Workspace tarifelerimizi inceleyin; yardıma ihtiyacınız varsa hangi Proton tarifesinin sizin için en uygun olduğunu öğrenmek için bugün satış ekibimizle görüşün.





