
iPhones को वायरस और मालवेयर से अछूता माने जाने की छवि लंबे समय से रही है। लेकिन क्या ये छवि सही है, या ये सिर्फ़ एक मिथक है? इस लेख में हम देखेंगे कि iPhone के संक्रमित होने की कितनी संभावना है, आप कौन-कौन से सुरक्षा उपाय अपना सकते हैं, और वायरस और दूसरे तरह के मालवेयर से ख़ुद को कैसे बचाएं।
- क्या iPhones को वायरस होते हैं?
- आपके iPhone पर वायरस या मालवेयर के संकेत
- iPhone से वायरस कैसे छुटकारा पाएं
- क्या मेरा iPhone जेलब्रेक करना ठीक है?
- सुरक्षा टिप्स: किन बातों का ध्यान रखें
क्या iPhones को वायरस होते हैं?
हो सकता है कि आपका iPhone छूने पे गर्म हो, या शायद उसकी बैटरी बहुत तेज़ी से ख़त्म हो रही हो। अच्छी ख़बर ये है कि वायरस होने की संभावना बेहद कम है। बुरी ख़बर ये है कि फिर भी ये संभव है कि आपके iPhone पर मालवेयर का असर हो।
iPhone पर वायरस बनाम मालवेयर
मालवेयर (अंग्रेज़ी के “malicious” + “software” शब्दों का मेल) जान-बूझकर इस तरह डिज़ाइन और लागू किया जाता है कि वो डाटा चुराए, उसे बाधित करे या नष्ट कर दे, या किसी डिवाइस का कंट्रोल हासिल कर ले। मालवेयर के अलग-अलग तरह(नई विंडो) होते हैं, जिनमें ट्रोजन, स्पायवेयर, रैंसमवेयर, और, बेशक, वायरस शामिल हैं।
वायरस का नाम इसलिए पड़ा है क्योंकि ये इसी तरह का व्यवहार करता है। जैसे ही ये अपने होस्ट को संक्रमित करता है, ये फ़ाइलों में दोहराया (रेप्लिकेट) जाता है। iPhones को वायरस से सुरक्षित माने जाने की वजह ये है कि iPhone का हर तीसरें-पार्टी ऐप सिर्फ़ बाक़ी सभी ऐप्स से ही अलग नहीं होता, बल्कि ऑपरेटिंग सिस्टम के डाटा से भी अलग होता है। इससे iPhone पर वायरस का ख़ुद को दोहराना लगभग नामुमकिन हो जाता है।
Apple मालवेयर से कैसे बचाता है
Apple का बचाव रणनीति एक ऐसे आर्किटेक्चर पर टिका है जिसे इस तरह डिज़ाइन किया गया है कि मालवेयर (ख़ुद को दोहराने वाले वायरस समेत) कभी जड़ें जमा न पाए। तीसरें-पार्टी एंटीवायरस सॉफ्टवेयर पर भरोसा करने की बजाय, iOS (iPhone के लिए Apple का प्रोप्राइटरी ऑपरेटिंग सिस्टम) सुरक्षा को तीन मुख्य परतों के ज़रिए जोड़ता है:
- सख़्त सैंडबॉक्सिंग: हर ऐप अपने अलग माहौल (“sandbox”) में चलता है, जिससे वो दूसरे ऐप्स के डाटा या कोर सिस्टम फ़ाइलों को एक्सेस नहीं कर पाता, सिवाय तब जब उपयोगकर्ता साफ़ तौर पर अनुमति दे।
- App Store की जांच: ऐप्स को पब्लिश होने से पहले मैनुअल और ऑटोमेटेड, दोनों तरह की समीक्षाओं से गुज़रना पड़ता है। इससे इकोसिस्टम में दुर्भावनापूर्ण कोड के दर्ज होने का ख़तरा काफ़ी कम हो जाता है, जो ओपन प्लेटफॉर्म (जैसे Android) से बिल्कुल अलग है, जहां साइडलोडिंग(नई विंडो) काफ़ी आम है।
- ऑटोमेटेड सुरक्षा पैच: Apple बार-बार ज़रूरी iOS अपडेट देता है, जो ज्ञात कमज़ोरियों को तुरंत पैच कर देते हैं। इससे ये पक्का होता है कि इस्तेमाल किए गए छिद्र सहायता प्राप्त डिवाइस पर तेज़ी से बंद कर दिए जाएं।
Android बनाम iOS सुरक्षा के बारे में और जानें
शायद इसलिए कि Apple को अपने सुरक्षा उपायों पर इतना भरोसा है, उसके पास “virus” शब्द का इस्तेमाल करने वाला कोई आधिकारिक सहायता संसाधन नहीं है। इसकी जगह वो “unauthorized modification” और “threat notifications” जैसी अवधारणाओं पर ध्यान देते हैं।
हालांकि इससे ये बात मज़बूत होती है कि iPhones वायरस से सुरक्षित हैं, लेकिन अगर आपको शक हो कि आपके iPhone में छेड़छाड़ हुई है, तो कदम उठाना मुश्किल हो जाता है। और हालांकि इस बात का कोई सबूत नहीं है कि वायरस कभी iPhones को सफलतापूर्वक निशाना बनाए हैं, मालवेयर के उल्लेखनीय हमले हो चुके हैं।
वास्तविक दुनिया में हुए हमले
हालांकि iOS को ख़ुद को दोहराने वाले वायरस को रोकने के लिए डिज़ाइन किया गया है, कुछ ख़ास हालातों में ये दूसरे तरह के मालवेयर के प्रति अभी भी कमज़ोर है, जैसे जेलब्रेकिंग, छेड़छाड़ किए गए डेवलपमेंट टूल्स, या लक्षित राज्य-स्तरीय एक्सप्लॉइट्स।
AdThief (2014)
मालवेयर का प्रकार: ऐडवेयर/हाइजैकर
इस मालवेयर ने उन उपयोगकर्ताओं को निशाना बनाया जिन्होंने अपने डिवाइस जेलब्रेक किए थे। लगभग 75,000 डिवाइस पर इंस्टॉल होने के बाद, इसने ऐप्स के अंदर के असली विज्ञापनों को अपने दुर्भावनापूर्ण विज्ञापनों से बदल दिया। असर आर्थिक था: साइबर अपराधियों ने विज्ञापन राजस्व की स्ट्रीम को हाइजैक कर लिया, और डेवलपर्स की कमाई चुरा ली।
ये एक बेहतरीन उदाहरण है कि जैसे ही जेलब्रेकिंग के ज़रिए ओएस का सैंडबॉक्स टूटता है, साधारण राजस्व चोरी भी संभव हो जाती है।
XcodeGhost (2015)
मालवेयर का प्रकार: सप्लाई चेन ट्रोजन
ये एक ऐतिहासिक घटना थी, जिसमें हमले का तरीका कोई फ़ोन वायरस नहीं बल्कि एक छेड़छाड़ किया गया डेवलपमेंट टूल था। हमलावरों ने Xcode (Apple का आधिकारिक कोडिंग सॉफ्टवेयर) का नकली वर्ज़न बनाया, जो मालवेयर से संक्रमित था। जिन चीनी डेवलपर्स ने ये नकली टूल डाउनलोड किया, उन्होंने अनजाने में लोकप्रिय ऐप्स, जिनमें WeChat और Angry Birds शामिल हैं, के छेड़छाड़ वाले वर्ज़न बना दिए। जब उपयोगकर्ताओं ने ये ऐप्स App Store से इंस्टॉल किए, तो मालवेयर सक्रिय हो गया।
इससे पता चला कि अगर सोर्स कोड ख़ुद समीक्षा से पहले दूषित हो जाए, तो Apple की जांच से गुज़रे ऐप्स भी वाहक बन सकते हैं।
Pegasus (2016 से अब तक) और Graphite (2025 से अब तक)
मालवेयर का प्रकार: ज़ीरो-क्लिक स्पायवेयर
पिछले उदाहरणों के उलट, Pegasus और उसी तरह का Graphite(नई विंडो) को उपयोगकर्ता के इंटरैक्शन की ज़रूरत नहीं होती। इन्हें क्रमशः इज़राइली कंपनियों NSO Group और Paragon Solutions ने डेवलप किया है, और ये iOS में ज़ीरो-डे(नई विंडो) कमज़ोरियों का फ़ायदा उठाकर रूट एक्सेस हासिल कर लेते हैं। अंदर पहुंचने के बाद, ये संदेश, तस्वीरें, स्थान का डाटा, और माइक्रोफ़ोन फ़ीड्स निकाल सकते हैं।
ये अब तक के सबसे गंभीर ख़तरे हैं, जो दिखाते हैं कि शातिर हमलावर अनजानी कमज़ोरियों के ज़रिए iOS की सुरक्षा को पूरी तरह बायपास कर सकते हैं। निशाना आमतौर पर आम पब्लिक की बजाय पत्रकारों और राजनेताओं जैसे प्रमुख लोग होते हैं।
LightSpy (2020 से अब तक)
मालवेयर का प्रकार: क्रॉस-प्लेटफॉर्म स्पायवेयर/वेब-आधारित एक्सप्लॉइट
macOS और iOS दोनों को निशाना बनाते हुए, LightSpy अपना पेलोड लागू करने के लिए दुर्भावनापूर्ण वेबसाइटों का इस्तेमाल करता है। जब उपयोगकर्ता किसी छेड़छाड़ किए गए पेज पर जाते हैं, जो अक्सर फिशिंग लिंक या भ्रामक विज्ञापनों के ज़रिए होता है, तो वेबसाइट निगरानी सॉफ्टवेयर इंस्टॉल करने की कोशिश करती है, जो बिना किसी और इंटरैक्शन के कॉन्टैक्ट्स, संदेश, और फ़ाइलें इकट्ठा कर सकता है।
आपको कुछ भी डाउनलोड करने या किसी शकीद चीज़ पर टैप करने की ज़रूरत नहीं है, बस ग़लत वेबपेज पर जाना ही काफ़ी हो सकता है। चूंकि Safari, iPhone का डिफ़ॉल्ट ब्राउज़र है और वेब लिंक अपने आप खोलता है, अगर डिवाइस पर लेटेस्ट सॉफ्टवेयर नहीं है, तो इस तरह के हमले के लिए यही सबसे ज़्यादा संभावित एंट्री पॉइंट है।
आपके iPhone पर वायरस या मालवेयर के संकेत
iPhone पर वायरस चेक करने का कोई पक्का तरीका नहीं है, लेकिन कुछ संकेत हैं जिनपर आप ध्यान दे सकते हैं।
1. असामान्य खाता गतिविधि
- आपके डिवाइस से भेजे गए वो संदेश जो आपने नहीं भेजें
- आपकी Apple ID से जुड़े अनजाने विश्वसनीय डिवाइस
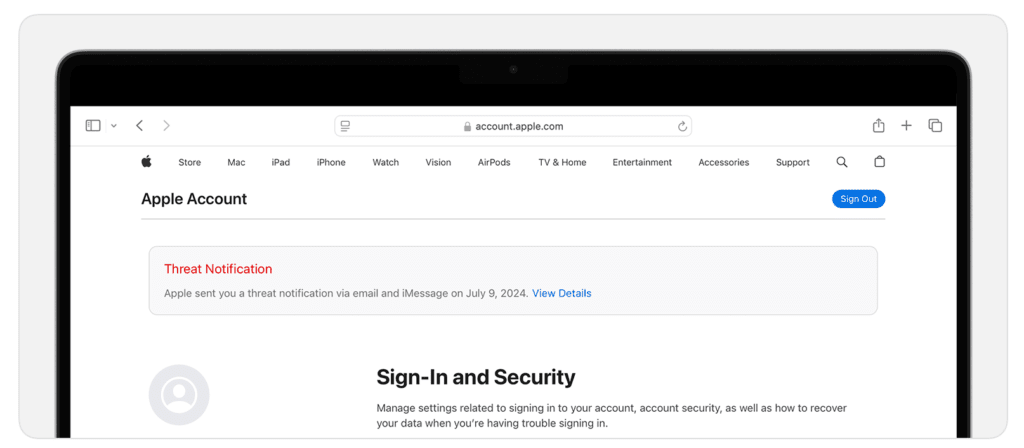
- अगर Apple कोई ख़तरा पहचानता है, तो आपको अलर्ट आपके ईमेल, फ़ोन नंबर पर, और आपके Apple Account के अंदर मिलेंगे
- ख़तरे की सूचना वाली चेतावनी, Apple की सहायता वेबसाइट की ओर से
- ऐप्स का अचानक क्रैश होना या अनजाने ऐप्स का दिखना
- बिना आपके कुछ किए सेटिंग का बदल जाना 4. पॉप-अप या फिशिंग की कोशिशें
वो संदेश जो आपको प्रोफ़ाइल इंस्टॉल करने, शकीद लिंक पर क्लिक करने, या प्रमाण देने के लिए उकसाते हैं, वो अक्सर स्कैम होते हैं, लेकिन इनसे छेड़छाड़ की कोशिश का भी पता चल सकता है
और जानें कि आपका फ़ोन हैक हुआ है या नहीं, ये कैसे पता करें
iPhone से वायरस कैसे छुटकारा पाएं
चूंकि Apple अपने आधिकारिक सहायता दस्तावेज़ों में “virus” शब्द का इस्तेमाल नहीं करता, आपको उसकी वेबसाइट पर वायरस हटाने के कोई ख़ास कदम नहीं मिलेंगे। हालांकि, अगर आप ऊपर बताए गए लक्षणों का सामना कर रहे हैं, तो व्यावहारिक कदम उठाकर उस चीज़ की पहचान कर सकते हैं जो वायरस की तरह व्यवहार कर रही है, जैसे ऐडवेयर, ब्राउज़र हाइजैक, या संरचना प्रोफ़ाइल मालवेयर।
चूंकि iPhone के लिए कोई एंटीवायरस ऐप आपका पूरा सिस्टम स्कैन नहीं कर सकता, आपको इनबिल्ट टूल्स का इस्तेमाल करके मैनुअल निदान करना होगा:
1. Safety Check चलाएं (iOS 16 या बाद का)
अगर आपको शक है कि कोई ऐप आपके डाटा को बहुत ज़्यादा एक्सेस कर रहा है, तो अनुमतियों की समीक्षा और रीसेट के लिए Apple की Safety Check खासियत का इस्तेमाल करें।
- Sharing और Access संभालें पर टैप करें और लोगों तथा ऐप्स के साथ शेयरिंग रीसेट करने के लिए दिखाए गए निर्देशों का पालन करें। इससे पक्का होता है कि कोई भी संभावित रूप से छेड़छाड़ किया गया ऐप तुरंत आपके कॉन्टैक्ट्स, स्थान, और तस्वीरों का एक्सेस खो देता है।
2. Safari का डाटा हटाएं
अक्सर वो चीज़ जो वायरस जैसी दिखती है, असल में आपके ब्राउज़र कैश में फंसा हुआ ज़्यादा आक्रामक ऐडवेयर या दुर्भावनापूर्ण स्क्रिप्ट होती है, जो पॉप-अप की वजह बन सकती है।
- नीचे स्क्रॉल करें और इतिहास मिटा दें और वेबसाइट डाटा पर टैप करें। इससे वो कुकीज़ और कैश की गई स्क्रिप्ट हट जाती हैं जो अनचाहे विज्ञापन या रीडायरेक्ट ट्रिगर कर रही हो सकती हैं।
3. संरचना प्रोफ़ाइल की समीक्षा करें
मालवेयर कभी-कभी सेटिंग में ज़बरदस्ती बदलाव करने या आपके इंटरनेट ट्रैफ़िक को रीडायरेक्ट करने के लिए एक छिपा हुआ “प्रोफ़ाइल” इंस्टॉल कर लेता है।
- अगर आपको डिवाइस मैनेजमेंट लिस्ट में दिखे, तो इंस्टॉल की गई प्रोफ़ाइल देखने के लिए उस पर टैप करें।
- अगर आपको कोई प्रोफ़ाइल नहीं दिखती, तो आपके पास कोई इंस्टॉल नहीं है। अगर कुछ अनजाना या शकीद दिखे, तो प्रोफ़ाइल पर टैप करें, प्रोफ़ाइल मिटा दें चुनें, अपना पासकोड दर्ज करें, और अपना डिवाइस वापिस शुरु करें। 4. फैक्ट्री रीसेट करें
अगर ऊपर बताए गए कदम आज़माने के बाद भी समस्या बनी रहे, तो सबसे पक्का समाधान डिवाइस को पूरी तरह मिटा देना है।
- सेटिंग → जनरल → iPhone ट्रांसफ़र या रीसेट करें → सारी सामग्री और सेटिंग मिटाएं पर जाएं। इससे फ़ोन पूरी तरह मिट जाता है और सारा मालवेयर हट जाता है। इसके बाद आप उसे नए डिवाइस की तरह सेट अप कर सकते हैं या उन लक्षणों के शुरु होने से पहले बनाए गए बैकअप से रीस्टोर कर सकते हैं।
नोट: अगर आपको लगता है कि आपके डिवाइस को शातिर स्पायवेयर (जैसे Pegasus या Graphite) ने निशाना बनाया है, तो फैक्ट्री रीसेट काफ़ी नहीं हो सकता। इन दुर्लभ मामलों में, एडवांस सहायता के लिए सीधे Apple सहायता से संपर्क करें।
क्या मेरा iPhone जेलब्रेक करना ठीक है?
हम आपके iPhone को जेलब्रेक करने की सख़्त विरोध में सलाह देते हैं। Apple की सॉफ्टवेयर पाबंदियां हटाने से अनऑफ़िशियल ऐप्स और कस्टमाइज़ेशन विकल्पों का एक्सेस मिलता है, लेकिन इससे वो सुरक्षा आर्किटेक्चर बिखर जाता है जो आपके डिवाइस को मालवेयर से बचाता है। ज़्यादातर लोगों के लिए, ये जोखिम भरा सौदा कबूल करने का कोई व्यावहारिक कारण नहीं है।
जब आप iPhone जेलब्रेक करते हैं, तो सुरक्षा की तीन अहम परतों को बायपास कर देते हैं:
- आप App Store की जांच खो देते हैं: तीसरें-पार्टी स्टोर या साइडलोडिंग के ज़रिए इंस्टॉल किए गए ऐप्स Apple की सुरक्षा समीक्षा से नहीं गुज़रते। इससे ऐडवेयर, ट्रोजन, या स्पायवेयर इंस्टॉल करने का आपका ख़तरा बढ़ जाता है।
- आप सुरक्षा अपडेट रोक देते हैं: जेलब्रेक किए गए डिवाइस आसानी से लेटेस्ट iOS सुरक्षा पैच इंस्टॉल नहीं कर पाते। इन अपडेट के बिना, ज्ञात कमज़ोरियां खुली रह जाती हैं और आपका फ़ोन नए एक्सप्लॉइट्स के सामने असुरक्षित रहता है। अपने iPhone को बिना बदले रखना ही मालवेयर के ख़िलाफ़ सबसे असरदार बचाव है। अगर इससे आपका सुरक्षित iPhone हैकर्स के लिए आसान निशाना बन जाता है, तो कस्टम थीम या अनऑथराइज़्ड ट्वीक की सुविधा इसके लायक नहीं है।
सुरक्षा टिप्स: किन बातों का ध्यान रखें
हालांकि iPhones वायरस के प्रति स्वाभाविक रूप से मज़बूत हैं, आपका सबसे बड़ा ख़तरा सोशल इंजीनियरिंग और जोखिम भरे व्यवहार से आता है। सुरक्षा लीक सबसे ज़्यादा तब होती हैं जब आपको फंसाकर एक्सेस देने या दुर्भावनापूर्ण सॉफ्टवेयर इंस्टॉल करने के लिए बेवक़ूफ़ बनाया जाता है। इन बातों का ध्यान रखें:
- नकली “वायरस स्कैनर”: अगर आपको App Store पर कोई ऐप दिखे जो iPhone वायरस स्कैन करने का दावा करता है, तो उसे डाउनलोड न करें। जैसा हमने पहले बताया, iOS आर्किटेक्चर सिस्टम-व्यापी वायरस स्कैन को नामुमकिन बनाता है। ये दावा करने वाले ऐप्स अक्सर ऐसे स्कैम होते हैं जिन्हें आपका डाटा इकट्ठा करने या आपको बेकार सदस्यताएं बेचने के लिए बनाया गया है।
- दुर्भावनापूर्ण वेबसाइटें: शकीद संदेशों में लिंक पर क्लिक करने से बचें, भले ही वो असली कंपनियों से आए हुए दिखें। कोई ऐप इंस्टॉल करने से पहले, उसकी विश्वसनीयता ख़ुद ज़रूर जांचें। ज़्यादा डाउनलोड देखें (लाखों डाउनलोड आमतौर पर भरोसेमंद ऐप की निशानी होते हैं), हाल की समीक्षाएं पढ़ें कि कोई लाल निशानी तो नहीं, और उसकी मांगी गई अनुमतियां जांचें। सिर्फ़ टॉर्च दिखाने के लिए किसी ऐप को आपके माइक्रोफ़ोन या कॉन्टैक्ट्स का एक्सेस नहीं चाहिए होना चाहिए। फिशिंग और डाटा चोरी से बचने का सबसे अच्छा तरीका ऐसे टूल्स का इस्तेमाल करना है जो आपकी सुरक्षा आपकी जगह संभालें। हम ये सलाह देते हैं कि Proton Pass जैसे किसी समर्पित पासवर्ड मैनेजर का इस्तेमाल करें, जो हर साइट के लिए अलग, जटिल पासवर्ड बनाकर स्टोर करे, ताकि एक लीक होने पर बाक़ी सुरक्षित रहें। Proton VPN की NetShield एड-ब्लॉकर(नई विंडो) DNS फ़िल्टरिंग खासियत मालवेयर और ट्रैकर को दुर्भावनापूर्ण डोमेन से कनेक्ट होने से भी रोकती है।
क्या iPhones को वायरस हो सकते हैं? iPhone और iOS सुरक्षा गाइड





