

हम में से ज़्यादातर लोग इंटरनेट एक्सेस करने और कई तरह की कंप्यूटिंग गतिविधियां हैंडल करने के लिए मोबाइल डिवाइस का इस्तेमाल करते हैं। हम में से बढ़ती संख्या के लिए हमारा फोन हमारा मुख्य डिवाइस है। और बहुतों के लिए, खासकर विकासशील देशों में, ये इकलौता डिवाइस है।
हम अपने फोन का इस्तेमाल ऑनलाइन बैंकिंग और शॉपिंग, सरकारी सेवाओं से जुड़ने, और कई अन्य निजी व अत्यधिक संवेदनशील ऑनलाइन कामों के लिए करते हैं। वे हमारे कॉन्टैक्ट, कैलेंडर कार्यक्रम, घनिष्ठ फोटो, संदेश, नोट्स, और बहुत कुछ और भी स्टोर और व्यवस्थित करते हैं। इसलिए हमारे मोबाइल डिवाइस (खासकर हमारे फोन) की सुरक्षा अत्यंत महत्वपूर्ण है।
दो मोबाइल ऑपरेटिंग सिस्टम बाजार पर हावी हैं:
- Android: एक खुला (लेकिन पूरी तरह ओपन सोर्स नहीं) ऑपरेटिंग सिस्टम, जिसकी वैश्विक बाजार हिस्सेदारी(नई विंडो) 69% है। हालांकि इसे Google ने विकसित किया है, ये कई अलग-अलग निर्माताओं के हार्डवेयर पे चलता है।
- iOS (इस लेख के प्रयोजनों के लिए iPadOS समेत): Apple द्वारा विकसित एक बंद (“दीवारों से घिरा बगीचा”) ऑपरेटिंग सिस्टम, जो केवल उसके अपने हार्डवेयर (iPhone और iPad) पे इस्तेमाल होता है। वैश्विक मोबाइल ओएस बाजार में इसकी हिस्सेदारी सिर्फ 29.3% है, लेकिन संयुक्त राज्य अमेरिका में iOS का हिस्सा 61% है।
इस लेख में, हम गहराई से जांचते हैं कि Android ज़्यादा सुरक्षित है या iOS। ये एक जटिल सवाल है जिसमें दोनों तरफ बारीकियां हैं, लेकिन बार-बार आने वाली थीम Android के खुले तरीके और iOS के दीवारों से घिरे बगीचे के बीच का अंतर है।
- सुरक्षा और डिज़ाइन दर्शन
- भरोसे की जड़ और सुरक्षित बूट
- हार्डवेयर सुरक्षा मॉड्यूल
- कर्नेल
- सैंडबॉक्सिंग और अनुमतियां
- मेमोरी
- बेसबैंड
- सुरक्षा अपडेट
- मालवेयर
- एंटरप्राइज़ सुरक्षा
- क्लाउड बैकअप
- ऑपरेटिंग सिस्टम का लचीलापन
- अंतिम निर्णय
- FAQ
Android बनाम iOS: सुरक्षा और डिज़ाइन दर्शन
Android
Android एक खुला ऑपरेटिंग सिस्टम है, जो अलग-अलग निर्माताओं के कई तरह के हार्डवेयर पे चलने के लिए डिज़ाइन किया गया है। इसका मतलब है कि ये सस्ते बिना-नाम वाले फोन से लेकर Samsung, Huawei, Motorola, और Google जैसी कंपनियों के हाई-एंड फ्लैगशिप डिवाइस तक, सब पे चलता है।
Android एक ओपन सोर्स कोर पे बना है, जिसे Android Open Source Project (AOSP) के नाम से जाना जाता है, लेकिन ज़्यादातर डिवाइस Google का मालिकाना वर्ज़न चलाते हैं। इसमें Google Mobile Services, Google Play Store, और इससे जुड़े Google Play Services डेवलपमेंट प्लेटफॉर्म जैसे क्लोज़्ड-सोर्स कंपोनेंट इस्तेमाल होते हैं। इस पे, ज़्यादातर निर्माता अपने डिवाइस में अपना मालिकाना कोड जोड़ते हैं।
इस विखंडन का मतलब है कि सुरक्षा पैच और खासियतें पूरे इकोसिस्टम में असमान रूप से रोल आउट होती हैं। हालांकि, Android का खुला होना ज़्यादा पारदर्शिता की भी गुंजाइश देता है, क्योंकि स्वतंत्र सुरक्षा शोधकर्ता कोड के ज़्यादातर हिस्से की ऑडिट कर सकते हैं।
iOS
दूसरी तरफ, iOS एक कड़ाई से नियंत्रित इकोसिस्टम है। Apple हार्डवेयर, ऑपरेटिंग सिस्टम, और ऐप वितरण श्रृंखला को नियंत्रित करता है। इससे अटैक सरफेस छोटा हो जाता है, क्योंकि हर कंपोनेंट को सख्त स्पेसिफिकेशन के तहत एक साथ काम करने के लिए डिज़ाइन किया जाता है। दीवारों से घिरे बगीचे वाला तरीका यानी Apple सभी डिवाइस पे सुरक्षा नीतियों को लगातार लागू कर सकता है।
निर्णय
कागज पे, iOS का दीवारों से घिरा बगीचा Android के बिखरे हुए इकोसिस्टम से आसानी से जीत जाता है। हालांकि, AOSP के साथ ऐसे Android वर्ज़न बनाना संभव है जो कम से कम iOS जितने ही सुरक्षित हों।
एक और ज़रूरी बात ये है कि ये आकलन Android सिस्टम को केवल एक संपूर्ण के रूप में देखता है। Samsung जैसे अलग-अलग निर्माता (जो बाजार में मौजूद सभी Android डिवाइस में से लगभग एक तिहाई(नई विंडो) बनाता है), नियमित सुरक्षा अपडेट पुश करने और पुराने डिवाइस को सहायता देने में Android इकोसिस्टम की तुलना में कहीं ज़्यादा बेहतर होते हैं, और कभी-कभी अपने फ्लैगशिप डिवाइस के लिए Apple की सहायता के बराबर या उससे भी आगे निकल जाते हैं(नई विंडो)।
iOS बनाम Android: तकनीकी सुरक्षा
भरोसे की जड़ और सुरक्षित बूट
भरोसे की जड़ सिस्टम में सबसे पहला विश्वसनीय हार्डवेयर या फर्मवेयर हिस्सा होता है, जिसे बदला नहीं जा सकता और जिसका इस्तेमाल बाकी सब कुछ सत्यापित करने के लिए होता है। सुरक्षित बूट भरोसे की जड़ का इस्तेमाल करके बूट प्रक्रिया के हर चरण को सत्यापित करने की प्रक्रिया है। साथ मिलकर, ये आधुनिक स्मार्टफोन और PC सुरक्षा की रीढ़ बनाते हैं।
Android
Android सिस्टम पार्टीशन की स्टार्टअप पे क्रिप्टोग्राफिक रूप से जांच सुनिश्चित करने के लिए Android Verified Boot (AVB) का इस्तेमाल करता है। हालांकि, Android बूटलोडर आम तौर पे अनलॉक किए जा सकते हैं (डेवलपमेंट और कस्टम ROM की अनुमति के लिए), जिससे भरोसे की श्रृंखला टूट जाती है।
Google मोबाइल सेवाओं के साथ आने वाले डिवाइस के लिए AVB ज़रूरी मानता है, और मुख्यधारा के निर्माता आम तौर पे इसे लागू करते हैं। हालांकि, व्यवहार में इसका प्रवर्तन अलग-अलग होता है। कई वेंडर उपयोगकर्ताओं को बूटलोडर अनलॉक करने की अनुमति देते हैं या ऐसी ढीली संरचनाओं का इस्तेमाल करते हैं जो बूट श्रृंखला की व्यावहारिक सुरक्षा गारंटी को कम कर देती हैं।
Google प्रमाणीकरण के बिना वाले डिवाइस (जैसे ओपन सोर्स फोर्क और कम कीमत वाले OEM बिल्ड) AVB ज़रूरी शर्तों से बंधे नहीं होते, और हो सकता है कि वे Verified Boot लागू ही न करें।
iOS
iOS अपरिवर्तनीय हार्डवेयर Boot ROM में जड़ी एक पूरी तरह लॉक सुरक्षित बूट श्रृंखला को सख्ती से लागू करता है। बूट प्रक्रिया के हर चरण पर Apple का हस्ताक्षर होना ज़रूरी है, और बिना हस्ताक्षर वाला फर्मवेयर कमजोरियों का फायदा उठाए बिना नहीं चल सकता।
निर्णय
Apple के लिए एक और जीत, क्योंकि iOS ज़्यादा मजबूत भरोसे की जड़ लागू करता है। Android का समाधान कागज पे इसके बराबर सुरक्षित है, लेकिन बूटलोडर अनलॉक करने में इसका ज़्यादा लचीलापन व्यावहारिक फायदे तो देता ही है, साथ ही भरोसे की श्रृंखला को बुनियादी तौर पे कमजोर भी करता है, और इसलिए इसकी सुरक्षा कीमत चुकानी पड़ती है। फिर भी, इस समस्या की गंभीरता काफी हद तक इस बात पे निर्भर करती है कि आपका फोन कौन बनाता है।
हार्डवेयर सुरक्षा मॉड्यूल
हार्डवेयर सुरक्षा मॉड्यूल (HSM) हार्डवेयर का एक समर्पित छेड़छाड़-रोधी हिस्सा है, जो क्रिप्टोग्राफिक की को सुरक्षित तरीके से बनाता, स्टोर करता, और इस्तेमाल करता है, ताकि संवेदनशील गुप्त जानकारी कभी भी प्लेनटेक्स्ट में हार्डवेयर न छोड़े।
Android
Android डिवाइस वेंडर-विशिष्ट HSM समाधानों का इस्तेमाल करते हैं, जैसे विश्वसनीय निष्पादन वातावरण(नई विंडो) (मुख्य प्रोसेसर के भीतर हार्डवेयर से अलग किए गए सुरक्षित हिस्से) और हार्डवेयर सुरक्षा चिप (जैसे Pixel का Titan M और Samsung Knox)। इन सुरक्षा समाधानों की मजबूती में काफी अंतर हो सकता है, और कुछ कम कीमत वाले डिवाइस सॉफ्टवेयर-आधारित की स्टोरेज पे भी निर्भर करते हैं।
iOS
Apple डिवाइस Secure Enclave Processor का इस्तेमाल करते हैं, एक समर्पित चिप जो एन्क्रिप्शन की और बायोमेट्रिक डाटा स्टोर करती है, जो मुख्य CPU से अलग रखी जाती है और ब्रूट-फोर्स अटैक के खिलाफ मजबूत बनाई जाती है।
निर्णय
Apple डिवाइस लगातार मजबूत हार्डवेयर की सुरक्षा देते हैं। कुछ Android इसी तरह की सुरक्षा देते हैं, लेकिन जैसा इस लेख की थीम बनती जा रही है, ये काफी हद तक वेंडर पे निर्भर करता है।
कर्नेल
कर्नेल डिवाइस के हार्डवेयर और उस पे चलने वाले सॉफ्टवेयर के बीच का पुल है।
Android
Android Linux कर्नेल चलाता है, लेकिन ज़्यादातर वेंडर अपने हार्डवेयर के साथ अनुकूलता सुनिश्चित करने के लिए ड्राइवर जोड़ते हैं, जैसे Qualcomm और MediaTek के मालिकाना ड्राइवर। ये कर्नेल के अटैक सरफेस (इस पे हमला करने के तरीकों) को काफी बढ़ा देते हैं और अतीत में विशेषाधिकार वृद्धि(नई विंडो) एक्सप्लॉइट को सक्षम कर चुके हैं।
iOS
iOS Apple के XNU कर्नेल का इस्तेमाल अनिवार्य कोड साइनिंग और कड़ाई से नियंत्रित ड्राइवर इकोसिस्टम के साथ करता है, जिसके परिणामस्वरूप अटैक सरफेस छोटा और ज़्यादा सुसंगत रहता है।
निर्णय
पूरी प्रोडक्शन प्रक्रिया पे Apple के पूर्ण नियंत्रण की वजह से, iOS का कर्नेल अटैक सरफेस छोटा और कड़ाई से नियंत्रित है। इसके उलट, Android को एक जटिल वेंडर इकोसिस्टम से जूझना पड़ता है, जो प्रीमियम डिवाइस को भी प्रभावित करता है। उदाहरण के लिए, Samsung अक्सर अपने फ्लैगशिप डिवाइस में Qualcomm Snapdragon प्रोसेसर इस्तेमाल करता है। इस तीसरें-पार्टी हार्डवेयर को सहायता देने के लिए अतिरिक्त कर्नेल ड्राइवर चाहिए, जिससे अटैक सरफेस बढ़ जाता है।
सैंडबॉक्सिंग और अनुमतियां
दोनों ऑपरेटिंग सिस्टम सैंडबॉक्सिंग का इस्तेमाल करते हैं। इसका मतलब है कि हर ऐप अलग-थलग चलता है, जिसकी सिस्टम संसाधनों और दूसरे ऐप के डाटा तक सीमित एक्सेस होती है। हालांकि, इनके इस्तेमाल किए गए लागू करने के तरीके और अनुमति मॉडल अलग होते हैं।
Android
आधुनिक Android वर्ज़न iOS जैसी रनटाइम अनुमतियों, एक-बार अनुमतियों, सूक्ष्म नियंत्रणों, और निजता संकेतकों के साथ मजबूत सैंडबॉक्सिंग देते हैं। हालांकि, चूंकि निर्माता ओएस को बदल सकते हैं, अनुमतियों को हैंडल करना डिवाइस के हिसाब से अलग होता है।
iOS
iOS सख्त सैंडबॉक्सिंग और Apple द्वारा नियंत्रित entitlement-आधारित अनुमतियां लागू करता है, जिसमें ऐप के बीच संचार सीमित और फ़ाइल सिस्टम का अलगाव मजबूत होता है।
निर्णय
डिफॉल्ट रूप से, iOS और Android दोनों मजबूत सैंडबॉक्सिंग देते हैं। लेकिन Android वेंडर अक्सर डिफॉल्ट सेटिंग पे नहीं टिकते।
मेमोरी
आधुनिक ऑपरेटिंग सिस्टम ऐसी हैकिंग तकनीकों से बचाव के लिए बनाए गए हैं जो सॉफ्टवेयर के मेमोरी इस्तेमाल के तरीके में मौजूद बग का फायदा उठाती हैं। ये कमजोरियां हमलावरों को आपकी भनक तक लगे बिना डिवाइस का नियंत्रण लेने दे सकती हैं।
Android
Android सॉफ्टवेयर बग का फायदा उठाना मुश्किल बनाने के लिए कई बिल्ट-इन सुरक्षा उपायों का इस्तेमाल करता है। इनमें ये शामिल है कि प्रोग्राम और डाटा मेमोरी में कहां रहते हैं, उसे रैंडमाइज़ करना, ऐप को एक-दूसरे से अलग करना, और हमलावरों को सामान्य प्रोग्राम फ्लो को अपहृत करने से रोकने के लिए अतिरिक्त जांचें जोड़ना। नए Android वर्ज़न हार्डन्ड मेमोरी एलोकेटर(नई विंडो) और कंट्रोल-फ्लो सुरक्षा(नई विंडो) भी इस्तेमाल करते हैं, लेकिन इनका व्यापक रूप से लागू होना डिवाइस निर्माता और चिपसेट पे निर्भर करता है।
iOS
iOS इसी तरह के बचाव का इस्तेमाल करता है, जिनमें मेमोरी रैंडमाइज़ेशन और सख्त कोड साइनिंग शामिल हैं। इसके अलावा, Apple अपने नए चिप पे पॉइंटर सत्यापन(नई विंडो) जैसी हार्डवेयर-सहायता प्राप्त सुरक्षाएं भी जोड़ता है। ये आम तौर पे इन मेमोरी एक्सप्लॉइट निवारकों को सभी सहायता प्राप्त डिवाइस पे एक साथ सक्षम करता है, जिससे बाजार में कमजोर संरचनाओं की संख्या कम हो जाती है।
निर्णय
दोनों प्लेटफॉर्म मेमोरी एक्सप्लॉइट के खिलाफ आधुनिक सुरक्षा लागू करते हैं, लेकिन iOS एडवांस मेमोरी-सुरक्षा खासियतों को जल्दी और ज़्यादा एकसार रूप से लागू करता है। Android इसी तरह की सुरक्षा दे सकता है, लेकिन इसका लागू होना डिवाइस और वेंडर के हिसाब से अलग होता है।
बेसबैंड
बेसबैंड(नई विंडो) एक अलग मॉडेम प्रोसेसर है, जो सेल्युलर और अन्य संचार प्रोटोकॉल को हैंडल करने के लिए अपना फर्मवेयर और ओएस चलाता है। ये मुख्य CPU नहीं है, अक्सर ऊंचे विशेषाधिकारों के साथ मालिकाना कोड चलाता है, और इसे बाहर से एक्सेस किया जा सकता है।
अगर बेसबैंड से छेड़छाड़ हो जाए, तो ये मुख्य ओएस के नीचे एक छिपा हुआ प्रवेश द्वार बन सकता है, जो ऐप सैंडबॉक्सिंग और कर्नेल के कई बिल्ट-इन सुरक्षा उपायों को बायपास कर जाता है। इसलिए बेसबैंड मोबाइल सुरक्षा की सबसे बड़ी बची हुई समस्याओं में से एक है, और अगर मॉडेम स्टैक (बेसबैंड पे चलने वाला सॉफ्टवेयर) का फायदा उठाया जाए, तो एकदम मजबूत बनाया हुआ कर्नेल भी बायपास हो सकता है।
Android
Android डिवाइस मालिकाना मॉडेम फर्मवेयर (उदाहरण के लिए, Qualcomm का) इस्तेमाल करते हैं, और हर निर्माता बेसबैंड को सिस्टम के बाकी हिस्सों से अलग करने के लिए अपना आर्किटेक्चर इस्तेमाल करता है। बेशक, इन समाधानों की गुणवत्ता और सुरक्षा में काफी अंतर होता है।
iOS
ज़्यादातर iPhone Qualcomm का बेसबैंड चिप इस्तेमाल करते हैं, हालांकि 2025 से iPhone 16e के साथ Apple ने अपना चिप पेश किया है (ये लिखते वक्त, सिर्फ कुछ मध्यम-रेंज मॉडल पे)। Apple ज़्यादातर Android वेंडर से ज़्यादा असरदार तरीके से बेसबैंड को अलग करता है, जिसमें हार्डवेयर अलगाव, सख्त IPC(नई विंडो), और मेमोरी सुरक्षा शामिल है। हालांकि, ये उपाय और Apple का अपना मॉडेम हार्डवेयर भी इस बात की गारंटी नहीं दे सकते कि बेसबैंड सुरक्षित ही रहेगा।
निर्णय
बेसबैंड दोनों ऑपरेटिंग सिस्टम का कमजोर पक्ष है। इसे अलग करने में Apple ज़्यादातर Android निर्माताओं से बेहतर है (खासकर कम से मध्यम रेंज के डिवाइस पे), लेकिन फिर भी ये एक चिंताजनक अटैक सरफेस है।
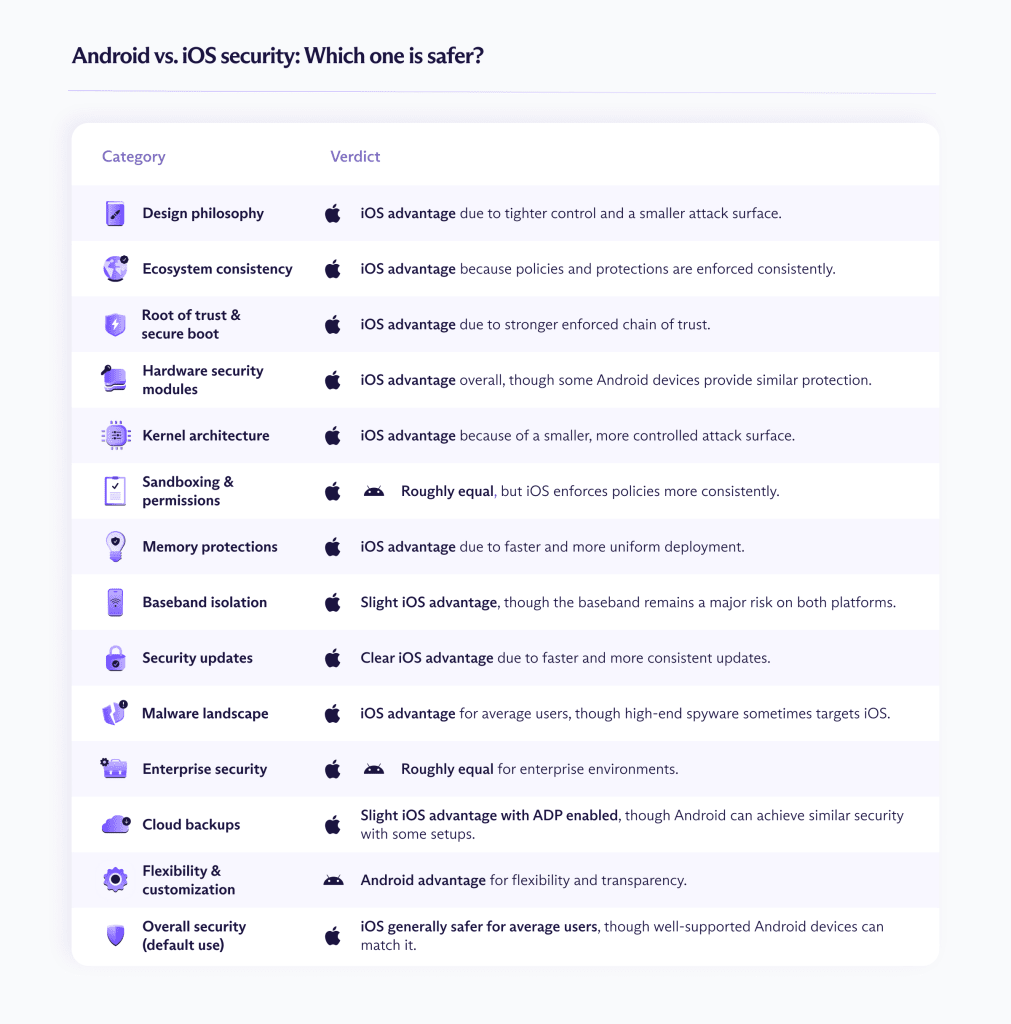
iOS और Android पे सुरक्षा अपडेट
सुरक्षा अपडेट कैसे रोल आउट होते हैं, ये कहा जा सकता है कि दोनों प्लेटफॉर्म के बीच सबसे बड़ा व्यावहारिक सुरक्षा अंतर है।
Android
Google हर महीने पैच जारी करता है, लेकिन Android की जटिल सप्लाई चेन की वजह से, इनके कंज्यूमर डिवाइस तक पहुंचने में महीनों लग सकते हैं। OEM वेंडर अक्सर इन पैच को कस्टमाइज़ करके ज़्यादा डिवाइस-विशिष्ट अपडेट देते हैं, जिन्हें फिर मोबाइल नेटवर्क कैरियर से प्रमाणित कराना पड़ता है।
इसके अलावा, डिवाइस और वेंडर के हिसाब से, ज़्यादातर Android सिर्फ दो से तीन साल बाद ही अपडेट लेना बंद कर देते हैं, जिससे कमजोर डिवाइस की बहुत बड़ी संख्या बन जाती है।
iOS
सुरक्षा अपडेट सीधे Apple से आते हैं और सहायता प्राप्त डिवाइस पे एक साथ उपलब्ध होते हैं। और चूंकि अपनाने की दर ऊंची है, ज़्यादातर iPhone कुछ ही महीनों में नवीनतम iOS वर्ज़न चलाते हैं। इसका मतलब है कि सुरक्षा पैच उपयोगकर्ताओं तक जल्दी पहुंचते हैं।
निर्णय
Android का बेतरतीब अपडेट इकोसिस्टम सबसे बड़ी वजह है कि गैर-तकनीकी उपयोगकर्ताओं के लिए iOS को ज़्यादा सुरक्षित माना जाता है। Google ने Project Mainline(नई विंडो) के साथ इसे हल करने की कोशिश की है, जो मॉड्यूलर सिस्टम सुरक्षा कंपोनेंट का इस्तेमाल करता है ताकि उन्हें प्ले स्टोर के ज़रिए अपडेट किया जा सके, लंबी सहायता की ज़रूरी शर्तों के साथ। लेकिन इकोसिस्टम का विखंडन एक समस्या बना हुआ है।
खास तौर पे, Google के अपने Pixel डिवाइस को हमेशा नवीनतम अपडेट मिलते हैं, और कुछ दूसरे वेंडर (जैसे Samsung) नियमित, समय पर अपडेट देने में अच्छे हैं। लेकिन आम तौर पे, बड़ा Android इकोसिस्टम इस मामले में काफी बेतरतीब है।
मालवेयर
Android
Check Point Research(नई विंडो) की 2022 की एक रिपोर्ट के मुताबिक, 97% मोबाइल मालवेयर ने Android डिवाइस को निशाना बनाया, जबकि सिर्फ 3% ने iOS को। इसकी बड़ी वजह ये है कि ज़्यादा लोग Android इस्तेमाल करते हैं, जिससे ये ज़्यादा आकर्षक निशाना बन जाता है।
हालांकि, इस समस्या में दूसरे कारक भी जुड़े हैं, जिनमें प्ले स्टोर के बाहर सिडलोड ऐप करने की सुविधा, Android का विखंडित सुरक्षा अपडेट इकोसिस्टम, सिस्टम फ़ाइल तक खुली एक्सेस, और पुराने सॉफ्टवेयर चलाने वाले सस्ते डिवाइस की बहुत बड़ी संख्या शामिल है।
फिर भी, ऐप सिर्फ प्ले स्टोर से डाउनलोड करें और अपने डिवाइस को नवीनतम सुरक्षा पैच के साथ अपडेट रखें, इससे खतरा काफी कम हो जाता है। और iOS के उलट, आप खतरे को और छोटा करने के लिए एंटी-मालवेयर ऐप इंस्टॉल कर सकते हैं।
iOS
iOS मालवेयर मौजूद है लेकिन दुर्लभ है। कोड साइनिंग, App Store समीक्षा, और सिडलोडिंग न होने जैसी रुकावटें बड़े पैमाने पे हमले मुश्किल बनाती हैं, और इसलिए आम उपयोगकर्ताओं के लिए खतरा काफी कम है। हालांकि, App Store पे एंटी-मालवेयर ऐप की अनुमति न देना Apple की ओर से उसके उपयोगकर्ताओं की सच्ची चिंता से ज़्यादा घमंड ज़ाहिर करता है।
जो थोड़ा बहुत iOS मालवेयर मौजूद है, वो ज़्यादातर जेलब्रोकन(नई विंडो) डिवाइस को निशाना बनाता है, या Graphite और Pegasus स्पायवेयर(नई विंडो) जैसे ज़ीरो-डे एक्सप्लॉइट(नई विंडो) इस्तेमाल करने वाले परिष्कृत, राज्य-पोषित एक्टर द्वारा लागू किया जाता है। किसी हद तक, इसकी वजह ये है कि iPhone उपयोगकर्ताओं को अक्सर “ज़्यादा कीमती” निशाना माना जाता है।
निर्णय
Android उपयोगकर्ता बड़े पैमाने पे निशाना बनाए जाने वाले मालवेयर के लिए बहुत ज़्यादा खतरे में हैं, उस तरह के जो लंबे समय से Windows उपयोगकर्ताओं को परेशान करता रहा है, और कई वजहें वही हैं। हालांकि, iOS उपयोगकर्ता हाई-एंड जासूसी मालवेयर का खास निशाना हैं।
एंटरप्राइज़ सुरक्षा
बिज़नेस उपयोगकर्ताओं के लिए, सुरक्षा सैद्धांतिक डिज़ाइन से कम और संभालने की सुविधा, अपडेट की सुसंगतता, अनुपालन, और बड़े पैमाने पे जोखिम कम करने से ज़्यादा जुड़ी होती है।
Android
Google का Android Enterprise(नई विंडो) एक परिपक्व कॉर्पोरेट प्रबंधन फ्रेमवर्क है, जो वर्क प्रोफाइल, पूरी तरह संभाले गए डिवाइस मोड, ज़ीरो-टच एनरोलमेंट, और हार्डवेयर-समर्थित की स्टोरेज पे बना है।
ठीक से सहायता प्राप्त डिवाइस पे (खासकर Android Enterprise Recommended प्रोग्राम में शामिल डिवाइस पे), संगठन एन्क्रिप्शन लागू कर सकते हैं, बूटलोडर अनलॉक करना ब्लॉक कर सकते हैं, Play Integrity प्रमाणीकरण(नई विंडो) की मांग कर सकते हैं, और प्रोफाइल का इस्तेमाल करके कंपनी के डाटा को कर्मचारियों के निजी ऐप से क्रिप्टोग्राफिक रूप से अलग कर सकते हैं।
iOS
iOS को कड़े वर्टिकल इंटीग्रेशन का फायदा मिलता है। हार्डवेयर, फर्मवेयर, और ऑपरेटिंग सिस्टम अपडेट सीधे उसी वेंडर से आते हैं, जिससे पैच वितरण एकसार और सहायता समय-सीमाएं पूर्वानुमेय रहती हैं। Supervised मोड, Secure Enclave के ज़रिए हार्डवेयर-समर्थित की, संभाले गए Apple ID, और मजबूत MDM इंटीग्रेशन सभी डिवाइस पे सुसंगत नीति प्रवर्तन की सुविधा देते हैं।
निर्णय
एंटरप्राइज़ स्तर पे, iOS और Android के बीच सुरक्षा अंतर काफी कम हो गया है। ज़्यादातर संगठनों के लिए, प्लेटफॉर्म का चुनाव अब सुरक्षा की बुनियादी बातों से कम और इस बात से ज़्यादा तय होता है कि कौन सा प्लेटफॉर्म उनके मौजूदा इंफ्रास्ट्रक्चर, उपयोगकर्ता पसंद, और खास ज़रूरतों से बेहतर मेल खाता है।
Android बनाम iOS: क्लाउड बैकअप
मोबाइल सुरक्षा का एक अक्सर अनदेखा लेकिन ज़रूरी हिस्सा ये है कि आपका डाटा कहां और कैसे बैकअप होता है। डिवाइस लोकल तौर पे एकदम मजबूत हो सकता है, लेकिन आपका बैकअप किया हुआ डाटा क्लाउड तक एक्सेस रखने वाले तीसरें-पार्टी के लिए आसानी से एक्सेस किया जा सकता है।
Android
डिफॉल्ट रूप से, Android आपका सारा डाटा Google Drive पे बैकअप करता है। इसमें शुरु-से-अंत तक एन्क्रिप्शन (E2EE) इस्तेमाल नहीं होता, यानी Google और संभावित रूप से दूसरे तीसरें-पार्टी आपकी फ़ाइल एक्सेस कर सकते हैं। हालांकि, लगभग Android 9 से, Google ने क्लाइंट-साइड एन्क्रिप्शन शुरू किया, जो आपके डिवाइस लॉक-स्क्रीन तरीके से जुड़ा(नई विंडो) है (उदाहरण के लिए, PIN, पासवर्ड, या पैटर्न)। नीचे दी गई चीज़ें E2EE से सुरक्षित हो सकती हैं, तब भी जब वे Google के सर्वर पे अपलोड की गई हों:
- ऐप डाटा
- एसएमएस संदेश
- कॉल इतिहास
- डिवाइस सेटिंग
हकीकत कहीं ज़्यादा बिखरी हुई है। कुछ मेटाडाटा Google के सामने उजागर रह सकता है, और इसे लागू करना डिवाइस के हिसाब से अलग होता है। कमजोर फोन अनलॉक तरीके का मतलब क्लाउड में कमजोर E2EE सुरक्षा भी है।
अच्छी तरह लागू होने पे भी, बैकअप किए गए डॉक्यूमेंट और फोटो शुरु-से-अंत तक एन्क्रिप्ट नहीं होते, लेकिन इनके लिए Proton Drive जैसे कई तीसरें-पार्टी क्लाउड स्टोरेज समाधान उपलब्ध हैं। एडवांस Android उपयोगकर्ता ADB या कस्टम ROM रिकवरी टूल के ज़रिए पूरे डिवाइस का बैकअप ले सकते हैं, जो स्टैंडर्ड iOS पे संभव नहीं है।
अलग-अलग Android वेंडर अपने E2EE बैकअप समाधान भी लागू कर सकते हैं, जैसे Samsung का Enhanced Data Protection(नई विंडो) फंक्शन।
iOS
डिफॉल्ट रूप से, iOS आपका सारा डाटा iCloud पे बैकअप करता है। और डिफॉल्ट रूप से, आपका iCloud खाता शुरु-से-अंत तक एन्क्रिप्ट नहीं होता। Google Drive की तरह, इसका मतलब है कि Apple और संभावित रूप से दूसरे तीसरें-पार्टी आपका डाटा एक्सेस कर सकते हैं।
हालांकि, iOS 16.2 से, Apple Advanced Data Protection (ADP) देता आ रहा है, एक वैकल्पिक खासियत जो iCloud बैकअप और दूसरी डाटा श्रेणियों के लिए शुरु-से-अंत तक एन्क्रिप्शन सक्षम करती है। इसमें डॉक्यूमेंट और फोटो समेत सभी बैकअप शामिल हैं, लेकिन कुछ मेटाडाटा फिर भी उजागर रह सकता है।
iCloud Keychain (Apple का बिल्ट-इन पासवर्ड मैनेजर) में स्टोर किए गए पासवर्ड और पासकी ADP के इस्तेमाल से सुरक्षित रहते हैं, और सभी Apple डिवाइस पे ऑटोफिल के लिए अपने-आप उपलब्ध हो जाते हैं। ये सुविधाजनक है, लेकिन Proton Pass जैसे तीसरें-पार्टी पासवर्ड मैनेजर के उलट, ये सिर्फ Apple के बंद इकोसिस्टम के भीतर काम करता है।
निर्णय
ADP सक्षम होने पे, iCloud बैकअप उपलब्ध सबसे मजबूत मुख्यधारा के क्लाउड बैकअप लागू करने में से एक हैं। लेकिन ये डिफॉल्ट रूप से सक्षम नहीं है और ये हर जगह उपलब्ध नहीं है।
इस बीच, बहुत से Android डिवाइस अब इसी तरह की सुरक्षा देते हैं, जिनमें शुरु-से-अंत तक एन्क्रिप्ट किए गए बैकअप अक्सर डिफॉल्ट रूप से सक्षम होते हैं। Android डिवाइस को Proton Drive और Proton Pass जैसे सुरक्षित तीसरें-पार्टी E2EE बैकअप या पासवर्ड प्रबंधन समाधान के साथ भी जोड़ा जा सकता है, जो Android और iOS दोनों पे उपलब्ध हैं और खास तौर पे उपयोगी हो सकते हैं अगर आप दोनों इकोसिस्टम के डिवाइस इस्तेमाल करते हैं।
ऑपरेटिंग सिस्टम का लचीलापन
सुरक्षा संबंधी विचारों के अलावा, Android के सबसे आकर्षक पहलुओं में से एक इसका लचीलापन है। ये लगभग किसी भी बजट को पूरा करने के लिए बनाए गए डिवाइस पे चलता है, व्यापक तबादलों के लिए फ़ाइल सिस्टम तक एक्सेस देता है, और आपको प्ले स्टोर के बाहर ऐप इंस्टॉल करने देता है।
ये लचीलापन Android की कई सुरक्षा समस्याओं की जड़ में है। हालांकि, इसके कुछ सुरक्षा फायदे भी हैं।
Android
जैसा पहले बताया गया, Android का ओपन सोर्स कोर (AOSP) यानी इसकी सार्वजनिक और स्वतंत्र ऑडिट की जा सकती है, ताकि ये पक्का किया जा सके कि ये वही कर रहा है जो उसे करना चाहिए। Linux कर्नेल, SELinux नीतियां, और मुख्य सिस्टम लाइब्रेरी जैसे बड़े कंपोनेंट पर व्यापक सुरक्षा समुदाय की दशकों की निगरानी रही है।
ये फायदा कुछ हद तक इस बात से कम हो जाता है कि ज़्यादातर डिवाइस, “स्टॉक” Android चलाने वाले डिवाइस समेत, मालिकाना क्लोज़्ड-सोर्स कोड भी चलाते हैं। लेकिन एडवांस उपयोगकर्ता पूरे ओएस को LineageOS(नई विंडो) और GrapheneOS जैसे मजबूत, पूरी तरह ओपन सोर्स कस्टम ROM से बदल सकते हैं, जिन पे उनका पूरा नियंत्रण होता है। ये लचीलापन डिवाइस को किसी खास खतरा मॉडल के मुताबिक ढालना संभव बनाता है, बजाय किसी तय, सबके लिए एक जैसी संरचना पे निर्भर रहने के।
एक और बात ये है कि Android हार्डवेयर की विशाल विविधता “मोनोकल्चर जोखिम” को कम करती है। चूंकि Android कई निर्माताओं के डिवाइस पे चलता है, इसलिए डिज़ाइन की एक कमी अपने-आप इकोसिस्टम के सभी डिवाइस को प्रभावित नहीं करती।
iOS
Apple के सख्त नियंत्रण और वर्टिकल इंटीग्रेशन के कई फायदे हैं। पूरे इकोसिस्टम में नियमित, सुसंगत सुरक्षा अपडेट, सख्ती से लागू भरोसे की श्रृंखला, सरल बनाया गया जोखिम प्रबंधन, और बहुत कुछ और, सभी डिवाइस पे डिफॉल्ट सेटिंग पे मजबूत सुरक्षा सुनिश्चित करते हैं।
इसकी कीमत है कम लचीलापन और पारदर्शिता। उपयोगकर्ताओं और शोधकर्ताओं को अंदर क्या चल रहा है, इसकी लगभग कोई झलक नहीं मिलती, और कस्टमाइज़ेशन सीमित है।
निर्णय
इसकी कीमत चुकानी पड़ सकती है, लेकिन Android का लचीलापन ही बहुत से लोगों को इस प्लेटफॉर्म की तरफ खींचता है। जहां iOS का कड़ाई से नियंत्रित और एकीकृत तरीका ज़्यादातर सामान्य उपयोगकर्ताओं को ज़्यादा सुरक्षित अनुभव देता है, वहीं Android के ज़्यादा खुले मॉडल के भी फायदे हैं।
लचीलापन गलत संरचना के लिए ज़्यादा गुंजाइश बनाता है, लेकिन ये खुद-ब-खुद असुरक्षित नहीं है। सही हाथों में, ये पारदर्शिता, कस्टमाइज़ेशन, और मजबूती सक्षम करता है, जो सब सच्ची सुरक्षा ताकतें हो सकती हैं।
अंतिम निर्णय: Android बनाम iOS, कौन सा ओएस ज़्यादा सुरक्षित है?
आम गैर-तकनीकी उपयोगकर्ता के लिए, जो एक मुख्यधारा का डिवाइस खरीदता है और उसे डिफॉल्ट सेटिंग पे ही छोड़ देता है, iOS में साफ बढ़त है। Apple का कड़ा हार्डवेयर-सॉफ्टवेयर इंटीग्रेशन, समान रूप से लागू सुरक्षित बूट श्रृंखला, सुसंगत अपडेट डिलीवरी, और नियंत्रित ऐप इकोसिस्टम विखंडन कम करते हैं और उपयोगकर्ता-जनित जोखिम को छोटा करते हैं। नतीजा है छोटा अटैक सरफेस और पूरे इकोसिस्टम में पैच का तेज़ी से अपनाया जाना।
हालांकि, Android खुद-ब-खुद असुरक्षित नहीं है। जहां वो टूटता है, वो इसके बेहद विविध इकोसिस्टम में सुसंगतता की कमी में है, जिससे अपडेट समय-सीमा, हार्डवेयर सुरक्षा के लागू करने, और लंबी अवधि की सहायता में बड़ा बदलाव आता है। iOS सख्त वर्टिकल नियंत्रण के ज़रिए इसमें से बहुत कुछ टालता है, और अपने सभी प्रोडक्ट में लगातार सुरक्षित अनुभव बनाता है।
लेकिन अच्छी सहायता वाले डिवाइस पे (खासकर बड़े वेंडर के फ्लैगशिप मॉडल और Google के अपने Pixel डिवाइस पे), Android की मूल सुरक्षा आर्किटेक्चर बेहद मजबूत है, जो ऐसी सुरक्षा देती है जो iOS की बराबरी कर सकती है। और खास खतरा मॉडल वाले तकनीकी रूप से पारंगत उपयोगकर्ताओं के लिए, Android को ऐसे तरीकों से संरचित किया जा सकता है जो iOS से आगे निकल जाएं।
आप कोई भी प्लेटफॉर्म इस्तेमाल करें, एक अच्छे VPN(नई विंडो) से आप अपनी ऑनलाइन निजता बेहतर कर सकते हैं। और जो एक से ज़्यादा डिवाइस इस्तेमाल करते हैं, उनके लिए Proton Pass और Proton Drive जैसे तीसरें-पार्टी समाधान कई प्लेटफॉर्म पर आपका संवेदनशील डाटा सुरक्षित कर सकते हैं।
अक्सर पूछे जाने वाले प्रश्न
क्या iOS, Android से ज़्यादा सुरक्षित है?
खुद-ब-खुद नहीं, लेकिन आप भरोसा कर सकते हैं कि सभी iOS डिवाइस बहुत सुरक्षित हैं। Android डिवाइस भी बहुत सुरक्षित हो सकते हैं, लेकिन ये काफी हद तक इस बात पे निर्भर करता है कि उन्हें कौन बनाता है और क्या उन्हें अब भी सुरक्षा अपडेट के साथ सहायता मिल रही है।
क्या iPhone को Android की तुलना में हैक करना मुश्किल है?
Android फोन मालवेयर के ज़रिए हैक होने के लिए बहुत ज़्यादा खतरे में हैं, बड़ी वजह ये है कि ज़्यादातर मालवेयर ज़्यादा लोकप्रिय प्लेटफॉर्म को निशाना बनाता है। iPhone परिष्कृत हैकर्स के लिए उच्च-मूल्य निशानों की तलाश में एक खास निशाना हैं।
हैकर के खिलाफ कौन सा फोन सबसे सुरक्षित है?
ये आपके खतरा मॉडल पे निर्भर करता है। ज़्यादातर लोगों के लिए, iPhone ज़्यादा सुरक्षित हैं। लेकिन अगर आप Android ऐप सिर्फ प्ले स्टोर से डाउनलोड करने पे टिकते हैं, तो आपका हैक होना भी शायद ही संभव है।





