
AI टूल अब रोज़मर्रा के काम का हिस्सा बन चुके हैं और लोगों को मीटिंग नोट्स का सारांश बनाने, ईमेल ड्राफ्ट करने, कोड डीबग करें, स्प्रेडशीट का विश्लेषण करने, और दस्तावेज़ को प्रेज़ेंटेशन में बदलने में मदद करते हैं। हालांकि, बिना अनुमति या निगरानी के इस्तेमाल किए जाने पर ये गंभीर AI निजता की चिंताएं पैदा कर सकते हैं, संवेदनशील बिज़नेस जानकारी उजागर कर सकते हैं, और IT टीमों के लिए ये जानना मुश्किल बना सकते हैं कि कंपनी का डाटा कहां जा रहा है।
ये गाइड बताती है कि शैडो AI क्या है, ये संगठन के अंदर कैसे फैलता है, और इससे कौन से गंभीर जोखिम पैदा होते हैं। हम दिखाएंगे कि बिना मंज़ूरी वाले टूल कैसे पहचानें और आपके बिज़नेस डाटा की सुरक्षा के लिए व्यावहारिक सुरक्षा उपाय कैसे लागू करें, बिना आपकी टीम को धीमा किए।
- शैडो AI क्या है?
- शैडो AI बनाम शैडो IT
- शैडो AI कैसे होता है?
- क्या AI अपने आप आपके डाटा पे ट्रेन होता है?
- शैडो AI के उदाहरण
- शैडो AI के जोखिम क्या हैं?
- शैडो AI कैसे पहचानें
- शैडो AI के जोखिम कैसे कम करें
- अगर संवेदनशील डाटा पहले ही शेयर करें हो चुका है तो क्या करें
- टीमों के लिए एक निजी AI असिस्टेंट
शैडो AI क्या है?
शैडो AI काम के लिए आर्टिफिशियल इंटेलिजेंस का कोई भी ऐसा इस्तेमाल है जो बिज़नेस के मंज़ूर शुदा सिस्टम और नीतियों से बाहर हो। इसमें कोई बिना अनुमति वाला टूल, कंपनी के काम के लिए इस्तेमाल किया गया पर्सनल खाता, या कोई मंज़ूर शुदा AI सर्विस शामिल हो सकता है, जिसे ऐसे डाटा या टास्क के साथ इस्तेमाल किया गया हो जिनकी इजाज़त संगठन ने नहीं दी है।
शैडो AI अक्सर ऑफिस के रोज़मर्रा के दबावों से शुरू होता है: तंग डेडलाइन, काम करने का तेज़ या बेहतर तरीका ढूंढने की ज़रूरत, या कोई टूल जो काम पूरा नहीं कर पा रहा हो। कभी-कभी कोई मंज़ूर शुदा AI टूल उपलब्ध होता है, लेकिन लोग किसी दूसरे विकल्प को ज़्यादा जानने की वजह से कहीं और रुख कर लेते हैं।
शैडो AI बनाम शैडो IT
शैडो IT बिना किसी संगठन की अनुमति या निगरानी के इस्तेमाल किए जाने वाले किसी भी सॉफ्टवेयर या हार्डवेयर के लिए ज़्यादा व्यापक शब्द है। आम उदाहरणों में काम के लिए इस्तेमाल किया गया पर्सनल क्लाउड स्टोरेज, अनधिकृत मैसेजिंग ऐप, और बिना अनुमति वाले प्रोजेक्ट मैनेजमेंट प्लैटफॉर्म शामिल हैं।
शैडो AI शैडो IT का एक खास रूप है, जिसमें AI सिस्टम और AI-संचालित खासियतें शामिल हैं। AI एक अतिरिक्त डाटा गवर्नेंस चुनौती पेश करता है, क्योंकि कंपनी की जानकारी किसी बाहरी सिस्टम को भेजी जा सकती है या संगठन के कंट्रोल से बाहर अनजान तरीकों से प्रोसेस की जा सकती है।
शैडो AI कैसे होता है?
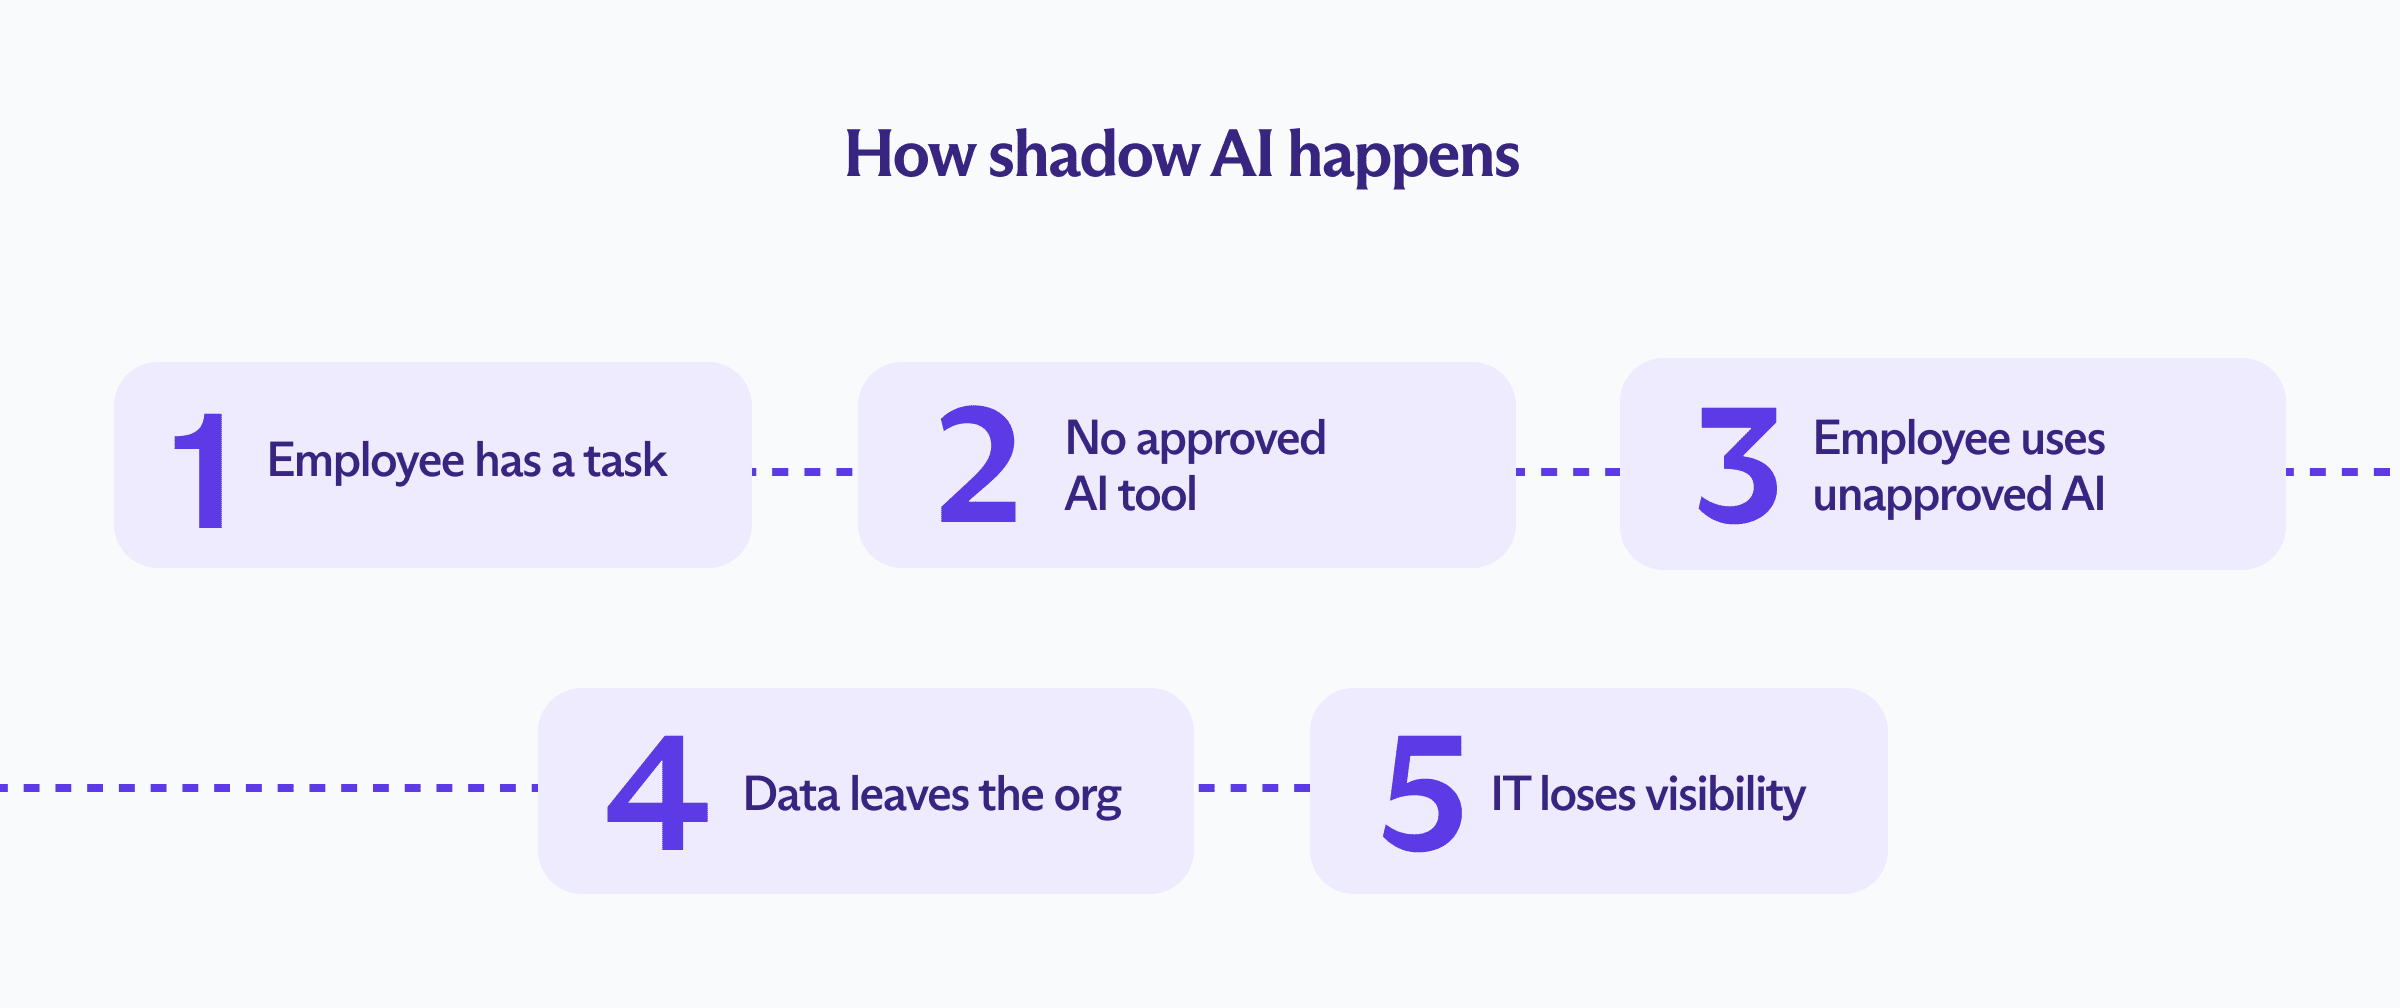
कर्मचारी सेकेंडों में किसी AI चैट विंडो में कंपनी की बड़ी मात्रा में जानकारी दर्ज कर सकते हैं। AI की सेटिंग के हिसाब से, टूल वो इनपुट सेव रख सकता है, उसे दूसरी पार्टियों के साथ शेयर कर सकता है (जैसे डाटा ब्रोकर या एनालिटिक्स वेंडर, जैसा OpenAI लीक केस में हुआ), या उसे टारगेटेड ऐड्स या मॉडल डेवलपमेंट के लिए इस्तेमाल कर सकता है।
शैडो AI आमतौर पर कुछ सामान्य संगठन संबंधी कमियों की वजह से फैलता है।
कोई मंज़ूर शुदा विकल्प नहीं
कर्मचारियों के शैडो AI टूल इस्तेमाल करने की संभावना तब ज़्यादा होती है जब बिज़नेस ने कोई मंज़ूर शुदा विकल्प नहीं दिया हो। 2,000 कर्मचारियों पर किए गए एक BlackFog सर्वे(नई विंडो) ने पाया कि 49% कर्मचारी नियोक्ता की अनुमति के बिना AI टूल अपनाते हैं, 63% को लगता है कि जब कोई कंपनी-मंज़ूर विकल्प नहीं हो तो AI इस्तेमाल करना ठीक है, और 51% ने IT की जानकारी के बिना AI टूल को वर्क सिस्टम से कनेक्ट किया है।
अस्पष्ट नीतियां
कर्मचारियों को साफ नहीं हो सकता कि कौन से टूल, टास्क, और किस तरह की जानकारी की इजाज़त है। कंपनी की गाइडेंस अत्यधिक संवेदनशील डाटा को साफ रोक सकती है, लेकिन इंटरनल मीटिंग नोट्स, ड्राफ्ट ईमेल, स्प्रेडशीट, सोर्स कोड, या कस्टमर बातचीत के बारे में कुछ खास नहीं कहती।
241 IT प्रोफेशनल्स पे किए गए IT Brew के सर्वे(नई विंडो) में पाया गया कि 35% को कर्मचारियों के अपनी कंपनी की AI इस्तेमाल और डाटा सिक्योरिटी नीतियां जानने पर बहुत कम या कोई भरोसा नहीं है, और सिर्फ 12% “पूरी तरह आश्वस्त” थे। 505 HR प्रोफेशनल्स/नियोक्ताओं पे किए गए एक अलग WorkNest सर्वे(नई विंडो) में पाया गया कि 54% संगठनों के पास कोई AI नीति है ही नहीं, 24% अभी उसे बना रहे हैं, और सिर्फ 13% के पास साफ, लिखित नियम हैं।
धीमी मंज़ूरी प्रक्रियाएं
डेडलाइन पूरी करने का दबाव लंबी सिक्योरिटी या प्रोक्योरमेंट रिव्यू को अव्यावहारिक महसूस करा सकता है। जब कर्मचारी किसी फ्री टूल को तुरंत एक्सेस कर सकते हैं, तो धीमी इंटरनल प्रक्रियाएं अनऑफिशियल तरीकों को ज़्यादा संभावित बना देती हैं।
मंज़ूर शुदा सॉफ्टवेयर में नई AI खासियतें
कोई वेंडर किसी ऐसी एप्लीकेशन में जनरेटिव AI खासियतें जोड़ सकता है जो पहले ही सिक्योरिटी रिव्यू पास कर चुकी है, और सॉफ्टवेयर मंज़ूर शुदा लिस्ट में बना रहता है, भले ही किसी ने ये नहीं आंका हो कि नई खासियत कंपनी का डाटा कैसे प्रोसेस, स्टोर, या शेयर करें करती है। कर्मचारी ने कोई नीति नहीं तोड़ी, लेकिन नतीजा बाकी वजहों जैसा ही है: कंपनी का डाटा अब किसी ऐसे चैनल से गुज़र रहा है जिसकी असल में किसी ने जांच नहीं की।
डाटा हैंडलिंग के प्रति सीमित जागरूकता
कर्मचारियों को पता नहीं हो सकता कि ChatGPT और Gemini जैसे AI प्रोवाइडर प्रॉम्प्ट कैसे सेव रखते हैं, अपलोड की गई फ़ाइल कैसे प्रोसेस करते हैं, सर्विस सुधारने के लिए बातचीत का इस्तेमाल कैसे करते हैं, या डाटा दूसरे प्रोवाइडर्स के साथ कैसे शेयर करते हैं। वो मान सकते हैं कि ब्राउज़र टैब बंद करने पे उनका डाला गया डाटा गायब हो जाता है, भले ही कॉपियां खाता हिस्ट्री, लॉग, बैकअप, या कनेक्टेड सिस्टम में बनी रहती हैं।
Kolide की रिपोर्ट(नई विंडो) में पाया गया कि जहां 89% कर्मचारी हर महीने AI इस्तेमाल करते हैं, वहीं सिर्फ 56% कंपनियों ने स्टाफ को AI के सिक्योरिटी जोखिम समझाए हैं।
शैडो AI के उदाहरण
| टीम | शैडो AI का उदाहरण | संभावित रूप से उजागर हुई जानकारी | संभावित असर |
|---|---|---|---|
| सॉफ्टवेयर डेवलपमेंट | डीबग करें करने के लिए इंटरनल कोड को किसी पब्लिक चैटबॉट में पेस्ट करना | सोर्स कोड, प्रमाण, सिस्टम आर्किटेक्चर, और रिलीज़ न हुई खासियतें | प्रोप्राइटरी कोड या सीक्रेट कंपनी के सिस्टम से बाहर सेव रह सकते हैं |
| प्रोडक्ट | रोडमैप को सारांश के लिए अपलोड करें करना | लॉन्च तारीखें, प्रोडक्ट स्ट्रैटेजी, प्राइसिंग, और पार्टनर जानकारी | गोपनीय बिज़नेस प्लैन तीसरें-पार्टी सर्वर पे बिना मैनेजमेंट के पड़े रह सकते हैं |
| मार्केटिंग और डिज़ाइन | कैंपेन प्लैन किसी AI राइटिंग या डिज़ाइन टूल में दर्ज करें करना | रिलीज़ न हुए प्रोडक्ट, कस्टमर रिसर्च, ब्रांड एसेट्स, और ऑडियंस डाटा | संवेदनशील कैंपेन जानकारी बिना लीगल या सिक्योरिटी रिव्यू के प्रोसेस हो सकती है |
| डाटा विश्लेषण | कस्टमर डेटासेट को किसी बाहरी विश्लेषण टूल में अपलोड करें करना | पर्सनल डाटा, व्यावसायिक रूप से संवेदनशील रिकॉर्ड, और गोपनीय जानकारी | संरक्षित या रेगुलेटेड जानकारी बिना अनुमति वाली तीसरें-पार्टी को जा सकती है |
| ह्यूमन रिसोर्स | एप्लीकेशन का मूल्यांकन करने या इंटरव्यू का सारांश बनाने के लिए किसी AI टूल का इस्तेमाल करना | कैंडिडेट डाटा, रोज़गार जानकारी, और मूल्यांकन मापदंड | कर्मचारियों के डाटा का उजागर होना GDPR या CCPA का उल्लंघन हो सकता है |
| सेल्स | विश्लेषण के लिए कॉल ट्रांसक्रिप्ट या खाता नोट्स अपलोड करें करना | कस्टमर पहचान, कॉन्ट्रैक्ट जानकारी, प्राइसिंग, और सेल्स स्ट्रैटेजी | कस्टमर डाटा का उजागर होना GDPR या CCPA का उल्लंघन हो सकता है |
| ग्राहक सहायता | सहायता टिकट किसी पब्लिक चैटबॉट में पेस्ट करना | कस्टमर नाम, खाता जानकारी, शिकायतें, और पत्राचार | सेव रखे गए सहायता रिकॉर्ड GDPR या CCPA का उल्लंघन कर सकते हैं |
| वित्त | इंटरनल स्प्रेडशीट का विश्लेषण करने के लिए किसी AI असिस्टेंट से कहना | बजट, फोरकास्ट, पेरोल जानकारी, और ट्रांजैक्शन रिकॉर्ड | फाइनेंशियल डाटा बिना उचित सुरक्षा उपायों के प्रोसेस हो सकता है |
| लीगल | कॉन्ट्रैक्ट या केस फ़ाइल सारांश के लिए अपलोड करें करना | विशेषाधिकार प्राप्त सलाह, कॉन्ट्रैक्चुअल शर्तें, और क्लाइंट जानकारी | क्लाइंट डाटा का दुरुपयोग GDPR या CCPA का उल्लंघन हो सकता है और विशेषाधिकार को प्रभावित कर सकता है |
| लीडरशिप | बोर्ड दस्तावेज़ या स्ट्रैटेजिक प्लैन रिव्यू करने के लिए किसी AI सर्विस का इस्तेमाल करना | अधिग्रहण प्लैन, इंटरनल लक्ष्य, और एग्ज़ीक्यूटिव चर्चाएं | अत्यधिक संवेदनशील कॉर्पोरेट जानकारी उजागर हो सकती है |
क्या AI अपने आप आपके डाटा पे ट्रेन होता है?
लार्ज लैंग्वेज मॉडल (LLM) हर प्रॉम्प्ट पे रीयल-टाइम में अपने आप रीट्रेन नहीं होते, इसलिए कोई बातचीत अनिवार्य रूप से AI मॉडल का हिस्सा नहीं बनेगी या किसी दूसरे उपयोगकर्ता के जवाब में नहीं दिखेगी। हालांकि, जोखिम का स्तर प्रोवाइडर, खाता टाइप, निजता सेटिंग, कॉन्ट्रैक्ट, और सर्विस के कॉन्फ़िगरेशन पे निर्भर करता है।
कोई AI प्रोवाइडर प्रॉम्प्ट और अपलोड करें की गई फ़ाइल सेव रख सकता है, उन्हें ह्यूमन रिव्यू के लिए उपलब्ध करा सकता है, अपनी सर्विसेज़ सुधारने के लिए इस्तेमाल कर सकता है, या इंफ्रास्ट्रक्चर और मॉडल प्रोवाइडर्स के साथ शेयर कर सकता है।
मॉडल ट्रेनिंग बंद होने पर भी, जानकारी खाता हिस्ट्री, ऑपरेशनल लॉग, एब्यूज़-मॉनिटरिंग सिस्टम, बैकअप, ब्राउज़र रिकॉर्ड, कनेक्टेड सर्विसेज़, या तीसरें-पार्टी इंटीग्रेशन में दिख सकती है। अगर आपका कंटेंट पहले ही मॉडल ट्रेनिंग में शामिल हो चुका है, तो ये विकल्प बंद करें करने से मॉडल आपकी पिछली बातचीत नहीं भूलेगा।
शैडो AI के जोखिम क्या हैं?

AI फैसलों को प्रभावित कर सकता है, कस्टमर-फेसिंग सामग्री बना सकता है, कोड लिख सकता है, या पर्सनल डाटा का विश्लेषण कर सकता है, और इन सबसे ऐसे जोखिम पैदा होते हैं जो टूल की सिक्योरिटी से आगे तक जाते हैं:
डाटा लीक
IBM की 2025 Cost of a Data Breach रिपोर्ट(नई विंडो) में पाया गया कि पांच में से एक संगठन को शैडो AI से जुड़ा लीक झेलना पड़ा था, फिर भी सिर्फ 37% के पास उसे संभाले या पहचानने के लिए बनी नीतियां थीं।
जिन संगठनों में शैडो AI का स्तर ऊंचा था, उन्हें उन संगठनों की तुलना में जहां शैडो AI बहुत कम या नहीं था, औसतन $6,70,000 ज़्यादा लीक खर्च झेलने पड़े। इसके अलावा, शैडो AI से जुड़ी घटनाओं में ग्लोबल औसत से ज़्यादा बार पर्सनल जानकारी और इंटेलेक्चुअल प्रॉपर्टी उजागर हुई।
गोपनीय जानकारी का उजागर होना
कर्मचारी इंटरनल दस्तावेज़, सोर्स कोड, फाइनेंशियल जानकारी, कॉन्ट्रैक्ट, कस्टमर रिकॉर्ड, प्रोडक्ट प्लैन, या ट्रेड सीक्रेट बिना ये जाने शेयर करें कर सकते हैं कि AI प्रोवाइडर उनका डाला हुआ डाटा सेव रखता है। जानकारी को मॉडल ट्रेनिंग से बाहर रखा गया हो, तब भी वो खाता छेड़छाड़, सिक्योरिटी लीक, प्रोवाइडर एक्सेस, असुरक्षित इंटीग्रेशन, या लीगल मांगों के खतरे में रह सकती है।
उदाहरण के लिए, Samsung ने पूरी कंपनी में ChatGPT पर रोक लगाई(नई विंडो) मई 2023 में, जब कर्मचारियों ने 20 दिनों में तीन बार उसमें गोपनीय सामग्री पेस्ट की, जिसमें सेमीकंडक्टर सोर्स कोड, डिफेक्ट-डिटेक्शन एल्गोरिदम, और एक इंटरनल मीटिंग का ट्रांसक्रिप्ट शामिल था।
इंटेलेक्चुअल प्रॉपर्टी का नुकसान
प्रोप्राइटरी जानकारी अक्सर किसी कंपनी की सबसे कीमती संपत्ति होती है। कोड, रिसर्च, प्रोडक्ट डिज़ाइन, प्रोसेस, या स्ट्रैटेजी दस्तावेज़ किसी बाहरी AI सर्विस में अपलोड करें करना कॉन्फिडेंशियलिटी एग्रीमेंट से टकरा सकता है या उस जानकारी को कंट्रोल करने की बिज़नेस की क्षमता को कमज़ोर कर सकता है। कोई कर्मचारी AI-जनरेटेड कंटेंट को उसकी उत्पत्ति, लाइसेंसिंग पाबंदियों, या तीसरें-पार्टी सामग्री से समानता समझे बिना भी इस्तेमाल कर सकता है।
निजता और रेगुलेटरी उल्लंघन
पर्सनल डाटा AI टूल के ज़रिए प्रोसेस होने पर भी डाटा निजता कानून के अधीन रहता है। शैडो AI निजता सुरक्षा उपायों को बायपास कर सकता है, क्योंकि संबंधित लीगल टीमों को कभी पता ही नहीं चलता कि प्रोसेसिंग हो रही है। UK Information Commissioner’s Office चेताता है कि AI सिस्टम मौजूदा सिक्योरिटी जोखिम बढ़ा सकते हैं(नई विंडो)। गंभीर GDPR उल्लंघनों पर €20 मिलियन तक या संगठन की पिछले फाइनेंशियल साल की दुनिया भर की सालाना आमदनी के 4% तक जुर्माना हो सकता है, जो भी ज़्यादा हो।
असुरक्षित इंटीग्रेशन और ज़रूरत से ज़्यादा एक्सेस
AI टूल ईमेल, क्लाउड स्टोरेज, कैलेंडर, कोड रिपॉज़िटरी, कस्टमर डेटाबेस, और कोलैबोरेशन प्लैटफॉर्म से कनेक्ट हो सकते हैं। चौड़ी इजाज़तें, कमज़ोर तरीके से सुरक्षित एपीआई, लीक हुए एक्सेस टोकन, मैलिशियस ब्राउज़र एक्सटेंशन, और छेड़छाड़ की गई तीसरें-पार्टी सर्विसेज़ कंपनी के सिस्टम और डाटा को किसी एक प्रॉम्प्ट में दर्ज की गई जानकारी से आगे उजागर कर सकते हैं।
Salesloft Drift लीक में, हमलावरों ने Drift, एक AI सेल्स-असिस्टेंट इंटीग्रेशन, से OAuth टोकन चुराए और उनका इस्तेमाल 700 से ज़्यादा संगठनों के Salesforce इंस्टेंस से डाटा निकालने के लिए किया, जिसमें बिज़नेस कॉन्टैक्ट्स, एपीआई कीज़, और सहायता केस में अंदर डाला गया क्लाउड प्रमाण शामिल थे।
प्रॉम्प्ट इंजेक्शन अटैक
ये कमज़ोरी किसी भी कनेक्टेड AI सिस्टम में होती है, मंज़ूर शुदा हो या नहीं — हमलावर दस्तावेज़, वेबपेज, ईमेल, या उसके प्रोसेस किए गए दूसरे कंटेंट में छिपा दें गए निर्देशों के ज़रिए AI सिस्टम को मैनिपुलेट कर सकते हैं, जिससे वो जानकारी उजागर कर सकता है, अपने मूल निर्देश नज़रअंदाज़ कर सकता है, या अनचाहे काम कर सकता है।
शैडो AI खतरा और बढ़ा देता है, क्योंकि किसी बिना अनुमति वाले टूल या AI एजेंट की प्रॉम्प्ट इंजेक्शन के लिए कभी जांच नहीं हुई हो सकती या उसे ज़रूरी इजाज़तों तक सीमित नहीं किया गया हो। अगर हमला सफल हो जाता है, तो सिक्योरिटी टीमों को कम पता हो सकता है कि क्या हुआ या उसे कैसे कंट्रोल किया जाए। नतीजे और भी गंभीर होते हैं जब AI एजेंट संवेदनशील डाटा को एक्सेस करें सकता हो या बिना ह्यूमन रिव्यू के काम कर सकता हो।
जवाबदेही की कमी
शैडो AI गतिविधि अक्सर कोई केंद्रीय ऑडिट रिकॉर्ड नहीं छोड़ती। सिक्योरिटी टीमों के लिए ये पता लगाना मुश्किल हो सकता है कि कौन सी जानकारी भेजी गई, किस मॉडल ने उसे प्रोसेस किया, उससे क्या आउटपुट निकला, या नतीजे ने फैसले को कैसे प्रभावित किया। किसी एरर, शिकायत, डाटा लीक, या रेगुलेटरी सवाल की जांच उन रिकॉर्ड के बिना बहुत मुश्किल हो जाती है।
अनचाहे खर्च और सप्लायर निर्भरता
अलग-अलग सदस्यता और एपीआई खाता डिपार्टमेंट्स में दोहराया गया खर्च पैदा कर सकते हैं। एक्सपेरिमेंटल टूल प्रोक्योरमेंट टीमों के उनकी प्राइसिंग, भरोसेमंदता, या लॉन्ग-टर्म उपलब्धता आंकने से पहले ही ज़रूरी वर्कफ्लो में अंदर डाला जा चुका हो सकता है। कोई फ्री सर्विस सर्विस एग्रीमेंट, कंटिन्यूटी प्लैन, या वर्कफ्लो कहीं और ले जाने के व्यावहारिक तरीके के बिना बिज़नेस-क्रिटिकल बन सकती है।
शैडो AI कैसे पहचानें
शैडो AI पहचानना मुश्किल हो सकता है, क्योंकि कर्मचारी पर्सनल खाता, ब्राउज़र एक्सटेंशन, अंदर डाली गई AI खासियतें, AI ब्राउज़र, या ऐसे टूल इस्तेमाल कर सकते हैं जो सामान्य वेब ट्रैफिक में घुल-मिल जाते हैं। इसलिए संगठनों को ये दिखना ज़रूरी है कि कौन सी सर्विसेज़ इस्तेमाल हो रही हैं और कंपनी का डाटा उनमें से कैसे गुज़रता है।
निगरानी संतुलित रहनी चाहिए और कर्मचारियों की निजता का सम्मान करनी चाहिए। मकसद जोखिम भरे टूल और डाटा फ्लो पहचानना होना चाहिए, बिना हर प्रॉम्प्ट या बातचीत का कंटेंट रोज़ जांचे।

अपने संगठन में शैडो AI पहचानने के कुछ टिप्स:
AI इस्तेमाल की इन्वेंट्री बनाएं
टीमों से पूछें कि वो अभी कौन से AI टूल इस्तेमाल करती हैं, किन टास्क के लिए इस्तेमाल करती हैं, और क्या उन्हें मंज़ूर शुदा विकल्प इस्तेमाल करने से रोकता है। एक छोटा सर्वे, डिपार्टमेंट लीड्स से बातचीत, और वॉलंटरी डिस्क्लोज़र पीरियड ऐसे इस्तेमाल सामने ला सकते हैं जिन्हें टेक्निकल कंट्रोल मिस कर देते हैं। कर्मचारी ज़्यादा ईमानदारी से बात करते हैं जब मकसद शुरुआती एक्सपेरिमेंट को सज़ा देना नहीं, बल्कि उनकी ज़रूरतें समझना होता है।
नेटवर्क और एप्लीकेशन गतिविधि रिव्यू करें
सिक्योरिटी टीमें नेटवर्क लॉग, सॉफ्टवेयर इन्वेंट्री, और क्लाउड एक्सेस सिक्योरिटी टूल इस्तेमाल कर के जाने-पहचाने AI सर्विसेज़ से कनेक्शन पहचान सकती हैं। निगरानी ये दिखा सकती है कि कौन सी सर्विसेज़ एक्सेस करें की जा रही हैं और कितना डाटा ट्रांसफर हो रहा है, बिना हर बातचीत का कंटेंट कैप्चर किए।
ब्राउज़र एक्सटेंशन और प्लग-इन का ऑडिट करें
ब्राउज़र एक्सटेंशन लगभग किसी भी वर्कफ्लो में AI राइटिंग, समराइज़ेशन, ट्रांसलेशन, मीटिंग, और कोडिंग खासियतें जोड़ सकते हैं। रिव्यू करें कि कौन से एक्सटेंशन इंस्टॉल हैं, वो कौन सी इजाज़तें मांगते हैं, और क्या वो वेबपेज कंटेंट, ईमेल, दस्तावेज़, या लॉगइन जानकारी पढ़ सकते हैं।
खर्चे और प्रोक्योरमेंट रिकॉर्ड चेक करें
कर्मचारियों के खर्च क्लेम, कॉर्पोरेट कार्ड स्टेटमेंट, और प्रोक्योरमेंट रिकॉर्ड से ऐसी पेड AI सदस्यता सामने आ सकती हैं जिनकी सिक्योरिटी रिव्यू कभी पूरी नहीं हुई। अलग-अलग टीमों की बार-बार पेमेंट से दोहराए गए टूल और अनऑफिशियल खाता भी पकड़ में आ सकते हैं।
अनमैनेज्ड एपीआई कीज़ और इंटीग्रेशन खोजें
कोड रिपॉज़िटरी, सीक्रेट्स मैनेजर, क्लाउड एन्वायर्नमेंट, बिलिंग डैशबोर्ड, और ऑटोमेशन प्लैटफॉर्म में बाहरी AI प्रोवाइडर्स के कनेक्शन रिव्यू करें। अनमैनेज्ड एपीआई कीज़ या अनजान इस्तेमाल के चार्ज किसी प्रोटोटाइप, इंटीग्रेशन, या इंटरनल टूल की ओर इशारा कर सकते हैं जिसे औपचारिक मंज़ूरी नहीं मिली।
डाटा लॉस प्रिवेंशन कंट्रोल इस्तेमाल करें
डाटा लॉस प्रिवेंशन टूल संवेदनशील तरह की जानकारी जैसे पर्सनल रिकॉर्ड, प्रमाण, फाइनेंशियल डाटा, और सोर्स कोड अपलोड करें करने की कोशिशें पहचान सकते हैं। कंट्रोल संतुलित होने चाहिए और साफ तौर पे बताए जाने चाहिए। कर्मचारियों को समझना चाहिए कि क्या मॉनिटर होता है, वो ज़रूरी क्यों है, और जायज़ काम मंज़ूर शुदा सिस्टम के ज़रिए कैसे पूरा करें।
कर्मचारियों के साथ काम करें, उन्हें छोड़ कर नहीं
सिर्फ टेक्निकल निगरानी से शैडो AI का हर मामला सामने नहीं आएगा। कर्मचारी पर्सनल खाता, मोबाइल डिवाइस, या ऐसे टूल इस्तेमाल कर सकते हैं जो सामान्य वेब ट्रैफिक जैसे दिखते हैं। टीमों से नियमित बातचीत से पता चल सकता है कि मौजूदा वर्कफ्लो कहां रुकावट पैदा करते हैं और कर्मचारी बाहरी टूल क्यों ढूंढते हैं।
शैडो AI के जोखिम कैसे कम करें

शैडो AI कम करने के लिए व्यावहारिक विकल्प, स्पष्ट नीतियां, उचित एक्सेस कंट्रोल, कर्मचारी ट्रेनिंग, और लगातार रिव्यू ज़रूरी हैं। असरदार सुरक्षा उपाय जायज़ AI इस्तेमाल की सहायता करें और साथ ही कंपनी का डाटा मंज़ूर शुदा सिस्टम में रखें:
कर्मचारियों को एक मंज़ूर शुदा AI टूल दें
जब आप एक ऐसा बिज़नेस AI असिस्टेंट देते हैं जो उनकी व्यावहारिक ज़रूरतें पूरी करे, तो कर्मचारी विकल्प खोजते कम ही निकलते हैं। कोई भी मंज़ूर शुदा टूल मज़बूत निजता सुरक्षा, स्पष्ट डाटा हैंडलिंग शर्तें, उचित बिज़नेस कंट्रोल, और आम टास्क की सहायता के लिए काफी क्षमता देना चाहिए।
पूरी तरह बैन से बचें
पूरा बैन AI इस्तेमाल को और भी ज़्यादा छुपा सकता है, खासकर जब कर्मचारी पहले से इन टूल पे निर्भर हों। कुछ पर्सनल खाता, मोबाइल डिवाइस, ब्राउज़र एक्सटेंशन, या कम भरोसेमंद AI सर्विसेज़ की तरफ जा सकते हैं जिन्हें संगठन के लिए पहचानना मुश्किल है।
AI स्वीकार्य-इस्तेमाल नीति बनाएं
असली वर्कफ्लो पे आधारित उदाहरण दें। “संवेदनशील जानकारी शेयर करें मत करें” व्याख्या की बहुत ज़्यादा गुंजाइश छोड़ता है। ज़्यादा साफ नीति कर्मचारियों को बता सकती है कि ग्राहक सहायता एक्सपोर्ट, सोर्स कोड, कॉन्ट्रैक्ट, प्रमाण, रिलीज़ न हुए फाइनेंशियल नतीजे, या पहचान योग्य कर्मचारी रिकॉर्ड किसी बिना अनुमति वाली सर्विस में अपलोड करें कभी न करें।
AI नियम बनाने से पहले डाटा क्लासिफाई करें
पहचानें कि कौन सी तरह की जानकारी पब्लिक, इंटरनल, कॉन्फिडेंशियल, रेगुलेटेड, या हाईली रिस्ट्रिक्टेड है। हर कैटेगरी को इजाज़त दिए गए AI इस्तेमाल से कनेक्ट करें। पब्लिक मार्केटिंग कॉपी किसी बड़ी रेंज के टूल के लिए ठीक हो सकती है, जबकि पर्सनल डाटा, प्रमाण, ट्रेड सीक्रेट, और विशेषाधिकार प्राप्त लीगल सामग्री को बारीकी से कंट्रोल किया गया सिस्टम चाहिए या उन्हें पूरी तरह बाहर रखा जा सकता है।
मंज़ूर शुदा सॉफ्टवेयर को समय-समय पे नई AI खासियतों के लिए रिव्यू करें
कोई एप्लीकेशन AI असिस्टेंट, ऑटोमैटिक ट्रांसक्रिप्शन, कंटेंट जनरेशन, या प्रेडिक्टिव विश्लेषण जोड़ने के बाद डाटा को अलग तरीके से प्रोसेस कर सकती है। नियमित वेंडर रिव्यू ये बदलाव पहचान सकते हैं और सच्ची स्थिति की पुष्टि कर सकते हैं कि पहले मंज़ूर शुदा टूल अब भी संगठन की सिक्योरिटी, निजता, और कंप्लायंस ज़रूरतें पूरी करते हैं।
इजाज़तें सीमित करें
AI टूल को सिर्फ उस डाटा और सिस्टम का एक्सेस दें जो मंज़ूर शुदा टास्क के लिए ज़रूरी है। जहां उपलब्ध हो, कंपनी-मैनेज्ड खाता, सिंगल साइन-ऑन (SSO), दो-फैक्टर सत्यापन (2FA), रोल-बेस्ड इजाज़तें, और सेंट्रलाइज़्ड खाता हटाने का इस्तेमाल करें। किसी बिज़नेस AI असिस्टेंट को पूरी ड्राइव, इंबॉक्स, या कस्टमर डेटाबेस से कनेक्ट करें करने से बचें जब कोई सीमित सोर्स काम कर जाए।
भूमिका और इस्तेमाल के केस के हिसाब से नियम सेट करें
अलग-अलग टीमों की ज़रूरतें और जोखिम के लेवल अलग होते हैं। डेवलपर्स को टेस्टिंग या प्रोटोटाइपिंग के लिए एपीआई एक्सेस चाहिए हो सकता है। मार्केटिंग टीमों को टेक्स्ट और इमेज जनरेशन चाहिए हो सकता है। लीगल या HR टीमें ऐसी जानकारी के साथ काम कर सकती हैं जिसे बहुत ज़्यादा पाबंदियां चाहिए। रोल-बेस्ड नियम नीति को व्यावहारिक रख सकते हैं और साथ ही संवेदनशील डाटा और हाई-रिस्क फंक्शन तक एक्सेस सीमित रख सकते हैं।
कर्मचारियों को ट्रेन करें
कर्मचारियों को इतनी AI लिटरेसी चाहिए कि वो जिन सिस्टम का इस्तेमाल करते हैं उनके फायदे और सीमाएं दोनों समझ सकें। ट्रेनिंग में AI निजता, कॉन्फिडेंशियलिटी, हैलुसिनेशन, बायस, इंटेलेक्चुअल प्रॉपर्टी, प्रॉम्प्ट इंजेक्शन, ह्यूमन रिव्यू, और इंसिडेंट रिपोर्टिंग शामिल होनी चाहिए। ट्रेनिंग का उचित स्तर स्टाफ की जानकारी, अनुभव, और उस कॉन्टेक्स्ट पे निर्भर करता है जिसमें AI इस्तेमाल होता है।
एक सिंपल मंज़ूरी प्रक्रिया बनाएं
एक असरदार प्रक्रिया टूल का नाम, इरादा टास्क, शामिल डाटा, ज़रूरी इंटीग्रेशन, और अपेक्षित बिज़नेस फायदा इकट्ठा कर सकती है। फिर सिक्योरिटी और लीगल टीमें असली जोखिम के हिसाब से उसे मंज़ूर, सीमित, टेस्ट, सैंडबॉक्स, या रिजेक्ट कर सकती हैं। लंबी प्रोक्योरमेंट प्रक्रिया कर्मचारियों को अपना तरीका ढूंढने पे मजबूर कर सकती है। एक वाजिब रिव्यू टारगेट सेट करें और समझाएं कि फैसले तक पहुंचने के लिए कौन सी जानकारी चाहिए।
आउटपुट के लिए लोगों को ज़िम्मेदार रखें
AI-सहायता प्राप्त काम का एक ह्यूमन मालिक होना चाहिए। आउटपुट के कस्टमर, कर्मचारियों, फाइनेंस, लीगल फैसलों, प्रोडक्शन कोड, प्रकाशित जानकारी, या दूसरे हाई-इम्पैक्ट क्षेत्रों को प्रभावित करने से पहले रिव्यू ज़रूरी करें। कोई भी शख्स AI टूल इस्तेमाल करता है तो उसकी सटीकता, मुनासिबत, कॉन्फिडेंशियलिटी, और कंपनी नीति के अनुपालन की जांच के लिए ज़िम्मेदार बना रहता है।
ज़रूरी AI-सहायता वाले फैसलों को डॉक्यूमेंट करें
जब AI ऐसे फैसलों में योगदान दे जो कस्टमर, कर्मचारियों, फाइनेंस, लीगल मामलों, या दूसरे हाई-इम्पैक्ट क्षेत्रों को प्रभावित करते हैं, तब स्पष्ट रिकॉर्ड रखें। एक भरोसेमंद ऑडिट ट्रेल जवाबदेही में सहायता करता है और संगठनों को एरर की जांच, नतीजे समझाने, और शिकायतों या रेगुलेटरी सवालों का जवाब देने में मदद करता है।
अगर संवेदनशील डाटा पहले ही शेयर करें हो चुका है तो क्या करें
किसी AI टूल को हुई गलती से जानकारी जाने को किसी भी दूसरे संभावित डाटा इंसिडेंट की तरह ट्रीट करें। नीचे दिए स्टेप्स से जल्दी गुज़रें।
पता लगाएं कि क्या शेयर करें हुआ था: सच्ची स्थिति की पुष्टि करें कि कौन सी जानकारी दर्ज करें या अपलोड करें की गई थी, कौन सा टूल और खाता इस्तेमाल हुआ था, उजागर होना कब हुआ, और किसे डाटा का एक्सेस हो सकता था।
जहां हो सके जानकारी हटाएं: टूल से बातचीत और कोई भी अपलोड करें की गई फ़ाइल मिटा दें। प्रोवाइडर की शर्तें और सहायता विकल्प चेक करें कि क्या आप फॉर्मल डिलीशन रिक्वेस्ट भेज सकते हैं।
चेक करें कि प्रोवाइडर क्या सेव रख सकता है: चैट को दृश्य से हटाएं करना हर कॉपी मिटाएं नहीं करता। ये तय करने में मदद के लिए कि कोई डाटा बच सकता है या नहीं, रिव्यू करें और डॉक्यूमेंट करें कि प्रोवाइडर ऑपरेशनल लॉग, बैकअप, ह्यूमन रिव्यू, मॉडल ट्रेनिंग, और डिलीशन टाइमफ्रेम के बारे में क्या कहता है।
प्रभावित सिस्टम सुरक्षित करें: AI टूल या कनेक्टेड प्लग-इन को दी गई इजाज़तें वापस लें। कोई भी पासवर्ड, एपीआई कीज़, एक्सेस टोकन, या दूसरे प्रमाण बदलें जो प्रॉम्प्ट या अटैच की गई फ़ाइल में आए थे।
संबंधित टीमों को बताएं: इंसिडेंट की रिपोर्ट संगठन की सिक्योरिटी, निजता, लीगल, या डाटा प्रोटेक्शन टीम को करें। वो कॉन्ट्रैक्चुअल ज़िम्मेदारियां, रेगुलेटरी ज़रूरतें, और ये आंक सकती हैं कि प्रभावित कस्टमर या पार्टनर को बताना ज़रूरी है या नहीं।
इंसिडेंट से सीखें: डॉक्यूमेंट करें कि क्या हुआ और उसका इस्तेमाल ट्रेनिंग, कंट्रोल, और मंज़ूर शुदा विकल्प बेहतर करने के लिए करें। उन कर्मचारियों को सज़ा देने से बचें जो असली गलतियों की रिपोर्ट करते हैं, क्योंकि सज़ा देने वाला रवैया दूसरों को आगे के इंसिडेंट उठाने से रोक सकता है।
टीमों के लिए एक निजी AI असिस्टेंट
Lumo for Business आपकी टीम को दस्तावेज़ का सारांश बनाने, डाटा का विश्लेषण करने, कोड रिव्यू करने, कंटेंट का ड्राफ्ट तैयार करने, और आइडिया एक्सप्लोर करने के लिए एक भरोसेमंद AI असिस्टेंट देता है, साथ ही आपके बिज़नेस को गोपनीय जानकारी पे कंट्रोल बनाए रखने में मदद करता है।
हमारा बिज़नेस AI असिस्टेंट बातचीत के लॉग नहीं रखता और न ही उनका इस्तेमाल AI मॉडल ट्रेन करने के लिए करता है, और कोई भी चैट हिस्ट्री जिसे आप सेव करना चुनते हैं, zero-access एन्क्रिप्शन से सुरक्षित रहती है, यानी हमारे पास आपका डाटा कभी एक्सेस नहीं होता
Lumo पूरी तरह ओपन सोर्स है, यूरोप में बना है, और Proton की ISO 27001 सर्टिफिकेशन और SOC 2 Type II एटेस्टेशन के ज़रिए GDPR और HIPAA कंप्लायंस की सहायता के लिए डिज़ाइन किया गया है।
अपनी टीम को एक काबिल, निजता-केंद्रित AI असिस्टेंट देने से बिना अनुमति वाले टूल पे निर्भरता कम होती है और आप AI इस्तेमाल को अपनी निगरानी वाले सिस्टम के भीतर रख पाते हैं।





