टीम पासवर्ड मैनेजमेंट तीन लोगों के लिए आसान है। 15 लोगों पे पहुंचते-पहुंचते ये टूटने लगता है।
एक छोटी कंपनी के पास चंद टूल, कुछ शेयर किए गए खाते, और आमतौर पे पासवर्ड रखने के लिए एक अनौपचारिक जगह होती है: कोई स्प्रेडशीट, चैट में कोई पिन किया हुआ संदेश, या कोई शेयर किया हुआ दस्तावेज़।
जैसे-जैसे किसी बिज़नेस में ज़्यादा लोग जुड़ते हैं, अनौपचारिक शेयरिंग की वजह से ज़रूरी एक्सेस और जोखिम भरे एक्सेस में फर्क कर पाना मुश्किल हो जाता है। रोज़मर्रा के टूल्स के पासवर्ड आखिर में फाइनेंस, एडमिन, क्लाइंट, या इंफ्रास्ट्रक्चर सिस्टम के प्रमाणों के साथ मिल जाते हैं। बाहर से ये लिस्ट अब भी व्यवस्थित लग सकती है, लेकिन इसमें अब ये नहीं झलकता के असल में किसे किस चीज़ का एक्सेस चाहिए।
जैसे-जैसे बिज़नेस बढ़ता है, शेयर किए गए प्रमाणों को संरचना और कंट्रोल की ज़रूरत होती है: कौन हर पासवर्ड का एक्सेस कर सकता है, किस विभाग के पास प्रमाण हैं, और लोगों के जुड़ने, जाने और भूमिका बदलने पे एक्सेस कैसे बदलता है।
हम समझाएंगे के टीम या विभाग के हिसाब से पासवर्ड तिजोरियां कैसे व्यवस्थित करें, ग्रुप-आधारित एक्सेस लीस्ट प्रिविलेज को कैसे सहायता देता है, और ऑनबोर्डिंग और ऑफबोर्डिंग को ज़्यादा सुरक्षित कैसे बनाएं, इससे पहले के प्रमाणों का बिखराव सुरक्षा और संचालन की समस्या बन जाए।
शेयर किए गए पासवर्ड एक्सेस स्केल क्यों नहीं होता
अनौपचारिक शेयरिंग आमतौर पे पहला मॉडल होता है जिस पे बढ़ती कंपनियां निर्भर होती हैं। अनौपचारिक शेयरिंग सुविधा के लिए बनी होती है: पासवर्ड किसी स्प्रेडशीट, किसी चैट थ्रेड, या किसी शख्स के ब्राउज़र में रह सकते हैं, और किसी को हर बार लॉगइन चाहने पे एक्सेस मांगने की ज़रूरत नहीं पड़ती।
सुविधा को जल्दी ही अफरा-तफरी और जोखिम पीछे छोड़ देते हैं। जैसे ही ज़्यादा टीमें, कॉन्ट्रैक्टर, क्लाइंट और टूल बिज़नेस में दर्ज होते हैं, वो शेयर की गई लिस्ट लोगों के असली काम के हिसाब से बहुत बड़ी हो जाती है। उदाहरण के लिए, फाइनेंस टीम को बैंकिंग, पेयरोल और इनवॉइसिंग के प्रमाण चाहिए हो सकते हैं, लेकिन ऐड खातों या डेवलपर टूल्स के नहीं। मार्केटिंग को एनालिटिक्स, कॉन्टेंट और सोशल मीडिया का एक्सेस चाहिए हो सकता है, लेकिन लीगल पोर्टल या इंफ्रास्ट्रक्चर प्रमाणों का नहीं।
दरारें रोज़मर्रा के काम में दिखाएं देती हैं, लेकिन ऑफबोर्डिंग ही वो जगह है जहां ये मॉडल खतरनाक हो जाता है। जब कोई कंपनी छोड़ता है, तो बिज़नेस के पास ये जानने का कोई भरोसेमंद तरीका नहीं होता के उसके पास किन प्रमाणों का एक्सेस था, कौन से कॉपी किए थे, या कौन से अब भी उसे याद हैं। पासवर्ड रोटेट करने का मतलब है नए पासवर्ड को फिर से उन्हीं असुरक्षित चैनलों से बांटना, बिना ये लॉग रहे के उसे किसे मिला। इतनी मेहनत के सामने कई बिज़नेस रोटेशन छोड़ देते हैं।
संरचित तिजोरियों और ग्रुप-आधारित एक्सेस वाला बिज़नेस पासवर्ड मैनेजर अस्पष्टता की जगह कंट्रोल ले आता है: एक्सेस जानबूझकर दिया, समीक्षित और वापस लिया जा सकता है।
तिजोरी जितनी बड़ी होती जाती है, एक्सेस कंट्रोल के तौर पे उतनी ही कम काम की होती जाती है। हो सकता है वो पासवर्ड अब भी सुरक्षित रखे, लेकिन उसमें अब ये नहीं झलकता के बिज़नेस असल में कैसे चलता है, हर प्रमाण किसका है, या उसे इस्तेमाल कौन कर सकता है।
टीम-आधारित एक्सेस लीस्ट प्रिविलेज की सहायता करता है
विभाग के हिसाब से प्रमाणों के एक्सेस के पीछे का सिद्धांत आसान है: लोगों को सिर्फ उन्हीं प्रमाणों का एक्सेस होना चाहिए जिनकी उन्हें अपने काम के लिए ज़रूरत है।
लीस्ट प्रिविलेज का सिद्धांत काम का है क्योंकि ये प्रमाणों के एक्सेस को एक साफ इम्तिहान देता है: क्या इस शख्स को अपना काम करने के लिए ये प्रमाण चाहिए, या उसके पास ये इसलिए है क्योंकि एक्सेस एक बार दिया गया और फिर कभी सवाल नहीं उठा? टीम पासवर्ड मैनेजमेंट में, यही सवाल ये तय करना चाहिए के तिजोरियां कैसे बनती हैं, उनमें कौन जुड़ता है, और एक्सेस कब हटाया जाता है।
ये शेयर किए गए प्रमाणों के लिए खास तौर पे ज़रूरी है। शेयर किया गया लॉगइन पहले से ही किसी व्यक्तिगत खाते से ज़्यादा संभालना मुश्किल होता है, क्योंकि एक से ज़्यादा लोग उसे इस्तेमाल कर सकते हैं।
जब वो प्रमाण उन लोगों के लिए भी एक्सेसिबल हो जिन्हें उसका एक्सेस नहीं चाहिए, तो बिज़नेस बिना किसी फायदे के जोखिम उठाता है: हर वो शख्स जो उसे देख सकता है, एक और डिवाइस है जहां उसे ऑटोफिल, कॉपी या फिशिंग के ज़रिए हासिल किया जा सकता है। बिज़नेस को शायद ये पता हो के पासवर्ड कहीं सुरक्षित स्टोर किया गया है, लेकिन ये नहीं पता होता के तिजोरी का एक्सेस रखने वाले हर शख्स के पास उसे इस्तेमाल करने की मान्य वजह अब भी है या नहीं।
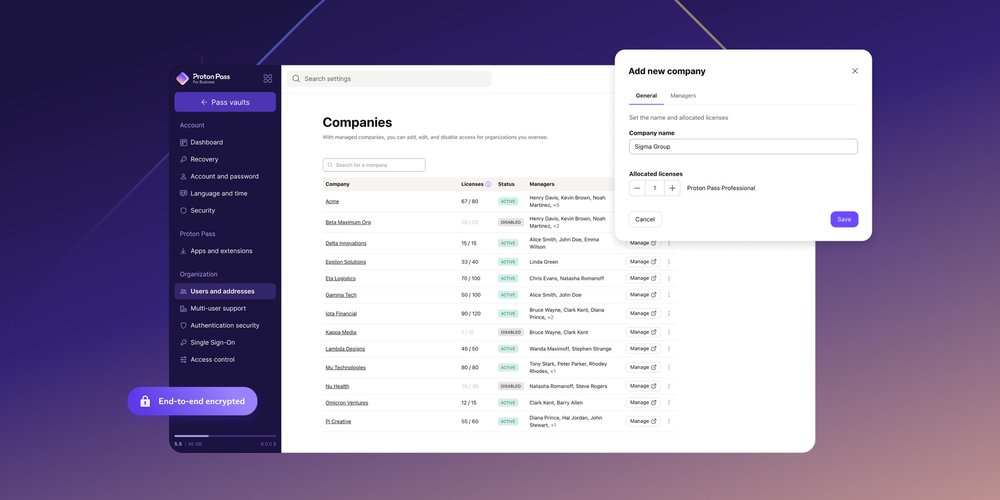
ग्रुप Proton Pass for Business में ये समस्या सुलझा देते हैं: एडमिन लोगों को ऐसे ग्रुप में व्यवस्थित कर सकते हैं जो टीमों, विभागों या प्रोजेक्ट्स की तरह बने हों, फिर उन ग्रुप को खास तिजोरियों और आइटम से जोड़ सकते हैं, ताकि एक्सेस व्यक्तिगत अनुदानों की लिस्ट के बजाय भूमिका के साथ चले।
तिजोरी की संरचना जोखिम के मुताबिक होनी चाहिए। कम जोखिम वाले संचालन के लॉगइन आसानी से शेयर किए जा सकते हैं, जबकि एडमिन प्रमाणों, फाइनेंस टूल्स, HR सिस्टम, कस्टमर निर्यात और बैकअप एक्सेस को ज़्यादा सख्त कंट्रोल चाहिए।
अच्छी तिजोरी संरचना कैसी दिखती है
काम की तिजोरी संरचना को लोगों को सब कुछ दिए बिना वो चीज़ें ढूंढने में मदद करनी चाहिए जिनकी उन्हें ज़रूरत है।
बढ़ते ज़्यादातर SMBs के लिए एक व्यावहारिक बेसलाइन में टीम के हिसाब से छह पासवर्ड तिजोरियां शामिल हैं::
- फाइनेंस: अकाउंटिंग, पेयरोल, बैंकिंग, इनवॉइसिंग, टैक्स पोर्टल, पेमेंट प्लेटफॉर्म।
- मार्केटिंग: सोशल मीडिया, एनालिटिक्स, विज्ञापन, कॉन्टेंट मैनेजमेंट, डिज़ाइन टूल्स।
- सेल्स और कस्टमर सक्सेस: CRM, प्रपोज़ल टूल्स, कस्टमर पोर्टल, सहायता प्लेटफॉर्म।
- संचालन: वेंडर पोर्टल, प्रोजेक्ट मैनेजमेंट टूल्स, लॉजिस्टिक्स, प्रोक्योरमेंट।
- IT और सुरक्षा: एडमिन कंसोल, बैकअप खाते, डिवाइस मैनेजमेंट, DNS, होस्टिंग, इंफ्रास्ट्रक्चर।
- लीडरशिप: बोर्ड मटीरियल, इन्वेस्टर पोर्टल, एग्जीक्यूटिव-लेवल सर्विसेज़, संवेदनशील वेंडर खाते।
जब तिजोरी संरचना और ग्रुप एक्सेस साथ काम करते हैं, तो एडमिन बड़े स्तर पे अनुमतियां संभाल सकते हैं: फाइनेंस ग्रुप को फाइनेंस तिजोरी सौंपें, IT ग्रुप को इंफ्रास्ट्रक्चर तिजोरियां, और प्रोजेक्ट ग्रुप को अस्थायी क्लाइंट का काम। फिर एक्सेस एडमिन की याददाश्त के बजाय ऑर्ग चार्ट के साथ स्केल होता है।
बेस संरचना तैयार होने के बाद, प्रतिबंधित तिजोरियां बनाएं जहां जोखिम उन्हें सही ठहराए। IT टीम एक सामान्य IT तिजोरी और एक अलग प्रिविलेज्ड एडमिन तिजोरी रख सकती है, दोनों को मुनासिब ग्रुप सौंपे जाएं।
ये ऑनबोर्डिंग और ऑफबोर्डिंग के दौरान ज़रूरी हो जाता है। किसी को ग्रुप में जोड़ने पे उसे सारी ज़रूरी तिजोरियां एक साथ मिल जाती हैं; उसे हटाएं तो सब कुछ एक साथ वापस ले लिया जाता है।
मकसद तिजोरियों को उलझाना नहीं है। मकसद ये है के बिल्कुल अलग जोखिम स्तरों वाले प्रमाणों को आपस में न मिलाया जाए। सोशल मीडिया शेड्यूलर का पेयरोल एडमिनिस्ट्रेशन के साथ एक्सेस शेयर नहीं होना चाहिए।
अलग-अलग टीम साइज़ के लिए पासवर्ड तिजोरी संरचनाएं
बहुत छोटे बिज़नेस को एंटरप्राइज़-लेवल तिजोरी आर्किटेक्चर की ज़रूरत नहीं होती। बहुत जल्दी बहुत ज़्यादा संरचना उलझन पैदा कर सकती है और अपनाने की रफ्तार धीमी कर सकती है।
एक-दो लोगों पे भी, बिज़नेस प्रमाणों को निजी प्रमाणों से अलग तिजोरियों में रखना बढ़ौतरी के लिए नींव रखता है।
तीन से 10 लोगों की टीम के लिए, चंद बड़ी तिजोरियां काफी हो सकती हैं: कंपनी संचालन, फाइनेंस, मार्केटिंग और IT। सबसे ज़रूरी है कि एक ही तिजोरी सब कुछ के लिए न रखी जाए और सबसे संवेदनशील प्रमाण अलग रखे जाएं।
10 से 50 लोगों की टीम के लिए, तिजोरी संरचना को बिज़नेस के असली ढांचे के मुताबिक होना चाहिए। इस स्टेज पे प्रमाणों का एक्सेस रोज़मर्रा के संचालन का हिस्सा बन जाता है: लोग टीमों में जुड़ते हैं, कॉन्ट्रैक्टर खास प्रोजेक्ट्स के लिए आते हैं, मैनेजर अपनी टीमों के इस्तेमाल किए टूल्स के जिम्मेदार बनते हैं, और एडमिन को हर प्रमाण को एक-एक करके खोले बिना एक्सेस की समीक्षा करने का तरीका चाहिए। कॉन्ट्रैक्टर और बाहरी सहयोगियों को प्रोजेक्ट-विशिष्ट तिजोरियों में सीमित एक्सेस के साथ शामिल किया जा सकता है, ताकि वो सिर्फ वही देखें जो उनके काम के लिए ज़रूरी है, और प्रोजेक्ट खत्म होते ही उनका एक्सेस अपने आप हट जाए।
50 या उससे ज़्यादा लोगों की टीमों के लिए, यानी बड़े SMBs और मिड-मार्केट टीमों के लिए, तिजोरियों को विभागों और भूमिकाओं दोनों के हिसाब से होना पड़ सकता है। विभाग का लेबल हमेशा काफी सटीक नहीं होता; कोई फाइनेंस में काम कर सकता है बिना बैंकिंग एक्सेस के, या IT संचालन की सहायता कर सकता है बिना प्रिविलेज्ड एडमिन प्रमाणों के।
संरचना बिज़नेस के मुताबिक होनी चाहिए, उल्टा नहीं। अगले सेक्शन समझाते हैं के ऑनबोर्डिंग, ऑफबोर्डिंग और लगातार एक्सेस समीक्षा के ज़रिए उस संरचना को अमल में कैसे लाएं।
ऑनबोर्डिंग में संरचना बनाना
ऑनबोर्डिंग अक्सर कमज़ोर पासवर्ड मैनेजमेंट उजागर कर देती है। नया कर्मचारी जुड़ता है और किसी को याद रखना पड़ता है के उसे कौन से प्रमाण चाहिए, वो पासवर्ड कहां रहते हैं, कौन उन्हें शेयर कर सकता है, और कौन सा एक्सेस ट्रेनिंग या मंज़ूरी के बाद तक इंतज़ार करे।
टीम-आधारित मॉडल याददाश्त पे निर्भरता खत्म कर देता है। जब फाइनेंस का नया कर्मचारी जुड़ता है, तो उसे किसी सहकर्मी की ज़रूरत नहीं पड़ती जो हर प्रमाण को खुद पहचान कर शेयर करे। उसे बस उसके चाहिए एक्सेस के लिए फाइनेंस ग्रुप में जोड़ा जा सकता है। किसी को लिंक फॉरवर्ड करने, चैट में पासवर्ड पेस्ट करने, या याद रखने की ज़रूरत नहीं होनी चाहिए के फाइनेंस टीम आमतौर पे कौन से टूल्स इस्तेमाल करती है।
उस शख्स को बस फाइनेंस ग्रुप में जोड़ा जाना चाहिए और उसे अपने आप उस ग्रुप को सौंपी गई तिजोरियां और आइटम मिल जाने चाहिए, यानी सिर्फ उस भूमिका से जुड़े प्रमाण। इससे ऑनबोर्डिंग तेज होती है और संवेदनशील खाते उस टीम से बाहर नहीं फैलते जिसे उनकी ज़रूरत है। लोग पासवर्ड ढूंढने के चक्कर के बिना काम शुरू कर सकते हैं, और बिज़नेस सुविधा के लिए बड़ा एक्सेस देने से बचता है।
यहीं एक साफ पासवर्ड नीति भी काम आती है। पासवर्ड नीति बनाने पे Proton की गाइड समझाती है के बिज़नेस पासवर्ड बनाने, सुरक्षित शेयरिंग, एक्सेस मैनेजमेंट और सत्यापन के नियम कैसे तय कर सकते हैं। जब प्रमाण पहले से टीम के हिसाब से व्यवस्थित होते हैं, तो उन नियमों को लागू करना आसान हो जाता है।
ऑफबोर्डिंग को ज़्यादा सुरक्षित बनाना
एक शेयर की गई कंपनी तिजोरी के साथ, वापस लेना या तो सब कुछ है या कुछ नहीं: जाने वाला कर्मचारी दर्जनों या सैकड़ों प्रमाणों को छू चुका हो सकता है, जिसमें बड़े पैमाने पे रोटेशन का सामना करना पड़ता है या, इससे भी बुरा, पूर्व कर्मचारियों के पास एक्सेस छूटा रह जाता है।
एक सटीक ऑफबोर्डिंग ऐसी दिखती है:
- उस शख्स को टीम और प्रोजेक्ट ग्रुप से हटाएं।
- उनके पास रहे या जिन्हें वो संभालते थे, ऐसे सारे प्रमाणों की समीक्षा करें।
- ज़रूरत होने पे ज़्यादा जोखिम वाले पासवर्ड रोटेट करें।
व्यवसाय अपनी रोटेशन और रिव्यू की कोशिशें उन्हीं प्रमाण पे फोकस कर सकता है जिनमें असल में रिस्क होता है, बजाय इसके कि हर पासवर्ड को किसी आपात स्थिति जैसा समझा जाए।
यहीं पे ग्रुप बनाना फायदेमंद होता है। अगर एक्सेस सिर्फ शेयर की गई तिजोरियों के ज़रिए संभाला जाता है, तो एडमिन को उस व्यक्ति का एक्सेस हर तिजोरी से एक-एक करके वापस लेना पड़ता है। ग्रुप के साथ, उसे ग्रुप से हटाने पर उस ग्रुप को असाइन की गई हर तिजोरी और आइटम का एक्सेस एक साथ वापस ले लिया जाता है — एक कार्रवाई, पूरे ऑडिट की बजाय।
यही लॉजिक तब भी लागू होता है जब कोई अपनी भूमिका बदलता है। सेल्स से ऑपरेशंस में जाने वाले व्यक्ति के पास डिफॉल्ट रूप से पुराने CRM एडमिन प्रमाण नहीं होने चाहिए। भूमिका बदलने पर तिजोरी के एक्सेस की समीक्षा उतनी ही ज़रूरी है जितनी ऑफबोर्डिंग पे। ग्रुप-आधारित एक्सेस के साथ ये समीक्षा तेज़ है: व्यक्ति को एक ग्रुप से दूसरे ग्रुप में ले जाएं, और उनका एक्सेस अपने आप अपडेट हो जाएगा — पुराने CRM प्रमाण खत्म, नई ऑपरेशंस तिजोरियां मिल गईं, सब एक आसान कदम में।
एडमिन को बेहतर विज़िबिलिटी
अच्छा टीम पासवर्ड मैनेजमेंट एडमिन को एक्सेस की साफ तस्वीर देता है। उन्हें बुनियादी सवालों के जवाब जल्दी देने में सक्षम होना चाहिए।
मुख्य एक्सेस सवाल जिनका जवाब एडमिन को देने में सक्षम होना चाहिए
- फाइनेंस के प्रमाण तक कौन एक्सेस कर सकता है?
- किन तिजोरियों में कॉन्ट्रैक्टर शामिल हैं?
- किन उपयोगकर्ताओं के पास एडमिन पासवर्ड का एक्सेस है?
- कौन से प्रमाण विभागों में शेयर किए जाते हैं?
- किसी कर्मचारी के जाने के बाद क्या बदला?
- किन तिजोरियों में हाई-रिस्क या विशेषाधिकार प्राप्त खाते हैं?
NCSC की पहचान और एक्सेस मैनेजमेंट गाइडेंस(नई विंडो) इस बात पे ज़ोर देती है कि कौन और क्या सिस्टम और डेटा तक एक्सेस कर सकता है, इसे कंट्रोल किया जाए। ये एक्सेस को सिर्फ ज़रूरत की सीमा तक रखने और नियमित रूप से उसकी समीक्षा करने की अहमियत भी बताती है।
जब एक्सेस को जिम्मेदारी की बजाय सुविधा के आसपास व्यवस्थित किया जाता है, तो ये मुश्किल होता है। एक साफ तिजोरी स्ट्रक्चर एडमिन को सिक्योरिटी ऑडिट, एक्सेस रिव्यू और कस्टमर क्वेश्चनेयर के लिए एक मजबूत शुरुआती आधार देता है।
IT टीमों के लिए, Proton Pass for Business सेंट्रलाइज़्ड मैनेजमेंट, नीतियां, सिक्योर शेयरिंग, रिपोर्टिंग और लॉग, SCIM प्रोविज़निंग और SSO इंटीग्रेशन की सहायता करता है। टीमों को सेंट्रलाइज़्ड विज़िबिलिटी मिलती है, जो ब्राउज़र में सेव किए गए पासवर्ड और शेयर की गई स्प्रेडशीट में नहीं होती।
शेयर की गई तिजोरियों के मैनेजमेंट में आम गलतियां
शेयर की गई तिजोरियों की समस्याएं अक्सर शॉर्टकट से शुरू होती हैं। ये उस वक्त एक्सेस आसान बना देते हैं, लेकिन बाद में ये जानना भी मुश्किल कर देते हैं कि कौन कौन से प्रमाण इस्तेमाल कर सकता है।
बढ़ते व्यवसायों में शेयर की गई तिजोरियों की ज़्यादातर नाकामियों की वजह पांच गलतियां होती हैं:
एक कंपनी तिजोरी को बहुत लंबे समय तक रखना
शुरुआत में एक अकेली तिजोरी काम कर सकती है, लेकिन अंततः ये बहुत से लोगों को उनकी भूमिका से बाहर के प्रमाण का एक्सेस दे देती है।
एक एडमिन के ज्ञान पे निर्भर रहना
अगर कोई ज़रूरी प्रमाण कहां स्टोर है, ये सिर्फ एक व्यक्ति जानता है, तो व्यवसाय प्रोसेस की बजाय याददाश्त पे निर्भर होता है, और वो जानकारी उस व्यक्ति के साथ ही दरवाज़े से बाहर चली जाती है।
तिजोरी के एक्सेस को स्थायी समझना
लोग अपनी भूमिका बदलते हैं, कॉन्ट्रैक्टर प्रोजेक्ट पूरे करते हैं, और वेंडर जाते हैं। तिजोरी का एक्सेस भी उनके साथ बदलना चाहिए।
प्रमाण रोटेशन को भूलना
कुछ पासवर्ड ऑफबोर्डिंग, भूमिका में बदलाव, या बहुत ज़्यादा शेयरिंग की अवधियों के बाद बदलने की ज़रूरत रखते हैं, खासकर एडमिन खातों, फाइनेंस टूल्स, कस्टमर सिस्टम और वेंडर पोर्टल के लिए।
रोज़मर्रा के लॉगइन को विशेषाधिकार प्राप्त एक्सेस के साथ मिलाना
एक टीम तिजोरी रोज़ के काम को आसान बना सकती है, लेकिन हाई-रिस्क प्रमाण को अब भी सख्त समीक्षा और सीमित एक्सेस की ज़रूरत होती है।
इन सब गलतियों की जड़ एक ही है, यानी सुविधा के आसपास व्यवस्थित एक्सेस, और इलाज भी वही: ऐसा स्ट्रक्चर जो टीम, भूमिकाओं और रिस्क को दर्शाता है।
Proton Pass for Business टीम पासवर्ड मैनेजमेंट की सहायता कैसे करता है
Proton Pass for Business व्यवसायों को अनौपचारिक पासवर्ड शेयरिंग से व्यवस्थित प्रमाण मैनेजमेंट की तरफ जाने में मदद करता है। टीमें मजबूत पासवर्ड बना सकती हैं, प्रमाण को एन्क्रिप्ट की गई तिजोरियों में स्टोर कर सकती हैं, एक्सेस को सिक्योर तरीके से शेयर कर सकती हैं, और बिज़नेस पासवर्ड को एक ही जगह से संभाल सकती हैं।
बिज़नेस पासवर्ड मैनेजर टीमों को प्रमाण स्टोर करने और शेयर करने के लिए एक ज़्यादा सुरक्षित जगह देता है, लेकिन उन प्रमाण के इर्द-गिर्द का स्ट्रक्चर भी उतना ही मायने रखता है। बढ़ती टीमों के लिए अगला कदम ये है कि शेयर किया गया एक्सेस उसी हिसाब से हो, जैसे लोग असल में काम करते हैं: विभाग, भूमिका, प्रोजेक्ट और रिस्क के स्तर के हिसाब से।
Proton Pass में ग्रुप के साथ, प्रमाण का एक्सेस उसी स्तर पे संभाला जाता है जिस स्तर पे टीमें असल में काम करती हैं: एडमिन तिजोरियां और आइटम उन ग्रुप को असाइन करते हैं जो विभागों या प्रोजेक्ट्स की तरह बने होते हैं, और मेंबरशिप में बदलाव एक्सेस को अपने आप अपडेट कर देते हैं — नए सदस्य को जोड़ने पे उसे ज़रूरत की हर चीज़ मिल जाती है, और उसे हटाने पे सब वापस ले लिया जाता है।
साफ स्ट्रक्चर सिक्योर शेयरिंग को काम के बीच संभालना आसान बना देता है। प्रमाण उन टीमों और भूमिकाओं के आसपास व्यवस्थित होते हैं जो उन्हें असल में इस्तेमाल करते हैं, एडमिन को एक्सेस की बेहतर तस्वीर मिलती है, और कर्मचारी जिन पासवर्ड की ज़रूरत होती है उन्हें ढूंढ सकते हैं बिना सीक्रेट को चैट, ईमेल या पर्सनल नोट्स में ले जाए।
अपनी टीम के प्रमाण का एक्सेस एक बिज़नेस पासवर्ड मैनेजर से व्यवस्थित करें।