
组织监测 | Proton for Business 支持
- 阅读
- 0 分钟
- 类别
- Proton for Business
通过组织监测,管理员可以审核自己或其他管理员对组织设置所做的更改。此功能适用于 Proton Workspace 以及 Professional 级别的所有 Proton for Business 套餐。
组织监测的工作原理
组织监测会显示管理员在您的 Proton 组织内执行的操作。它可以帮助管理员了解进行了哪些更改、由谁执行以及何时执行。
这些事件包括:
- 添加和移除用户
- 创建、编辑和删除群组
- 管理组织设置和保留策略
- 启用或停用安全功能
- 授予或移除管理员权限
您将看到事件发生的时间、执行事件的管理员、受影响的用户、群组或设置,以及与该特定事件相关的其他详细信息。
查看所有事件
- 已添加用户:用户已添加到您的组织。
- 已移除用户:用户已从您的组织中删除。
- 已添加保留规则:组织的数据保留策略中已添加一条新规则。
- 已编辑保留规则:组织的数据保留策略中的一条规则已被修改。
- 已删除保留规则:组织的数据保留策略中已删除一条规则。
- 已创建群组:已创建一个新的用户群组。
- 已编辑群组:群组的名称、成员或权限已更改。
- 已删除群组:一个用户群组已从您的组织中移除。
- 已启用 Proton Sentinel:了解有关 Proton Sentinel 的更多信息
- 已停用 Proton Sentinel:了解有关 Proton Sentinel 的更多信息
- 已启用账户监测:已为您的组织启用账户监测。
- 账户监测设置已更改:组织的账户监控功能已发生更改。
- 已停用账户监测:已为您的组织停用账户监测。
- 双重验证 (2FA) 要求已启用:双因素身份验证 (2FA) 已被设为强制要求。这可能适用于用户、管理员或全部成员。
- 双重验证 (2FA) 宽限期已更改:这是用户在账户受到限制前启用双重验证 (2FA) 的时间。
- 双重验证 (2FA) 要求已停用:双因素身份验证不再强制要求用户、管理员或全部成员使用。
- 已发送双重验证 (2FA) 提醒:已向成员发送电子邮件提醒,要求他们启用双重验证 (2FA)。
- 已授予角色:组织中的一位用户被授予了管理员权限。
- 已撤销角色:组织中的一名用户不再拥有管理员权限。
- 管理员以用户身份登录:管理员登录了用户的账户。
- 会话已撤销:一名用户被强制登出一个或多个会话。
- 组织密钥已更改:了解有关组织密钥的更多信息
- 密码策略已更新:组织中用户的密码要求已更改。
- 应用访问权限已更改:管理员更改了用户可访问的 Proton 服务。(默认情况下,非管理员可以访问不包含在您的组织套餐中的 Proton 服务的免费版本)
- 已启用功能访问:一个应用(例如 Zoom)已与您的组织集成。
- 已停用功能访问:一个应用不再与您的组织集成。
组织监测是 Proton for Business 的活动监测的一部分。您可以在活动监测仪表板中查看适用于您的账户的所有活动监控工具。
可见性、访问权限和安全性
- 组织监测无法被停用。事件会被永久保存,因此您始终拥有审计跟踪记录。
- 所有管理员都可以查看组织监测仪表板,但任何人都无法删除或编辑事件。这可以防止审计记录被篡改。
- 组织监测不会记录管理员的 IP 地址或设备信息。
如何使用组织监测
- 使用管理员帐户登录 account.proton.me。
- 选择设置→所有设置。
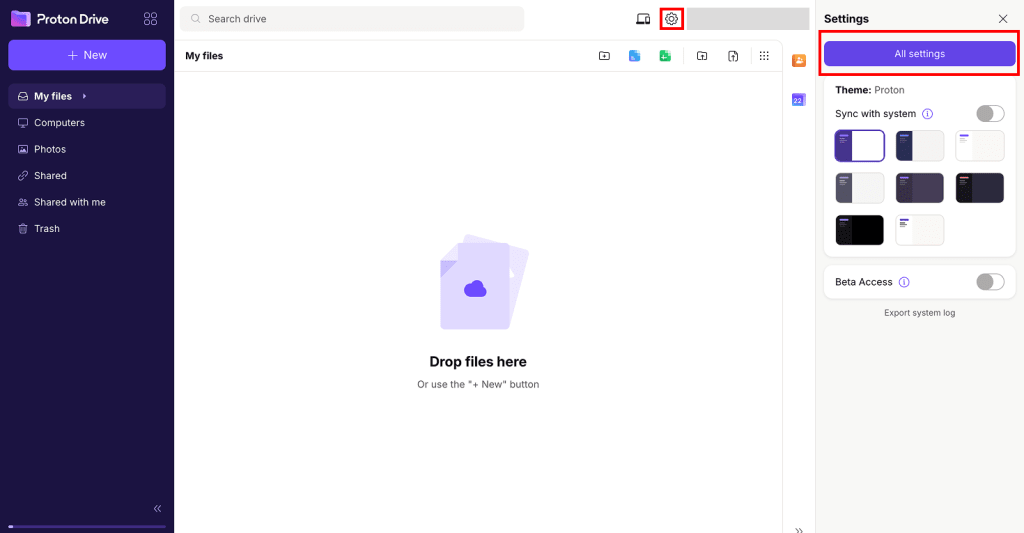
3. 在侧边栏中,前往组织 → 活动监测。选择组织 标签页。

搜索、排序和筛选事件
要搜索特定事件,请使用组织监测下方的搜索栏。您可以按名称、电子邮件地址、域名、事件名称或事件详细信息进行搜索。

要按日期对事件排序,请点击事件 列标签。

要按日期范围筛选,请填写搜索栏旁的从和到 字段。然后点击搜索。

要按事件类型筛选,请打开事件下拉菜单并选择一个事件。然后点击搜索。

导出组织监测事件
- 应用所需的筛选条件或搜索条件。
- 点击导出。这会将您的事件下载为 CSV 文件。
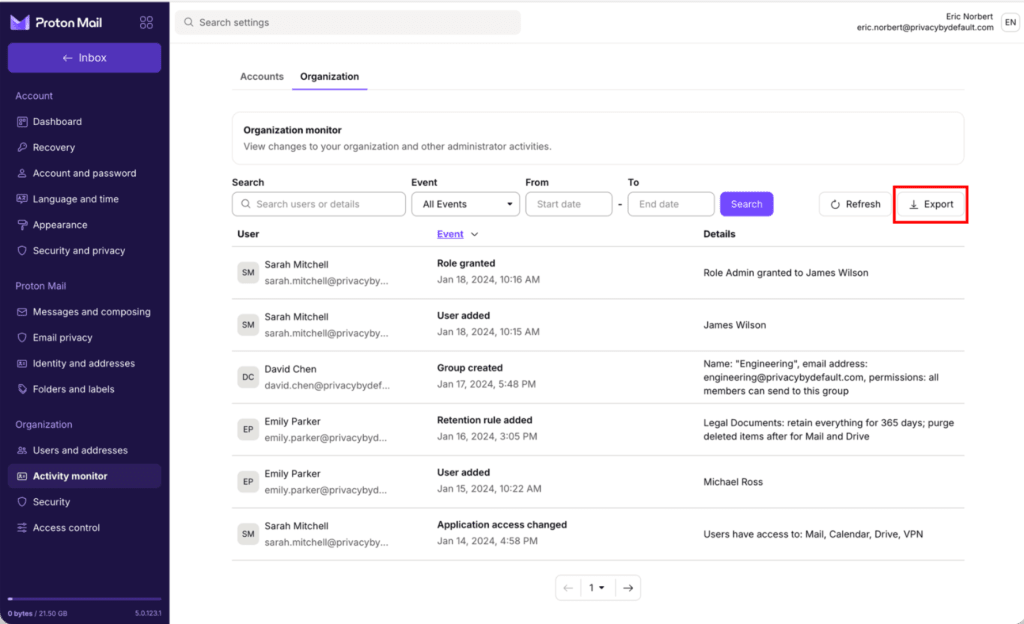
注意:您一次最多可以导出 10,000 个事件。如果您的组织拥有超过 10,000 个事件,请在导出前使用筛选条件缩小搜索范围。
为什么使用组织监测?
组织监测让管理员能够了解组织的管理方式,并确保问责制。它可以帮助企业:
- 满足合规要求:您的组织拥有管理员操作的永久审计跟踪记录。
- 调查安全事件:组织监测让审核历史组织更改变得更加容易。
- 排查问题:管理员可以发现任何影响用户体验或资源访问的组织级更改。
- 跟踪管理更改:团队可以查明谁对组织设置进行了更改。