

BitLocker 是 Windows 推出的一款内置全盘加密解决方案,用于在您的 PC 或笔记本电脑被盗或落入第三方之手时保护您的数据。近日有消息称,Microsoft 会定期向 FBI 等执法机构交出 BitLocker 备份密钥(新窗口),这使得 BitLocker(及其精简版设备加密)是否安全使用成为关注焦点。
- 什么是 BitLocker?
- BitLocker 与设备加密的对比
- BitLocker 是如何工作的?
- 什么是 BitLocker 恢复密钥?
- 恢复密钥存储在何处?
- BitLocker 安全吗?
- FBI 能获取我的数据吗?
- 替代加密解决方案
- 结语
什么是 BitLocker?
BitLocker 是内置于 Microsoft Windows 中的一项全盘加密功能。它会对您的整个系统云端硬盘进行加密,这样即使您的设备丢失、被盗或被未经授权访问,您的关键数据也能得到保护。
全盘加密意味着云端硬盘上的所有文件都会被加密。它不会加密单个文件,但您可以(可选择地)使用它来加密您的其他(非系统)云端硬盘。
严格来说,BitLocker 仅在 Windows Pro、Enterprise 和 Education 版本中可用。不过,Windows Home 包含设备加密(在受支持的硬件上并使用 Microsoft 帐户登入时默认启用)。此功能使用与 BitLocker 相同的技术,但可配置性要低得多。
BitLocker 与设备加密的对比
设备加密是一种简化、自动的 BitLocker 配置,选项较少。使用 BitLocker 时:
- 您将获得完整的 BitLocker 控制功能
- 您可以选择密钥的保护方式(PIN、USB 密钥等)
使用设备加密时:
- 您无法详细管理加密设置
- 您无法要求输入启动 PIN
- 恢复密钥会自动备份到您的 Microsoft 帐户
- 需要受信任的平台模块(TPM)(见下文)
- 加密可能会在使用 Microsoft 帐户登入时自动开启
BitLocker 是如何工作的?
当您的 Windows PC 关机或云端硬盘处于离线状态时,整个云端硬盘将保持已加密状态。在大多数现代 Windows 系统上,加密密钥由主板上一块名为受信任的平台模块(TPM)的小型安全芯片保护,只有在系统未被篡改的情况下,该芯片才会释放密钥。这种基于硬件的保护是 Microsoft 要求 Windows 11 支持 TPM 2.0 的主要原因之一。
当您启动 PC 时,TPM 会在 Windows 加载之前执行完整性检查。这些检查会寻找篡改的迹象,也可能因设备硬件、固件或启动配置的重大变化而触发。
如果一切正常,TPM 会自动释放加密密钥,BitLocker 将解锁云端硬盘,让 Windows 正常启动。此过程在后台进行,因此您通常不会察觉。
BitLocker 与设备加密的一个重要区别在于灵活性。设备加密是 BitLocker 的简化版本,需要 TPM 并自动运行,而 BitLocker 也可以在没有 TPM 的情况下使用,转而依靠密码、PIN 或 USB 安全密钥等替代方式。
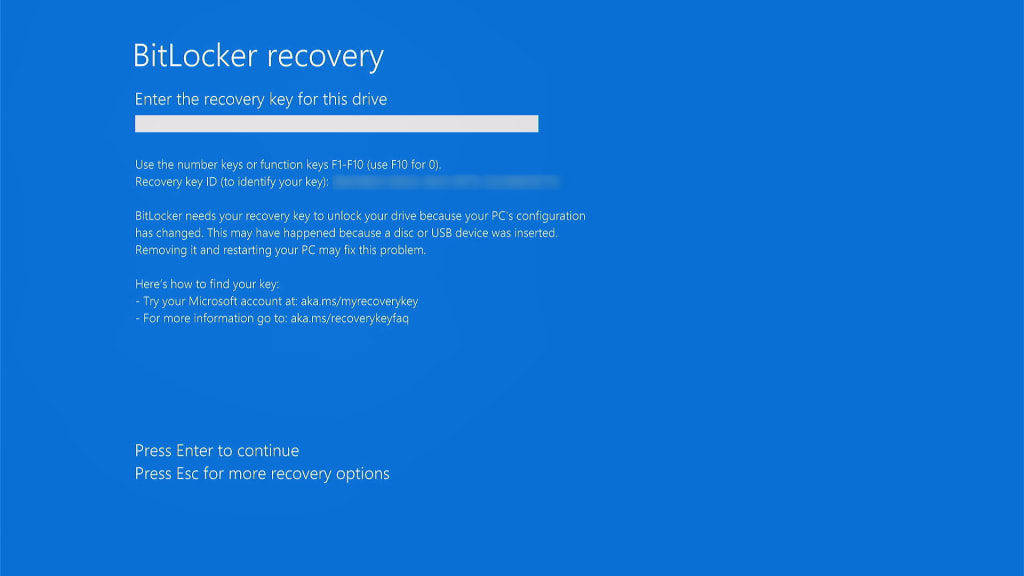
如果 TPM 检测到问题(或者未满足您的替代安全措施),BitLocker 会要求您提供恢复密钥。没有恢复密钥,Windows 将无法加载,您的数据将保持安全加密状态,从而防止未经授权的访问。
什么是 BitLocker 恢复密钥?
BitLocker 恢复密钥是一个 48 位数字的备份,当您无法通过常规方式(密码、PIN、TPM 等)访问 BitLocker 加密的云端硬盘时,可以使用它来解锁。
恢复密钥存储在何处?
这取决于您的 Windows 版本和设置:
Windows Home(使用设备加密):
密钥会自动保存到您的 Microsoft 帐户。
- 要查找密钥(如果您的 PC 无法启动,请在其他设备上操作),请前往 account.microsoft.com/devices/recoverykey(新窗口),并使用您的 Microsoft 用户名和密码登入。
Windows Pro 和 Enterprise(使用完整版 BitLocker)
您可以选择存储位置:
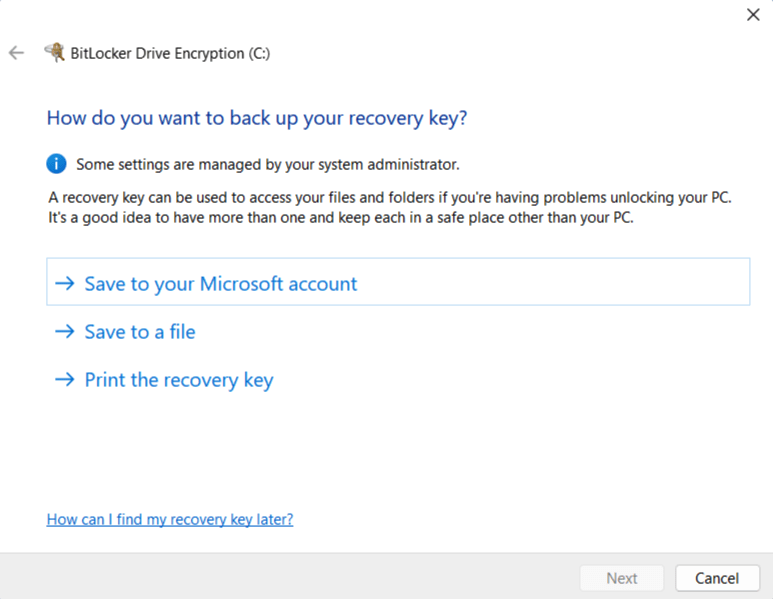
- Microsoft 帐户(如上所述)
- USB 云端硬盘
- 其他云端硬盘上的文件
- 打印副本
- Active Directory(适用于企业环境,允许组织集中管理恢复密钥和加密策略)
BitLocker 安全吗?
BitLocker 可防范的威胁
| 威胁场景 | BitLocker 能否保护您? | 备注 |
|---|---|---|
| 笔记本电脑丢失或被盗(已关机) | 是(强力保护) | 云端硬盘保持已加密状态;攻击者需要恢复密钥或 PIN。 |
| 设备被当局查扣(已关机) | 部分保护 | 加密技术强大,但如果恢复密钥已存储在 Microsoft 帐户中,可能会通过法律程序被获取。 |
| 笔记本电脑在睡眠或休眠状态下被盗 | 基本能 | 已受保护,但某些高级攻击(例如 冷启动攻击(新窗口)或 DMA 攻击(新窗口))可能会提取密钥。 |
| 笔记本电脑在已登录/未锁定状态下被盗 | 否 | 云端硬盘已解密,因此攻击者可以完全访问。 |
| Windows 运行时的恶意软件或远程黑客 | 否 | 全盘加密无法防范软件已泄露的情况。 |
| 邪恶女仆攻击 | 部分保护 | TPM 能检测到许多变化,但复杂的攻击可能会绕过或模仿度量值。 |
| Microsoft 帐户被黑 | 不能(如果 Microsoft 掌握着您的密钥) | 攻击者可以获取恢复密钥并离线解密云端硬盘。 |
| 忘记密码或 PIN | 视情况而定 | 需要恢复密钥。没有它,您的数据将永久丢失。 |
技术安全性
BitLocker 使用 AES 加密算法保护您的数据。在现代系统上,默认使用 XTS 模式(新窗口)的 AES-256,以更好地保护静态数据。这是非常安全的。
较旧的系统可能至少使用 CBC 模式(新窗口)的 AES-128。这仍足以保护您的数据免受大多数攻击者的侵害,不过高度复杂的对手(例如国家级行为者)可能会尝试高级攻击。
BitLocker 采用分层密钥管理系统。最顶层是卷主密钥(VMK),用于加密实际的数据加密密钥(即全卷加密密钥,FVEK)。
VMK 本身则受一种或多种身份验证方法保护:TPM 芯片(和/或密码、PIN、USB 密钥,如果您使用的是完整版 BitLocker,还可以是这些方式的组合)。这种设计意味着您无需重新加密整个云端硬盘即可更改密码。
BitLocker 的安全性关键在于恢复密钥
因此,只要恢复密钥安全,那么在 Windows 设备关机时您的数据就非常安全(我们稍后会再谈到这一点)。
不妨把 BitLocker 想象成一扇保护您宝贵数据的大门,而恢复密钥就是这扇门的钥匙。强行破门获取数据几乎是不可能完成的任务,但有了钥匙,您只需轻松解锁即可。因此,恢复密钥就是薄弱环节。
当您将恢复密钥上传到 Microsoft 帐户时尤其如此。正如近期事件所示,Microsoft 会而且确实向第三方交出用户的恢复密钥,而第三方可以利用它访问您的数据。
仅限离线
另一个重要的考虑因素是,BitLocker 仅在 Windows PC 关机时保护您的数据。一旦 Windows 运行,您的云端硬盘就会解密,任何能够访问您计算机的人都可以访问您的数据。这可能是物理访问,也可能是数字访问(例如,如果您被黑客入侵)。
所有全盘加密解决方案(不仅是 BitLocker)都是如此,但根据您的威胁模型,这一点可能值得牢记。
邪恶女仆攻击
邪恶女仆攻击(新窗口)是指有人暂时物理接触到您的设备(例如在酒店或边境),并暗中对其进行修改,以便日后窃取您的加密密钥或 PIN。他们不是破解加密,而是诱骗系统自行泄露密钥。
默认情况下,大多数 PC 使用通过 TPM 自动解锁的 BitLocker,这对防盗很有效,但对篡改的防御较弱。要防御邪恶女仆攻击,您应启用带有预启动 PIN 或 USB 密钥的 BitLocker,使云端硬盘无法自动解锁。遗憾的是,在使用基础设备加密的 Windows Home 上无法做到这一点。
FBI 能获取我的数据吗?
简而言之,能。Microsoft 是一家美国公司,因此必须遵守具有法律约束力的法院命令和其他法律手段,例如国家安全信函(新窗口)(NSL),这类手段可强制公司向政府组织交出大量个人数据和元数据,而无需任何司法监督。这些手段通常还伴随着封口令,禁止公司提醒用户自己已收到国家安全信函。
2016 年,Apple 曾奋力抵抗 FBI 在法院支持下提出的解锁一名恐怖主义嫌疑人 iPhone(新窗口) 的要求,直到 FBI 雇用第三方成功破解了 Apple 的加密,此事才得以了结。为避免此类事件重演,Apple 此后转向在其产品中实施端到端加密。毕竟,Apple 不可能交出自己根本不掌握的加密密钥。
然而,Microsoft 却没有表现出这种意愿。当您将 BitLocker 恢复密钥上传到 Microsoft 帐户时,对密钥进行加密的是 Microsoft,而(在需要时)能够解密它的也是 Microsoft。因此,Microsoft 始终可以访问您的恢复密钥。
2025 年,FBI 曾要求 Microsoft 提供解锁三台笔记本电脑上已加密数据所需的 BitLocker 恢复密钥(新窗口),这些笔记本电脑与一起在关岛涉嫌欺诈的调查有关。Microsoft 予以配合,一位发言人告诉 Forbes,该公司每年大约收到 20 次获取 BitLocker 密钥的请求。在大多数此类情况下,Microsoft 无法配合,因为这些密钥并未存储在 Microsoft 帐户中。但其中的含义很明确:只要能帮忙,Microsoft 就会帮。
替代加密解决方案
如果您不想把全盘加密恢复密钥托付给 Microsoft,还有其他多种选择。
1. 使用 Windows Pro
如果您已经在使用 Windows Pro(或 Enterprise),这是最简单的解决方案。如果您运行的是 Windows Home,则需要购买新许可证并进行升级。
1. 在 Windows 11 Pro 上,打开设置应用,然后前往隐私和安全性 → BitLocker 云端硬盘加密。如果您刚从 Windows Home 升级,或者使用的是 Pro 但已经将恢复密钥上传到 Microsoft(使用 Microsoft 帐户登入 Windows 时的默认行为),则需要关闭 BitLocker 并等待云端硬盘解密)。
2. 前往 account.microsoft.com/devices/recoverykey(新窗口),删除您在其中看到的所有密钥。请务必确保在执行此操作之前您的云端硬盘已解密!
3. 然后,您可以重新开启 BitLocker,并选择您偏好的恢复密钥备份方法。
2. 改用 VeraCrypt
您可能很希望能完全避开 Microsoft 的解决方案(毕竟,谁知道它的闭源代码究竟在做什么呢?)。
VeraCrypt(新窗口) 是一款开放源码的全盘加密软件,已经过多次安全审计(其中著名的有 QuarksLab 于 2016 年(新窗口)进行的审计以及 Fraunhofer 研究所于 2020 年(新窗口)进行的审计)。虽然发现了一些问题,但 VeraCrypt 仍在积极开发中,这些问题因此已被修复。它还有一个相当大的优势:100% 免费(不过如果力所能及,我们鼓励您捐赠)。除了全盘加密之外,VeraCrypt 还可以:
- 创建虚拟已加密云端硬盘(卷),您可以像真实云端硬盘一样挂载并使用它(并且可以将其制作为隐藏卷)
- 创建包含整个操作系统的分区或存储云端硬盘(可以隐藏)。这提供了合理的可否认性(新窗口),因为应该无法证明它们的存在(只要采取了所有正确的预防措施(新窗口))。
数据默认使用 XTS-AES-256 加密(与 BitLocker 使用的设置相同),但如果您愿意,也可以从多种替代加密算法(例如 Twofish)中选择。访问通过密码和/或密钥文件加以保护(您应将密钥文件存放在非常安全的地方)。

在安装 VeraCrypt 之前,您需要关闭 BitLocker 或设备加密并解密云端硬盘(如上所述,但在 Windows 11 Home 上,请打开设置应用,然后前往隐私和安全性 → BitLocker 云端硬盘加密)。
3. 放弃 Windows
如果您不能信任 Microsoft 掌管您的全盘加密恢复密钥,那为什么还要使用它的操作系统呢?要离开 Windows,您实际上有两种选择:
macOS
Mac 价格昂贵,高度专有,并提供高度受控的用户体验。不过,PC 能做的事情 Mac 几乎都能做,而且与 Microsoft 不同,Apple 有抵制政府要求协助访问已加密设备的历史。
macOS 内置的全盘加密解决方案名为 FileVault,您可以在设置 Mac 时选择启用。启用后,FileVault 会提议将您的恢复密钥上传到您的 iCloud 帐户,Apple 可能会在那里访问该密钥并将其交给第三方。不过,您也可以选择仅使用本地恢复密钥,生成一个数字密钥,将其写下并妥善保存,或添加到您的 密码管理器中。
另一种选择是启用可选的 iCloud 高级数据保护(新窗口)设置,它使用端到端加密保护您的 iCloud 数据。这意味着 Apple 无法访问您的 FileVault 恢复密钥(或上传到 iCloud 的任何其他数据)。但请注意,高级数据保护并非对所有地区的用户开放(例如英国(新窗口))。
Linux
Linux 是一款完全免费的开放源码操作系统,可以安装在您现有的硬件上(而且几乎可以肯定,它的运行表现会比占用大量资源的 Windows 更好)。除了少数在该平台上根本无法使用的专有应用(尤其是 Adobe 的任何产品,不过其中大多数都有良好的免费开放源码替代品)之外,Linux 能做到 Windows 和 macOS 能做的一切。
Linux 有许多不同的“变种”(称为发行版,或简称 distro),但几乎所有发行版都使用 LUKS 全盘加密系统,您可以在安装 OS 时选择启用。
LUKS 没有 BitLocker 或 FileVault 那样的单一“恢复密钥”。它使用一个随机主密钥,该密钥保留在您的设备上,并可以使用您选择的备份方法解锁。这些方法包括:
- 第二个密码
- 一份打印的恢复密码
- 离线存储的密钥文件
- 由 TPM 封存的密钥(带有备用密码)
关于 BitLocker 和全盘加密的结语
从纯技术角度来看,BitLocker 是一个强大且设计精良的全盘加密系统。它采用现代密码学、基于硬件的密钥存储和分层密钥管理,能够有效保护您的数据免受设备丢失或被盗等常见威胁。对于大多数 Windows 用户而言,BitLocker 以最少的操作提供了切实可靠的保护。如果您的威胁模型是被盗的笔记本电脑,BitLocker 通常已经足够。
然而,正如近期关于 Microsoft 与执法部门合作的披露所表明的那样,任何加密系统的安全性最终都取决于密钥掌握在谁手中。根据您的威胁模型,BitLocker 恢复密钥存储在您的 Microsoft 帐户中这一事实可能令人深感担忧。
幸运的是,您还有其他选择。Windows Pro 允许您自行管理恢复密钥,而 VeraCrypt 等开放源码工具则提供了不错的免费替代方案。完全转向 Microsoft 以外的平台,例如使用本地存储 FileVault 密钥的 macOS,或使用 LUKS 的 Linux,也是一个强有力的选择。





