

सफल फिशिंग हमले के विनाशकारी परिणाम हो सकते हैं: घोटालेबाज़ आपकी पहचान चुरा सकते हैं(नई विंडो), आपका बैंक खाता खाली कर सकते हैं, या आप पे रैंसमवेयर का हमला कर सकते हैं। अगर आप कोई कारोबार चलाते हैं, तो इसका मतलब बौद्धिक संपदा, ग्राहकों का भरोसा और प्रतिष्ठा का नुकसान भी हो सकता है।
2025 में FBI के इंटरनेट क्राइम कंप्लेंट सेंटर(नई विंडो) को इंटरनेट अपराध की 1 मिलियन से ज़्यादा शिकायतें मिलीं और रिपोर्ट किए गए नुकसान करीब $21 अरब तक पहुंच गए। फिशिंग और स्पूफिंग सबसे ज़्यादा रिपोर्ट किया गया अपराध था, उस साल 1,90,000 से ज़्यादा शिकायतें दर्ज हुईं।
रोज़ाना अरबों फिशिंग ईमेल भेजे जाते हैं, इसलिए फिशिंग ऑनलाइन ठगों के लोगों और संगठनों पर हमला करने के मुख्य तरीकों में से एक है।
इस लेख में हम बताते हैं कि फिशिंग क्या है, ये कैसे काम करता है, और फिशिंग हमलों से खुद को कैसे बचाएं।
- फिशिंग क्या है?
- फिशिंग कैसे काम करता है?
- फिशिंग हमलों के प्रकार
- फिशिंग ईमेल को कैसे पहचानें
- फिशिंग की जांच करने के तीन कदम
- फिशिंग हमलों से कैसे बचें
- अपने कारोबार को फिशिंग से बचाएं
- फिशिंग से सुरक्षित रहें
फिशिंग क्या है?
फिशिंग एक ऑनलाइन घोटाला है, जिसमें हमलावर आपको नकली संदेश भेजते हैं (आमतौर पर ईमेल से) ताकि आप संवेदनशील जानकारी (जैसे लॉगइन या क्रेडिट कार्ड की जानकारी) दें या अपने डिवाइस पे मालवेयर(नई विंडो) डाउनलोड करें।
संदेश किसी असली स्रोत से आया लगता है, जैसे कोई बैंक, ईमेल प्रदाता, या Amazon, Venmo, PayPal या Facebook जैसी कोई मशहूर सेवा। लेकिन असली मकसद आपको इनमें से कोई एक काम करवाना होता है:
- किसी ऐसी वेबसाइट पे अपनी निजी जानकारी दर्ज करें, जो असली लगती है पर असल में आपका डाटा चुराती है
- किसी खतरनाक वेबसाइट के लिंक पे क्लिक करें या कोई संक्रमित अटैचमेंट डाउनलोड करें, जो आपके कंप्यूटर, टैबलेट या फोन पे मालवेयर इंस्टॉल कर देता है
- संदेश का जवाब देकर ईमेल से संवेदनशील निजी डाटा दें
सोशल इंजीनियरिंग(नई विंडो) का एक रूप होने के नाते, फिशिंग संदेश अक्सर जल्दबाज़ी या उत्साह का एहसास पैदा करते हैं ताकि आप बिना सोचे-समझे जवाब दें।
फिशिंग कैसे काम करता है?
आमतौर पर फिशिंग संदेशों में फौरी काम, धमकियां या इनाम होते हैं जिनमें आपसे तुरंत एक्शन लेने को कहा जाता है। उदाहरण के लिए, वे दावा कर सकते हैं कि आपका Amazon खाता “निलंबित” हो गया है और उसे दोबारा चालू करने के लिए आपको अपने खाते की जानकारी “कन्फर्म” करनी होगी।
इस फिशिंग ईमेल में, जो डिलीवरी सेवा UPS की तरफ से आया लगता है, आपसे एक लिंक पे क्लिक करके “डिलीवरी फीस” चुकाने और निजी जानकारी देने को कहा जाता है। अगर आप नहीं देते, तो आपको अपना “पार्सल” नहीं मिलेगा।
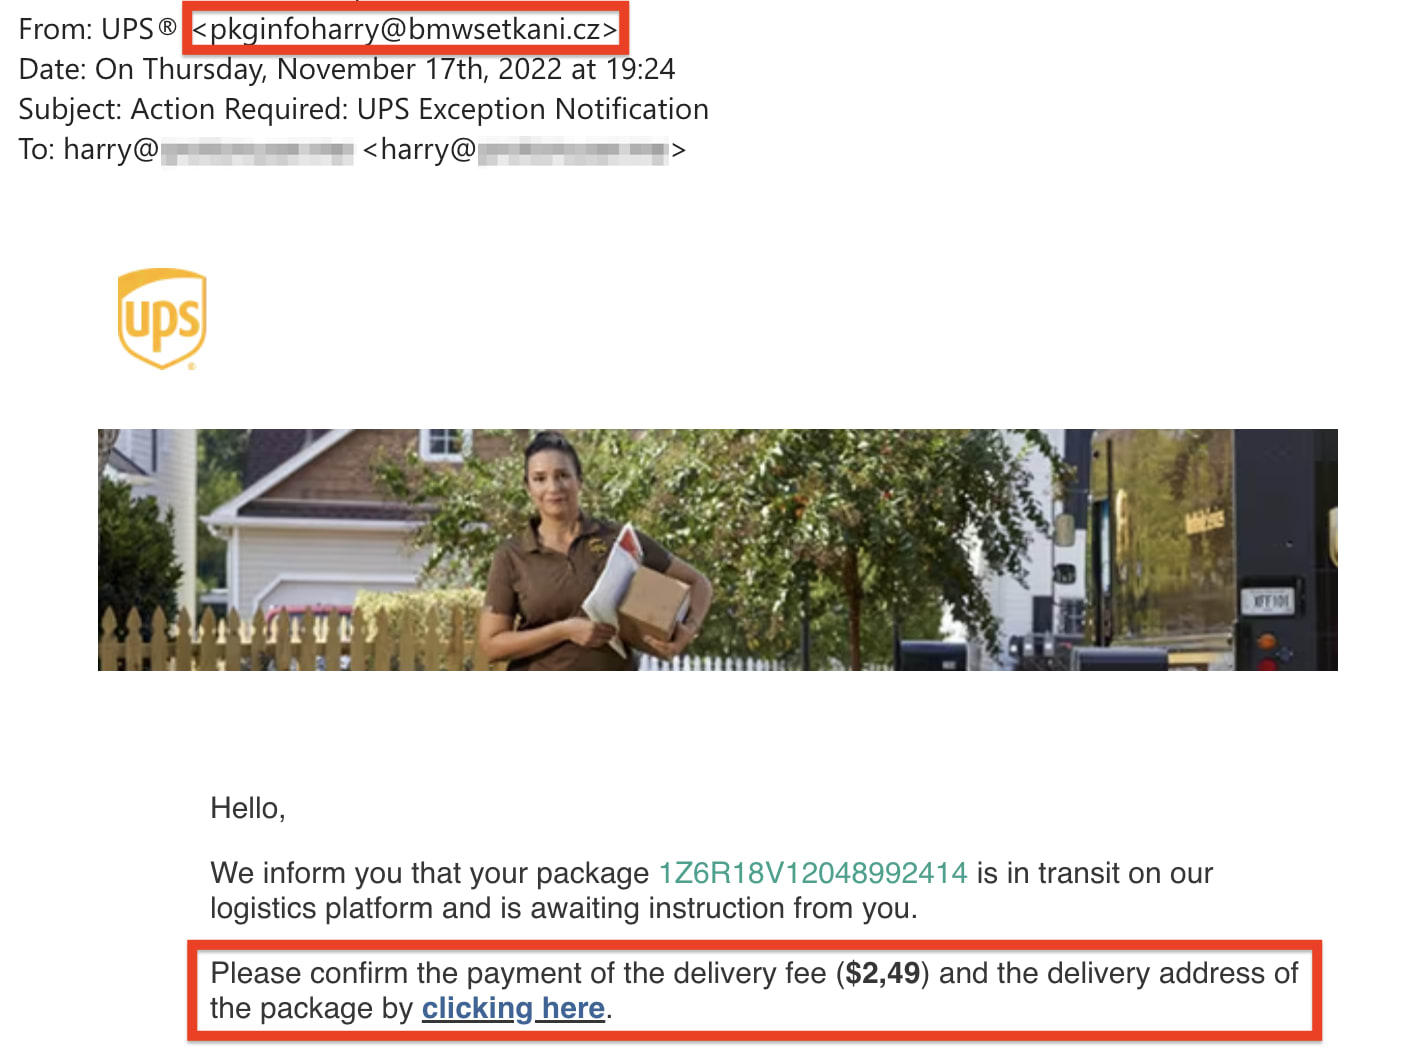
लेकिन ईमेल की From लाइन देखें, और आपको समझ आ जाएगा कि ये असली नहीं है। डिस्प्ले नाम UPS है, लेकिन नीचे दिया गया ईमेल पता (@bmwsetkani.cz) का UPS से कोई लेना-देना नहीं है। वैसे भी, आपने UPS की कोई डिलीवरी ऑर्डर नहीं की है।
लिंक पे क्लिक करने से आप किसी नकली वेबसाइट पे पहुंच सकते हैं, जहां आपसे अपने क्रेडिट कार्ड की जानकारी, घर का पता या कोई और संवेदनशील डाटा दर्ज करने को कहा जाता है। या ईमेल में बिना मांगे कोई अटैचमेंट हो सकता है, जिसे डाउनलोड करते ही आपके डिवाइस पे मालवेयर अपने आप इंस्टॉल हो जाता है।
फिशिंग के और संकेतों के लिए नीचे फिशिंग ईमेल को कैसे पहचानें देखें।
फिशिंग हमलों के प्रकार
घोटालेबाज़ फिशिंग संदेश एसएमएस, सोशल मीडिया या फोन कॉल के ज़रिए भेज सकते हैं, लेकिन ज़्यादातर फिशिंग हमले ईमेल से आते हैं।
ईमेल फिशिंग
हमलावर असली संगठनों से आते दिखने वाले बल्क ईमेल भेजते हैं ताकि आप निजी जानकारी दे दें। आमतौर पर घोटालेबाज़ खाते की लॉगइन जानकारी, बैंकिंग या क्रेडिट कार्ड की जानकारी, या पर्सनली आइडेंटिफायेबल इनफॉर्मेशन चुराना चाहते हैं, जिसका इस्तेमाल वे पहचान की चोरी(नई विंडो) के लिए कर सकते हैं।
फिशिंग ईमेल आमतौर पर जेनेरिक होते हैं और स्पैम ईमेल के तौर पर बल्क में भेजे जाते हैं। जितने ज़्यादा भेजे जाएं, किसी को “पकड़ने” का मौका उतना बड़ा।
स्पियर फिशिंग
स्पियर फिशिंग ईमेल आमतौर पर संगठन के खास लोगों को भेजे जाते हैं, अक्सर उन लोगों को जिनके पास खास एक्सेस अधिकार होते हैं। मकसद लॉगइन जानकारी जैसी संवेदनशील जानकारी चुराना या पीड़ित के डिवाइस पे मालवेयर फैलाकर गोपनीय डाटा हासिल करना होता है।
संदेश अक्सर पर्सनलाइज़्ड होते हैं और किसी ऐसे भेजने वाले से आते दिखते हैं जिस पर निशाना बनाया गया शख्स भरोसा करता है, इसलिए उनका सतर्क हटना आसान हो जाता है। उदाहरण के लिए, कंपनी के अकाउंटेंट की नकल करने वाला ठग अकाउंटेंट के असिस्टेंट को ईमेल भेज सकता है कि किसी नकली वेंडर को फौरी पेमेंट कर दें।
स्पियर फिशिंग बिज़नेस ईमेल कंप्रोमाइज़ (BEC)(नई विंडो) के मुख्य तरीकों में से एक है।
व्हेल फिशिंग (व्हेलिंग)
स्पियर फिशिंग की तरह, व्हेलिंग भी एक पर्सनलाइज़्ड हमला है, लेकिन निशाना टॉप मैनेजमेंट होता है, जैसे CEO। C-लेवल मैनेजमेंट को निशाना बनाकर ठगों को ज़्यादा कीमती जानकारी या फाइनेंशियल खातों तक एक्सेस की उम्मीद होती है।
स्पियर फिशिंग की तरह, लोग आसानी से शिकार बन सकते हैं, क्योंकि संदेश बहुत पर्सनलाइज़्ड और भरोसेमंद होता है, जाहिर तौर पर किसी ऐसे शख्स से जिस पर वे भरोसा करते हैं।
विशिंग और स्मिशिंग
विशिंग फिशिंग का एक तरीका है, जिसमें फर्ज़ी फोन कॉल या वॉइसमेल इस्तेमाल होते हैं। खुद को किसी असली कंपनी से बताने वाले घोटालेबाज़ आपको कॉल करते हैं (असली इंसान या रोबोकॉल) और निजी जानकारी मांगते हैं।
उदाहरण के लिए, वे आपके “ब्रॉडबैंड प्रोवाइडर” की तरफ से फोन करते हैं और कहते हैं कि आपके खाते में कोई समस्या है। वे आपसे आपका नाम, सोशल सिक्योरिटी नंबर या क्रेडिट कार्ड की जानकारी मांग सकते हैं ताकि “समस्या हल” हो सके।
स्मिशिंग सीधे-सीधे वो फिशिंग है जिसमें ईमेल की जगह एसएमएस इस्तेमाल होता है। फिशिंग ईमेल की तरह, टेक्स्ट में किसी नकली वेबसाइट का खतरनाक लिंक हो सकता है जिसका इस्तेमाल आपका निजी डाटा चुराने के लिए किया जाता है। या लिंक से आपके डिवाइस पे मालवेयर डाउनलोड हो सकता है।
एंगलर फिशिंग (सोशल मीडिया)
एंगलर फिशिंग में ठग सोशल मीडिया पर ऐसे खाते सेटअप करते हैं जो किसी कंपनी के कस्टमर सर्विस एजेंट जैसे दिखते हैं। सोशल मीडिया पे किसी ग्राहक की शिकायत या सवाल बीच में पकड़कर वे शिकार से निजी जानकारी मांग सकते हैं ताकि “समस्या की जांच” हो सके।
दूसरा तरीका है किसी सोशल मीडिया लॉगइन पेज जैसी दिखने वाली नकली वेबसाइट बनाना। ठग आपको फिशिंग ईमेल भी भेज सकते हैं जो किसी सोशल नेटवर्क से आते दिखते हैं और आपसे अपनी निजी जानकारी “अपडेट” या “कन्फर्म” करने को कहते हैं।
क्लाउड स्टोरेज ईमेल घोटाले
क्लाउड स्टोरेज ईमेल घोटाले Google Drive, Dropbox या Microsoft OneDrive जैसी सेवाओं की नकल करते हैं और ये चेतावनी देते हैं कि आपका स्टोरेज भर गया है या उसका समय खत्म होने वाला है। संदेश आपसे फौरी तौर पे लिंक पे क्लिक करके अपना प्लैन अपग्रेड करने या अपना खाता सत्यापित करने को कहता है, वरना आपकी फाइलें खो सकती हैं।
लिंक पे क्लिक करने से आमतौर पर कोई नकली लॉगइन या पेमेंट पेज खुलता है, जिसे आपके लॉगइन प्रमाण या क्रेडिट कार्ड की जानकारी चुराने के लिए बनाया गया है। अगर आपको अपने स्टोरेज को लेकर सच में चिंता है, तो पता ब्राउज़र में टाइप करके सीधे सेवा की वेबसाइट पर जाएं, या ऑफिशियल ऐप्स से साइनइन करें। ईमेल में दिए किसी लिंक को कभी न खोलें।
फिशिंग ईमेल को कैसे पहचानें
कुछ फिशिंग ईमेल असली स्रोत से आते दिखते हैं, लेकिन बहुतों में उनके नकली होने के साफ संकेत होते हैं।
इन चेतावनी संकेतों को पहचानें। अगर किसी संदेश में इनमें से कोई भी निशानी दिखे, तो संभावना है कि ये फिशिंग की कोशिश है:
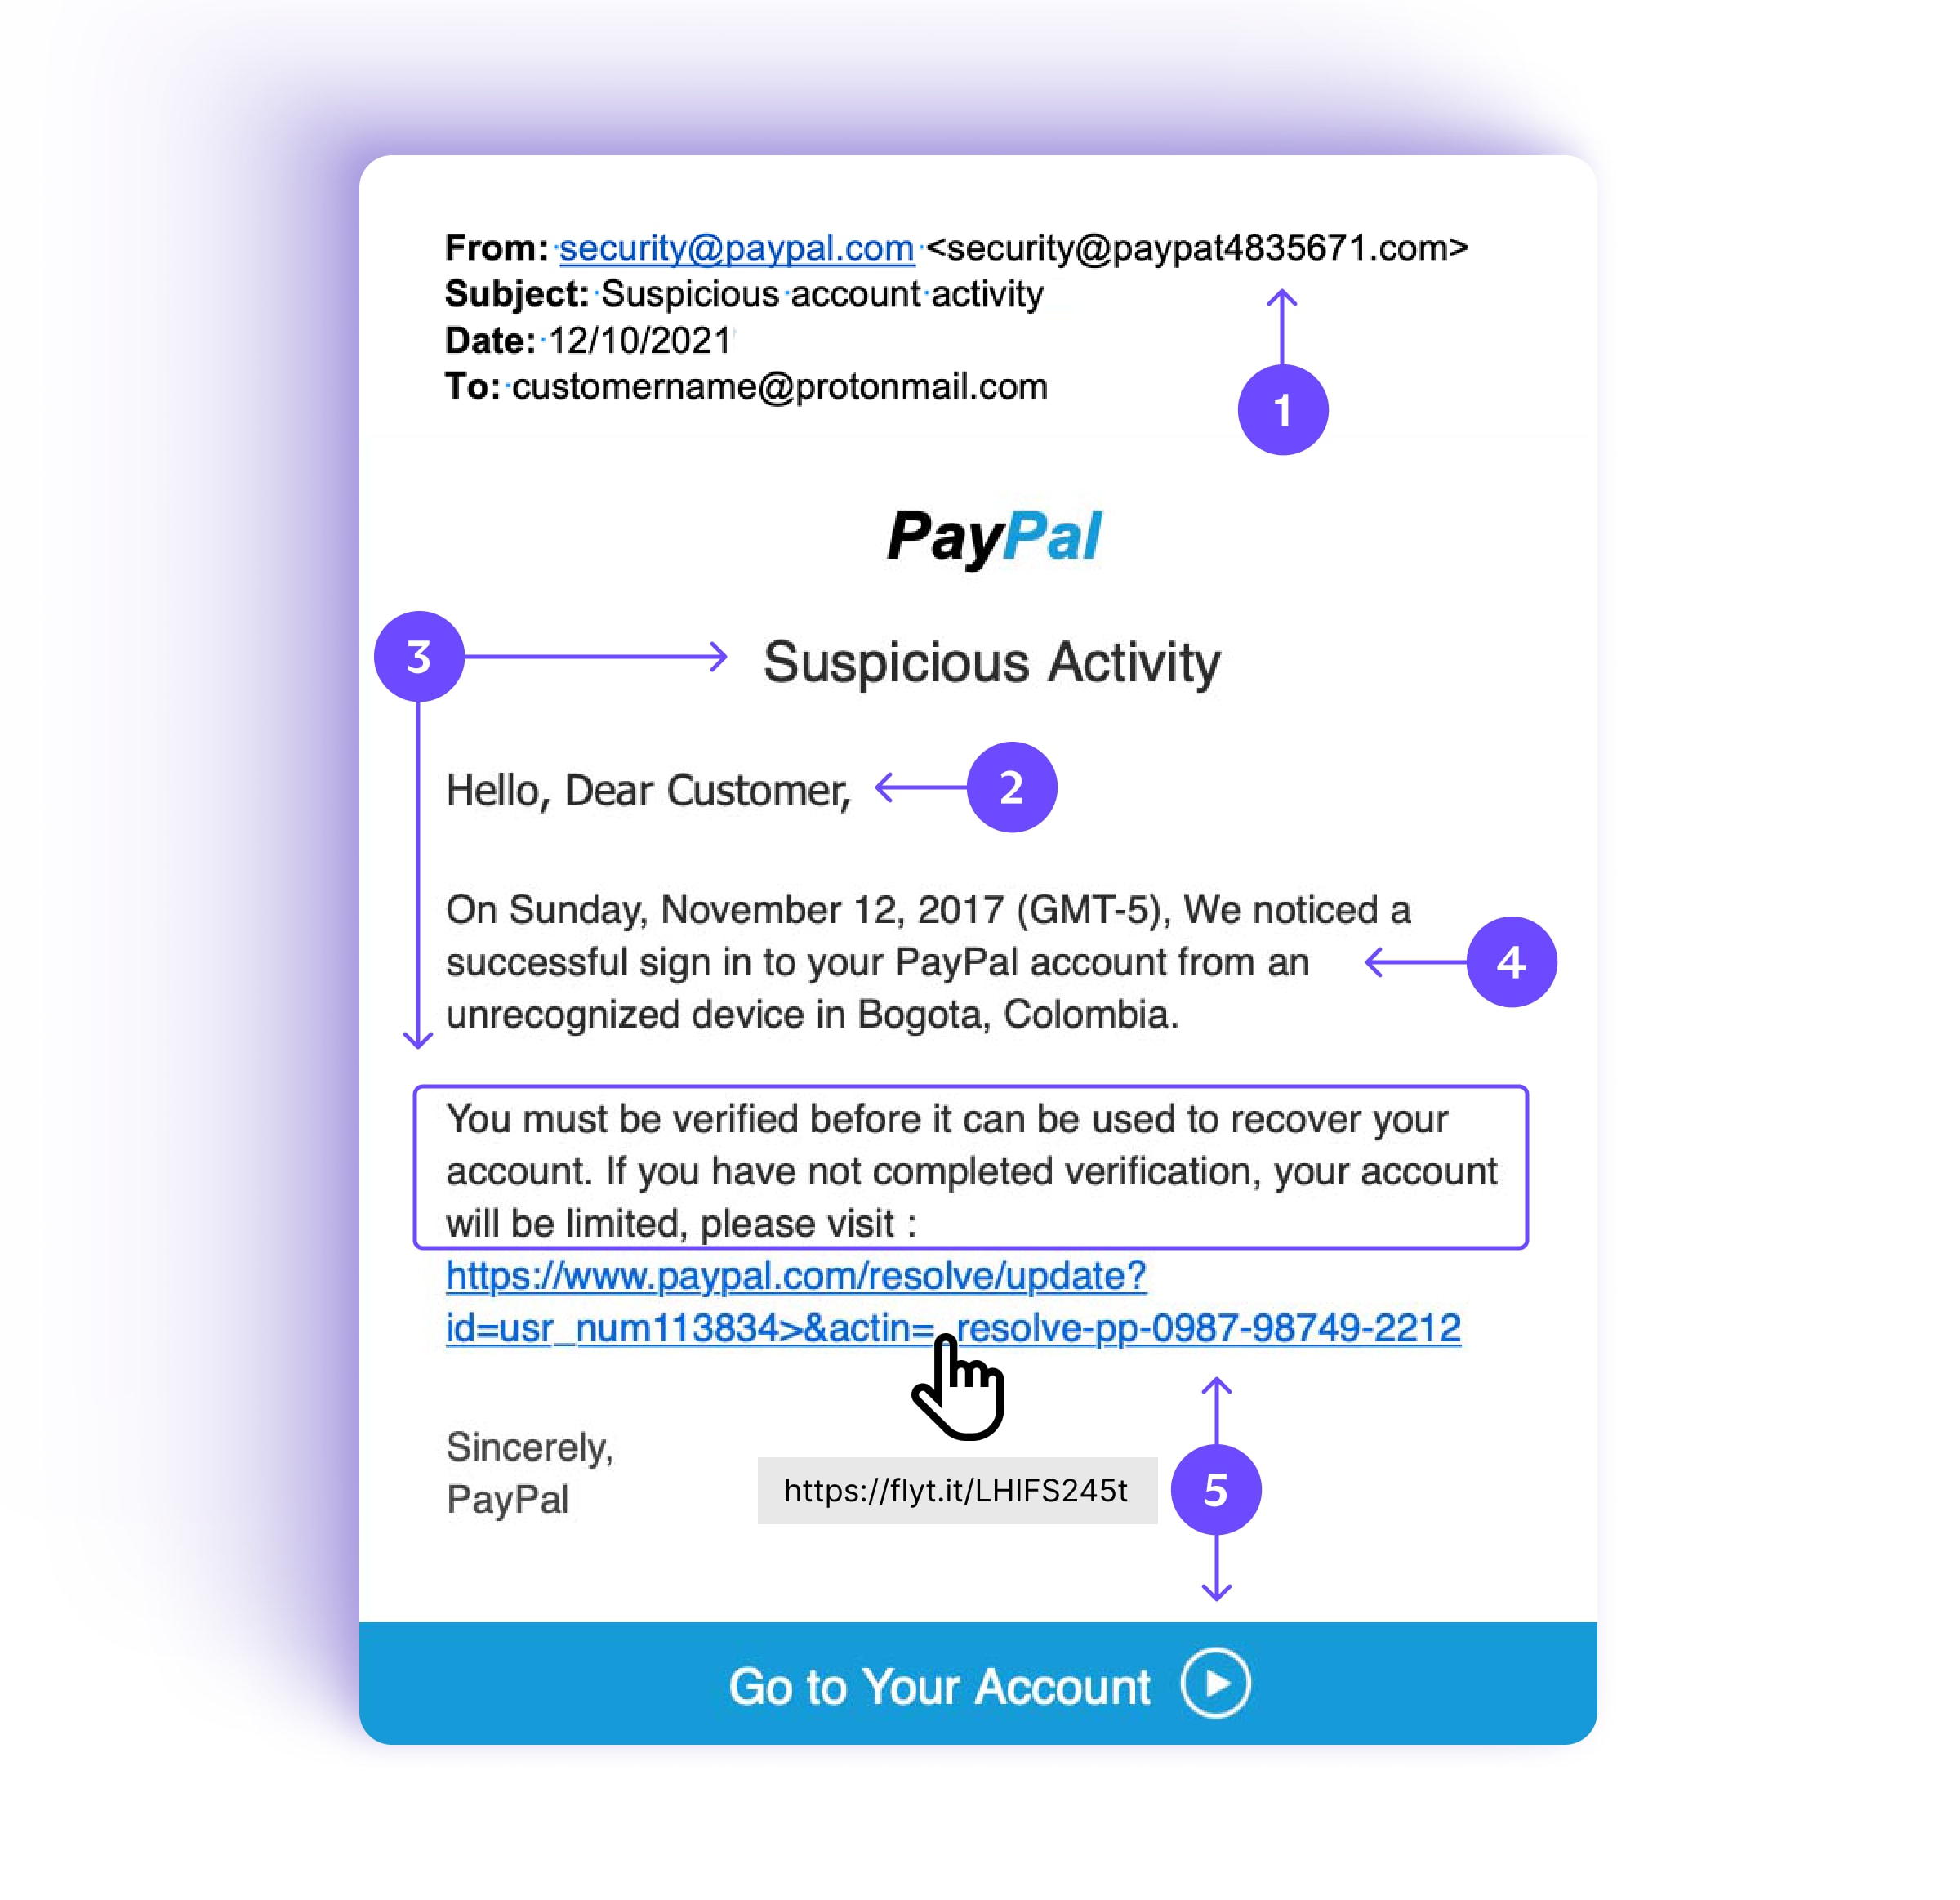
1. गैर-ऑफिशियल भेजने वाले का पता:
From फील्ड में भेजने वाला security@paypal.com है, लेकिन नीचे दिया गया ईमेल पता असल में है। @paypal.com की जगह गैर-ऑफिशियल पता @paypat483576.com एक अच्छा संकेत है कि संदेश नकली है।
2. जेनेरिक अभिवादन
असली ईमेल आमतौर पर आपको नाम से संबोधित करते हैं, जैसे “Hi Alice” या “Hello Bob Jones”, जबकि ठग अक्सर “Dear Customer” या आपके ईमेल पते के साथ “Hi” जैसा सामान्य अभिवादन करते हैं। या फिर कोई अभिवादन बिल्कुल नहीं होता।
3. फौरी अनुरोध, धमकियां या इनाम
फिशिंग ईमेल अक्सर दावा करते हैं कि आपका खाता छेड़छाड़ का शिकार हो गया है। वे आपसे फौरी एक्शन लेने को कहते हैं ताकि आप अपनी निजी जानकारी “वेरिफाई” या “कन्फर्म” कर सकें, वरना आपका खाता निलंबित या बंद कर दिया जाएगा।
कुछ आपके लिए खुशखबरी लेकर आते हैं: “टैक्स रिफंड”, “लॉटरी इनाम” या सीमित समय के लिए उपलब्ध कोई “विशेष ऑफर”। या किसी नकली एडल्ट साइट पर कोई अनजान खूबसूरत शख्स ने अचानक आपको अपना पार्टनर चुन लिया है।
4. व्याकरण या हिज्जे की गलतियां
ठग हमेशा अच्छे लेखक नहीं होते, इसलिए एरर देखें। यहां वाक्य के बीच में आसान बड़ा अक्षर “We” है, या कंपनी का नाम गलत लिखा गया हो सकता है: “PayPal” की जगह “Pay-pal”।
5. लिंक, बटन या बिना मांगे अटैचमेंट
फिशिंग संदेश अक्सर आपको बटन या लिंक पे क्लिक करने को कहते हैं ताकि आप निजी जानकारी दर्ज करें या पेमेंट करें। अगर आप कंप्यूटर इस्तेमाल कर रहे हैं, तो माउस को लिंक पर ले जाएं (क्लिक न करें!), और आपको दिखेगा कि यूआरएल (https://www.flyt.it) लिंक (https://www.paypal.com) से अलग है।
या संदेशों में कोई अटैचमेंट हो सकता है, जैसे नकली इनवॉइस, जिसमें मालवेयर होता है जो आपके डाउनलोड करते ही आपके कंप्यूटर को संक्रमित कर देता है।
याद रखें कि कुछ फिशिंग ईमेल पूरी तरह सामान्य दिख सकते हैं; इकलौता संकेत होता है शक्की इरादा।
उदाहरण के लिए, मान लीजिए आप किसी कंपनी के अकाउंटेंट हैं और “आपकी बॉस सैली” (एक ठग) ने आपको किसी अनजान बैंक खाते में फौरी वायर ट्रांसफर करने के लिए ईमेल किया। ईमेल सैली की तरफ से आया लगता है, लेकिन क्या वे ऐसा करती? क्या ये उनकी लिखने की शैली है? अगर शक हो, तो कॉल या टेक्स्ट करके पूछ लें।
फिशिंग की जांच करने के तीन कदम
ऊपर बताए गए सारे संकेत फिशिंग के साफ इशारे हैं, लेकिन हर घोटाले वाला ईमेल पहचानना इतना आसान नहीं होता।
इसीलिए हम सुझाव देते हैं कि जब भी आपको कोई ईमेल मिले जिसमें बटन, लिंक, अटैचमेंट हो या निजी जानकारी मांगी गई हो, खासकर अगर वो फौरी एक्शन की मांग कर रहा हो: तो नीचे दिए गए कदम उठाएं

याद रखें कि सिर्फ ठग ही अचानक संपर्क करते हैं और आपको फौरी एक्शन लेने के लिए दबाव डालते हैं। और असली कंपनियां ईमेल से संवेदनशील जानकारी नहीं मांगतीं।
अगर आपको अपने बैंक का कोई “फौरी” संदेश चिंता दे रहा है, तो अपने खाते में लॉगइन करें या सीधे बैंक से संपर्क करके पता करें। बस संदेश में दी गई संपर्क जानकारी या लॉगइन लिंक इस्तेमाल न करें।
फिशिंग हमलों से कैसे बचें
फिशिंग के संकेतों पे नज़र रखना इससे बचने का सिर्फ एक तरीका है। अपने सभी डिवाइस पर फिशिंग का जोखिम कैसे कम करें, ये इस तरह:
1. अपना ईमेल सुरक्षित करें
स्मार्ट स्पैम फिल्टर वाले किसी सेफ ईमेल प्रदाता का इस्तेमाल करें, जैसे Proton Mail। Proton Mail स्पैम को अपने आप आपके स्पैम फोल्डर में फिल्टर करता है और उसमें PhishGuard एडवांस्ड फिशिंग प्रोटेक्शन है, जो संभावित फिशिंग हमलों को फ्लैग करता है।
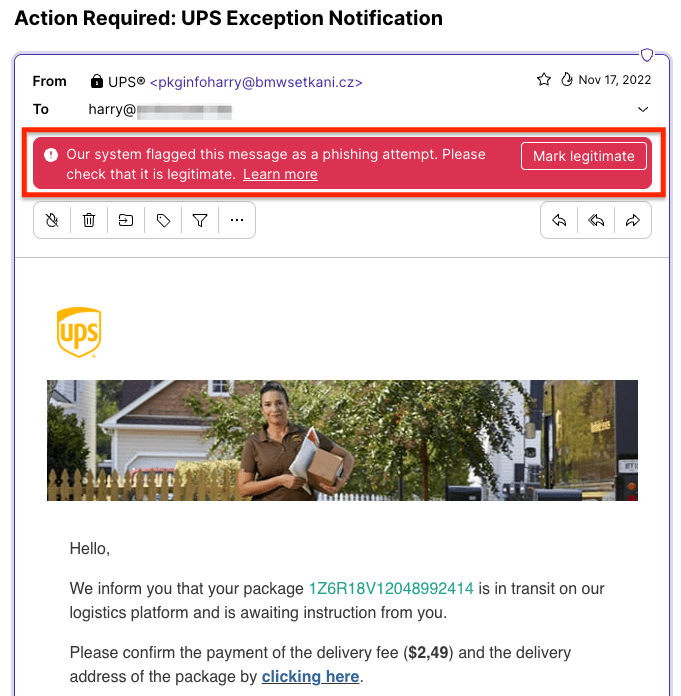
हमने Proton Mail के वेब और मोबाइल ऐप्स पर फिशिंग रिपोर्ट करना भी आसान बना दिया है।
2. लिंक और अटैचमेंट से सावधान रहें
अनजान भेजने वालों के ईमेल, टेक्स्ट संदेश या सोशल मीडिया के लिंक पे क्लिक न करें या अटैचमेंट डाउनलोड न करें।
अगर आप कंप्यूटर इस्तेमाल कर रहे हैं, तो माउस को लिंक पर ले जाकर (क्लिक किए बिना!) डेस्टिनेशन यूआरएल चेक कर सकते हैं। इस नकली UPS फिशिंग ईमेल में यूआरएल (https://zpr.io/xxx) का UPS से साफ तौर पे कोई लेना-देना नहीं है।

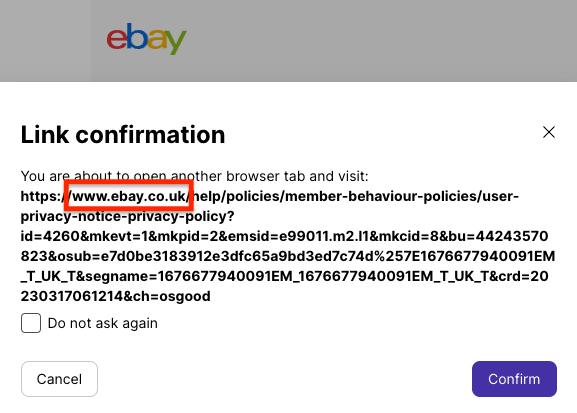
Proton Mail के साथ आप लिंक कन्फर्मेशन इस्तेमाल करके चेक कर सकते हैं कि ईमेल के लिंक असली हैं, जैसे eBay UK (ebay.co.uk) से आया ये लिंक।
3. स्पैम का जवाब न दें
स्पैम संदेश न खोलें और न किसी तरह उनका जवाब दें। स्पैम ईमेल या एसएमएस का जवाब देकर (उदाहरण के लिए, सदस्यता रद्द करें पे क्लिक करके या STOP टेक्स्ट करके) आप स्पैम करने वालों को सिर्फ ये बताते हैं कि आपका ईमेल पता या फोन नंबर एक्टिव है। उन्हें मिटा दें।
ईमेल खोलने से ईमेल ट्रैकर आपको पूरे वेब पर ट्रैक कर सकते हैं। ट्रैकर को रोकने के लिए बेहतर ट्रैकिंग प्रोटेक्शन वाला Proton Mail लें।
4. एंटीवायरस सॉफ्टवेयर इंस्टॉल करें
एंटीवायरस या इंटरनेट सिक्योरिटी सॉफ्टवेयर में स्पैम फिल्टर हो सकते हैं जो संभावित फिशिंग ईमेल को रोकते हैं, और बहुत सी सदस्यताएं डेस्कटॉप और मोबाइल डिवाइस, दोनों को कवर करती हैं। पक्का करें कि वो किसी भरोसेमंद ब्रांड का हो और ताज़ा वायरस और मालवेयर डेफिनिशन के साथ अपडेट हुआ हो।
अगर आपने गलती से किसी फिशिंग लिंक पे क्लिक कर दिया और मालवेयर डाउनलोड हो गया, तो आपका सिक्योरिटी सॉफ्टवेयर उसे पकड़कर अक्षम कर सकता है।
5. अपने डिवाइस को अपडेट रखें
अपने कंप्यूटर या फोन के ऑपरेटिंग सिस्टम, ब्राउज़र, ब्राउज़र प्लग-इन और दूसरे ऐप्स को सिक्योरिटी पैच के साथ नए वर्ज़न पर अपडेट रखें।
इससे आप उस फिशिंग से बच सकते हैं जो ऑपरेटिंग सिस्टम की कमजोरियों का फायदा उठाती है।
6. मज़बूत पासवर्ड और 2-एफए इस्तेमाल करें
पक्का करें कि आप अपने सभी ऑनलाइन खातों पर मज़बूत और यूनीक पासवर्ड इस्तेमाल करते हैं। हम एक अच्छे ओपन-सोर्स पासवर्ड मैनेजर का इस्तेमाल करने का सुझाव देते हैं जिससे आप मज़बूत पासवर्ड बना और याद रख सकें।
और जहां भी मुमकिन हो, दो-फैक्टर सत्यापन (2-एफए) सक्षम करें। इस तरह, अगर आपके यूज़रनेम या पासवर्ड कभी फिशिंग के ज़रिए उजागर हो जाएं, तो ठग आपके खातों तक एक्सेस नहीं कर पाएंगे।
7. अपना डाटा बैकअप करें
अपने डाटा का नियमित बैकअप लें, ऑफलाइन बैकअप समेत। इस तरह, अगर आपके डिवाइस पे रैंसमवेयर या कोई और ऐसा मालवेयर जो डाटा लॉस करता है, संक्रमित हो जाए, तो आप अपना डाटा हमेशा रीस्टोर कर सकते हैं।
अपने कारोबार को फिशिंग से बचाएं
2022 में अमेरिका के कारोबारों को बिज़नेस ईमेल कंप्रोमाइज़ से $2.7 अरब से ज़्यादा का नुकसान(नई विंडो) हुआ। उसी साल साइबरअटैक की रिपोर्ट करने वाली ब्रिटेन की कंपनियों में से 83% ने कहा कि हमला फिशिंग था(नई विंडो)।
फिशिंग हमले का शिकार हुए, तो आप डाटा लीक या रैंसमवेयर हमले का सामना कर सकते हैं। फाइनेंशियल और डाटा लॉस के अलावा, इससे आपके ब्रांड और ग्राहकों के भरोसे को नुकसान पहुंच सकता है।
तो अगर आप कोई कारोबार चलाते हैं, तो फिशिंग के खिलाफ कदम उठाना आपकी साइबर सिक्योरिटी के लिए ज़रूरी है। अपने कारोबार के लिए फिशिंग का जोखिम कैसे कम करें, ये इस तरह:
स्पैम और फिशिंग फिल्टर सक्षम करें
पक्का करें कि आपने अपने ईमेल और इंटरनेट सिक्योरिटी सॉफ्टवेयर में स्पैम और फिशिंग फिल्टर चालू कर रखे हैं।
Proton for Business के लिए साइनअप करें, और आपको Proton Mail मिलेगा जिसमें ऑटोमैटिक स्पैम फिल्टर और PhishGuard एडवांस्ड फिशिंग प्रोटेक्शन डिफॉल्ट रूप से सक्षम है। Proton Mail में कस्टम डोमेन के लिए एंटी-स्पूफिंग भी शामिल है ताकि ठग आपकी कंपनी के डोमेन का इस्तेमाल स्पैम या फिशिंग हमलों के लिए न कर सकें।
अपनी टीम को ट्रेन करें
अपने कर्मचारियों के साथ नियमित फिशिंग जागरूकता ट्रेनिंग करें ताकि वे जानते हों कि फिशिंग कैसे पहचानें। अगर आपके पास IT संसाधन हैं, तो आप उन्हें मॉक फिशिंग ईमेल भेज सकते हैं ताकि उन्हें प्रैक्टिकल अनुभव मिले। शक्की फिशिंग रिपोर्ट करना उनके लिए आसान बनाएं।
मज़बूत पासवर्ड और 2-एफए लागू करें
पक्का करें कि आपके IT सिस्टम आपकी टीम के सभी डिवाइस पर मज़बूत पासवर्ड और 2-एफए लागू करते हैं। अगर आपकी टीम की कोई लॉगइन जानकारी फिशिंग के ज़रिए उजागर हो जाए, तो 2-एफए आपको एक और बचाव देगा।
कॉर्पोरेट एंटीवायरस लें
अगर आपकी टीम में दो-चार से ज़्यादा लोग हैं, तो एंटरप्राइज़ साइबर सिक्योरिटी सॉफ्टवेयर लेने पर विचार करें। कॉर्पोरेट एंटीवायरस समाधानों में रियल-टाइम थ्रेट निगरानी होती है जो सिर्फ अलग-अलग डिवाइस की नहीं, पूरे नेटवर्क की एंडपॉइंट सिक्योरिटी(नई विंडो) पर ध्यान देती है।
अहम डाटा की सुरक्षा करें
खुद को बचाने के लिए अपने कारोबार के डाटा को एन्क्रिप्ट करें। Proton for Business पर विचार करें, जो आपका ईमेल, कैलेंडर और ऑनलाइन स्टोरेज शुरु-से-अंत तक एन्क्रिप्शन के साथ सुरक्षित रखता है। सिर्फ आप और जिन्हें आप अनुमति देते हैं, वही आपका डाटा एक्सेस कर सकते हैं, चाहे आपकी फाइलें किसी डाटा लीक में उजागर हो जाएं।
अपना डाटा बैकअप करें
अपनी कंपनी की अहम जानकारी का नियमित बैकअप लें, ऑफलाइन बैकअप समेत। इस तरह, अगर कोई सफल फिशिंग कोशिश डाटा लॉस करती है, तो आप अपनी जानकारी हमेशा रिकवर कर सकते हैं।
फिशिंग से सुरक्षित रहें
बल्क स्पैम से लेकर निशाना बनाई गई व्हेलिंग तक, फिशिंग ठगों के ऑनलाइन धोखाधड़ी के मुख्य तरीकों में से एक बनी हुई है, और हम सब निशाने पर हैं।
फिशिंग इंसानी एरर पर टिकी होती है, इसलिए सतर्कता ही सबसे अच्छा बचाव है। अगर आपको फिशिंग के संकेतों वाला कोई संदेश मिले, तो उसे न खोलें या जवाब न दें। उसे मिटा दें।
लेकिन हम सब इंसान हैं, और कभी-कभी अनुभवी IT सिक्योरिटी एक्सपर्ट भी फिशिंग का शिकार हो सकते हैं। इसीलिए आपको जोखिम कम करने के कदम उठाने चाहिए।
हमने Proton Mail को फिशिंग के खिलाफ आपको सबसे अच्छा मौका देने के लिए डिज़ाइन किया है, जिसमें शामिल हैं:
- PhishGuard एडवांस्ड फिशिंग प्रोटेक्शन संभावित फिशिंग हमलों को फ्लैग करने के लिए
- स्मार्ट स्पैम डिटेक्शन और स्पैम को अपने आप फिल्टर करने के लिए कस्टम फिल्टर
- लिंक कन्फर्मेशन जिससे आप लिंक खोलने से पहले उन्हें चेक कर सकते हैं
- डोमेन सत्यापन चेतावनियां संभावित स्पूफ किए गए पतों को फ्लैग करने के लिए और आपके डोमेन को स्पूफिंग से बचाने के लिए कस्टम डोमेन एंटी-स्पूफिंग
- पता सत्यापन शुरु-से-अंत तक एन्क्रिप्टेड ईमेल में भेजने वालों को सत्यापित करने के लिए
- नकली-नाम आपके निजी पते को संभावित ठगों से छिपाने के लिए
- हमारा Official बैज जिससे आप आसानी से पहचान सकें कि कौन से ईमेल Proton से आए हैं
तो शक्की संदेशों से सावधान रहें, Proton Mail लें, और सुरक्षित रहें!





